Oprogramowanie wewnętrzne dla zespołów fintech
Oprogramowanie wewnętrzne dla zespołów fintech musi przejść audyt, nie tylko demo. AgentUI buduje kolejki weryfikacji, ścieżki zatwierdzania i pulpity uzgodnień, w których naprawdę pracują ludzie z operacji i compliance — połączone z Twoim ledgerem i bazą danych, za dostępem według ról, z każdą akcją i każdą akceptacją zapisaną w logu audytowym. Opisz narzędzie: działa w kilka dni, bez zabierania sprintu zespołowi inżynierskiemu.
Narzędzia, o które zespoły fintech proszą naprawdę
Nie ogólny panel administracyjny, tylko konkretne ekrany, na których działa Twoja operacja — zbudowane wokół modelu danych Twojego produktu.
Kolejka weryfikacji KYC / KYB
Sprawy uszeregowane według poziomu ryzyka i terminu regulacyjnego, z dowodem, decyzją i osobą weryfikującą przy każdej.
Triage monitoringu transakcji
Pracuj na liście alertów zamiast na eksporcie CSV: filtruj, eskaluj, zamykaj i zostaw powód przy rekordzie.
Reklamacje i chargebacki
Jeden widok sprawy z osią czasu, dokumentami i terminem, żeby nic nie przeterminowało się w czyjejś skrzynce.
Zwroty i korekty
Progi kwotowe, które wymuszają drugiego akceptującego, zanim pieniądze wyjdą — zamiast wątku na Slacku.
Uzgodnienia i rozliczenia
Zestaw pliki od dostawcy z Twoim ledgerem, pokaż różnice i zamknij miesiąc bez czekania dniami na liczby.
Konsola wsparcia z maskowanymi danymi
Konsultant widzi to, czego potrzebuje do zamknięcia zgłoszenia, a nie pełny numer karty, dokumentu czy konta.
Dla zespołu operacji i compliance, który zawsze przegrywa sprint
W fintechach na wczesnym etapie badane zespoły podają, że około jednej piątej czasu inżynierów pochłania wewnętrzny panel administracyjny, a zbudowanie własnego i tak zajmuje tygodnie i bez przerwy wymaga utrzymania, gdy zmienia się schemat. W tym czasie kolejka decydująca o tym, czy klient zostanie dziś aktywowany, żyje w arkuszu. Ta strona jest dla osoby, która dźwiga obie te rzeczy naraz.
Źródło: badanie Forest Admin dotyczące paneli administracyjnych w fintechach na wczesnym etapie.
Zasada dwóch par oczu przy wszystkim, co rusza pieniądze
Rozdzielenie obowiązków to kontrola, o którą audytor pyta najpierw, i ta, której arkusz nigdy nie zapewni. Ustaw próg — zwroty powyżej kwoty, ręczne korekty w ledgerze, zmiany limitów — a operacja po prostu się nie wykona, dopóki nie zatwierdzi jej druga, inna osoba. Kto zlecił, kto zatwierdził i co widział, zostaje przy sprawie na zawsze.
Requested by
support@ · L. Vega
Refund · duplicate settlement
Approved by
ops@ · D. Silva
Checked ledger entry #88214
Second approval
finance@ · pending
Required over $10,000
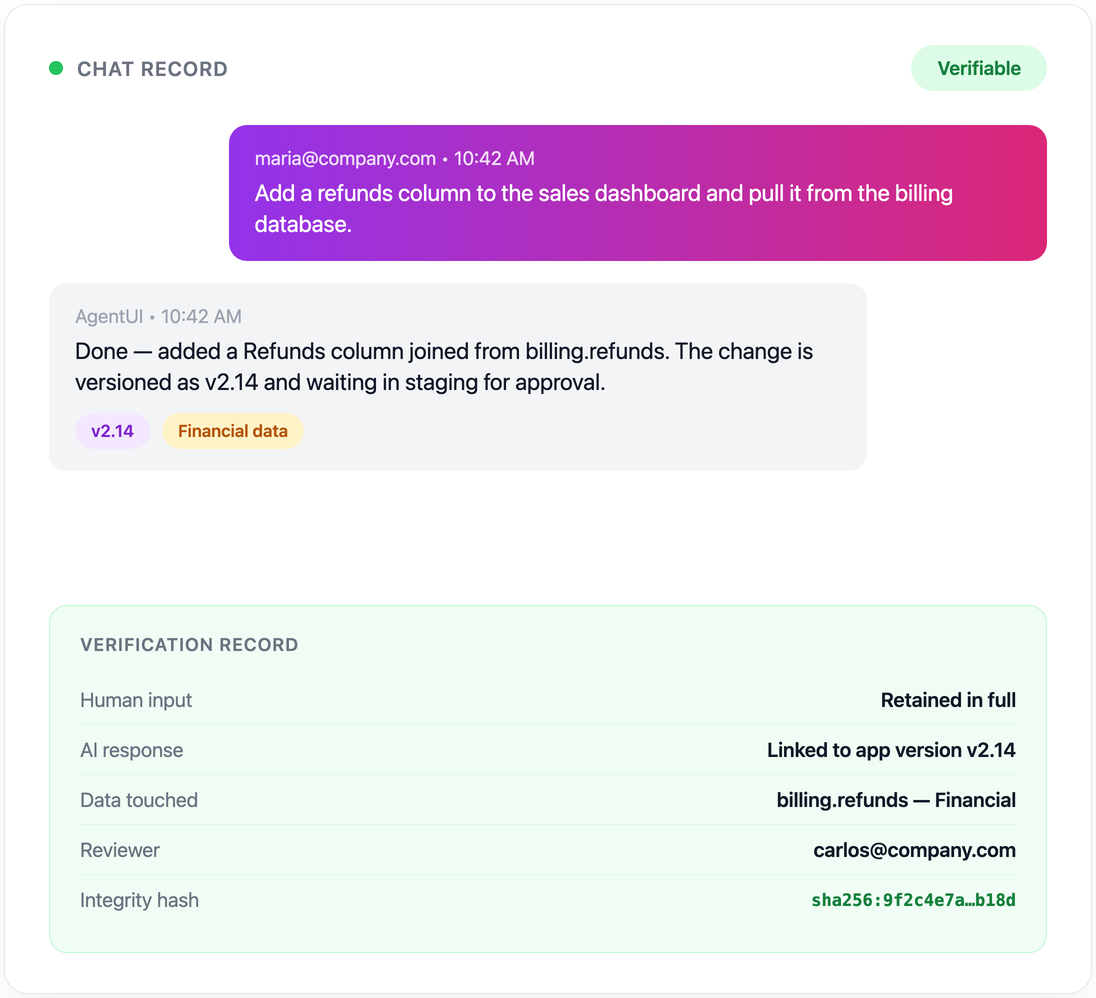
Dowody, które kontroler po prostu przeczyta — bez rekonstruowania czegokolwiek
Regulatorzy oczekują na tyle szczegółów, by odtworzyć decyzję od początku do końca: kto działał, kto zatwierdził, na jakich danych i dlaczego. AgentUI trzyma ten zapis dla każdej akcji w narzędziu — łącznie z tym, co AI zrobiła w czyimś imieniu — powiązany z dokładną wersją aplikacji działającą w tamtym momencie. Przygotowanie do kontroli przestaje być trzema tygodniami zrzutów ekranu.
Kontrole, o które pyta audytor — włączone domyślnie
To różnica między narzędziem wewnętrznym, które zatwierdzi Twój compliance, a takim, które po cichu stanie się uwagą w raporcie z audytu.
Dostęp według ról, minimum uprawnień
Konsultant, analityk i dyrektor finansowy nie widzą tego samego ekranu — ani tych samych kolumn.
Niezmienialny log audytowy
Każdy odczyt, zmiana i akceptacja, z powodem przy wpisie i retencją, którą ustawiasz.
Maskowanie danych osobowych i kartowych
Wrażliwe pola domyślnie są zamaskowane, a ich odsłonięcie samo w sobie jest akcją zapisaną w logu i wymagającą uprawnień.
Dev, staging i produkcja
Przetestuj zmianę na danych nieprodukcyjnych, zanim dotknie rekordu prawdziwego klienta.
Infrastruktura SOC 2 Type II
Odpowiedź, której potrzebuje Twój przegląd bezpieczeństwa, zanim narzędzie wewnętrzne dotknie danych regulowanych.
Historia zmian dla każdej aplikacji
Każda wersja jest zachowana, więc pokażesz dokładnie, co narzędzie robiło danego dnia.
Podłączone do ledgera, nie do eksportu
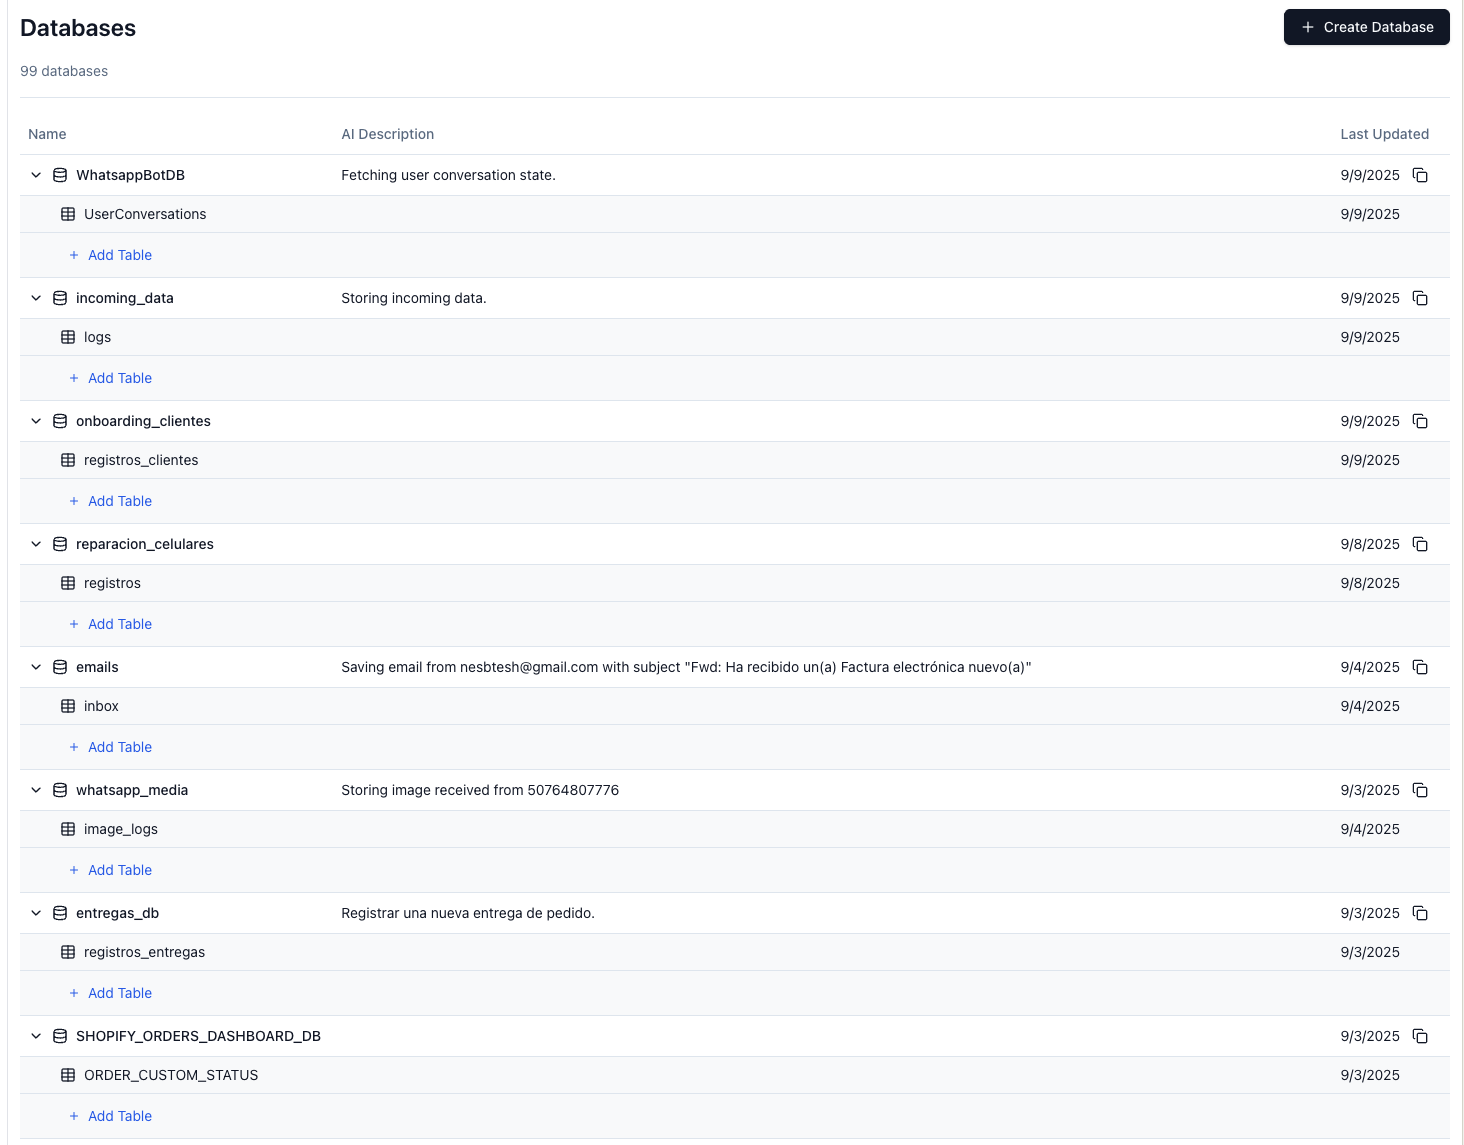
Narzędzie czyta i zapisuje Twoje prawdziwe dane: Postgres, ledger, API operatora płatności, dostawcę KYC, plik, który acquirer zrzuca każdej nocy. To właśnie zamienia miesięczne uzgodnienie z ręcznego kopiuj-wklej w ekran, który ktoś po prostu otwiera — i sprawia, że dwa zespoły nie spierają się, która liczba jest poprawna.
Jak zaczynamy: od jednej kolejki, nie od migracji platformy
Przynieś najgorszy proces, jaki masz: ręczne uzgodnienie, zaległości w KYC, akceptacje zwrotów żyjące na czacie. Na rozmowie ustalamy, jakich danych potrzebuje, kto może widzieć co i który krok wymaga drugiego akceptującego. Nasz zespół buduje to pierwsze narzędzie razem z Tobą i szkoli ludzi, którzy będą w nim pracować codziennie. Jeśli wolisz najpierw spróbować sam — zacznij za darmo.