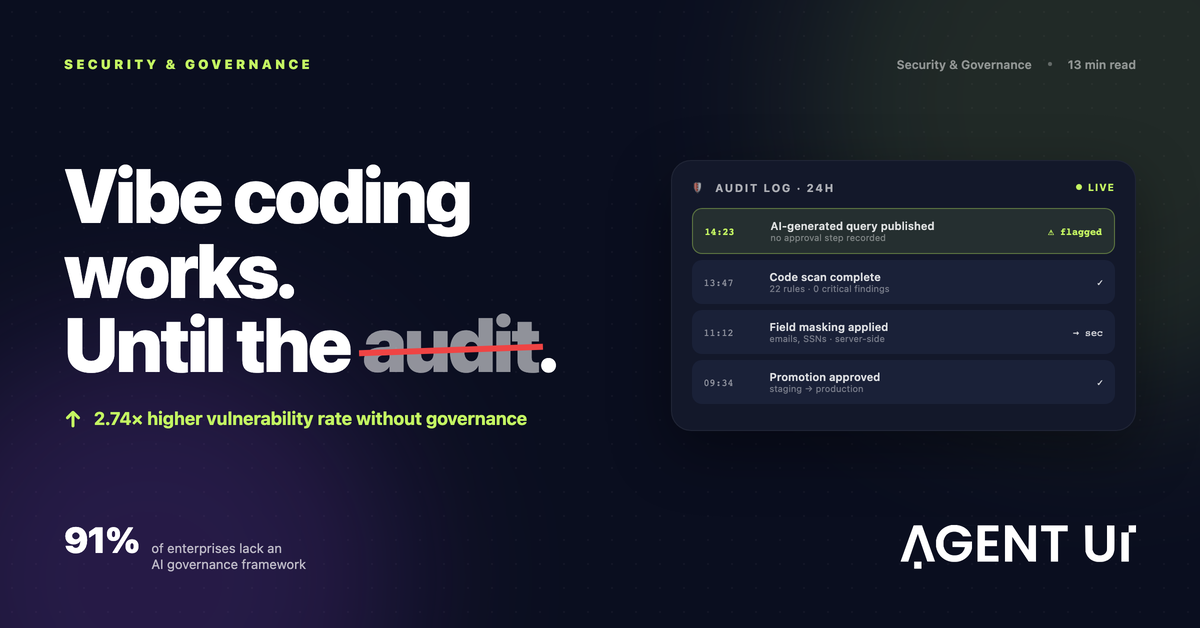
La vague du vibe coding est bien réelle — le trou de gouvernance aussi
« Attendez, qui a validé ça ? » Personne, parce que personne n'avait à le faire. En février 2025, Andrej Karpathy a inventé le terme « vibe coding » : décrire ce que l'on veut en langage naturel et laisser l'IA écrire le code. Dix-huit mois plus tard, 87 % des entreprises du Fortune 500 utilisent au moins une plateforme de vibe coding, et son adoption en entreprise a progressé de 340 % entre 2024 et le début de 2026.
Les gains de productivité sont réels. Des équipes qui attendaient six mois une place dans la feuille de route des développeurs livrent aujourd'hui un logiciel métier en 30 minutes. Ce qui était enfermé derrière le backlog technique est désormais à la portée de quiconque sait écrire un prompt.
Mais il y a un problème que la plupart des outils de vibe coding n'ont jamais été conçus pour résoudre : la gouvernance en entreprise.
L'écart entre ce que ces plateformes promettent et ce qu'elles livrent réellement à des équipes réglementées, à l'échelle de l'entreprise, est considérable. Et en 2026 — avec l'entrée en application du règlement européen sur l'IA en août et des auditeurs SOC 2 qui posent désormais la question de la gouvernance du code généré par IA — cet écart coûte cher.
Ce que le vibe coding coûte vraiment aux équipes en entreprise
L'attrait est évident. Vous décrivez votre processus, l'IA génère une application qui fonctionne, et vous êtes en production avant la réunion de l'après-midi. Pas de ticket Jira. Pas de planification de sprint. Pas six mois d'attente.
Le signal. Tout va vite, tout est beau en démo, et personne ne s'arrête pour demander ce qui manque.
La cause profonde. Ce que vous ne voyez pas, c'est tout ce qui n'a pas été construit en même temps que l'application : le circuit de validation, la piste d'audit, la séparation des environnements, la revue de sécurité, la gestion des droits. Rien de tout cela ne sort d'un prompt tout seul.
Et le risque n'a rien d'hypothétique. Les chiffres de 2026 sont sans appel :
- Le code assisté par IA présente un taux de vulnérabilités 2,74 fois plus élevé que le code écrit par des humains lorsqu'il est déployé sans contrôles de gouvernance.
- Près de la moitié des extraits de code générés par les principaux LLM contiennent une faille de sécurité.
- Des failles XSS apparaissent dans 86 % des échantillons de code généré par IA évalués sur cinq modèles de référence.
- Les CVE formellement attribuées à du code généré par IA sont passées de 6 en janvier 2026 à 35 en mars 2026 — une hausse de 483 % en un seul trimestre.
- Les commits assistés par IA exposent des identifiants dans 3,2 % des cas, soit plus du double des 1,5 % des commits humains.
- 91 % des entreprises n'ont aucun cadre de gouvernance de l'IA, malgré une adoption rapide.
C'est ce dernier chiffre qui devrait empêcher les responsables conformité de dormir.
Les 5 trous de gouvernance que crée le vibe coding
1. Aucune piste d'audit
Quand un développeur modifie du code en production, il reste un historique de commits, une revue de code, une pull request, un journal de déploiement. Quand un utilisateur non technique génère une application avec un outil de vibe coding, que reste-t-il ? Un historique de conversation, si vous avez de la chance.
Les référentiels de conformité — SOC 2, ISO 27001, HIPAA, PCI DSS — exigent une trace documentée de qui a changé quoi, quand et pourquoi. « J'ai demandé à l'IA de le modifier » n'est pas une entrée d'audit recevable.
Ce trou dans l'audit n'est pas qu'un problème de conformité. C'est un problème opérationnel. Quand quelque chose casse — et quelque chose cassera — vous devez savoir exactement ce qui a changé.
2. Aucune séparation des environnements
La production est sacrée. On ne développe pas dessus, on ne teste pas dessus, et on ne laisse surtout pas des utilisateurs non techniques générer du code directement contre elle.
La plupart des plateformes de vibe coding ne vous donnent qu'un seul environnement. Votre prototype et votre système en service partagent le même état. Un mauvais prompt lancé « pour tester » peut faire tomber la production. Pas d'environnement de préproduction, pas de point de validation, pas de plan de retour arrière.
3. Aucune revue de sécurité du code
Un développeur humain sait qu'il faut paramétrer ses requêtes SQL. Il sait qu'une faille XSS peut se cacher dans ce qui est affiché à l'utilisateur. Il sait que des identifiants ne doivent pas dormir sans rotation dans des variables d'environnement. Les modèles d'IA n'appliquent pas cette vigilance d'eux-mêmes : ils produisent du code qui marche, et « qui marche » n'est pas la même chose que « sécurisé ».
Sans analyse automatisée qui soumet le code généré par IA aux mêmes exigences de sécurité que le code écrit à la main, chaque nouvelle application est une surface d'attaque potentielle.
4. Aucun contrôle d'accès par rôle au niveau des données
Des permissions qui n'existent que dans l'interface sont de la mise en scène. Si la couche de données ne décide pas qui voit quoi, un utilisateur déterminé contourne l'interface sans difficulté. Le masquage au niveau du champ — où les e-mails, les numéros d'identité et les données financières sont masqués côté serveur, et pas seulement cachés dans l'interface — se conçoit délibérément. Cela ne sort pas d'un prompt.
5. Aucun circuit de validation avant mise en production
Dans un processus d'ingénierie gouverné, les changements passent par une revue avant d'atteindre les utilisateurs. Quelqu'un — parfois plusieurs personnes — donne son accord. Avec le vibe coding pur, la personne qui a eu l'idée est la même que celle qui l'a mise en production. Ce n'est pas un processus. C'est un point de défaillance unique.
La bombe à retardement de la conformité
Trois échéances convergent en 2026 et font passer ce trou de gouvernance du théorique à l'urgent.
Le règlement européen sur l'IA entre en application le 2 août 2026. Les systèmes d'IA à haut risque doivent désormais disposer d'une documentation technique, de mécanismes de supervision humaine et d'au moins six mois de journaux d'événements au titre de l'article 12. Si vos logiciels internes construits avec l'IA traitent des décisions RH, des calculs financiers ou des données clients, il y a de vraies chances que vous entriez dans ce cadre.
Les auditeurs SOC 2 posent déjà la question de la gouvernance de l'IA. Ce qui relevait de la question prospective — « comment gérez-vous le risque lié à l'IA ? » — est devenu un point de contrôle standard. Les organisations qui ont déployé des applications générées par IA sans les contrôles correspondants s'échinent aujourd'hui à reconstituer une traçabilité qui n'a jamais existé.
72 % des entreprises du S&P 500 ont déclaré au moins un risque significatif lié à l'IA dans leur rapport annuel 2025 — mais seulement 26 % disposent d'une politique de gouvernance de l'IA complète. C'est exactement cet écart entre ce qui est déclaré et ce qui est réellement maîtrisé qui se retrouve aujourd'hui sous le microscope des régulateurs.
Les outils de vibe coding qui ont permis à vos équipes d'aller aussi vite n'ont jamais été pensés avec ces dates en tête.
À quoi ressemble la création d'applications IA sous gouvernance
Gouvernance ne veut pas dire lenteur. Cela veut dire que les contrôles sont intégrés d'emblée, et non rajoutés après coup. Voici ce qu'AgentUI applique sur chaque projet, sur chaque offre payante :
Journaux d'audit complets. Chaque génération, modification, déploiement et accès aux données, enregistré avec l'auteur, l'horodatage et l'adresse IP — exportable vers Splunk, Datadog ou S3, sans surcoût.
Analyse de code automatisée. Vingt-deux règles de sécurité réparties en cinq catégories, appuyées sur Semgrep. Une alerte critique bloque purement et simplement le déploiement. Un score de sécurité par projet (0–100, note de A à F) consolidé dans un tableau de bord à l'échelle de l'entreprise.
Séparation des environnements. Développement, préproduction et production distincts, avec une étape de validation pour promouvoir les changements, une production verrouillée par défaut et un retour arrière immédiat.
Masquage des données côté serveur. E-mails, numéros de téléphone et numéros d'identité masqués au niveau des données et non de l'interface, avec démasquage selon le rôle et journalisation de chaque accès.
Conformité de base. SOC 2 Type II, prêt pour le RGPD, prise en charge HIPAA avec un BAA signable, et hébergement régional des données aux États-Unis, dans l'UE, au Royaume-Uni et en Australie.
La vraie alternative au vibe coding, ce n'est pas « zéro IA »
Certaines organisations, échaudées par des incidents de gouvernance liés à des applications générées par IA, ont réagi en verrouillant complètement les outils d'IA. C'est la mauvaise conclusion.
L'avantage de vitesse est réel. Les gains de productivité sont réels. Des équipes qui attendaient des mois qu'un développeur se libère livrent aujourd'hui un logiciel métier opérationnel en une après-midi. Vous n'avez pas à renoncer à ces gains pour obtenir les contrôles : vous choisissez une plateforme qui apporte les deux.
La bonne comparaison n'est pas « vibe coding contre développement classique ». C'est « IA sans gouvernance contre IA gouvernée ».
IA sans gouvernance : rapide à livrer, coûteuse à expliquer aux auditeurs, catastrophique le jour où quelque chose tourne mal.
IA gouvernée : tout aussi rapide à livrer — c'est toujours l'IA qui construit — et vous pouvez justifier chaque décision auprès de votre équipe sécurité, de votre responsable conformité et de votre RSSI sans bricoler un rapport la veille de l'audit.
L'argument économique est simple. Le coût d'un manquement à la gouvernance — une amende, une fuite de données, une réserve d'audit, des clients perdus — dépasse de loin le coût d'une plateforme qui a intégré les contrôles dès le départ. La question n'est pas de savoir si vous pouvez vous offrir la gouvernance. C'est de savoir si vous pouvez vous permettre de vous en passer.
Quoi faire dès maintenant
Si vos équipes utilisent des outils de vibe coding en production sans contrôles de gouvernance, voici un point de départ concret :
- Faites l'inventaire de vos applications générées par IA. Sachez ce qui existe, qui l'a construit et quelles données cela touche.
- Évaluez votre couverture d'audit. Pour chaque application : si quelque chose casse ou si un régulateur vous interroge, pouvez-vous reconstituer ce qui a changé et à quel moment ?
- Vérifiez votre séparation des environnements. Existe-t-il une vraie distinction entre votre environnement de test et la production ? Y a-t-il une étape de revue avant la mise en service ?
- Cartographiez votre exposition de données. Quelles applications touchent des données personnelles, financières ou réglementées ? Ces champs sont-ils masqués côté serveur ?
- Contrôlez votre couverture d'analyse de code. Le code généré par IA est-il vérifié avant déploiement, ou faites-vous simplement confiance au modèle ?
Si vous ne pouvez pas répondre oui à la plupart de ces points, l'écart entre votre usage du vibe coding et votre niveau de gouvernance est un risque que vous portez dès aujourd'hui — et la date d'application du règlement européen sur l'IA, en août 2026, n'a rien de négociable.
Questions fréquentes
Qu'est-ce que le vibe coding ?
Le vibe coding consiste à produire un logiciel en décrivant ce que l'on veut en langage naturel, puis à laisser des modèles d'IA transformer cette description en code, en configuration et en logique applicative fonctionnels. Le terme a été inventé par Andrej Karpathy en février 2025. Son adoption en entreprise a progressé de 340 % entre 2024 et le début de 2026.
Créer des applications avec l'IA présente-t-il des risques de sécurité ?
Oui, et à des niveaux significatifs. Le code généré par IA présente un taux de vulnérabilités 2,74 fois plus élevé que le code écrit par des humains lorsqu'il est déployé sans contrôles de gouvernance, et des failles XSS apparaissent dans 86 % des échantillons de code généré par IA évalués sur les principaux modèles. Ces risques restent maîtrisables avec une analyse de code et une revue de sécurité correctes — à condition que cette analyse existe avant le déploiement, et non après.
Que signifie la gouvernance d'entreprise pour les créateurs d'applications IA ?
Au minimum : des journaux d'audit (qui a fait quoi, et quand), une séparation des environnements (développement, préproduction, production), une analyse de sécurité automatisée du code, un contrôle d'accès par rôle appliqué au niveau des données et un processus de validation documenté avant mise en production. Ce sont les contrôles que recherchent les auditeurs au titre de SOC 2, HIPAA, ISO 27001 et — à partir d'août 2026 — des évaluations liées au règlement européen sur l'IA.
AgentUI est-il conforme SOC 2 ?
Oui. AgentUI est conforme SOC 2 Type II et prêt pour le RGPD, avec une prise en charge HIPAA incluant un BAA disponible. L'hébergement régional des données couvre les États-Unis, l'UE, le Royaume-Uni et l'Australie. Chiffrement AES-256 au repos, TLS 1.3 en transit, et isolation du calcul, du stockage et du réseau pour chaque client.
En combien de temps peut-on construire avec AgentUI ?
Une première version fonctionnelle d'un logiciel métier prend en général une trentaine de minutes. Une version prête pour la production demande environ une semaine. Ce délai inclut déjà les contrôles de gouvernance — journalisation d'audit, séparation des environnements, analyse de sécurité — intégrés par défaut, sans configuration supplémentaire.
Puis-je remplacer mes outils de vibe coding par AgentUI ?
AgentUI est conçu comme un remplacement complet de la création d'applications IA sans gouvernance en contexte d'entreprise. Vous gardez le même avantage de vitesse, avec les contrôles de gouvernance inclus dans chaque offre payante — à partir de 25 $ par mois pour l'offre Solo, et 99,99 $ par mois pour une équipe de 10 personnes.
Créez vos logiciels métier comme il faut. Sans carte bancaire.
Essayez AgentUI gratuitement — construisez avec l'IA, sous gouvernance d'entreprise.