Gestionale interno per i team fintech
Un gestionale interno per i team fintech deve reggere un audit, non solo una demo. AgentUI costruisce le code di revisione, i flussi di approvazione e i cruscotti di riconciliazione in cui le persone di operations e compliance lavorano davvero — collegati al tuo ledger e al tuo database, dietro accessi per ruolo, con ogni azione e ogni approvazione scritte in un audit log. Descrivi lo strumento: va online in pochi giorni, senza togliere uno sprint agli sviluppatori.
Gli strumenti che i team fintech chiedono davvero
Non un pannello di amministrazione generico, ma le schermate precise su cui gira la tua operatività, costruite attorno al modello dati del tuo prodotto.
Coda di revisione KYC / KYB
Casi ordinati per livello di rischio e scadenza regolamentare, con l'evidenza, la decisione e il revisore allegati.
Triage del monitoraggio transazioni
Lavora la lista degli alert invece di un export CSV: filtra, escala, chiudi e lascia il motivo sul record.
Dispute e chargeback
Una vista caso con la cronologia, i documenti e la scadenza, così niente scade nella casella di qualcuno.
Rimborsi e rettifiche
Soglie di importo che impongono un secondo approvatore prima che il denaro si muova, al posto di un thread su Slack.
Riconciliazione e settlement
Confronta i file del provider con il tuo ledger, fai emergere le differenze e chiudi il mese senza aspettare giorni per i numeri.
Console di supporto con PII mascherati
L'operatore vede quello che serve per chiudere il ticket, non il numero completo di carta, documento o conto.
Per il team operations e compliance che perde sempre lo sprint
Nelle fintech in fase iniziale, i team intervistati dichiarano che circa un quinto del tempo di sviluppo finisce nel pannello di amministrazione interno, e costruirne uno su misura richiede comunque settimane e non smette mai di chiedere manutenzione quando lo schema cambia. Intanto la coda che decide se un cliente viene attivato oggi vive in un foglio di calcolo. Questa pagina è per chi si porta dietro entrambe le cose.
Fonte: indagine Forest Admin sui pannelli di amministrazione nelle fintech in fase iniziale.
Doppia approvazione su tutto ciò che muove denaro
La separazione dei compiti è il controllo che l'auditor chiede per primo, e quello che un foglio di calcolo non ti darà mai. Imposta la soglia — rimborsi oltre un certo importo, rettifiche manuali sul ledger, cambi di limite — e l'azione semplicemente non parte finché una seconda persona, diversa, non la approva. Chi ha richiesto, chi ha approvato e cosa hanno visto resta sul caso per sempre.
Requested by
support@ · L. Vega
Refund · duplicate settlement
Approved by
ops@ · D. Silva
Checked ledger entry #88214
Second approval
finance@ · pending
Required over $10,000
Prove che l'ispettore può leggere, senza ricostruire nulla
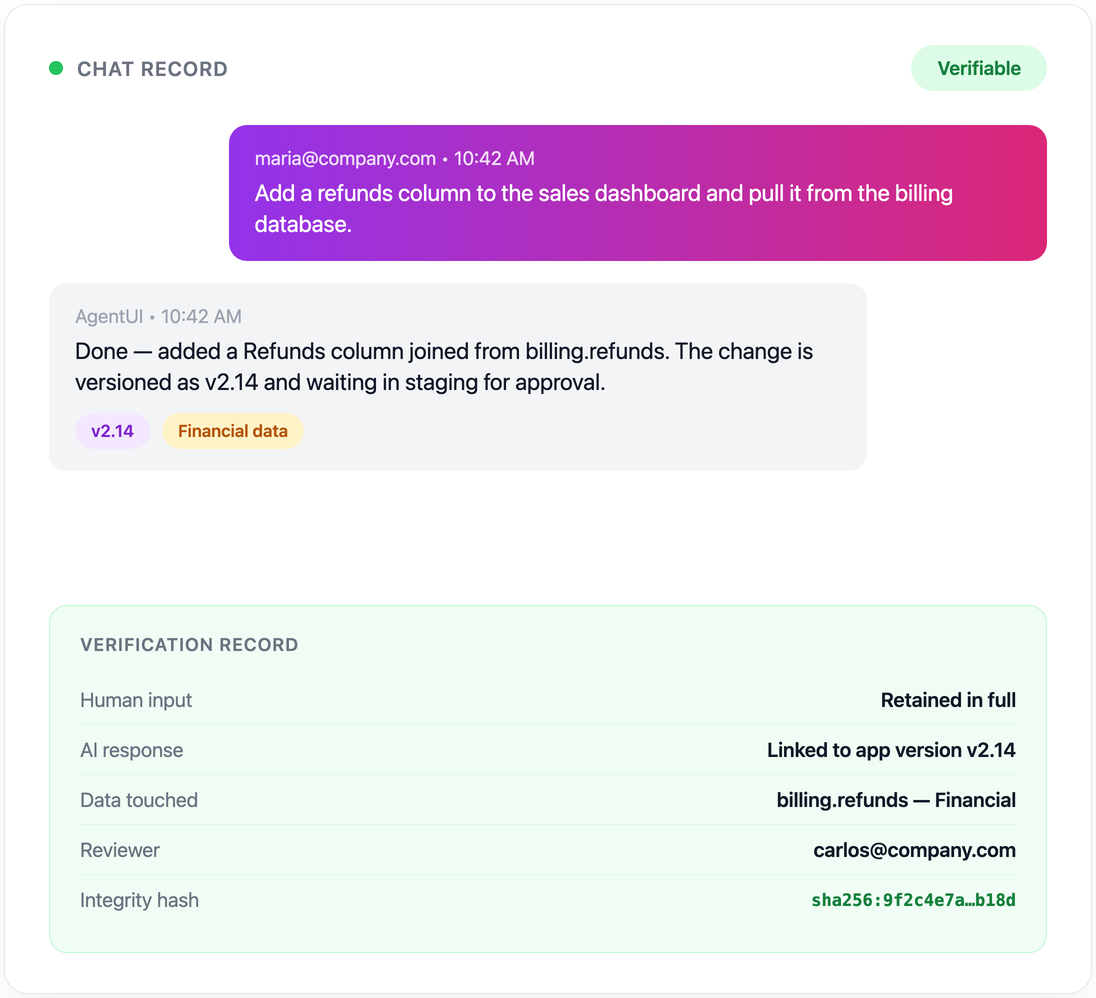
I regolatori si aspettano dettaglio sufficiente per ricostruire una decisione dall'inizio alla fine: chi ha agito, chi ha approvato, su quali dati e perché. AgentUI conserva quel registro per ogni azione nello strumento — compreso tutto ciò che l'IA ha fatto per conto di qualcuno — legato alla versione esatta dell'app che era online in quel momento. Preparare l'ispezione smette di essere tre settimane di screenshot.
I controlli che ti chiede l'auditor, attivi di default
È la differenza tra uno strumento interno che il tuo responsabile compliance approva e uno che finisce silenziosamente tra i rilievi.
Accessi per ruolo, privilegio minimo
L'operatore del supporto, l'analista e il CFO non vedono la stessa schermata — né le stesse colonne.
Audit log immutabile
Ogni lettura, modifica e approvazione, con il motivo allegato e la conservazione che imposti tu.
Mascheramento di PII e dati di carta
I campi sensibili appaiono mascherati di default e togliere la maschera è a sua volta un'azione tracciata e soggetta a permesso.
Sviluppo, staging e produzione
Prova una modifica su dati non di produzione prima che tocchi il record di un cliente vero.
Infrastruttura SOC 2 Type II
La risposta che serve alla tua revisione di sicurezza prima che uno strumento interno tocchi dati regolamentati.
Cronologia delle versioni per app
Ogni versione resta salvata, così mostri esattamente cosa faceva lo strumento nel giorno in questione.
Collegato al ledger, non a un export
Lo strumento legge e scrive i tuoi dati veri: Postgres, il ledger core, l'API del processore di pagamento, il fornitore KYC, il file che l'acquirer lascia ogni notte. È questo che trasforma la riconciliazione mensile da copia-incolla manuale a una schermata che qualcuno apre — ed è ciò che evita a due team di litigare su quale numero sia giusto.
Come iniziamo: una coda, non una migrazione di piattaforma
Porta il flusso peggiore che hai: la riconciliazione manuale, l'arretrato KYC, le approvazioni dei rimborsi che vivono in chat. Durante la call definiamo quali dati servono, chi può vedere cosa e quale passaggio richiede un secondo approvatore. Il nostro team costruisce quel primo strumento insieme a te e forma le persone che ci lavoreranno ogni giorno. Se preferisci provare prima da solo, inizia gratis.