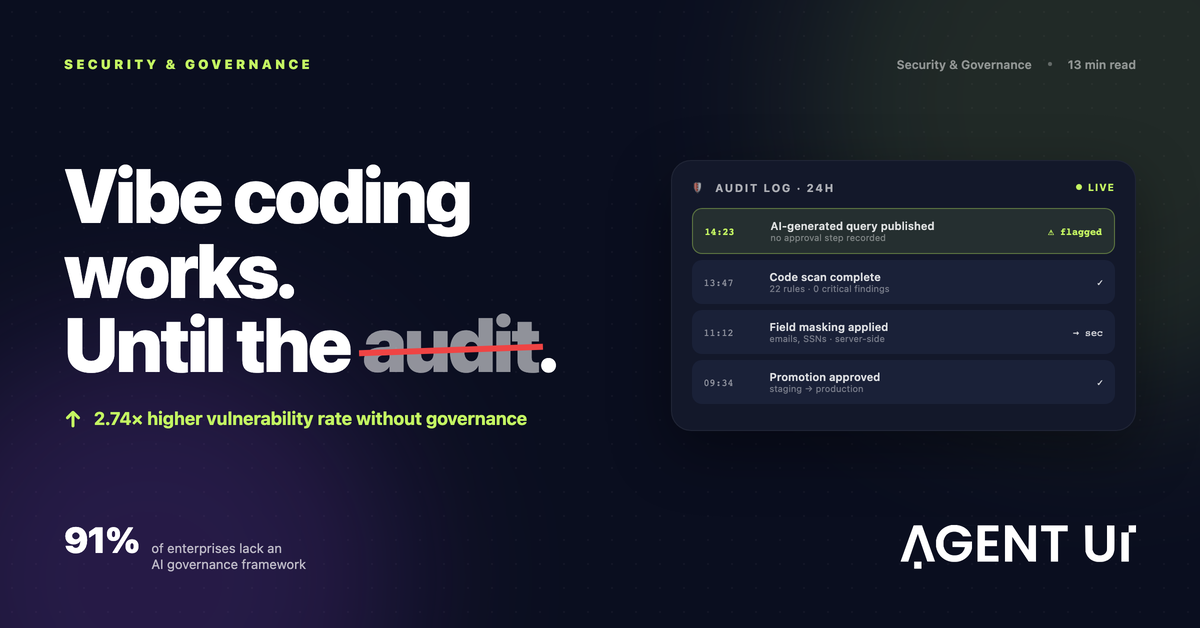
Die Vibe-Coding-Welle ist real — und die Governance-Lücke auch
"Moment, wer hat das freigegeben?" Niemand — weil es niemand musste. Im Februar 2025 prägte Andrej Karpathy den Begriff "Vibe Coding": die Praxis, in natürlicher Sprache zu beschreiben, was man haben will, und die KI den Code schreiben zu lassen. Achtzehn Monate später nutzen 87% der Fortune-500-Unternehmen mindestens eine Vibe-Coding-Plattform, und der Einsatz in Unternehmen wuchs zwischen 2024 und Anfang 2026 um 340%.
Der Produktivitätsgewinn ist echt. Teams, die früher sechs Monate auf einen Platz in der Entwicklungs-Roadmap gewartet haben, stellen interne Tools heute in 30 Minuten bereit. Was früher hinter dem Entwickler-Backlog eingeschlossen war, ist jetzt für jeden erreichbar, der einen Prompt schreiben kann.
Nur gibt es ein Problem, für das die meisten Vibe-Coding-Tools nie gebaut wurden: Governance im Unternehmen.
Der Abstand zwischen dem, was diese Plattformen versprechen, und dem, was sie regulierten Teams in Unternehmensgröße tatsächlich liefern, ist beträchtlich. Und 2026 — mit dem Vollzug des EU AI Act ab August und SOC-2-Prüfern, die aktiv nach der Governance von KI-generiertem Code fragen — wird dieser Abstand teuer.
Was Vibe Coding Unternehmensteams wirklich kostet
Der Reiz liegt auf der Hand. Sie beschreiben Ihren Arbeitsablauf, die KI erzeugt eine funktionierende Anwendung, und Sie sind vor dem Nachmittags-Standup in Produktion. Keine Jira-Tickets. Keine Sprint-Planung. Kein halbes Jahr Wartezeit.
Das Anzeichen. Alles läuft schnell, alles sieht in der Demo gut aus, und niemand hält inne und fragt, was fehlt.
Die eigentliche Ursache. Was Sie nicht sehen, ist alles, was neben der App eben nicht gebaut wurde: der Freigabeprozess, der Audit-Trail, die Trennung der Umgebungen, die Sicherheitsprüfung, die Berechtigungssteuerung. Nichts davon entsteht von allein aus einem Prompt.
Und das ist kein hypothetisches Risiko. Die Zahlen für 2026 sind eindeutig:
- KI-gestützter Code hat eine 2,74-mal höhere Schwachstellenrate als von Menschen geschriebener Code, wenn er ohne Governance-Kontrollen in Betrieb geht.
- Knapp die Hälfte der Code-Schnipsel, die führende LLMs erzeugen, enthält Sicherheitsmängel.
- XSS-Schwachstellen tauchen in 86% der KI-generierten Code-Proben auf, die über fünf führende Modelle hinweg untersucht wurden.
- Die CVEs, die formal auf KI-generierten Code zurückgeführt werden, stiegen von 6 im Januar 2026 auf 35 im März 2026 — ein Plus von 483% in einem einzigen Quartal.
- KI-gestützte Commits legen in 3,2% der Fälle Zugangsdaten offen, mehr als doppelt so oft wie die 1,5% bei menschlichen Commits.
- 91% der Unternehmen haben kein KI-Governance-Framework, trotz der rasanten Verbreitung.
Die letzte Zahl ist die, die Compliance-Verantwortliche nachts wachhalten sollte.
Die 5 Governance-Lücken, die Vibe Coding aufreißt
1. Kein Audit-Trail
Wenn eine Entwicklerin Code in der Produktion ändert, gibt es eine Commit-Historie, ein Code-Review, einen Pull Request, ein Deployment-Log. Wenn eine nicht-technische Person mit einem Vibe-Coding-Tool eine App erzeugt — was bleibt dann zurück? Ein Chat-Verlauf, wenn Sie Glück haben.
Compliance-Rahmenwerke im Unternehmen — SOC 2, ISO 27001, HIPAA, PCI DSS — verlangen dokumentierte Nachweise darüber, wer was wann und warum geändert hat. "Ich habe die KI gebeten, das zu aktualisieren" ist kein akzeptabler Audit-Eintrag.
Die Audit-Lücke ist nicht nur ein Compliance-Problem, sie ist ein operatives. Wenn etwas kaputtgeht — und irgendwann geht etwas kaputt — müssen Sie genau wissen, was sich geändert hat.
2. Keine Trennung der Umgebungen
Die Produktion ist heilig. Man entwickelt nicht darauf, man testet nicht darauf, und schon gar nicht lässt man nicht-technische Nutzer direkt dagegen Code erzeugen.
Die meisten Vibe-Coding-Plattformen geben Ihnen genau eine Umgebung. Ihr Prototyp und Ihr Live-System teilen sich denselben Zustand. Ein schlechter Prompt im "Test" kann die Produktion lahmlegen. Es gibt keinen Staging-Puffer, kein Freigabe-Gate, keinen Rollback-Plan.
3. Keine Sicherheitsprüfung des Codes
Ein menschlicher Entwickler weiß, dass SQL-Abfragen parametrisiert gehören. Er weiß, dass XSS sich in nutzerseitiger Ausgabe verstecken kann. Er weiß, dass Zugangsdaten nicht unrotiert in Umgebungsvariablen liegen sollten. KI-Modelle bringen diese Sorgfalt nicht von sich aus mit — sie erzeugen Code, der funktioniert, und funktionierend ist nicht dasselbe wie sicher.
Ohne automatisiertes Scanning, das KI-generierten Code an denselben Sicherheitsstandards misst wie von Menschen geschriebenen Code, ist jede neue App eine potenzielle Angriffsfläche.
4. Keine rollenbasierte Zugriffskontrolle auf der Datenebene
Berechtigungen, die nur in der Oberfläche existieren, sind Theater. Wenn die Datenebene nicht steuert, wer was sehen darf, kann ein entschlossener Nutzer die Oberfläche komplett umgehen. Maskierung auf Feldebene — bei der E-Mail-Adressen, Ausweisnummern und Finanzdaten serverseitig maskiert und nicht bloß in der Oberfläche ausgeblendet werden — erfordert bewusstes Design. Aus einem Prompt kommt sie nicht.
5. Kein Freigabeprozess für Deployments
In einem kontrollierten Entwicklungsprozess gehen Änderungen durch ein Review, bevor sie bei den Nutzern ankommen. Jemand — manchmal mehrere Personen — gibt sie frei. Bei reinem Vibe Coding ist die Person mit der Idee dieselbe Person, die sie in Produktion gebracht hat. Das ist kein Prozess. Das ist ein Single Point of Failure.
Die Compliance-Zeitbombe
2026 laufen drei Termine zusammen, die diese Governance-Lücke von theoretisch auf dringend schalten.
Der Vollzug des EU AI Act beginnt am 2. August 2026. Hochrisiko-KI-Systeme brauchen jetzt technische Dokumentation, Mechanismen für menschliche Aufsicht und nach Artikel 12 mindestens sechs Monate an Ereignisprotokollen. Wenn Ihre mit KI gebauten internen Tools Personalentscheidungen, Finanzberechnungen oder Kundendaten verarbeiten, fallen Sie mit realer Wahrscheinlichkeit unter diesen Rahmen.
SOC-2-Prüfer fragen bereits nach KI-Governance. Was einmal eine Frage in die Zukunft war — "Wie steuern Sie Ihr KI-Risiko?" — ist heute ein Standardpunkt im Audit. Organisationen, die KI-generierte Apps ohne die passenden Kontrollen ausgerollt haben, versuchen gerade hektisch, eine Nachweiskette zu rekonstruieren, die nie existiert hat.
72% der S&P-500-Unternehmen haben in ihren Geschäftsberichten 2025 mindestens ein wesentliches KI-Risiko offengelegt — aber nur 26% haben umfassende KI-Governance-Richtlinien. Genau diese Lücke zwischen dem, was offengelegt, und dem, was tatsächlich kontrolliert wird, liegt derzeit unter dem Mikroskop der Aufsicht.
Die Vibe-Coding-Tools, die Ihre Teams so schnell an den Markt gebracht haben, wurden nie mit Blick auf diese Termine gebaut.
Wie kontrolliertes App-Bauen mit KI tatsächlich aussieht
Governance heißt nicht langsamer. Sie heißt, dass die Kontrollen eingebaut sind statt nachträglich aufgesetzt. Das macht AgentUI in jedem Projekt, in jedem kostenpflichtigen Tarif:
Vollständige Audit-Protokolle. Jede Generierung, jede Änderung, jedes Deployment und jeder Datenzugriff, protokolliert mit Akteur, Zeitstempel und IP — exportierbar nach Splunk, Datadog oder S3, ohne Paywall.
Automatisiertes Code-Scanning. Zweiundzwanzig Sicherheitsregeln in fünf Kategorien, auf Basis von Semgrep. Kritische Funde blockieren das Deployment direkt. Ein Sicherheits-Score pro Projekt (0–100, Note A–F), zusammengeführt in einem unternehmensweiten Dashboard.
Getrennte Umgebungen. Dev, Staging und Produktion getrennt, mit einem Freigabeschritt zum Übernehmen von Änderungen, standardmäßig gesperrter Produktion und sofortigem Rollback.
Serverseitige Datenmaskierung. E-Mail-Adressen, Telefonnummern und Ausweisnummern werden auf der Datenebene maskiert, nicht in der Oberfläche, mit rollenbasierter Demaskierung und Protokollierung jedes Zugriffs.
Compliance als Grundausstattung. SOC 2 Type II, DSGVO-fähig, HIPAA-Unterstützung mit unterschreibbarem BAA und regionale Datenhaltung in den USA, der EU, Großbritannien und Australien.
Die echte Alternative zu Vibe Coding heißt nicht "keine KI"
Manche Organisationen haben nach Governance-Vorfällen mit KI-generierten Apps reagiert, indem sie KI-Werkzeuge komplett gesperrt haben. Das ist der falsche Schluss.
Der Geschwindigkeitsvorteil ist echt. Der Produktivitätsgewinn ist echt. Teams, die früher Monate auf Entwicklungskapazität gewartet haben, stellen funktionierende interne Tools heute an einem Nachmittag bereit. Sie müssen diese Gewinne nicht aufgeben, um die Kontrollen zu bekommen — Sie wählen eine Plattform, die beides liefert.
Der richtige Vergleich lautet nicht "Vibe Coding gegen klassische Entwicklung". Er lautet "ungesteuerte KI gegen gesteuerte KI".
Ungesteuerte KI: schnell ausgeliefert, teuer gegenüber Prüfern zu erklären, katastrophal, wenn etwas schiefgeht.
Gesteuerte KI: genauso schnell ausgeliefert — die KI baut weiterhin — und Sie können jede Entscheidung Ihrem Sicherheitsteam, Ihrer Compliance-Verantwortlichen und Ihrem CISO erklären, ohne in der Nacht vor dem Audit einen Bericht zusammenzuschustern.
Der wirtschaftliche Fall ist nicht kompliziert. Die Kosten eines Governance-Versagens — ein Bußgeld, ein Datenleck, ein Prüfbefund, verlorene Kunden — übersteigen die Kosten einer Plattform, die die Kontrollen von Anfang an mitbringt, bei Weitem. Die Frage ist nicht, ob Sie sich Governance leisten können. Die Frage ist, ob Sie es sich leisten können, ohne sie zu arbeiten.
Was Sie jetzt sofort tun können
Wenn Ihr Team Vibe-Coding-Tools ohne Governance-Kontrollen in Produktion einsetzt, ist das hier ein praktischer Startpunkt:
- Erfassen Sie Ihre KI-generierten Anwendungen. Finden Sie heraus, was existiert, wer es gebaut hat und welche Daten es berührt.
- Prüfen Sie Ihre Audit-Abdeckung. Für jede App: Wenn etwas kaputtgeht oder eine Aufsichtsbehörde fragt, können Sie rekonstruieren, was sich wann geändert hat?
- Kontrollieren Sie die Trennung Ihrer Umgebungen. Gibt es einen echten Unterschied zwischen Testumgebung und Produktion? Gibt es einen Prüfschritt, bevor Code live geht?
- Kartieren Sie Ihre Datenexposition. Welche Apps berühren personenbezogene, finanzielle oder regulierte Daten? Sind diese Felder serverseitig maskiert?
- Verifizieren Sie Ihre Code-Scanning-Abdeckung. Wird KI-generierter Code vor dem Deployment auf Schwachstellen geprüft, oder glauben Sie dem Modell einfach aufs Wort?
Wenn Sie das meiste davon nicht mit Ja beantworten können, ist der Abstand zwischen Ihrem Einsatz von Vibe Coding und Ihrer Governance-Aufstellung ein Risiko, das Sie schon jetzt tragen — und der 2. August 2026 als Vollzugstermin des EU AI Act ist kein flexibles Datum.
Häufige Fragen
Was ist Vibe Coding?
Vibe Coding ist die Praxis, Software zu erzeugen, indem man in natürlicher Sprache beschreibt, was man haben will, und KI-Modelle diese Beschreibung in funktionierenden Code, Konfiguration und Anwendungslogik übersetzen lässt. Den Begriff prägte Andrej Karpathy im Februar 2025. Der Einsatz in Unternehmen wuchs zwischen 2024 und Anfang 2026 um 340%.
Entstehen Sicherheitsrisiken, wenn ich Apps mit KI baue?
Ja, und zwar in relevantem Ausmaß. KI-generierter Code hat eine 2,74-mal höhere Schwachstellenrate als von Menschen geschriebener Code, wenn er ohne Governance-Kontrollen in Betrieb geht, und XSS-Schwachstellen tauchen in 86% der KI-generierten Code-Proben auf, die über führende Modelle hinweg untersucht wurden. Diese Risiken sind mit ordentlichem Code-Scanning und Sicherheitsreview beherrschbar — aber dieses Scanning muss vor dem Deployment existieren, nicht danach.
Was bedeutet Governance im Unternehmen für KI-App-Baukästen?
Mindestens: Audit-Protokolle (wer hat was wann getan), getrennte Umgebungen (Dev, Staging, Produktion), automatisiertes Sicherheits-Scanning des Codes, rollenbasierte Zugriffskontrolle durchgesetzt auf der Datenebene und ein dokumentierter Freigabeprozess für Deployments. Genau diese Kontrollen suchen Prüfer unter SOC 2, HIPAA, ISO 27001 und — ab August 2026 — bei Bewertungen nach dem EU AI Act.
Ist AgentUI SOC-2-konform?
Ja. AgentUI ist SOC 2 Type II konform und DSGVO-fähig, mit HIPAA-Unterstützung samt verfügbarem BAA. Die regionale Datenhaltung deckt die USA, die EU, Großbritannien und Australien ab. Dazu AES-256-Verschlüsselung im Ruhezustand, TLS 1.3 bei der Übertragung sowie Isolation von Rechenleistung, Speicher und Netzwerk pro Kunde.
Wie schnell kann ich mit AgentUI bauen?
Eine erste funktionierende Version eines internen Tools dauert typischerweise etwa 30 Minuten. Ein produktionsreifes internes Tool ist rund eine Woche entfernt. In diesem Zeitrahmen sind die Governance-Kontrollen bereits enthalten — Audit-Protokollierung, getrennte Umgebungen, Sicherheits-Scanning — standardmäßig eingebaut, ohne zusätzliche Einrichtung.
Kann ich meine Vibe-Coding-Tools durch AgentUI ersetzen?
AgentUI ist als vollwertiger Ersatz für ungesteuertes App-Bauen mit KI im Unternehmenskontext gedacht. Sie bekommen denselben Geschwindigkeitsvorteil, mit Governance-Kontrollen in jedem Tarif — ab 25 $ im Monat für Solo, 49,99 $ für Builder mit zwei Mitgliedern und 99,99 $ für ein Team mit bis zu zehn Mitgliedern.
Fangen Sie an, interne Tools auf die richtige Art zu bauen. Keine Kreditkarte nötig.
AgentUI kostenlos testen — mit KI bauen, für Unternehmen kontrolliert.