Internes Tool für Fintech-Teams bauen
Ein internes Tool für Fintech-Teams muss eine Prüfung überstehen, nicht nur eine Demo. AgentUI baut die Prüf-Warteschlangen, Freigabe-Workflows und Abstimmungs-Dashboards, in denen Ihre Ops- und Compliance-Leute wirklich arbeiten — verbunden mit Ihrem Ledger und Ihrer Datenbank, hinter Rollenrechten, und jede Aktion und jede Freigabe landet im Audit-Log. Beschreiben Sie das Tool: Es geht in Tagen live, ohne der Entwicklung einen Sprint wegzunehmen.
Die internen Tools, nach denen Fintech-Teams wirklich fragen
Kein generisches Admin-Panel, sondern genau die Screens, auf denen Ihr Betrieb läuft — gebaut um das Datenmodell Ihres Produkts.
KYC-/KYB-Prüfliste
Fälle nach Risikostufe und regulatorischer Frist priorisiert, mit Nachweis, Entscheidung und Prüfer am Vorgang.
Triage im Transaktionsmonitoring
Arbeiten Sie die Alarmliste ab statt einen CSV-Export: filtern, eskalieren, schließen und den Grund am Vorgang hinterlassen.
Disputes und Chargebacks
Eine Fallansicht mit Verlauf, Dokumenten und Frist, damit nichts im Postfach von jemandem verfällt.
Rückerstattungen und Korrekturen
Betragsgrenzen, die einen zweiten Freigeber erzwingen, bevor Geld fließt — statt eines Slack-Threads.
Abstimmung und Settlement
Provider-Dateien gegen Ihr Ledger abgleichen, Differenzen sichtbar machen und den Monat abschließen, ohne Tage auf Zahlen zu warten.
Support-Konsole mit maskierten Daten
Agents sehen, was sie für das Ticket brauchen — nicht die vollständige Karten-, Ausweis- oder Kontonummer.
Für das Ops- und Compliance-Team, das den Sprint immer wieder verliert
In Fintechs in der Frühphase geben befragte Teams an, dass rund ein Fünftel der Entwicklungszeit in das interne Admin-Panel fließt — und ein eigenes zu bauen dauert trotzdem Wochen und braucht laufend Pflege, sobald sich das Schema ändert. Währenddessen liegt die Warteschlange, die entscheidet, ob ein Kunde heute freigeschaltet wird, in einer Tabelle. Diese Seite ist für die Person, die beides gleichzeitig trägt.
Quelle: Forest-Admin-Umfrage zu Admin-Panels in Fintechs in der Frühphase.
Vier-Augen-Prinzip für alles, was Geld bewegt
Funktionstrennung ist die Kontrolle, nach der Prüfer zuerst fragen — und die eine Tabelle nie leisten kann. Legen Sie die Schwelle fest: Rückerstattungen über einem Betrag, manuelle Ledger-Korrekturen, Limitänderungen. Die Aktion lässt sich schlicht nicht ausführen, bis eine zweite, andere Person sie freigibt. Wer beantragt hat, wer freigegeben hat und was sie gesehen haben, bleibt dauerhaft am Fall.
Requested by
support@ · L. Vega
Refund · duplicate settlement
Approved by
ops@ · D. Silva
Checked ledger entry #88214
Second approval
finance@ · pending
Required over $10,000
Nachweise, die der Prüfer direkt lesen kann — ohne etwas zu rekonstruieren
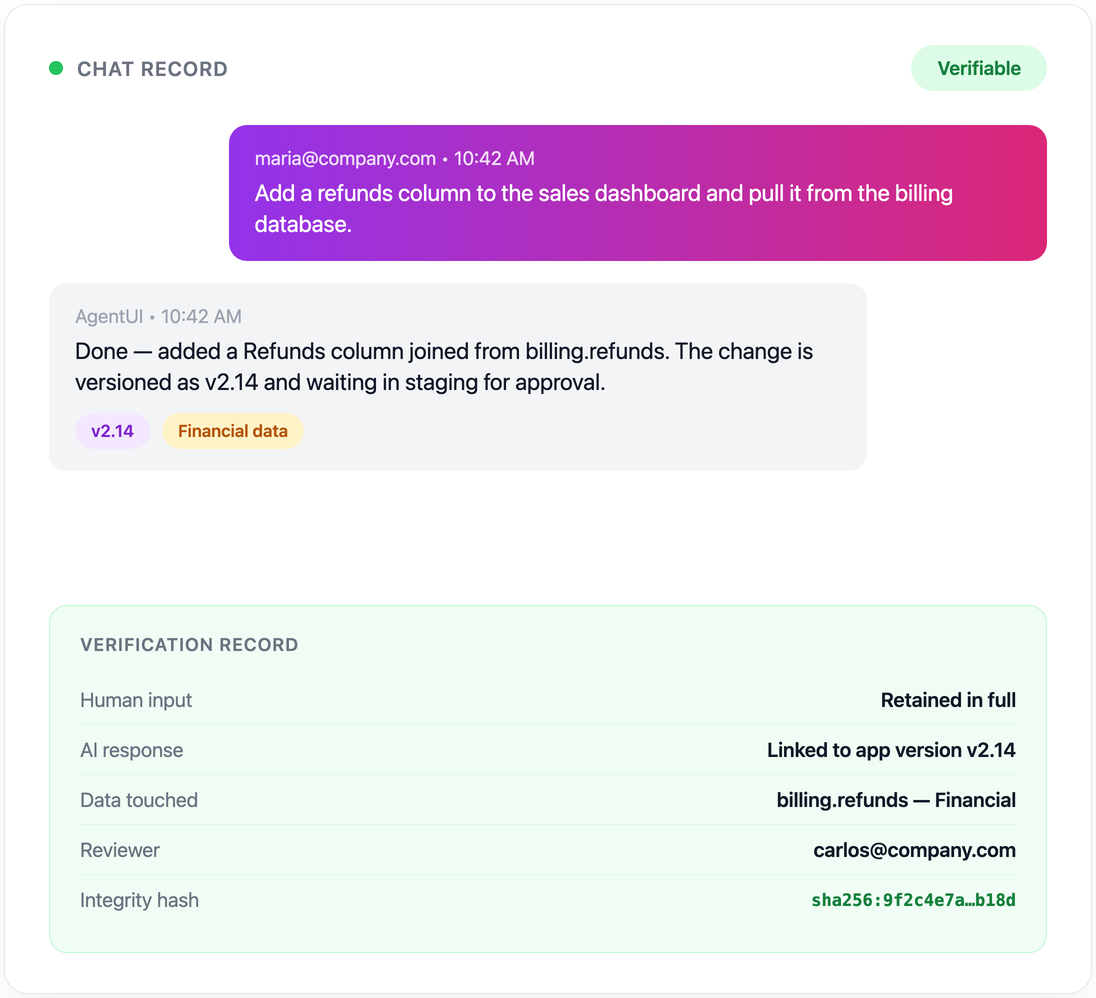
Aufsichtsbehörden erwarten genug Detail, um eine Entscheidung vollständig nachzuvollziehen: Wer hat gehandelt, wer freigegeben, auf welchen Daten und warum. AgentUI hält diesen Nachweis für jede Aktion im Tool fest — auch für alles, was die KI im Namen einer Person getan hat, verknüpft mit der genau zu diesem Zeitpunkt aktiven Version der App. Die Prüfungsvorbereitung ist dann keine drei Wochen Screenshots mehr.
Die Kontrollen, nach denen Ihr Prüfer fragt — standardmäßig aktiv
Das ist der Unterschied zwischen einem internen Tool, das Ihr Compliance-Verantwortlicher freigibt, und einem, das still und leise zur Feststellung wird.
Rollenbasierter Zugriff, minimale Rechte
Der Support-Agent, die Analystin und der CFO sehen nicht denselben Screen — und nicht dieselben Spalten.
Unveränderliches Audit-Log
Jeder Zugriff, jede Änderung und jede Freigabe, mit Begründung und einer Aufbewahrung, die Sie festlegen.
Maskierung von PII und Kartendaten
Sensible Felder sind standardmäßig maskiert, und das Aufdecken ist selbst eine protokollierte, rechtepflichtige Aktion.
Dev, Staging und Produktion
Testen Sie eine Änderung an Nicht-Produktionsdaten, bevor sie einen echten Kundendatensatz berührt.
SOC-2-Type-II-Infrastruktur
Die Antwort, die Ihr Security-Review braucht, bevor ein internes Tool regulierte Daten anfasst.
Änderungsverlauf je App
Jede Version bleibt erhalten, damit Sie genau zeigen können, was das Tool am fraglichen Tag getan hat.
Mit dem Ledger verbunden, nicht mit einem Export
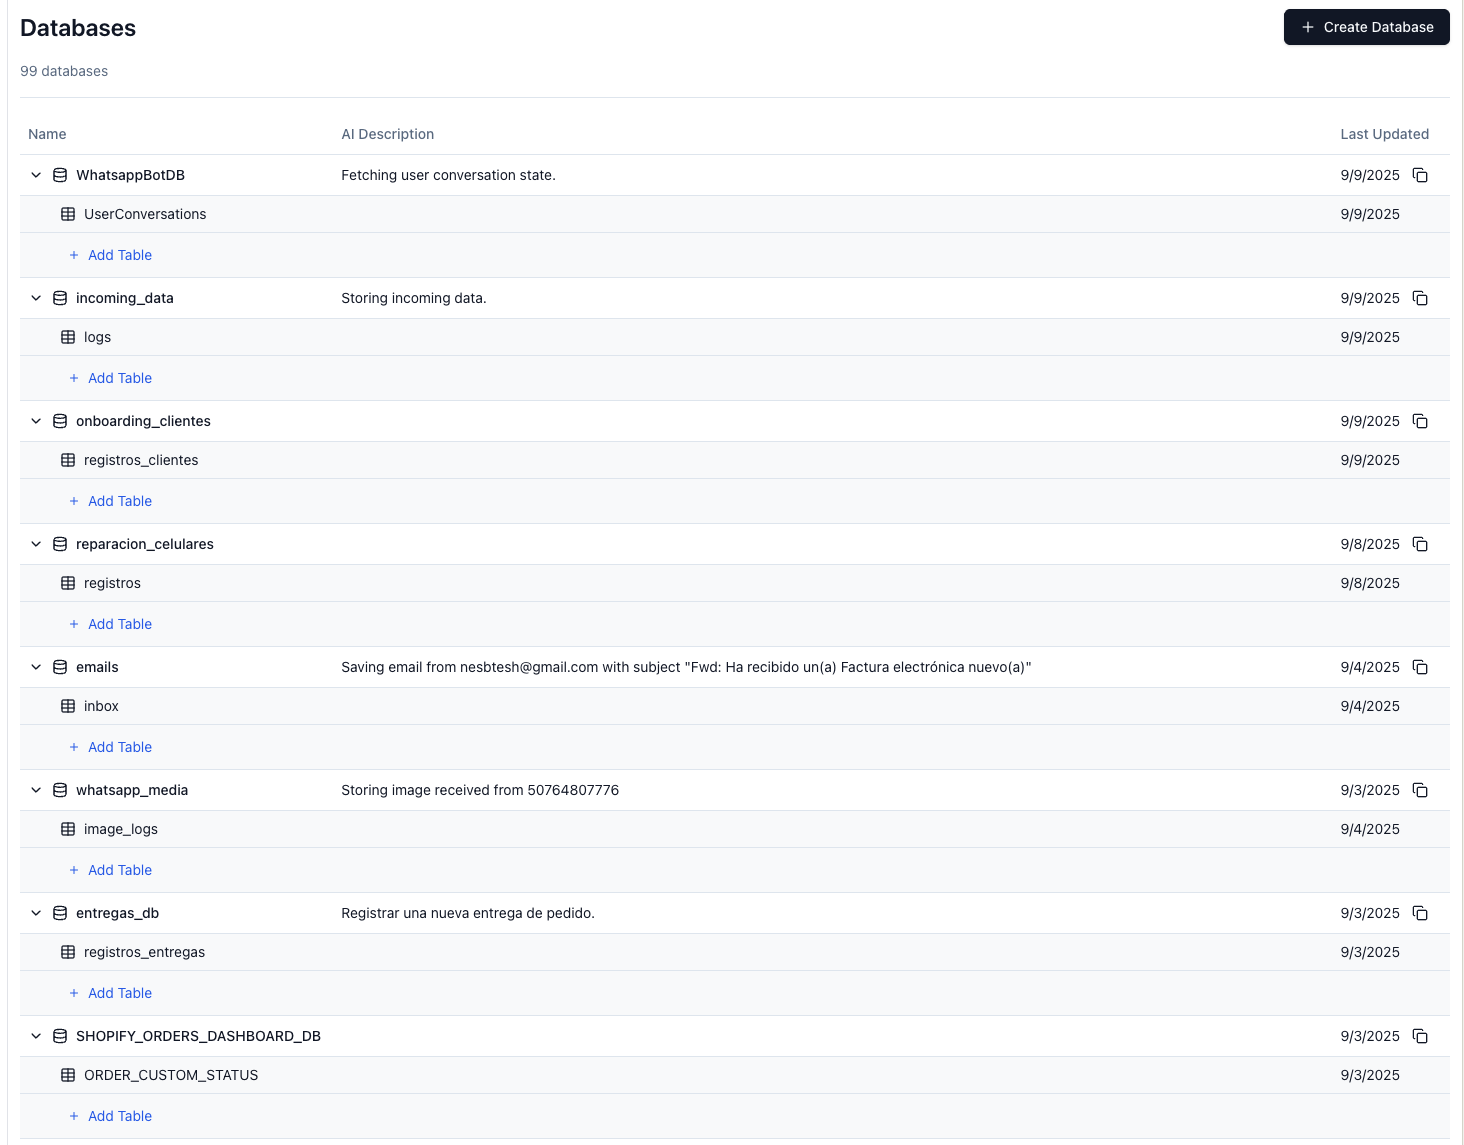
Das Tool liest und schreibt Ihre echten Daten: Postgres, Ihr Kern-Ledger, die API des Zahlungsdienstleisters, den KYC-Anbieter, die Datei, die der Acquirer jede Nacht ablegt. Genau das macht aus der monatlichen Abstimmung statt manuellem Kopieren einen Screen, den jemand öffnet — und verhindert, dass zwei Teams darüber streiten, welche Zahl stimmt.
So starten wir: mit einer Warteschlange, nicht mit einer Plattform-Migration
Bringen Sie den schlimmsten Ablauf mit, den Sie haben — die manuelle Abstimmung, den KYC-Rückstau, die Rückerstattungsfreigaben im Chat. Im Gespräch klären wir, welche Daten er braucht, wer was sehen darf und welcher Schritt einen zweiten Freigeber verlangt. Unser Team baut dieses erste Tool gemeinsam mit Ihnen und schult die Leute, die täglich damit arbeiten. Wenn Sie lieber selbst anfangen: kostenlos starten.