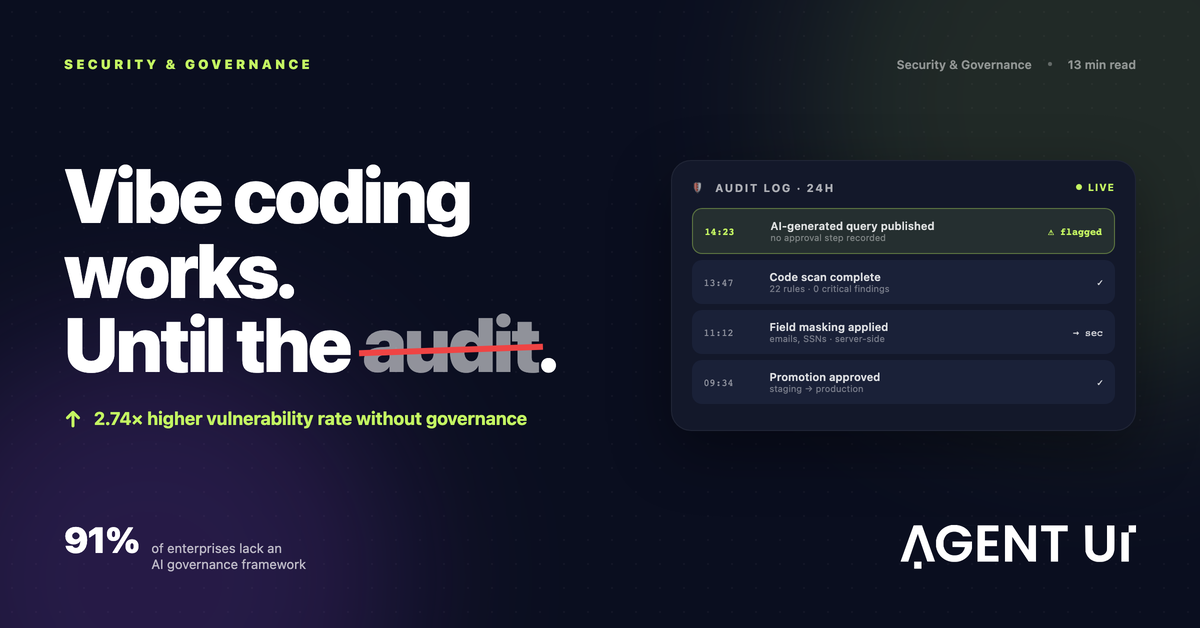
vibe coding の波は本物です — ガバナンスの空白も同じく本物です
「これ、誰が承認したんですか?」 誰もしていません。承認の仕組み自体が存在しなかったからです。2025年2月、Andrej Karpathy が「vibe coding」という言葉をつくりました。ほしいものを自然言語で説明し、コードの生成はAIに任せるやり方です。それから18か月、Fortune 500企業の87%が少なくとも1つの vibe coding プラットフォームを使っており、企業での導入は2024年から2026年初頭にかけて340%伸びました。
生産性の向上は確かなものです。以前は開発ロードマップの順番待ちに半年かかっていたチームが、いまは30分で社内ツールを出しています。開発バックログの奥に閉じ込められていたものが、プロンプトを書ける人なら誰でも手の届くところに来ました。
ただ、ほとんどの vibe coding ツールがそもそも解こうとしてこなかった問題があります。企業のガバナンスです。
これらのプラットフォームが約束することと、規制下にある大規模な組織に実際に届けるものとの差は小さくありません。そして2026年、EU AI規則の執行が8月に始まり、SOC 2の監査人がAI生成コードのガバナンスを実際に尋ねてくるいま、その差は高くつき始めています。
vibe coding が企業チームに実際に払わせているコスト
魅力ははっきりしています。業務の流れを説明すれば、AIが動くアプリケーションを生成し、午後のスタンドアップより前に本番に出ている。Jiraのチケットもなし。スプリント計画もなし。半年の待ち時間もなし。
サイン。 すべてが速く動き、デモでは見栄えがよく、何が足りていないのかを誰も立ち止まって考えない。
根本原因。 見えていないのは、アプリと一緒には作られなかったもの全部です。承認フロー、監査証跡、環境の分離、セキュリティレビュー、権限管理。そのどれも、プロンプトから勝手に出てくることはありません。
しかもこれは仮定のリスクではありません。2026年の数字は厳しいものです。
- ガバナンス統制なしでデプロイされたAI支援コードは、人間が書いたコードより脆弱性の発生率が2.74倍高い。
- 主要なLLMが生成したコード片のほぼ半分に、セキュリティ上の欠陥が含まれている。
- 主要5モデルで評価したところ、AI生成コードのサンプルの86%にXSS脆弱性が見つかった。
- AI生成コードに正式に紐づけられたCVEは、2026年1月の6件から2026年3月の35件へ — 1四半期で483%の増加。
- AI支援のコミットは**3.2%**の割合で認証情報を露出させており、人間のコミットの1.5%の倍以上にあたる。
- 導入が急速に進む一方で、91%の企業にはAIガバナンスの枠組みがない。
コンプライアンス責任者の眠りを妨げるべきなのは、この最後の数字です。
vibe coding が生む5つのガバナンスの空白
1. 監査証跡がない
開発者が本番のコードを変更すれば、コミット履歴があり、コードレビューがあり、プルリクエストがあり、デプロイのログが残ります。技術者ではない人が vibe coding ツールでアプリを生成したとき、あとに何が残るでしょうか。運がよければチャットの履歴くらいです。
企業のコンプライアンス枠組み — SOC 2、ISO 27001、HIPAA、PCI DSS — は、誰が何をいつなぜ変更したのかを記録として残すことを求めます。「AIに更新を頼みました」は監査記録として通りません。
この空白はコンプライアンスだけの問題ではありません。運用の問題でもあります。何かが壊れたとき — そして必ず何かは壊れます — 何が変わったのかを正確に知る必要があります。
2. 環境が分かれていない
本番は神聖なものです。そこで開発はしませんし、そこでテストもしませんし、ましてや技術者でない人に本番へ直接コードを生成させたりはしません。
多くの vibe coding プラットフォームが用意する環境は1つだけです。試作と稼働中のシステムが同じ状態を共有します。「テスト」での不用意なプロンプト1つが本番を落とすことがあります。緩衝材になるステージングも、承認のゲートも、切り戻しの計画もありません。
3. コードのセキュリティレビューがない
人間の開発者は、SQLクエリをパラメータ化すべきだと知っています。XSSがユーザーに見える出力に潜みうると知っています。認証情報を環境変数にローテーションもせず置きっぱなしにすべきでないと知っています。AIモデルはその種の精査を自分からは行いません。動くコードを生成するだけであり、動くことと安全であることは別ものです。
人間が書いたコードと同じセキュリティ基準でAI生成コードを検査する自動スキャンがなければ、新しいアプリはどれも攻撃対象になりうる面を増やすだけです。
4. データ層にロールベースのアクセス制御がない
画面の中にしか存在しない権限はただの見せかけです。データ層が誰に何を見せるかを制御していなければ、しつこいユーザーはインターフェースを丸ごと迂回できます。フィールド単位のマスキング — メールアドレス、個人番号、財務データを画面で隠すだけでなくサーバー側でマスクすること — は、意図して設計するものです。プロンプトからは出てきません。
5. デプロイの承認フローがない
ガバナンスの効いた開発の流れでは、変更はユーザーに届く前にレビューを通ります。誰か — ときには複数人 — が承認します。純粋な vibe coding では、思いついた人がそのまま本番に出した人です。それはワークフローではありません。単一障害点です。
コンプライアンスという時限爆弾
2026年には3つの期限が重なり、このガバナンスの空白を理屈の話から待ったなしの話に変えます。
EU AI規則の執行は2026年8月2日に始まります。 高リスクのAIシステムには、技術文書、人間による監督の仕組み、そして第12条に基づく最低6か月分のイベントログが求められます。AIで作った社内ツールが人事の判断、財務計算、顧客データを扱っているなら、この枠組みの対象になる可能性は十分あります。
SOC 2の監査人はすでにAIガバナンスについて尋ねています。 少し前まで将来を見据えた質問だった「AIのリスクをどう管理していますか?」は、いまや標準的な監査項目です。対応する統制なしにAI生成アプリを本番投入した組織は、そもそも存在しなかった記録をいま慌ててつくり直しています。
S&P 500企業の72%が2025年の年次報告で重要なAIリスクを少なくとも1つ開示しました。一方で、包括的なAIガバナンス方針を備えているのは26%だけです。開示されていることと実際に統制されていることのこの差こそ、いま規制当局が顕微鏡を向けている場所です。
チームをここまで速く市場に届けてくれた vibe coding ツールは、これらの期日を想定して作られてはいませんでした。
ガバナンスの効いたAIアプリ開発とは実際どういうものか
ガバナンスは遅くなることを意味しません。統制が後付けではなく最初から組み込まれている、ということです。AgentUI がすべてのプロジェクトで、すべての有料プランで行っているのは次のとおりです。
完全な監査ログ。 生成、編集、デプロイ、データアクセスのすべてを、実行者・タイムスタンプ・IPとともに記録し、Splunk、Datadog、S3へエクスポートできます。追加料金はありません。
自動コードスキャン。 Semgrep による5カテゴリ・22のセキュリティルール。重大な指摘が出た時点でデプロイは止まります。プロジェクトごとのセキュリティスコア(0〜100、A〜Fの評価)を全社ダッシュボードに集約します。
環境の分離。 開発・ステージング・本番を分け、変更の昇格には承認ステップを置き、本番は既定でロックし、即時の切り戻しができます。
サーバー側のデータマスキング。 メールアドレス、電話番号、個人番号を画面ではなくデータ層でマスクし、ロールに応じた解除と、アクセスごとの記録を行います。
コンプライアンスの土台。 SOC 2 Type II、GDPR対応、署名可能なBAA付きのHIPAAサポート、そして米国・EU・英国・オーストラリアでのリージョン別データ保管。
vibe coding の本当の代替は「AIをやめること」ではありません
AI生成アプリでガバナンス事故を起こした組織のなかには、AIツールを全面的に封じるという対応を取ったところもあります。それは間違った結論です。
速さの利点は本物です。生産性の向上も本物です。以前は開発リソースを何か月も待っていたチームが、いまは午後のうちに動く社内ツールを出しています。統制を得るためにその利点を手放す必要はありません。両方を届けるプラットフォームを選べばいいだけです。
比べるべきなのは「vibe coding 対 従来型の開発」ではありません。「統制のないAI 対 統制されたAI」です。
統制のないAI。 出すのは速く、監査人への説明には高くつき、何かが起きたときの被害は甚大です。
統制されたAI。 出す速さは変わらず — 作るのは引き続きAIです — そのうえで、セキュリティチームにも、コンプライアンス担当にも、CISOにも、監査前夜に資料をかき集めることなく一つひとつの判断を説明できます。
事業判断としては複雑な話ではありません。ガバナンスの失敗にかかるコスト — 制裁金、情報漏洩、監査指摘、失う顧客 — は、統制を最初から組み込んだプラットフォームのコストをはるかに上回ります。問われているのは、ガバナンスに払えるかどうかではありません。ガバナンスなしで運用し続けられるかどうかです。
いますぐ何をすべきか
ガバナンス統制のないまま vibe coding ツールを本番で動かしているなら、現実的な出発点はここです。
- AI生成アプリケーションを棚卸しする。 何が存在し、誰が作り、どのデータに触れているかを把握します。
- 監査のカバー範囲を確かめる。 アプリごとに、障害が起きたとき、あるいは規制当局に問われたとき、何がいつ変わったのかを再現できますか。
- 環境の分離を点検する。 テスト環境と本番は実質的に分かれていますか。コードが公開される前にレビューの工程はありますか。
- データの露出を洗い出す。 個人・財務・規制対象のデータに触れるアプリはどれですか。その項目はサーバー側でマスクされていますか。
- コードスキャンのカバー範囲を検証する。 AI生成コードはデプロイ前に脆弱性検査を通っていますか。それともモデルの言い分を鵜呑みにしていますか。
これらの多くに「はい」と答えられないなら、vibe coding の導入度合いとガバナンス体制の差は、いま現在あなたが抱えているリスクです。そしてEU AI規則の2026年8月の執行開始日に、融通は利きません。
よくある質問
vibe coding とは何ですか?
vibe coding とは、ほしいものを自然言語で説明し、その説明をAIモデルに動くコード・設定・アプリケーションのロジックへ変換させてソフトウェアを作るやり方です。この言葉は2025年2月に Andrej Karpathy がつくりました。企業での導入は2024年から2026年初頭にかけて340%伸びました。
AIでアプリを作るとセキュリティリスクは生まれますか?
生まれます。しかも無視できない割合でです。ガバナンス統制なしでデプロイされたAI生成コードは、人間が書いたコードより脆弱性の発生率が2.74倍高く、主要モデルで評価したAI生成コードのサンプルの86%にXSS脆弱性が現れます。これらのリスクは適切なコードスキャンとセキュリティレビューで管理できますが、そのスキャンはデプロイの後ではなく前に存在していなければなりません。
AIアプリビルダーにおける企業ガバナンスとは何を指しますか?
最低限、次のものです。監査ログ(誰がいつ何をしたか)、環境の分離(開発・ステージング・本番)、自動のコードセキュリティスキャン、データ層で強制されるロールベースのアクセス制御、そして文書化されたデプロイ承認プロセス。SOC 2、HIPAA、ISO 27001、そして2026年8月からはEU AI規則の評価で、監査人が確認する統制です。
AgentUI は SOC 2 に準拠していますか?
はい。AgentUI は SOC 2 Type II に準拠し、GDPRに対応しており、HIPAAについてはBAAの締結を含めてサポートしています。リージョン別のデータ保管は米国・EU・英国・オーストラリアをカバーします。保管時は AES-256、通信時は TLS 1.3 で暗号化し、コンピュート・ストレージ・ネットワークを顧客ごとに分離しています。
AgentUI ではどれくらい速く作れますか?
社内ツールの動く最初のバージョンは、だいたい30分です。本番に出せる水準までは、おおよそ1週間ほど。この期間には、監査ログ、環境の分離、セキュリティスキャンといったガバナンス統制がすでに含まれています。既定で組み込まれており、追加の設定は要りません。
いま使っている vibe coding ツールを AgentUI に置き換えられますか?
AgentUI は、企業における統制のないAIアプリ開発をまるごと置き換えるものとして設計されています。速さの利点はそのままに、ガバナンス統制はすべてのプランに組み込まれています。無料プランは月0ドルで始められ、有料プランは Solo が月25ドル、Builder が月49.99ドル、10名までのチームプランが月99.99ドルです。
社内ツールを、最初から正しいやり方で作り始めましょう。クレジットカードは不要です。