AI 支援開発の波はもう「これから来るもの」ではありません。あらゆる業界の本番環境で、すでに動いています。開発者は自然言語のプロンプトだけで、動作しデプロイできるコードを数分で生成しています。生産性の向上は現実で、測定可能で、大きなものです。しかしその速度の下には、多くのチームが十分な声で問うていない疑問があります。そのコードは本当に安全なのか、という疑問です。
バイブコーディングのセキュリティ・パラドックス
バイブコーディングのセキュリティにある緊張は、偶発的なものではなく構造的なものです。開発を加速させる AI は同時に、学習元となった膨大な公開コードのパターンを再現します。そこにはベストプラクティスも、よく知られた脆弱性も含まれています。大規模言語モデルは、あなたのビジネスロジックも、コンプライアンス上の義務も、生成したコードがアーキテクチャに与える影響も理解していません。学習データから統計的にもっともらしいものを出力するだけなので、安全な既定値と同じ手軽さで危険な既定値も再現します。
その結果として生まれるのは、新しい種類の脆弱性ではありません。よく知られた脆弱性が、従来のセキュリティプロセスが想定していなかった速度で増幅されるのです。多くの場合、コードは正しく見えます。リスクはその下にあります。
バイブコーディングが増幅する 5 つの脆弱性パターン
AI が生成したコードがどこで破綻するのかを把握することが、体系的な対策の第一歩です。セキュリティチームが出会う最も根強い 5 つのパターンは特殊なものではありません。長年 OWASP Top 10 の上位を占めてきた弱点が、より速く、より大きな規模で表面化しているだけです。
インジェクションの欠陥が増えるのは、明示的に指示しない限りモデルが入力のサニタイズを省くからです。研究では、LLM はテストケースの過半でクロスサイトスクリプティングを防げないことが示されています。次に多いのが認証の不備です。AI が生成した API やダッシュボードはアクセス制御を落としがちで、エンドポイントが誰からでも呼べる状態になります。ソースコードに直接書き込まれた API キー、パスワード、トークンといったハードコードされたシークレットも、AI 支援リポジトリで最もよく見つかる問題のひとつです。
表層的な脆弱性の先に、AI はアーキテクチャ上の時限爆弾を仕込むこともあります。後続システムとの連携を弱め、表面的なレビューでは見えない権限昇格の経路を作る、微妙な設計上の欠陥です。そして サプライチェーンのリスク が絵を完成させます。既知の CVE を抱えた古いライブラリや、実在しないパッケージ名を狙って攻撃者が npm や PyPI に似せたライブラリを公開する手口です。研究は一貫して、AI を使うと構文エラーは減る一方で、より深いアーキテクチャ上の脆弱性の頻度は急増すると示しています。
従来の AppSec が追いつけない理由
バイブコーディングのセキュリティで難しいのは、脆弱性の種類ではありません。インジェクション、認証の不備、シークレットの漏えいには、セキュリティチームが何十年も向き合ってきました。難しいのは規模と速度です。
AI コーディングアシスタントを使う開発者は、かつて手作業で 1 週間かかった量を一度の午後で生成できます。この物量は、人間の速度を前提に設計されたレビュープロセスを飽和させます。手動のコードレビューでは追いつきません。特定時点の静的解析でも追いつきません。パイプラインに最初から自動化が組み込まれていなければ、経験豊富なセキュリティエンジニアでも追いつきません。ボトルネックは移動しました。もはや「速くコードを書けるか」ではなく、「リリースを止めずに大量の AI 生成コードの安全性を検証できるか」が問われています。そのためには、デプロイ後に評価するのではなく、開発の現場にセキュリティを組み込む必要があります。
AgentUI CLI がバイブコーディングのセキュリティギャップを埋める方法
これこそ AgentUI が解こうとしている運用上の課題です。AgentUI は安全なバイブコーディング基盤として、その上で作られるすべてのアプリを堅牢化し、スキャンし、リリース前に検査します。だから本番に出るものを、開発チームもエンドユーザーも本当に信頼できます。
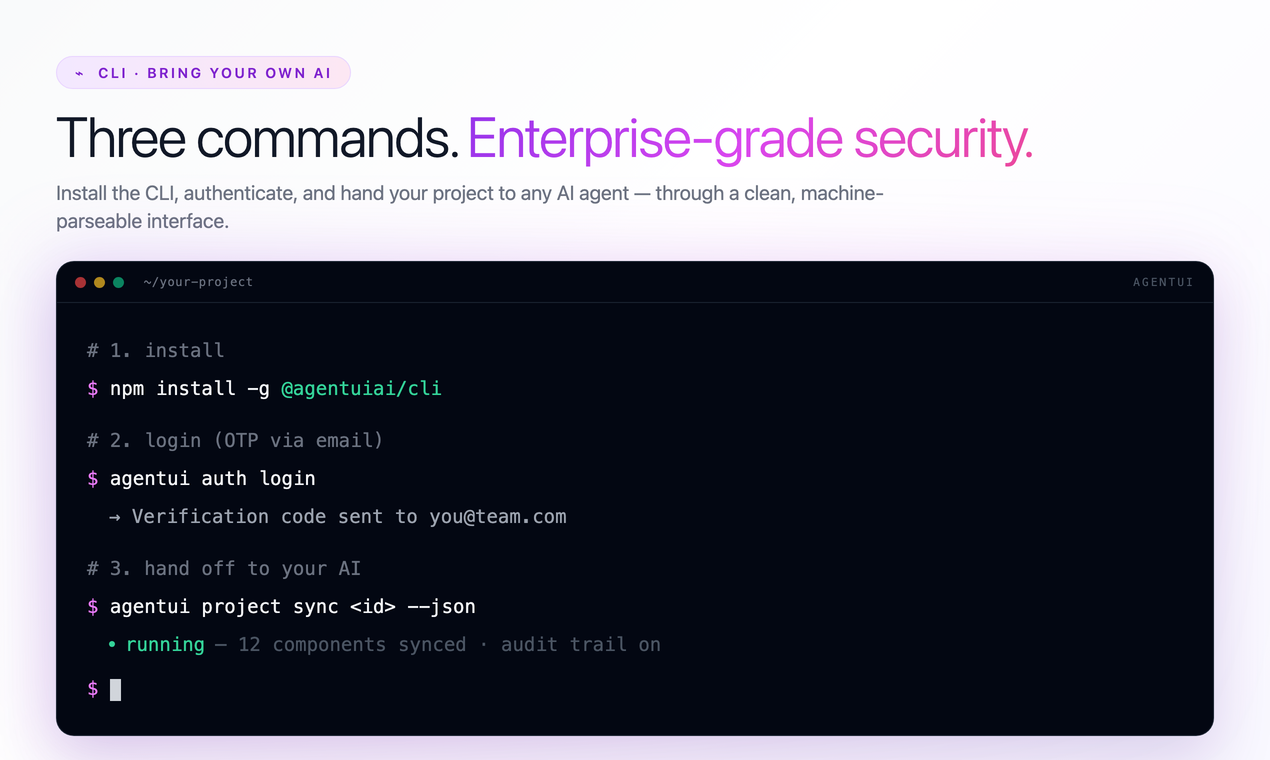
このセキュリティモデルへの実際の入り口が AgentUI CLI です。必要なコマンドは 3 つだけ。npm install -g @agentuiai/cli で CLI をグローバルにインストールします。agentui auth login はメール OTP で認証し、AgentUI の Web ワークスペースと同じセッションに紐づきます。agentui project sync は、Claude Code、Codex、Cursor、Aider、独自エージェントなど、選んだ AI エージェントに、機械が解析しやすい明快なインターフェース経由でプロジェクトを引き渡します。
すべてのコマンドが --json フラグに対応し、終了コードも決定的です。そのため AI エージェントは、成功・検証エラー・認証エラーを曖昧さなく判別できます。状態を変更するコマンドにはすべて dry-run フラグがあり、エージェントは確定前に変更内容を計画・確認できます。提案するのはエージェント、通すかを決めるのはプラットフォームです。
AI に逆らわず、AI とともに広がるセキュリティ
AES-256 暗号化 が保存時・通信時のすべてのデータを保護します。ロールベースのアクセス制御はすべてのプロジェクトに組み込まれており、Admin・User・Viewer の権限をコードを 1 行も書かずに割り当てられます。AI が生成した API が残しがちなアクセス制御の穴は、アプリがユーザーに届く前にインフラ層でふさがれます。
完全な監査ログがすべてのユーザー操作とシステム変更を記録し、GDPR や SOC 2 といったコンプライアンス枠組みが求めるトレーサビリティを提供します。AgentUI は、Trust Services 基準に対応づけたエクスポート可能な監査ログで AI アプリの SOC 2 対応を支えます。監査人が求める証跡は、プロジェクト終盤の文書作業ではなく、プラットフォーム上で開発する副産物として自動的に生成されます。
暗号化層、アクセス制御層、監査層のそれぞれでセキュリティが既定で組み込まれていれば、開発者も AI エージェントも、コンポーネントごとに対策を思い出す必要はありません。プラットフォームからそのまま受け継ぎます。これが、安全なバイブコーディング基盤と、セキュリティ機能が付いただけのバイブコーディング基盤との違いです。機能は有効化と運用の規律を求めます。安全な基盤は、危険な道を通りにくくし、安全な道を既定にします。
AES-256 暗号化
保存時も通信時もすべてのデータを暗号化。すべてのプロジェクトで既定で有効です。
RBAC を標準搭載
Admin、User、Viewer の権限を、認可コードを 1 行も書かずに設定できます。
完全な監査ログ
すべての操作を記録し、エクスポート可能。SOC 2 と GDPR への対応を標準装備。
バイブコーディングがもたらす速度は、確かに仕事のかたちを変えます。しかし安全でない土台の上の速度は競争優位ではなく、本番環境に積み上がる負債です。インジェクションの欠陥も、コードに直書きされた認証情報も、存在しない依存パッケージも、いつか支払いを迫られる負債であり、その額は開発で節約した時間をはるかに上回ることがよくあります。
AI 支援開発の時代に先頭に立つのは、いちばん速く出荷するチームではありません。妥協なしにいちばん速く出荷するチームです。AgentUI と CLI は、開発者と AI エージェントにそのための土台を渡します。AI の速度で作り、エンタープライズ級のセキュリティを備えて出す。ターミナルを開き、CLI を入れ、エージェントに作らせてください。あとは AgentUI が引き受けます。