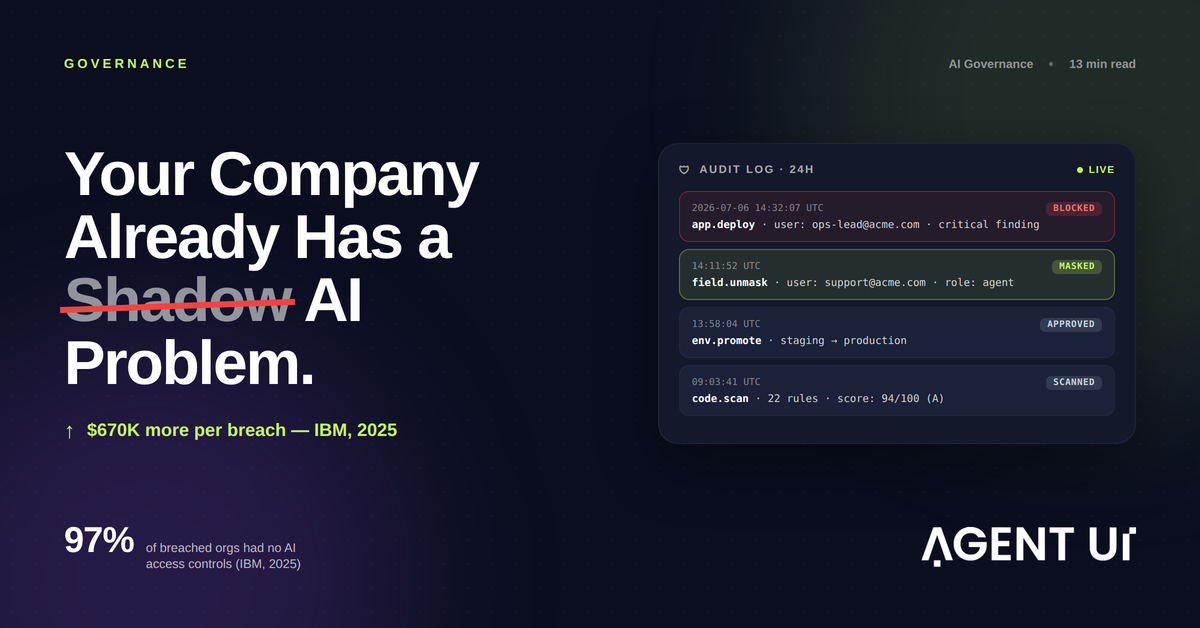
"रुकिए, इसे अप्रूव किसने किया?" शायद किसी ने नहीं — और ठीक इसी वजह से आज लगभग हर कंपनी में कहीं न कहीं कोई AI टूल चल रहा है, जिसे IT ने न देखा, न अप्रूव किया, और जिसके होने तक की उसे खबर नहीं है. कंपनियों के अंदर AI अपनाने का काम किसी पॉलिसी लिखे जाने का इंतज़ार नहीं करता, और 2026 में इसका बिल लगभग सब पर एक साथ आ रहा है. बिज़नेस टीमें अपनी पहल पर AI से रिपोर्ट बनाती हैं, ट्रैकर बनाती हैं और पूरे इंटरनल टूल खड़े कर देती हैं. ज़्यादातर बार कुछ नहीं होता. लेकिन जब होता है, तो बिल बहुत ठोस और बहुत बड़ा होता है.
संकेत. IBM की Cost of a Data Breach Report 2025 में पाया गया कि शैडो AI से जुड़े डेटा ब्रीच कंपनियों को औसतन 670,000 डॉलर ज़्यादा महंगे पड़े और उन्हें पकड़ने में 247 दिन लगे — वैश्विक औसत से छह दिन ज़्यादा. IBM ने जिन ब्रीच का अध्ययन किया, उनमें से 20% की जड़ ऐसे AI टूल थे जिन्हें कर्मचारियों ने सिक्योरिटी की मंज़ूरी के बिना अपनाया था. अलग से, 13% संगठनों ने किसी AI मॉडल या ऐप्लिकेशन पर सीधा ब्रीच रिपोर्ट किया, और उनमें से 97% के पास उस समय सही AI एक्सेस कंट्रोल नहीं थे.
यह सब किसी भविष्य के जोखिम की चेतावनी नहीं है. यह उसका विवरण है जो अभी इसी समय आपकी कंपनी के अंदर चल रहा है — ब्राउज़र के एक ऐसे टैब में जिसे आपकी सिक्योरिटी टीम में किसी ने खोला तक नहीं.
शैडो AI और सिटिज़न डेवलपमेंट एक ही चीज़ नहीं हैं
बोर्डरूम में इन दोनों शब्दों को लगभग एक-दूसरे की जगह इस्तेमाल किया जाता है, लेकिन ये एक ही ट्रेंड के दो बिल्कुल उलट नतीजे हैं: इंजीनियर नहीं, बल्कि बिज़नेस यूज़र खुद वह सॉफ्टवेयर बना रहे हैं जिसकी उन्हें काम के लिए ज़रूरत है.
सिटिज़न डेवलपमेंट तब होता है जब कंपनी अपने नॉन-टेक्निकल कर्मचारियों को IT से अप्रूव्ड टूल, साफ़ सीमाएँ और निगरानी देकर बनाने की छूट देती है. अपना इन्वेंट्री ट्रैकर खुद बनाने वाला ऑपरेशंस लीड, अप्रूवल फ़्लो को ऑटोमेट करने वाली फ़ाइनेंस मैनेजर — यह काम IT को दिखता है, मौजूदा सिक्योरिटी पॉलिसी के दायरे में आता है, और कुछ बिगड़ने पर कोई जवाबदेह होता है.
शैडो AI वही प्रवृत्ति है, बस उस पूरी विज़िबिलिटी के बिना. यह वह मुफ़्त AI चैटबॉट है जिसमें कोई ग्राहकों के डेटा वाली स्प्रेडशीट चिपकाकर समरी माँग लेता है. यह वह वर्कफ़्लो टूल है जो निजी ईमेल और कंपनी कार्ड से सब्सक्राइब हुआ और सिक्योरिटी को कभी पता नहीं चला. यह वह इंटरनल "ऐप" है जिसे किसी ने वीकेंड में जोड़ दिया और जो चुपचाप असली ग्राहक डेटा संभालने लगा — बिना एक्सेस कंट्रोल, बिना ऑडिट ट्रेल, और बनाने वाले के अलावा किसी को खबर तक नहीं कि वह प्रोडक्शन में है.
फ़र्क कभी यह नहीं था कि बनाने वाला कितना महत्वाकांक्षी है. फ़र्क गवर्नेंस का है: क्या IT को पता है कि यह मौजूद है? क्या इसका ऑडिट हो सकता है? और क्या सचमुच कोई इसकी सुरक्षा के लिए जवाबदेह है?
चेतावनी के पीछे के आँकड़े
IBM की Cost of a Data Breach Report 2025 अब तक का सबसे सख़्त अध्ययन है कि शैडो AI की असली कीमत क्या है, और आँकड़े असहज करते हैं. शैडो AI से जुड़े ब्रीच का औसत 4.63 मिलियन डॉलर रहा — एक सामान्य घटना से 670,000 डॉलर ज़्यादा — और उन्हें पहचानने में 247 दिन लगे, कुल औसत से छह दिन ज़्यादा. यह अंतर जुड़ता जाता है: घटना जितनी देर तक पकड़ में नहीं आती, उसे रोकना उतना ही महंगा पड़ता है.
इन ब्रीच में जो डेटा उजागर हुआ, वह भी ज़्यादा संवेदनशील था. शैडो AI से जुड़ी घटनाओं में 65% बार व्यक्तिगत पहचान वाली जानकारी शामिल थी, जबकि सभी ब्रीच का औसत 53% है; और 40% बार बौद्धिक संपदा, जबकि औसत 33% है. जिस AI टूल को किसी ने अप्रूव नहीं किया, जब वह हैक होता है तो उसमें अक्सर ठीक वही डेटा होता है जिसे सबसे ज़्यादा बचाया जाना था.
इन आँकड़ों की जड़ साफ़ है: प्रभावित संगठनों में से 63% के पास AI गवर्नेंस पॉलिसी थी ही नहीं, या ब्रीच के समय वे उसे बना ही रहे थे. और जिन कंपनियों ने किसी AI मॉडल या ऐप्लिकेशन पर सीधा ब्रीच बताया, उनमें 97% के पास पर्याप्त एक्सेस कंट्रोल नहीं थे. ये टूल प्रोडक्शन में चल रहे थे और दरवाज़े पर लगभग कोई नहीं था.
शैडो AI अभी क्यों तेज़ी से फैल रहा है
असल में यह बात AI के किसी ख़ास ख़तरनाक होने की नहीं है. बात यह है कि आज सॉफ़्टवेयर कौन बना रहा है, और कितनी तेज़ी से. 2021 में ही
Gartner ने भविष्यवाणी की थी कि 80% टेक्नोलॉजी प्रोडक्ट और सर्विसेज़ औपचारिक IT डिपार्टमेंट के बाहर के लोग बनाएँगे — और AI की मदद से होने वाले नो-कोड डेवलपमेंट ने वह भविष्यवाणी ठीक समय पर सच कर दी. इंडस्ट्री रिसर्च के मुताबिक बड़ी कंपनियों में सिटिज़न डेवलपर पेशेवर इंजीनियरों से 4 गुना ज़्यादा हैं, और नए एंटरप्राइज़ ऐप्लिकेशन डेवलपमेंट का अनुमानित 70% लो-कोड या नो-कोड टूल पर चल रहा है.
यह बदलाव कुल मिलाकर अच्छी ख़बर है — AgentUI इसी बदलाव के लिए बना है. जो ऑपरेशंस लीड असली वर्कफ़्लो को सबसे अच्छे से समझता है, उसे उसे ठीक करने के लिए छह महीने वाले इंजीनियरिंग टिकट की ज़रूरत नहीं होनी चाहिए. लेकिन आज IT के बाहर बनने वाले कस्टम ऐप्लिकेशन में से अनुमानित 30% ऐसे लोग बनाते हैं जिनकी तकनीकी ट्रेनिंग बहुत कम या बिल्कुल नहीं है, और Gartner अलग से अनुमान लगाता है कि 2026 के अंत तक 40% एंटरप्राइज़ ऐप्लिकेशन में विशेष AI एजेंट होंगे, जो 2025 में 5% से भी कम थे. बनाना बेहद आसान होता जा रहा है, ठीक उसी वक़्त जब गवर्नेंस इस मान्यता पर बनी है कि यह काम सिर्फ़ ट्रेंड इंजीनियर ही कर सकते हैं.
इन दोनों वक्रों को एक ही ग्राफ़ पर रखिए — कितने लोग बना सकते हैं, और बनी हुई चीज़ों की जाँच के लिए कितनी निगरानी मौजूद है — और इनके बीच की दूरी ही शैडो AI है, बस. यह कोई बाग़ी अल्पसंख्यक कर्मचारी वर्ग नहीं है जो लापरवाही कर रहा हो. यह हज़ारों लोगों को बनाने की ताक़त देकर, पर किसी को यह देखने की सुविधा न देकर कि क्या बना, उसका साधारण और नेकनीयत नतीजा है.
गवर्न किया गया सिटिज़न डेवलपमेंट बनाम बिना गवर्नेंस वाला शैडो AI
पहले दिन दोनों रास्ते एक जैसे दिखते हैं: कोई बताता है कि उसे क्या चाहिए और टूल उसे बना देता है. फ़र्क उसके बाद होने वाली हर चीज़ में है.
| | शैडो AI | गवर्नेंस वाला सिटिज़न डेवलपमेंट |
|---|
| विज़िबिलिटी | IT को बाद में पता चलता है, अगर चलता भी है तो. | हर ऐप, उसका मालिक और उसका डेटा एक ही डैशबोर्ड पर दिखता है. |
| एक्सेस कंट्रोल | लिंक वाला कोई भी अंदर आ जाता है. | डिफ़ॉल्ट रूप से Admin, User, Viewer और Compliance Officer रोल. |
| ऑडिट ट्रेल | कोई नहीं — या जो वेंडर रिकॉर्ड करना तय करे. | हर एक्शन यूज़र, समय और IP के साथ लॉग, Splunk, Datadog या S3 में एक्सपोर्ट योग्य. |
| डेटा हैंडलिंग | संवेदनशील फ़ील्ड प्रॉम्प्ट में चिपकाए जाते हैं, और कहाँ स्टोर होते हैं पता नहीं. | फ़ील्ड लेवल मास्किंग, रोल के हिसाब से अनमास्किंग, और हर बार लॉग. |
| ऑडिट के लिए तैयारी | ऑडिटर को दिखाने के लिए कुछ नहीं. | SOC 2 Type II, GDPR के लिए तैयार, साइन करने योग्य BAA के साथ HIPAA सपोर्ट. |
| जवाबदेही | जिसने बनाया, बशर्ते वह अब भी वहाँ काम करता हो. | नाम वाला मालिक, सिक्योरिटी स्कोर और दस्तावेज़ी रिकॉर्ड. |
गवर्नेंस, व्यवहार में
यह ऐसी समस्या नहीं है जिसे पॉलिसी की एक PDF अकेले हल कर दे. इसके लिए ज़रूरी है कि गवर्नेंस प्लेटफ़ॉर्म की डिफ़ॉल्ट स्थिति हो: हर ऐप किसने बनाया, कौन देख सकता है, संवेदनशील डेटा को कौन छू सकता है, और कोई पूछे तो उसे साबित करने वाला रिकॉर्ड.
AgentUI इसे हर प्रोजेक्ट पर लागू करता है: डिफ़ॉल्ट रूप से Admin, User, Viewer और Compliance Officer रोल, और हर एक्शन — जनरेशन, एडिट, डिप्लॉयमेंट, डेटा एक्सेस — यूज़र, समय और IP के साथ लॉग, जिसे किसी भी प्लान पर Splunk, Datadog या S3 में एक्सपोर्ट किया जा सकता है. (कोड के स्तर पर इसका क्या मतलब है — सिक्योरिटी स्कैनिंग, एनवायरनमेंट सेपरेशन — यह हमने
वाइब कोडिंग एंटरप्राइज़ गवर्नेंस को क्यों तोड़ती है में समझाया है.)
🔍
डिफ़ॉल्ट ऑडिट लॉग
हर जनरेशन, एडिट और एक्सेस यूज़र, समय और IP के साथ लॉग — हर प्लान पर एक्सपोर्ट योग्य, सिर्फ़ एंटरप्राइज़ पर नहीं.
🛡️
रोल-आधारित एक्सेस कंट्रोल
Admin, User, Viewer और Compliance Officer रोल, जिन्हें ऑथराइज़ेशन कोड की एक लाइन लिखे बिना असाइन किया जा सकता है.
🔎
ऑटोमेटेड कोड स्कैनिंग
5 श्रेणियों में 22 Semgrep नियम, हर प्रोजेक्ट के लिए 0–100 का सिक्योरिटी स्कोर, और गंभीर फ़ाइंडिंग जो डिप्लॉयमेंट रोक देती हैं.
5 मिनट का ऑडिट: क्या शैडो AI आपकी कंपनी में पहले से है?
पहली तस्वीर पाने के लिए औपचारिक सिक्योरिटी ऑडिट की ज़रूरत नहीं. छह सवाल, ईमानदारी से जवाब दीजिए, और लगभग सब कुछ पता चल जाएगा:
- क्या आप अपनी कंपनी में कहीं भी चल रहे हर AI टूल या AI से बने ऐप्लिकेशन का नाम बता सकते हैं — सिर्फ़ वे नहीं जो IT ने लॉन्च किए, बल्कि सभी?
- क्या उनमें से हर एक ऑडिट लॉग बनाता है जो दिखाए कि किसने क्या किया, कब किया और कहाँ से किया?
- क्या एक्सेस रोल के हिसाब से तय होता है, या लिंक वाला कोई भी अंदर आ जाता है?
- क्या संवेदनशील फ़ील्ड — ईमेल, फ़ोन नंबर, पहचान संख्या — फ़ील्ड लेवल पर मास्क होते हैं, या बस स्क्रीन पर एक बटन के पीछे छिपे हैं?
- क्या जो टेस्ट हो रहा है और जो ग्राहक सच में इस्तेमाल करते हैं, उनमें असली अलगाव है, या हर बदलाव बनते ही लाइव हो जाता है?
- अगर कोई रेगुलेटर, ऑडिटर या ग्राहक कल सुबह आपकी AI गवर्नेंस का सबूत माँगे, तो क्या आप उसी दिन उसे सौंप पाएँगे?
अगर आपने इनमें से दो या उससे ज़्यादा सवालों का जवाब "नहीं" या "पक्का नहीं पता" दिया, तो शैडो AI आपके 2027 रोडमैप का जोखिम नहीं है. यह आज आपकी कंपनी के अंदर चल रही एक हकीक़त है.
यह सब AI की मदद से बनाने पर रोक लगाने का तर्क नहीं है — वह गाड़ी निकल चुकी है, और रोक लगाने से यह व्यवहार कंपनी से बाहर नहीं जाता, बल्कि और गहरे अंधेरे में चला जाता है. हल कभी कम बनाना नहीं था. हल यह है कि ऐसे प्लेटफ़ॉर्म पर बनाया जाए जहाँ गवर्नेंस सिस्टम की डिफ़ॉल्ट स्थिति हो, न कि एक पॉलिसी डॉक्युमेंट जिसे कर्मचारी याद रखेंगे, ऐसी उम्मीद की जाती हो.
AgentUI इसी एक बात पर बना है. ऐप्लिकेशन AI बनाता है; ऑडिट लॉगिंग, एक्सेस कंट्रोल और सिक्योरिटी स्कैनिंग प्लेटफ़ॉर्म लागू करता है — किसी असली यूज़र तक कुछ भी पहुँचने से पहले, अपने आप, हर प्रोजेक्ट में एक ही तरह से, चाहे उसे दस लोगों का स्टार्टअप बना रहा हो या दस हज़ार लोगों की कंपनी. कॉन्फ़िगर होना और लागू होना एक बात नहीं है, और जिस पॉलिसी को कोई लागू नहीं कराता वह गवर्नेंस नहीं है. ज़्यादातर प्लेटफ़ॉर्म आपको सॉफ़्टवेयर बेचते हैं और गवर्नेंस आप पर छोड़ देते हैं. हम आपको एक टीम देते हैं — और वह ऑडिट लॉग जो साबित करे कि वह काम कर रही है.