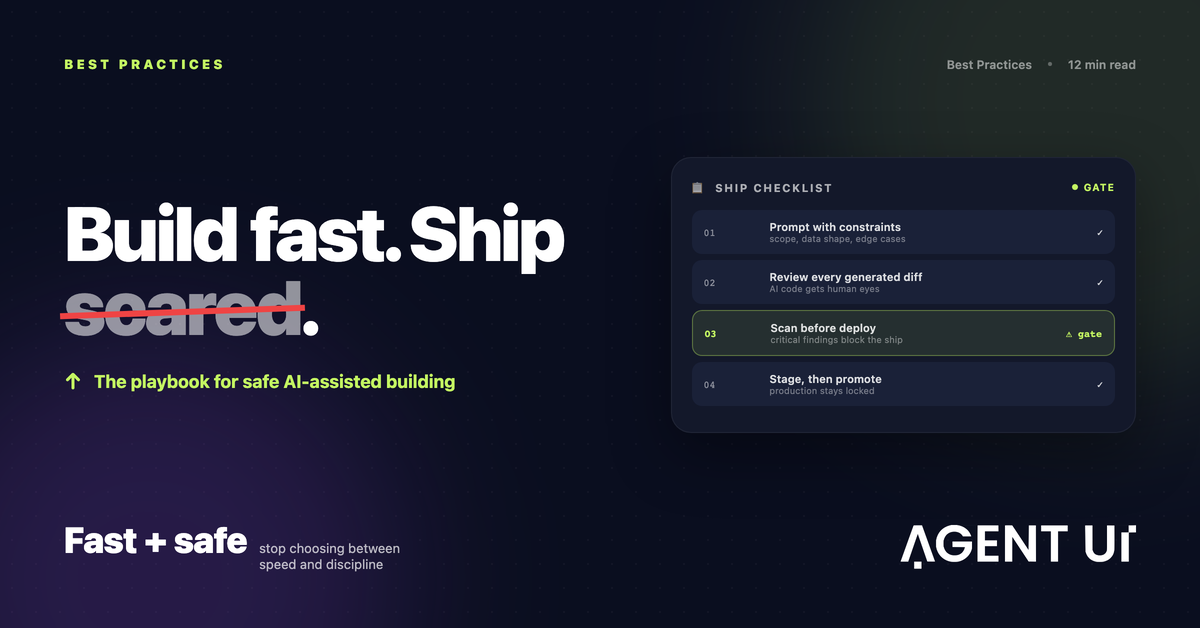
वाइब कोडिंग जो प्रोडक्टिविटी बदलाव लाता है, वह धीरे-धीरे होने वाला विकास नहीं — एक साफ़ टूट है। जो टीमें कभी फीचर डिलीवरी हफ़्तों में नापती थीं, अब दिनों में नापती हैं। लेकिन इस मौके के साथ एक चुनौती भी आती है, जो वाइब कोडिंग के परिपक्व होने पर और साफ़ दिखती है: सबसे अच्छे नतीजे उन टीमों के नहीं होते जो सबसे ताक़तवर AI मॉडल इस्तेमाल करती हैं। वे उन टीमों के होते हैं जिन्होंने प्रॉम्प्ट लिखने, रिव्यू करने, डिप्लॉय करने, गवर्नेंस और AI से बने कोड को सुरक्षित रखने के लिए अनुशासित तरीके बनाए हैं।
AI-सहायित डेवलपमेंट में अनुशासन की खाई
वाइब कोडिंग में अनुशासन की एक जानी-पहचानी खाई है। जब AI असिस्टेंट सेकंडों में सिंटैक्स के लिहाज़ से सही और काम करता दिखने वाला कोड बना देता है, तो उसे हाथ से लिखे कोड जितनी सख़्ती से रिव्यू करने का मानसिक दबाव घट जाता है। यह इंसानी है, समझ में आता है, और ऑपरेशन के लिहाज़ से ख़तरनाक है।
AI मॉडल से बना कोड ऐसे सिस्टम से आता है जिसके पास आपके कोडबेस की कोई संस्थागत याददाश्त नहीं है, आपके कम्प्लायंस दायित्वों की समझ नहीं है, छह महीने पहले आपकी टीम ने जो आर्किटेक्चर फ़ैसले लिए उनकी जानकारी नहीं है, और प्रोडक्शन तक पहुँचने वाली किसी कमज़ोरी के नतीजों की ज़िम्मेदारी नहीं है। वह वही बनाता है जो ट्रेनिंग डेटा के हिसाब से आँकड़ों में सही लगता है — और यह आर्किटेक्चर के लिहाज़ से सही, सुरक्षा के लिहाज़ से अनुपालक और आपके संदर्भ के लिए उपयुक्त होने जैसा नहीं है।
नीचे दी गई बेस्ट प्रैक्टिसेज़ इस खाई को व्यवस्थित तरीक़े से, सभी टीमों में और बड़े पैमाने पर पाटने के लिए हैं।
प्रैक्टिस 1
हर AI आउटपुट को अविश्वसनीय इनपुट मानें
वाइब कोडिंग में सबसे बड़ा सोच का बदलाव यह है कि AI से बने कोड को वही आलोचनात्मक संदेह दिया जाए जो सुरक्षा में परिपक्व टीमें थर्ड-पार्टी डिपेंडेंसीज़ को देती हैं। AI का आउटपुट अपने आप भरोसेमंद नहीं होता। यह एक शुरुआती बिंदु है जिसे जाँचना ज़रूरी है, कोई तैयार उत्पाद नहीं जिसे बस डिप्लॉय करना हो।
व्यवहार में इसका मतलब है: AI-सहायित बदलावों पर अनिवार्य कोड रिव्यू, डेवलपर्स से यह माँग कि वे बनी हुई फ़ंक्शंस को मान ली गई मंशा की जगह असली ज़रूरतों के हिसाब से जाँचें और टेस्ट करें, और पुल रिक्वेस्ट में AI-सहायित कोड को साफ़ लेबल करें ताकि रिव्यूअर जानें कि कहाँ ध्यान देना है।
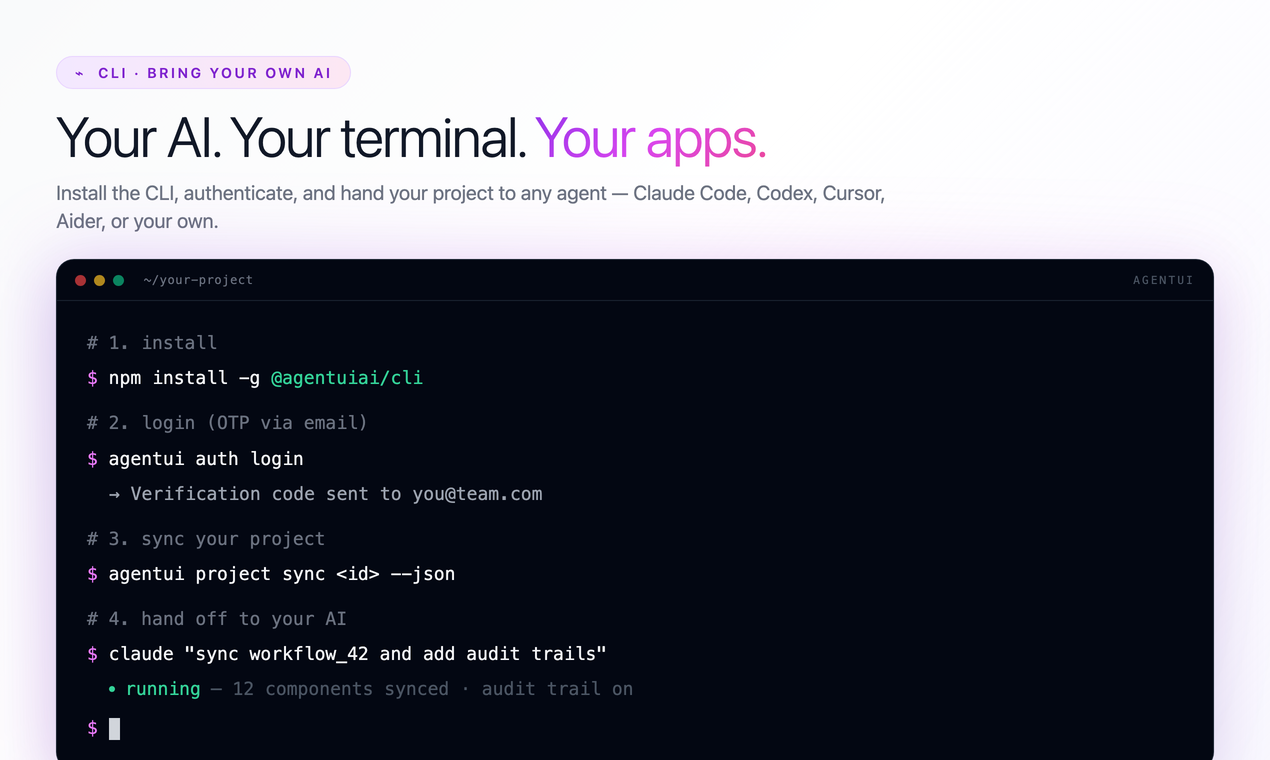
AgentUI CLI इस सिद्धांत को कमांड के स्तर पर लागू करता है। बदलाव करने वाला हर कमांड dry-run फ़्लैग सपोर्ट करता है, जिससे AI एजेंट बदलाव लागू करने से पहले उनकी योजना और झलक दिखा सकते हैं। एजेंट प्रोजेक्ट सिंक, वर्कफ़्लो बदलाव या कंपोनेंट अपडेट का सुझाव दे सकता है — और टीम कुछ भी लागू होने से पहले उस योजना को देख लेती है। एजेंट सुझाता है; इंसान या ऑटोमेटेड पॉलिसी तय करती है।
प्रैक्टिस 2
सुरक्षा और संदर्भ से भरे प्रॉम्प्ट लिखें
AI से बने कोड की गुणवत्ता सीधे उन प्रॉम्प्ट्स की गुणवत्ता पर निर्भर करती है जिनसे वह बना। अस्पष्ट प्रॉम्प्ट अस्पष्ट कोड देते हैं। सुरक्षा ज़रूरतें छोड़ देने वाले प्रॉम्प्ट बिना सुरक्षा नियंत्रण वाला कोड देते हैं। आर्किटेक्चर के संदर्भ के बिना लिखे प्रॉम्प्ट ऐसा कोड देते हैं जो अकेले चलता है पर सिस्टम की मान्यताएँ तोड़ देता है।
'फ़ाइल अपलोड एंडपॉइंट बनाओ' कहने और 'ऐसा एंडपॉइंट बनाओ जो MIME टाइप को allowlist से जाँचे, 10MB की सीमा लागू करे, स्टोर करने से पहले फ़ाइल नाम साफ़ करे और अस्वीकार होने पर संरचित JSON एरर लौटाए' कहने का फ़र्क़ शैली का नहीं है। यह उस कोड और इस कोड का फ़र्क़ है जिसमें हमलावरों द्वारा सक्रिय रूप से इस्तेमाल की जाने वाली कमज़ोरियों की एक पूरी श्रेणी मौजूद रहती है।
सुरक्षा शर्तों के साथ दोबारा इस्तेमाल होने लायक प्रॉम्प्ट टेम्पलेट बनाना वाइब कोडिंग अपनाने की शुरुआत में सबसे ज़्यादा फ़ायदा देने वाले क़दमों में से एक है। AgentUI की कमांड संरचना भी यही अनुशासन रखती है: हर CLI कमांड डिज़ाइन से ही स्पष्ट और संरचित है, जिससे अस्पष्ट या संदर्भहीन आउटपुट की गुंजाइश घटती है।
प्रैक्टिस 3
पहले दिन से डिलीवरी पाइपलाइन में सुरक्षा ऑटोमेट करें
वाइब कोडिंग अपनाते समय सबसे टिकाऊ ग़लतियों में से एक है सुरक्षा समीक्षा को डेवलपमेंट के बाद का चरण मानना। AI-सहायित तेज़ प्रवाह में, जब तक पारंपरिक सुरक्षा समीक्षा होती, तब तक कोडबेस समीक्षा की गई स्थिति से बहुत आगे निकल चुका होता है। सुरक्षा प्रक्रिया की लगातार चलने वाली, ऑटोमेटेड विशेषता होनी चाहिए — समय-समय पर लगने वाला गेट नहीं।
यानी सुरक्षा जाँचों को सीधे CI/CD पाइपलाइन में रखना, ताकि वे हर बिल्ड, हर पुश और हर सिंक पर चलें। स्टैटिक एप्लिकेशन सिक्योरिटी टेस्टिंग कोड लिखे जाने के साथ ही असुरक्षित पैटर्न पकड़ लेती है। सॉफ़्टवेयर कंपोज़िशन एनालिसिस पुरानी या कमज़ोर डिपेंडेंसीज़ को प्रोडक्शन तक पहुँचने से पहले चिह्नित करती है। सीक्रेट्स स्कैनिंग वर्ज़न कंट्रोल में खुली पड़ी क्रेडेंशियल्स को ब्रीच नोटिफिकेशन बनने से पहले पकड़ती है।
AgentUI CLI इस मॉडल में स्वाभाविक रूप से फ़िट बैठता है। हर कमांड निश्चित एग्ज़िट कोड लौटाता है, इसलिए CI/CD सिस्टम सफलता, वैलिडेशन विफलता और ऑथेंटिकेशन विफलता पर अलग-अलग और सटीक प्रतिक्रिया दे सकते हैं। ऑटोमेटेड बिल्ड पाइपलाइन के एक चरण के रूप में agentui project sync चलाने से ऐसे संकेत बनते हैं जिन पर ऑटोमेशन भरोसा कर सकता है। सुरक्षा जाँच वर्कफ़्लो के बाहर का नहीं, उसके भीतर का एक चरण बन जाती है।
प्रैक्टिस 4
सिर्फ़ कोड नहीं, अपनी बिज़नेस प्रोसेस का भी वर्ज़न कंट्रोल करें
वर्ज़न कंट्रोल इंजीनियरिंग की बुनियादी प्रथा है, पर ज़्यादातर टीमें इसे सिर्फ़ कोड रिपॉज़िटरी पर लगाती हैं — उन ऑटोमेटेड वर्कफ़्लो, बिज़नेस प्रोसेस कॉन्फ़िगरेशन और इंटीग्रेशन लॉजिक पर नहीं, जो आज की कंपनी का ऑपरेशनल केंद्र बनते जा रहे हैं।
वाइब कोडिंग के माहौल में, जहाँ AI जटिल वर्कफ़्लो लॉजिक तेज़ी से बनाता और बदलता है, यह खाई गंभीर ऑपरेशनल जोखिम बन जाती है। अगर कोई AI एजेंट ग्राहक संवाद का वर्कफ़्लो, वित्तीय अनुमोदन का प्रवाह या डेटा इंटीग्रेशन पाइपलाइन बदल दे और व्यवहार अप्रत्याशित हो जाए, तो टीम कितनी जल्दी पता लगा पाएगी कि क्या बदला, असर क्या है, और पिछली स्थिति कैसे लौटाई जाए?
AgentUI इसे सीधे संभालता है। प्लेटफ़ॉर्म पर किसी ऑटोमेटेड बिज़नेस प्रोसेस, डैशबोर्ड या इंटीग्रेशन में हुआ हर बदलाव पूरे ऑडिट ट्रेल के साथ दर्ज होता है: किसने क्या बदला, कब बदला, और पहले की कॉन्फ़िगरेशन क्या थी। टीमें वर्ज़न की तुलना कर सकती हैं, कोई बदलाव दिक़्क़त करे तो तुरंत पीछे लौट सकती हैं, और सुधारों को अलग वातावरण में जाँचकर ही प्रोडक्शन में भेज सकती हैं।
प्रैक्टिस 5
ऐसी गवर्नेंस बनाएं जो रफ़्तार रोके नहीं, संभव बनाए
सबसे तेज़ चलने वाली टीमें वे नहीं होतीं जिनके पास नियम नहीं होते। वे होती हैं जिनके नियम सबसे साफ़ होते हैं — जहाँ हर डेवलपर को बिना पूछे पता होता है कि उससे क्या अपेक्षित है। वाइब कोडिंग में गवर्नेंस का मतलब AI को धीमा करना नहीं है। मतलब ऐसी परिस्थितियाँ बनाना है जिनमें AI पूरी रफ़्तार से, सुरक्षित और जवाबदेह ढंग से काम कर सके।
AI-सहायित डेवलपमेंट की कारगर गवर्नेंस में शामिल है: स्वीकृत AI कोडिंग असिस्टेंट्स और उनकी अनिवार्य कॉन्फ़िगरेशन की सूची रखना, यह साफ़ तय करना कि कौन-सा डेटा कभी भी बाहरी मॉडल तक नहीं जाएगा — ग्राहकों का संवेदनशील डेटा, कंपनी की बौद्धिक संपदा और क्रेडेंशियल्स किसी भी हाल में सार्वजनिक AI टूल्स में नहीं भेजे जाने चाहिए — और यह तय करना कि AI से बने बड़े पुल रिक्वेस्ट पर कब अतिरिक्त विशेषज्ञ समीक्षा ज़रूरी है।
AgentUI CLI इस गवर्नेंस मॉडल के मुख्य हिस्सों को इन्फ़्रास्ट्रक्चर स्तर पर लागू करता है। मल्टी-टेनेंट सुरक्षा CLI की बनावट में ही है: वर्कस्पेस का चुनाव हमेशा स्पष्ट होता है, कभी अपने आप नहीं। इससे वह पूरी श्रेणी की ग़लतियाँ ख़त्म हो जाती हैं जहाँ कोई एजेंट या डेवलपर अनजाने में ग़लत प्रोजेक्ट या एनवायरनमेंट बदल देता है। प्लेटफ़ॉर्म में मौजूद रोल-बेस्ड एक्सेस कंट्रोल यह पक्का करता है कि सही लोगों को सही संसाधनों तक पहुँच मिले — बिना अलग से ऑथराइज़ेशन लॉजिक लिखे।
प्रैक्टिस 6
ऐसा प्लेटफ़ॉर्म चुनें जहाँ सुरक्षित रास्ता ही डिफ़ॉल्ट रास्ता हो
ऊपर बताई गई प्रथाएँ किसी भी डेवलपमेंट माहौल में सही हैं। पर इन्हें लगातार लागू करना या तो हर कमिट पर, हर दिन, पूरी टीम में हर व्यक्ति के अनुशासन पर टिका होता है — या फिर ऐसे प्लेटफ़ॉर्म पर जो इन्हें डिफ़ॉल्ट बना दे।
व्यक्तिगत अनुशासन मूल्यवान है। प्लेटफ़ॉर्म के डिफ़ॉल्ट भरोसेमंद हैं।
AI आउटपुट को अविश्वसनीय इनपुट मानना, सुरक्षा के साथ प्रॉम्प्ट लिखना, CI/CD में सुरक्षा ऑटोमेट करना, कोड के साथ बिज़नेस प्रोसेस का वर्ज़न रखना, AI टूल्स के इस्तेमाल पर साफ़ नियम रखना, और ऐसे प्लेटफ़ॉर्म पर बनाना जो सुरक्षा डिफ़ॉल्ट रूप से लागू करे — यही वे प्रथाएँ हैं जो वाइब कोडिंग में सफल टीमों को उन टीमों से अलग करती हैं जो AI की रफ़्तार से तकनीकी और सुरक्षा कर्ज़ जमा करती जाती हैं।
AgentUI और इसका CLI इन प्रथाओं को इरादा नहीं, डिफ़ॉल्ट बनाने के लिए बने हैं। टर्मिनल खोलिए। CLI इंस्टॉल कीजिए। अपना AI लाइए। और पहले ही कमांड से सही तरीक़े से बनाना शुरू कीजिए।
रफ़्तार एक नींव है, सौदेबाज़ी नहीं
अगला दशक तय करने वाली डेवलपमेंट टीमें वे नहीं हैं जो तेज़ चलने और ठीक से बनाने में से एक चुनती हैं। वे हैं जिन्होंने ऐसा काम करने का तरीक़ा खोज लिया जिसमें दोनों साथ सच होते हैं।
इन छह प्रथाओं में से कोई भी धीमा होने की माँग नहीं करती। वे आदतें बनाने की माँग करती हैं — प्रॉम्प्ट के स्तर पर, पाइपलाइन के स्तर पर और प्लेटफ़ॉर्म के स्तर पर — ताकि सुरक्षा और ट्रैसेबिलिटी बाद की सोच नहीं, सबसे आसान रास्ता बन जाएँ। असर जुड़ता जाता है: जो टीमें ये आदतें जल्दी बना लेती हैं, वे कमज़ोरियाँ ठीक करने में कम समय, अनियोजित घटनाओं में कम समय, और सचमुच मायने रखने वाली चीज़ें भेजने में ज़्यादा समय लगाती हैं।
सवाल यह नहीं है कि आपकी टीम AI-सहायित डेवलपमेंट अपनाएगी या नहीं। वह अपना चुकी है, या अपनाएगी। सवाल यह है कि क्या वह उस अनुशासन के साथ अपनाएगी जो टिकाऊ रफ़्तार को जमा होते जोखिम से अलग करता है। AgentUI और उसका CLI इसीलिए हैं कि यह अनुशासन डिफ़ॉल्ट बन जाए — ताकि सही रास्ता और तेज़ रास्ता एक ही रास्ता हो।