AI-असिस्टेड डेवलपमेंट की लहर अब आने वाली बात नहीं है — यह हर इंडस्ट्री के प्रोडक्शन एनवायरनमेंट में पहले से चल रही है। डेवलपर सिर्फ़ नैचुरल लैंग्वेज प्रॉम्प्ट से मिनटों में काम करने लायक, डिप्लॉय-रेडी कोड बना रहे हैं। प्रोडक्टिविटी का फ़ायदा असली, मापने लायक और बड़ा है। लेकिन इस रफ़्तार के नीचे एक सवाल है जो बहुत कम टीमें ज़ोर से पूछ रही हैं: क्या वह कोड वाकई सुरक्षित है?
वाइब कोडिंग का सिक्योरिटी पैराडॉक्स
वाइब कोडिंग सिक्योरिटी का मूल तनाव संयोग नहीं, ढाँचागत है। जो AI सिस्टम डेवलपमेंट तेज़ करते हैं, वही उन विशाल पब्लिक कोड रिपॉज़िटरी के पैटर्न भी दोहराते हैं जिन पर उन्हें ट्रेन किया गया — ऐसे पैटर्न जिनमें बेस्ट प्रैक्टिस भी हैं और अच्छी तरह दर्ज वल्नरेबिलिटी भी। लैंग्वेज मॉडल आपकी बिज़नेस लॉजिक, आपकी कंप्लायंस ज़िम्मेदारियाँ या अपने बनाए कोड के आर्किटेक्चरल असर को नहीं समझते। वे ट्रेनिंग डेटा के हिसाब से जो सांख्यिकीय रूप से ठीक लगता है वही बनाते हैं, यानी सुरक्षित डिफ़ॉल्ट जितनी ही आसानी से असुरक्षित डिफ़ॉल्ट भी दोहरा देते हैं।
इसका नतीजा वल्नरेबिलिटी की कोई नई श्रेणी नहीं है। यह पहले से जानी-पहचानी कमज़ोरियों का ऐसी रफ़्तार पर बढ़ना है जिसके लिए पारंपरिक सिक्योरिटी प्रक्रियाएँ कभी बनी ही नहीं थीं। ज़्यादातर मामलों में कोड सही दिखता है। जोखिम उसके नीचे होता है।
पाँच वल्नरेबिलिटी पैटर्न जिन्हें वाइब कोडिंग बड़ा कर देता है
AI से बना कोड कहाँ चूकता है, यह समझना व्यवस्थित जवाब की पहली सीढ़ी है। सिक्योरिटी टीमों को मिलने वाले पाँच सबसे ज़िद्दी पैटर्न कोई अनोखे नहीं हैं — ये वही कमज़ोरियाँ हैं जो सालों से OWASP Top 10 में सबसे ऊपर रही हैं, बस अब तेज़ी से और बड़े पैमाने पर सामने आ रही हैं।
इंजेक्शन फ़्लॉ ज़्यादा दिखते हैं क्योंकि जब तक साफ़-साफ़ न कहा जाए, मॉडल इनपुट सैनिटाइज़ेशन छोड़ देते हैं। रिसर्च बताती है कि ज़्यादातर टेस्ट केस में LLM क्रॉस-साइट स्क्रिप्टिंग नहीं रोक पाते। इसके ठीक बाद आता है टूटा ऑथेंटिकेशन: AI से बने API और डैशबोर्ड अक्सर एक्सेस कंट्रोल छोड़ देते हैं, जिससे एंडपॉइंट किसी के भी लिए खुले रह जाते हैं। कोड में सीधे लिखे हुए सीक्रेट — API की, पासवर्ड और टोकन — AI-असिस्टेड रिपॉज़िटरी में मिलने वाली सबसे आम चीज़ों में हैं।
सतही वल्नरेबिलिटी से आगे, AI आर्किटेक्चरल टाइम बम भी लगा सकता है: डिज़ाइन स्तर की बारीक खामियाँ जो आगे के सिस्टम इंटीग्रेशन को कमज़ोर करती हैं और ऐसे प्रिविलेज एस्केलेशन रास्ते बनाती हैं जो ऊपरी रिव्यू में नहीं दिखते। आख़िर में तस्वीर पूरी करता है सप्लाई चेन एक्सपोज़र — जानी-पहचानी CVE वाली पुरानी लाइब्रेरी और हैलुसिनेटेड पैकेज नाम, जिनका फ़ायदा हमलावर npm या PyPI पर मिलती-जुलती लाइब्रेरी पब्लिश करके उठाते हैं। रिसर्च लगातार दिखाती है कि AI के इस्तेमाल से सिंटैक्स एरर घटते हैं, पर गहरी आर्किटेक्चरल वल्नरेबिलिटी की फ़्रीक्वेंसी तेज़ी से बढ़ती है।
पारंपरिक AppSec क्यों रफ़्तार नहीं पकड़ पाता
वाइब कोडिंग सिक्योरिटी की चुनौती वल्नरेबिलिटी की प्रकृति नहीं है — सिक्योरिटी टीमें दशकों से इंजेक्शन, टूटे ऑथेंटिकेशन और सीक्रेट्स लीक से बचाव कर रही हैं। चुनौती स्केल और स्पीड की है।
AI कोडिंग असिस्टेंट के साथ एक डेवलपर एक दोपहर में उतना कोड बना देता है जितना पहले हफ़्ते भर की मैनुअल मेहनत माँगता था। यह वॉल्यूम उन रिव्यू प्रक्रियाओं को डुबो देता है जो इंसानी रफ़्तार के लिए बनी थीं। मैनुअल कोड रिव्यू नहीं टिक पाता। एक समय पर किया गया स्टैटिक एनालिसिस नहीं टिक पाता। अगर पाइपलाइन में शुरू से ऑटोमेशन न हो तो अनुभवी सिक्योरिटी इंजीनियर भी नहीं टिक पाते। अड़चन जगह बदल चुकी है: अब सवाल यह नहीं कि कोड कितनी तेज़ी से लिखा जाए, बल्कि यह कि रिलीज़ रोके बिना AI से बने भारी कोड की सुरक्षा कैसे जाँची जाए। इसके लिए सिक्योरिटी को डिप्लॉय के बाद परखने के बजाय डेवलपमेंट के उसी बिंदु पर मौजूद होना होगा।
AgentUI CLI वाइब कोडिंग की सिक्योरिटी गैप को कैसे भरता है
यही वह ऑपरेशनल समस्या है जिसे हल करने के लिए AgentUI बना। AgentUI एक सुरक्षित वाइब कोडिंग प्लेटफ़ॉर्म है: यह उस पर बने हर ऐप्लिकेशन को मज़बूत करता है, स्कैन करता है और आगे जाने से पहले जाँचता है, ताकि प्रोडक्शन में जो पहुँचे उस पर डेवलपमेंट टीम और एंड यूज़र सच में भरोसा कर सकें।
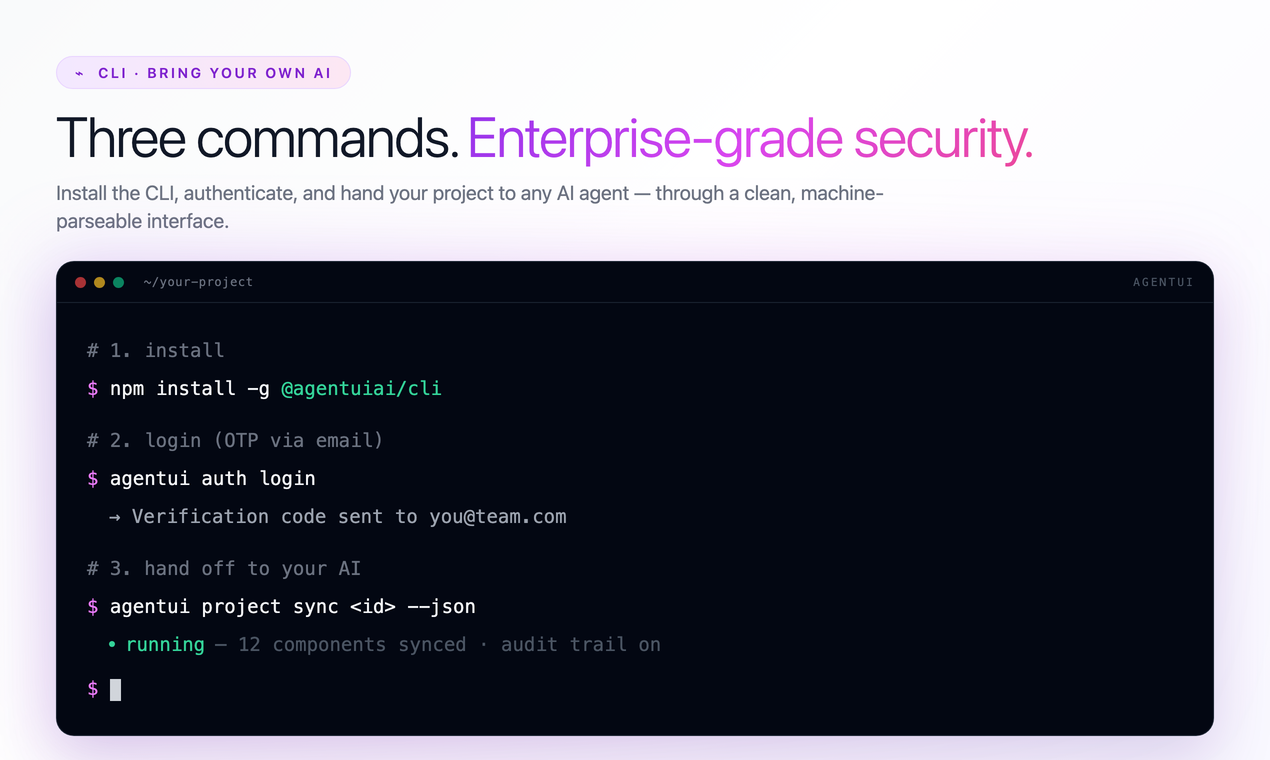
इस सिक्योरिटी मॉडल में दाख़िल होने का व्यावहारिक रास्ता AgentUI CLI है। सिर्फ़ तीन कमांड चाहिए। npm install -g @agentuiai/cli से CLI ग्लोबली इंस्टॉल होता है। agentui auth login ईमेल OTP से ऑथेंटिकेट करता है, वही सेशन जो AgentUI के वेब वर्कस्पेस का है। agentui project sync प्रोजेक्ट को आपके चुने हुए AI एजेंट — Claude Code, Codex, Cursor, Aider या कोई कस्टम एजेंट — को एक साफ़, मशीन-पार्सेबल इंटरफ़ेस के ज़रिए सौंप देता है।
हर कमांड --json फ़्लैग सपोर्ट करता है और डिटरमिनिस्टिक एग्ज़िट कोड देता है, जिससे AI एजेंट सक्सेस, वैलिडेशन फ़ेल्योर और ऑथेंटिकेशन फ़ेल्योर में साफ़ फ़र्क कर पाते हैं। बदलाव करने वाले हर कमांड पर dry-run फ़्लैग मौजूद है, ताकि एजेंट कमिट करने से पहले बदलाव प्लान और प्रीव्यू कर सके। एजेंट प्रस्ताव देता है; प्लेटफ़ॉर्म तय करता है।
ऐसी सिक्योरिटी जो आपकी AI के साथ बढ़े, उसके ख़िलाफ़ नहीं
AES-256 एन्क्रिप्शन रेस्ट और ट्रांज़िट दोनों में सारे डेटा की सुरक्षा करता है। रोल-बेस्ड एक्सेस कंट्रोल हर प्रोजेक्ट में पहले से है — Admin, User और Viewer रोल कोड की एक लाइन लिखे बिना दिए जा सकते हैं। AI से बने API अक्सर जो एक्सेस कंट्रोल की खाली जगहें छोड़ जाते हैं, वे ऐप्लिकेशन के यूज़र्स तक पहुँचने से पहले इंफ़्रास्ट्रक्चर स्तर पर बंद हो जाती हैं।
पूरे ऑडिट लॉग हर यूज़र एक्शन और हर सिस्टम बदलाव को दर्ज करते हैं, जिससे GDPR और SOC 2 जैसे कंप्लायंस फ़्रेमवर्क की माँगी हुई ट्रेसेबिलिटी मिलती है। AgentUI, Trust Services क्राइटेरिया से मैप किए एक्सपोर्ट-योग्य ऑडिट लॉग के साथ AI ऐप्लिकेशन के SOC 2 कंप्लायंस को सपोर्ट करता है — ऑडिटर्स को चाहिए वह सबूत प्रोजेक्ट के आख़िर में डॉक्युमेंटेशन कसरत के बजाय प्लेटफ़ॉर्म पर बनाते वक़्त अपने आप बनता जाता है।
जब सिक्योरिटी डिफ़ॉल्ट रूप से एन्क्रिप्शन, एक्सेस कंट्रोल और ऑडिट — तीनों लेयर में मौजूद हो, तो डेवलपर और AI एजेंट को हर कंपोनेंट पर उसे लगाना याद रखने की ज़रूरत नहीं रहती। वे उसे प्लेटफ़ॉर्म से ही विरासत में पाते हैं। यही फ़र्क है एक सुरक्षित वाइब कोडिंग प्लेटफ़ॉर्म और ऐसे वाइब कोडिंग प्लेटफ़ॉर्म में जिसमें सिर्फ़ सिक्योरिटी फ़ीचर हैं। फ़ीचर को चालू करना पड़ता है और अनुशासन से लगाना पड़ता है। सुरक्षित प्लेटफ़ॉर्म असुरक्षित रास्ते को मुश्किल और सुरक्षित रास्ते को डिफ़ॉल्ट बना देता है।
AES-256 एन्क्रिप्शन
सारा डेटा रेस्ट और ट्रांज़िट दोनों में एन्क्रिप्टेड, हर प्रोजेक्ट में डिफ़ॉल्ट रूप से।
बिल्ट-इन RBAC
Admin, User और Viewer रोल — ऑथराइज़ेशन कोड की एक लाइन लिखे बिना।
पूरे ऑडिट लॉग
हर एक्शन लॉग होता है और एक्सपोर्ट किया जा सकता है। SOC 2 और GDPR कंप्लायंस बिल्ट-इन।
वाइब कोडिंग जो रफ़्तार देता है, वह वाकई काम का तरीक़ा बदल देती है। लेकिन असुरक्षित नींव पर सिर्फ़ रफ़्तार कोई बढ़त नहीं है — वह प्रोडक्शन में जमा होती देनदारी है। हर इंजेक्शन फ़्लॉ, हर हार्डकोडेड क्रेडेंशियल, हर हैलुसिनेटेड डिपेंडेंसी एक कर्ज़ है जो किसी दिन चुकाना पड़ता है, अक्सर उस क़ीमत पर जो डेवलपमेंट में बचाए गए समय से कहीं ज़्यादा होती है।
AI-असिस्टेड डेवलपमेंट के दौर में आगे वही टीमें रहती हैं जो सबसे तेज़ शिप करती हैं — बिना समझौते के। AgentUI और उसका CLI डेवलपर्स और AI एजेंट्स को ठीक इसी के लिए इंफ़्रास्ट्रक्चर देते हैं: AI की रफ़्तार से बनाइए और एंटरप्राइज़ सिक्योरिटी के भरोसे के साथ शिप कीजिए। टर्मिनल खोलिए। CLI इंस्टॉल कीजिए। एजेंट को बनाने दीजिए। बाकी AgentUI सँभाल लेगा।