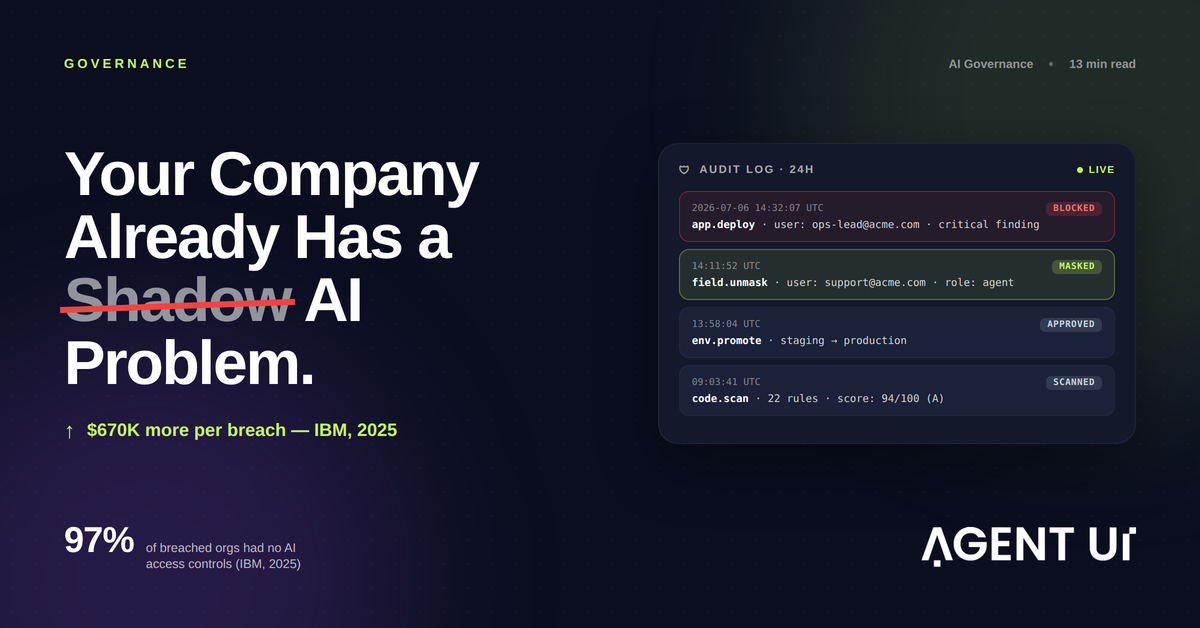
「これ、誰が承認したの?」――おそらく誰も承認していません。だからこそ今、ほぼすべての企業のどこかで、情報システム部門が見たことも承認したこともなく、存在すら知らないAIツールが動いています。社内へのAI導入は、誰かがポリシーを書き上げるのを待ってはくれませんでした。そして2026年、その請求書がほぼ一斉に届き始めています。事業部門のチームは、自分たちの判断でAIを使ってレポートを作り、管理表を組み、社内ツールまるごとを立ち上げています。たいていは何も起きません。しかし何かが起きたとき、請求額は具体的で、しかも大きいのです。
兆候。IBMの「Cost of a Data Breach Report 2025」によると、シャドーAIが絡む情報漏えいは通常のインシデントより平均で67万ドル多くのコストがかかり、検知までに247日を要しました。これは世界平均より6日遅い数字です。IBMが調査した漏えいの20%は、従業員がセキュリティの承認を経ずに導入したAIツールに行き着いています。また別途、13%の組織がAIモデルまたはAIアプリケーションそのものへの侵害を報告しており、そのうち97%は発生時にAIのアクセス制御を適切に整えていませんでした。
これは将来のリスクへの警告ではありません。いまこの瞬間、社内で、セキュリティ担当の誰も開いたことのないブラウザのタブの中で、すでに起きていることの説明です。
シャドーAIと市民開発は同じものではない
この二つの言葉は経営会議でほぼ同じ意味で使われますが、実際にはまったく同じ流れから生まれた正反対の結果を指します。その流れとは、エンジニアではなく事業部門の人が、自分の仕事に必要なソフトウェアを自分で作るようになったことです。
市民開発とは、会社が非エンジニアの社員にIT部門が承認したツールとガードレールと監督を与えたうえで、自由に作らせることです。自分で在庫管理表を組み立てる業務リーダー、承認フローを自動化する経理マネージャー――その仕事はIT部門から見えており、既存のセキュリティポリシーの対象で、壊れたときの責任者もいます。
シャドーAIは、同じ衝動から生まれながら、その可視性がまったくないものです。顧客データの入った表計算ファイルを貼り付けて要約させる無料のAIチャットボット。個人のメールアドレスと会社のカードで契約され、セキュリティ部門が一度も関与していないワークフローツール。週末に誰かが組み上げた社内「アプリ」が、アクセス制御も監査ログもないまま本物の顧客データを扱い始め、作った本人以外は本番稼働していることすら知らない――それがシャドーAIです。
違いは、作り手がどれだけ野心的かではありませんでした。違いはガバナンスです。IT部門はその存在を把握しているか。監査できるか。そのセキュリティに責任を持つ人が本当にいるか。
警報の裏にある数字
IBMの「Cost of a Data Breach Report 2025」は、シャドーAIが実際にいくらかかるかを見た現時点で最も厳密な調査であり、その数字は居心地の悪いものです。シャドーAIが関係した漏えいの平均被害額は463万ドル――標準的なインシデントより67万ドル高く――特定までに247日、全体平均より6日遅れました。この差は積み重なります。発覚が遅れるほど、封じ込めの費用は膨らむからです。
流出したデータの中身も、より深刻です。シャドーAIが絡むインシデントでは65%が個人を特定できる情報を含み、全漏えいの平均53%を上回りました。知的財産が含まれたのは40%で、平均の33%を上回っています。誰も承認していないAIツールが侵害されるとき、そこには最も守るべきだったデータがそろっていることが多いのです。
これらの数字の根本原因は単純です。被害を受けた組織の63%は、AIガバナンスの方針を持っていないか、漏えい発生時点でまだ整備中でした。AIモデルやアプリケーションそのものへの侵害を報告した企業のうち、97%はアクセス制御が十分ではありませんでした。要するに、これらのツールは実質的に誰も入口を見張らないまま本番で動いていたのです。
なぜ今シャドーAIが急増しているのか
本質的には、AIだけが特別に危険だという話ではありません。いま誰がソフトウェアを作っていて、どれだけ速く作れるのか、という話です。すでに2021年に
Gartnerは予測しました。テクノロジー製品・サービスの80%は、正式なIT部門の外にいる人たちによって作られるようになる、と。そしてAIを使ったノーコード開発が、その予測をちょうど時間どおりに現実にしました。業界調査によれば、大企業の中では市民開発者がプロのエンジニアを4対1で上回り、新規の業務アプリ開発の推定70%がローコードまたはノーコードのツール上で進んでいます。
この変化は、大きく見れば良い知らせです。AgentUIはまさにこの変化のために存在しています。実際の業務フローを一番よく知っている業務責任者が、それを直すために半年待ちの開発チケットを切る必要はないはずです。しかし、現在IT部門の外で作られているカスタムアプリの推定30%は、技術的な訓練をほとんど、あるいはまったく受けていない人が作っています。さらにGartnerは、2026年末までに企業アプリの40%が専用のAIエージェントを備えると見ています。2025年時点では5%未満でした。作ることが劇的に簡単になっている一方で、ガバナンスは「訓練されたエンジニアだけが作る」という前提のまま設計されているのです。
この二本の曲線を同じグラフに重ねてみてください。作れる人の数と、作られたものを点検する監督の量です。その差がそのままシャドーAIです。一部の社員が無謀なことをしているのではありません。何千人にも作る力を渡しながら、作られたものを誰にも見えるようにしなかった――その、ごく普通で善意の結果です。
ガバナンスのある市民開発と、ガバナンスのないシャドーAI
初日の二つの道は見分けがつきません。誰かが必要なものを説明し、ツールがそれを作る。分かれるのは、その後に起きるすべてです。
| | シャドーAI | ガバナンスのある市民開発 |
|---|
| 可視性 | IT部門は事後に知る。知らないままのことも多い。 | すべてのアプリと担当者とデータが、一つのダッシュボードで見える。 |
| アクセス制御 | リンクを知っていれば誰でも入れる。 | Admin、User、Viewer、Compliance Officerのロールを標準で用意。 |
| 監査証跡 | 存在しない。あってもベンダー任せの記録だけ。 | すべての操作を実行者・日時・IPとともに記録し、Splunk、Datadog、S3へ書き出せる。 |
| データの扱い | 機微な項目をプロンプトに貼り付け、保存先は不明。 | フィールド単位のマスキングとロール別の解除。解除も必ず記録。 |
| 監査への備え | 監査人に見せられるものがない。 | SOC 2 Type II、GDPR対応、署名可能なBAAを伴うHIPAA対応。 |
| 責任の所在 | 作った本人。まだ在籍していれば。 | 名前のある担当者、セキュリティスコア、そして文書化された記録。 |
ガバナンスを実装するとどうなるか
これは、方針をまとめたPDFだけで解決する問題ではありません。ガバナンスがプラットフォームの初期状態になっている必要があります。誰がどのアプリを作ったのか、誰が見られるのか、誰が機微なデータに触れられるのか、そして聞かれたときにそれを証明できる記録です。
AgentUIはこれをすべてのプロジェクトで強制します。Admin、User、Viewer、Compliance Officerの各ロールを標準で用意し、生成・編集・デプロイ・データアクセスといったすべての操作を実行者・日時・IPとともに記録します。ログはどのプランでもSplunk、Datadog、S3に書き出せます。(コードレベルで何が起きているのか――セキュリティスキャンや環境分離――については
バイブコーディングが企業ガバナンスを壊す理由で扱っています。)
🔍
監査ログを標準で
生成・編集・アクセスのすべてを実行者・日時・IPとともに記録。エンタープライズ限定ではなく、どのプランでも書き出せます。
🛡️
ロールベースのアクセス制御
Admin、User、Viewer、Compliance Officerの各ロールを、認可のコードを1行も書かずに割り当てられます。
🔎
コードの自動スキャン
5カテゴリ22本のSemgrepルール、プロジェクトごとの0〜100のセキュリティスコア、そして重大な検出はデプロイを止めます。
5分でできる点検 ― シャドーAIはすでに社内にあるか
最初の判断に、正式なセキュリティ監査は必要ありません。6つの質問に正直に答えれば、必要なことはほぼ分かります。
- いま社内のどこかで動いているAIツールやAIで作られたアプリを、すべて名前で挙げられますか。IT部門が導入したものだけでなく、全部です。
- そのそれぞれが、誰が・いつ・どこから何をしたかを示す監査ログを残していますか。
- アクセスはロールで制御されていますか。それともリンクを知っていれば誰でも入れますか。
- メールアドレス、電話番号、各種ID番号といった機微な項目は、フィールド単位でマスクされていますか。それとも画面上のボタンの裏に隠してあるだけですか。
- テスト中のものと顧客が実際に使うものは、きちんと分離されていますか。それとも変更した瞬間に本番へ反映されますか。
- 規制当局、監査人、顧客が明日の朝にAIガバナンスの証跡を求めてきたら、その日のうちに提出できますか。
このうち二つ以上に「いいえ」または「わからない」と答えたなら、シャドーAIは2027年のロードマップに載る将来のリスクではありません。今日すでに社内で進行している状態です。
ここまでの話は、AIを使った開発を禁止せよという主張ではありません。その流れはもう止まりませんし、禁止したところで行動が会社の外に出るのではなく、さらに影の中へ潜るだけです。答えは、作る量を減らすことではありませんでした。ガバナンスがシステムの初期状態になっているプラットフォームの上で作ることです。社員が覚えていてくれることを前提にした方針文書では足りません。
AgentUIはまさにその前提の上に作られています。アプリケーションを生成するのはAIです。監査ログ、アクセス制御、セキュリティスキャンを、実際の利用者に届く前にプラットフォーム側が強制します。しかも自動で、10人のスタートアップでも1万人の大企業でも、どのプロジェクトでも同じように。設定されていることと、強制されていることは違います。誰も守らせない方針はガバナンスではありません。多くのプラットフォームはソフトウェアを売り、ガバナンスは利用者任せにします。私たちが売るのはチームです。そして、それが機能していることを示す監査ログです。