AI 지원 개발은 더 이상 다가올 미래가 아닙니다. 이미 모든 산업의 운영 환경에서 돌아가고 있습니다. 개발자는 자연어 프롬프트만으로 동작하고 배포 가능한 코드를 몇 분 만에 만들어냅니다. 생산성 향상은 실제이며 측정 가능하고 그 폭도 큽니다. 하지만 그 속도 아래에는 많은 팀이 충분히 크게 묻지 않는 질문이 있습니다. 그 코드는 정말 안전한가?
바이브 코딩의 보안 역설
바이브 코딩 보안의 핵심 긴장은 우연이 아니라 구조적인 것입니다. 개발 속도를 높여 주는 바로 그 AI가, 학습에 쓰인 방대한 공개 코드 저장소의 패턴도 함께 재현합니다. 그 패턴에는 모범 사례도 있고 이미 잘 알려진 취약점도 있습니다. 언어 모델은 여러분의 비즈니스 로직도, 컴플라이언스 의무도, 자신이 만든 코드가 아키텍처에 미치는 영향도 이해하지 못합니다. 학습 데이터를 기준으로 통계적으로 그럴듯한 것을 생성할 뿐이며, 그래서 안전한 기본값만큼이나 쉽게 위험한 기본값도 그대로 재현합니다.
그 결과는 새로운 종류의 취약점이 아닙니다. 익숙한 취약점이, 전통적인 보안 프로세스가 감당하도록 설계된 적 없는 속도로 증폭되는 것입니다. 대부분의 경우 코드는 문제없어 보입니다. 위험은 그 아래에 있습니다.
바이브 코딩이 키우는 다섯 가지 취약점 패턴
AI가 만든 코드가 어디서 무너지는지 파악하는 것이 체계적인 대응의 첫걸음입니다. 보안팀이 만나는 가장 끈질긴 다섯 가지 패턴은 특별한 것이 아닙니다. 수년간 OWASP Top 10 상위를 차지해 온 바로 그 약점들이 더 빠르게, 더 큰 규모로 드러나는 것입니다.
인젝션 결함이 더 자주 나타나는 이유는, 명시적으로 지시하지 않으면 모델이 입력 검증을 생략하기 때문입니다. 연구에 따르면 LLM은 테스트 사례의 과반에서 크로스사이트 스크립팅을 막지 못합니다. 그다음이 깨진 인증입니다. AI가 만든 API와 대시보드는 접근 제어를 빼먹는 일이 잦아, 엔드포인트가 아무나 호출할 수 있는 상태로 남습니다. 소스 코드에 그대로 박힌 API 키와 비밀번호, 토큰 같은 하드코딩된 시크릿도 AI 지원 저장소에서 가장 흔하게 발견되는 문제입니다.
표면적인 취약점 너머에서 AI는 아키텍처 시한폭탄을 심기도 합니다. 후속 시스템 연동을 약하게 만들고, 겉핥기식 리뷰로는 보이지 않는 권한 상승 경로를 만드는 미묘한 설계 결함입니다. 마지막으로 공급망 노출이 그림을 완성합니다. 알려진 CVE를 가진 오래된 라이브러리, 그리고 공격자가 npm이나 PyPI에 비슷한 이름의 라이브러리를 올려 악용하는 환각 패키지 이름입니다. 연구는 일관되게, AI를 쓰면 구문 오류는 줄지만 더 깊은 아키텍처 취약점의 빈도는 크게 늘어난다고 보여 줍니다.
전통적인 AppSec이 속도를 따라가지 못하는 이유
바이브 코딩 보안에서 어려운 부분은 취약점의 성격이 아닙니다. 인젝션, 깨진 인증, 시크릿 노출은 보안팀이 수십 년째 막아 온 문제입니다. 어려운 것은 규모와 속도입니다.
AI 코딩 어시스턴트를 쓰는 개발자는 예전에 일주일이 걸리던 구현을 하루 오후에 만들어 냅니다. 이 물량은 사람의 속도에 맞춰 설계된 리뷰 프로세스를 압도합니다. 수동 코드 리뷰로는 따라갈 수 없습니다. 특정 시점의 정적 분석으로도 따라갈 수 없습니다. 파이프라인에 처음부터 자동화가 들어 있지 않다면 숙련된 보안 엔지니어도 따라갈 수 없습니다. 병목은 이동했습니다. 이제 문제는 코드를 충분히 빨리 쓰는 것이 아니라, 릴리스를 막지 않으면서 대량의 AI 생성 코드를 검증하는 것입니다. 그러려면 배포 후에 평가하는 대신 개발하는 그 지점에 보안이 들어가 있어야 합니다.
AgentUI CLI가 바이브 코딩의 보안 공백을 메우는 방법
바로 이 운영상의 문제를 풀기 위해 AgentUI가 만들어졌습니다. AgentUI는 안전한 바이브 코딩 플랫폼으로, 그 위에서 만들어지는 모든 애플리케이션을 강화하고 검사하며 배포 전에 걸러 냅니다. 그래서 운영 환경에 나가는 결과물을 개발팀도 최종 사용자도 실제로 신뢰할 수 있습니다.
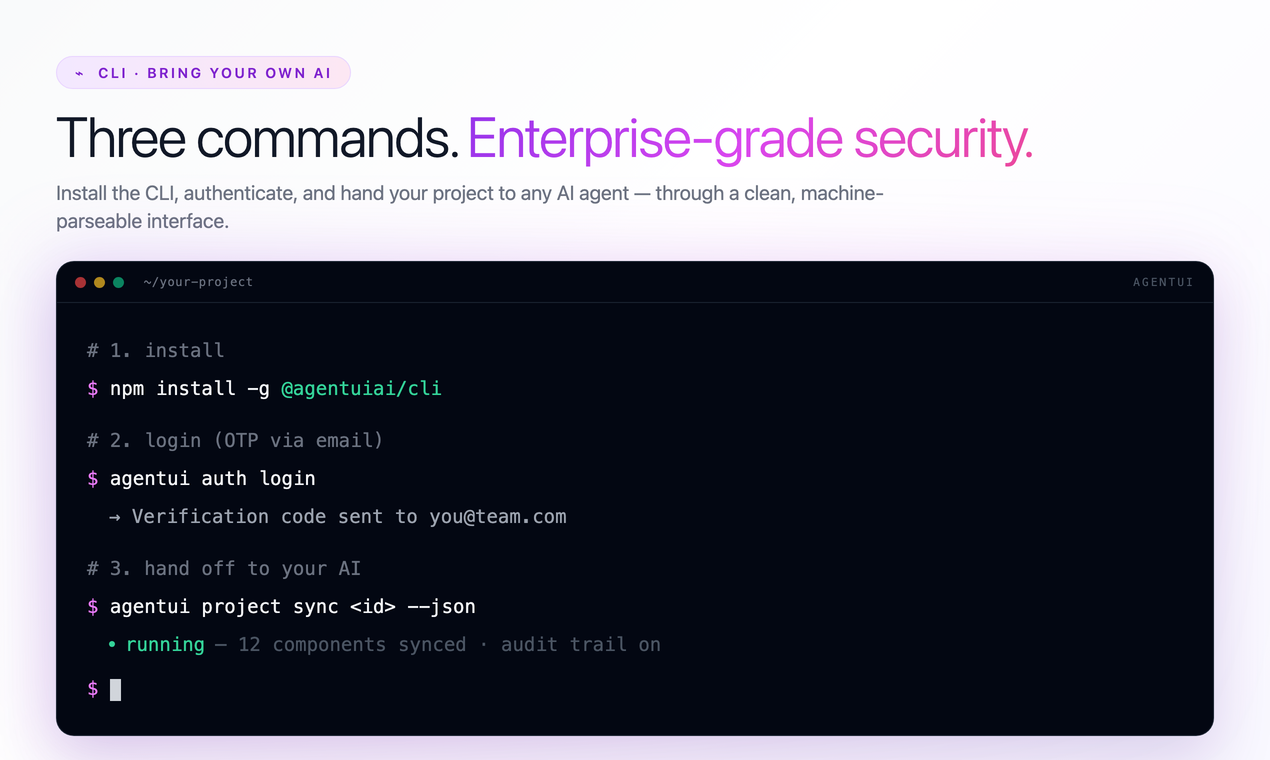
이 보안 모델로 들어가는 실질적인 입구가 AgentUI CLI입니다. 필요한 명령어는 세 개뿐입니다. npm install -g @agentuiai/cli 로 CLI를 전역 설치합니다. agentui auth login 은 이메일 OTP로 인증하며, AgentUI 웹 워크스페이스와 같은 세션에 연결됩니다. agentui project sync 는 Claude Code, Codex, Cursor, Aider 또는 직접 만든 에이전트 등 원하는 AI 에이전트에게, 기계가 파싱하기 쉬운 깔끔한 인터페이스로 프로젝트를 넘겨줍니다.
모든 명령어가 --json 플래그를 지원하고 종료 코드도 결정적이어서, AI 에이전트가 성공과 검증 실패, 인증 실패를 모호함 없이 구분할 수 있습니다. 데이터를 바꾸는 모든 명령어에는 dry-run 플래그가 있어 에이전트가 확정 전에 변경 사항을 계획하고 미리 확인할 수 있습니다. 제안은 에이전트가 하고, 통과 여부는 플랫폼이 정합니다.
AI를 막지 않고 AI와 함께 확장되는 보안
AES-256 암호화가 저장 중과 전송 중의 모든 데이터를 보호합니다. 역할 기반 접근 제어는 모든 프로젝트에 기본으로 들어 있어, Admin·User·Viewer 역할을 코드 한 줄 없이 지정할 수 있습니다. AI가 생성한 API가 흔히 남기는 접근 제어 구멍은 애플리케이션이 사용자에게 닿기 전에 인프라 계층에서 막힙니다.
완전한 감사 로그가 모든 사용자 동작과 시스템 변경을 기록해, GDPR과 SOC 2 같은 컴플라이언스 프레임워크가 요구하는 추적성을 제공합니다. AgentUI는 Trust Services 기준에 매핑된 내보내기 가능한 감사 로그로 AI 애플리케이션의 SOC 2 대응을 지원합니다. 감사인이 요구하는 증적은 프로젝트 막바지의 문서 작업이 아니라, 플랫폼 위에서 개발하는 과정의 부산물로 자동 생성됩니다.
암호화 계층, 접근 제어 계층, 감사 계층에서 보안이 기본으로 들어가 있으면 개발자도 AI 에이전트도 컴포넌트마다 보안을 적용하는 것을 기억할 필요가 없습니다. 플랫폼에서 그대로 물려받기 때문입니다. 이것이 안전한 바이브 코딩 플랫폼과 보안 기능이 달린 바이브 코딩 플랫폼의 차이입니다. 기능은 켜야 하고 꾸준히 적용해야 합니다. 안전한 플랫폼은 위험한 길을 어렵게 만들고 안전한 길을 기본값으로 둡니다.
AES-256 암호화
저장 중에도 전송 중에도 모든 데이터를 암호화합니다. 모든 프로젝트에 기본 적용됩니다.
기본 제공 RBAC
Admin, User, Viewer 역할을 인가 코드 한 줄 없이 지정할 수 있습니다.
완전한 감사 로그
모든 작업이 기록되고 내보낼 수 있습니다. SOC 2와 GDPR 준수를 기본 제공합니다.
바이브 코딩이 만들어 내는 속도는 실제로 일하는 방식을 바꿉니다. 하지만 안전하지 않은 토대 위의 속도는 경쟁 우위가 아니라 운영 환경에 쌓이는 부채입니다. 인젝션 결함 하나, 코드에 박아 넣은 자격 증명 하나, 환각으로 만들어진 의존성 하나가 결국 갚아야 할 빚이며, 그 비용은 개발에서 아낀 시간을 훨씬 넘어서는 경우가 많습니다.
AI 지원 개발 시대를 이끄는 팀은 가장 빨리 배포하는 팀이 아닙니다. 타협 없이 가장 빨리 배포하는 팀입니다. AgentUI와 CLI는 개발자와 AI 에이전트에게 바로 그 기반을 제공합니다. AI의 속도로 만들고, 엔터프라이즈급 보안을 갖춘 채 내보내는 것입니다. 터미널을 열고, CLI를 설치하고, 에이전트에게 만들게 하세요. 나머지는 AgentUI가 맡습니다.