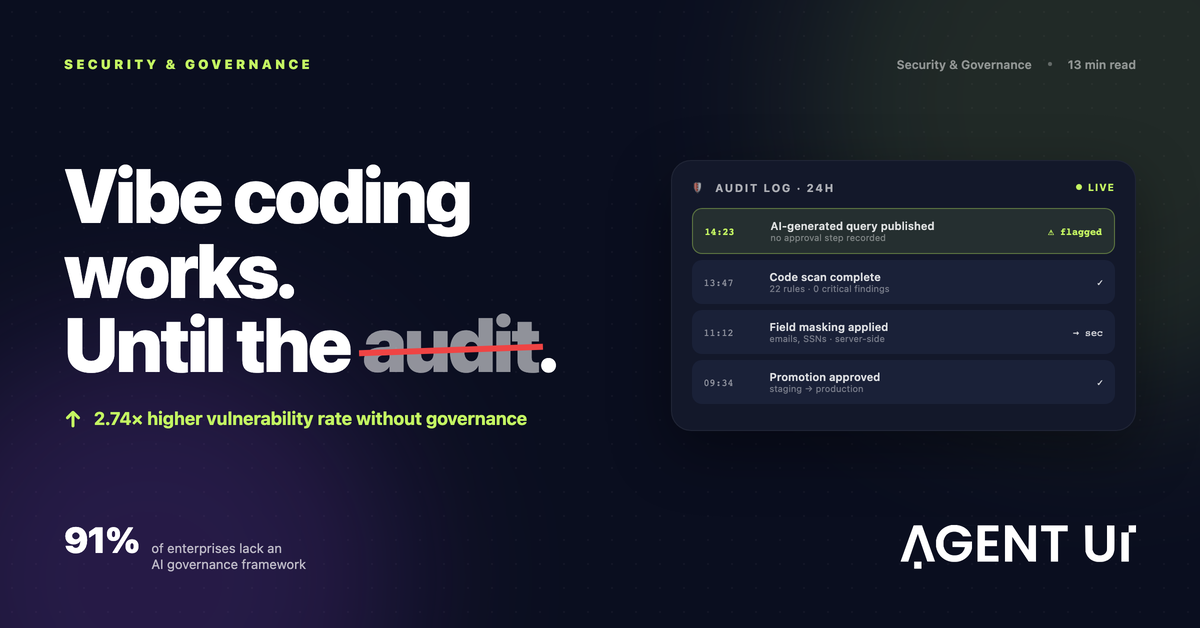
A onda do vibe coding é real — e a lacuna de governança também
"Peraí, quem aprovou isso?" Ninguém — porque ninguém precisou aprovar. Em fevereiro de 2025, Andrej Karpathy criou o termo "vibe coding": a prática de descrever o que você quer em linguagem natural e deixar a IA gerar o código. Dezoito meses depois, 87% das empresas da Fortune 500 usam pelo menos uma plataforma de vibe coding, e a adoção corporativa cresceu 340% entre 2024 e o início de 2026.
O ganho de produtividade é real. Times que esperavam seis meses por uma vaga no roadmap de engenharia agora colocam um sistema interno no ar em 30 minutos. O que ficava preso no backlog de desenvolvimento passou a estar ao alcance de qualquer pessoa que saiba escrever um prompt.
Só que existe um problema que a maioria das ferramentas de vibe coding nunca foi feita para resolver: a governança corporativa.
A distância entre o que essas plataformas prometem e o que realmente entregam para times regulados, em escala corporativa, é grande. E em 2026 — com a aplicação do Regulamento de IA da UE começando em agosto e auditores de SOC 2 perguntando abertamente sobre a governança de código gerado por IA — essa distância está ficando cara.
Quanto o vibe coding realmente custa para times corporativos
O apelo é óbvio. Você descreve seu fluxo de trabalho, a IA gera uma aplicação funcionando e você está em produção antes da daily da tarde. Sem ticket no Jira. Sem planejamento de sprint. Sem espera de seis meses.
O sinal. Tudo funciona rápido, tudo parece ótimo na demo, e ninguém para para perguntar o que ficou faltando.
A causa raiz. O que você não vê é tudo o que não foi construído junto com a aplicação: o fluxo de aprovação, a trilha de auditoria, a separação de ambientes, a revisão de segurança, o controle de permissões. Nada disso sai de um prompt sozinho.
E não é um risco hipotético. Os números de 2026 são duros:
- Código assistido por IA tem uma taxa de vulnerabilidades 2,74x maior que o código escrito por pessoas quando vai para produção sem controles de governança.
- Quase metade dos trechos de código gerados pelos principais LLMs contém falhas de segurança.
- Vulnerabilidades de XSS aparecem em 86% das amostras de código gerado por IA avaliadas em cinco modelos de ponta.
- Os CVEs formalmente atribuídos a código gerado por IA saltaram de 6 em janeiro de 2026 para 35 em março de 2026 — alta de 483% em um único trimestre.
- Commits assistidos por IA expõem credenciais em 3,2% dos casos, mais que o dobro da taxa de 1,5% dos commits humanos.
- 91% das empresas não têm nenhum framework de governança de IA, apesar da adoção acelerada.
Esse último número é o que deveria tirar o sono de quem cuida de compliance.
As 5 lacunas de governança que o vibe coding cria
1. Nenhuma trilha de auditoria
Quando uma pessoa desenvolvedora altera código em produção, existe histórico de commits, revisão de código, pull request e log de deploy. Quando alguém sem perfil técnico gera uma aplicação com uma ferramenta de vibe coding, o que fica registrado? Um histórico de chat, se você tiver sorte.
Frameworks de compliance corporativo — SOC 2, ISO 27001, HIPAA, PCI DSS — exigem registros documentados de quem mudou o quê, quando e por quê. "Eu pedi para a IA atualizar" não é uma entrada de auditoria aceitável.
A lacuna de auditoria não é só um problema de compliance. É operacional. Quando algo quebrar — e algo vai quebrar — você precisa saber exatamente o que mudou.
2. Nenhuma separação de ambientes
Produção é sagrada. Você não desenvolve nela, não testa nela e, muito menos, deixa pessoas sem perfil técnico gerarem código direto contra ela.
A maioria das plataformas de vibe coding entrega um único ambiente. Seu protótipo e seu sistema no ar compartilham o mesmo estado. Um prompt infeliz no "teste" pode derrubar a produção. Não existe staging para amortecer, nem etapa de aprovação, nem plano de rollback.
3. Nenhuma revisão de segurança do código
Uma pessoa desenvolvedora sabe que precisa parametrizar consultas SQL. Sabe que XSS pode se esconder em qualquer saída visível ao usuário. Sabe que credenciais não podem ficar sem rotação em variáveis de ambiente. Modelos de IA não aplicam esse rigor por conta própria — eles geram código que funciona, e funcionar não é a mesma coisa que ser seguro.
Sem varredura automatizada que cobre do código gerado por IA o mesmo padrão de segurança exigido do código escrito por pessoas, cada nova aplicação vira uma superfície de ataque em potencial.
4. Nenhum controle de acesso por papel na camada de dados
Permissão que só existe na interface é encenação. Se a camada de dados não controla quem pode ver o quê, um usuário determinado ignora a interface inteira. O mascaramento em nível de campo — em que e-mails, números de documento e dados financeiros são mascarados no servidor, e não apenas escondidos na tela — exige projeto deliberado. Não sai de um prompt.
5. Nenhum fluxo de aprovação de deploy
Em um fluxo de engenharia com governança, as mudanças passam por revisão antes de chegar aos usuários. Alguém — às vezes várias pessoas — dá o aval. No vibe coding puro, quem teve a ideia é a mesma pessoa que publicou em produção. Isso não é um fluxo de trabalho. É um ponto único de falha.
A bomba-relógio do compliance
Três prazos convergem em 2026 e transformam essa lacuna de governança de teórica em urgente.
A aplicação do Regulamento de IA da UE começa em 2 de agosto de 2026. Sistemas de IA de alto risco passam a exigir documentação técnica, mecanismos de supervisão humana e, no mínimo, seis meses de logs de eventos segundo o Artigo 12. Se as ferramentas internas que você construiu com IA tratam decisões de RH, cálculos financeiros ou dados de clientes, há uma chance real de você cair nesse escopo.
Auditores de SOC 2 já estão perguntando sobre governança de IA. O que era uma pergunta de futuro — "como vocês gerenciam o risco de IA?" — virou um ponto padrão de auditoria. Organizações que publicaram aplicações geradas por IA sem os controles correspondentes estão correndo para reconstruir um rastro documental que nunca existiu.
72% das empresas do S&P 500 divulgaram pelo menos um risco material de IA em seus relatórios anuais de 2025 — mas só 26% têm políticas abrangentes de governança de IA. Essa distância entre o que é divulgado e o que é de fato controlado é exatamente o que está sob a lupa dos reguladores agora.
As ferramentas de vibe coding que levaram seus times ao mercado nessa velocidade nunca foram construídas pensando nessas datas.
Como é, na prática, construir com IA e governança
Governança não significa mais lentidão. Significa que os controles já vêm dentro, em vez de serem remendados depois. É isto que a AgentUI faz em todo projeto, em todos os planos pagos:
Logs de auditoria completos. Cada geração, edição, deploy e acesso a dados, registrado com autor, data/hora e IP — exportável para Splunk, Datadog ou S3, sem cobrança extra.
Varredura de código automatizada. Vinte e duas regras de segurança em cinco categorias, com Semgrep. Achados críticos bloqueiam o deploy na hora. Uma nota de segurança por projeto (0–100, notas de A a F) consolidada em um painel para a empresa inteira.
Separação de ambientes. Dev, staging e produção separados, com etapa de aprovação para promover mudanças, produção bloqueada por padrão e rollback imediato.
Mascaramento de dados no servidor. E-mails, telefones e números de documento mascarados na camada de dados, não na interface, com liberação por papel e cada acesso registrado.
Conformidade de base. SOC 2 Type II, pronto para GDPR, suporte a HIPAA com BAA assinável e residência regional de dados nos EUA, na UE, no Reino Unido e na Austrália.
A verdadeira alternativa ao vibe coding não é "IA nenhuma"
Algumas organizações, depois de se queimarem com incidentes de governança em aplicações geradas por IA, responderam bloqueando as ferramentas de IA por completo. Essa é a conclusão errada.
A vantagem de velocidade é real. O ganho de produtividade é real. Times que esperavam meses por capacidade de engenharia agora colocam um sistema interno funcionando no ar em uma tarde. Você não precisa abrir mão desses ganhos para ter os controles — você escolhe uma plataforma que entrega os dois.
A comparação certa não é "vibe coding contra desenvolvimento tradicional". É "IA sem governança contra IA com governança".
IA sem governança: rápida de publicar, cara de explicar para auditores, catastrófica quando algo dá errado.
IA com governança: igualmente rápida de publicar — a IA continua construindo — e você consegue explicar cada decisão para o time de segurança, para o responsável por compliance e para o CISO sem montar um relatório às pressas na véspera da auditoria.
O cálculo de negócio não é complicado. O custo de uma falha de governança — multa regulatória, vazamento, apontamento de auditoria, clientes perdidos — é muito maior que o custo de uma plataforma que já nasceu com os controles dentro. A pergunta não é se você pode pagar pela governança. É se você pode operar sem ela.
O que fazer agora
Se o seu time roda ferramentas de vibe coding em produção sem controles de governança, aqui vai um ponto de partida prático:
- Faça o inventário das suas aplicações geradas por IA. Saiba o que existe, quem construiu e quais dados cada uma toca.
- Avalie sua cobertura de auditoria. Para cada aplicação: se algo quebrar ou um regulador perguntar, você consegue reconstruir o que mudou e quando?
- Confira a separação de ambientes. Existe diferença real entre o ambiente de teste e a produção? Existe uma etapa de revisão antes de o código entrar no ar?
- Mapeie sua exposição de dados. Quais aplicações tocam dados pessoais, financeiros ou regulados? Esses campos são mascarados no servidor?
- Verifique a cobertura da varredura de código. O código gerado por IA é checado contra vulnerabilidades antes do deploy, ou você está confiando na palavra do modelo?
Se você não consegue responder sim à maioria desses pontos, a distância entre a sua adoção de vibe coding e a sua postura de governança é um risco que você já está carregando agora — e a data de aplicação do Regulamento de IA da UE, em agosto de 2026, não é flexível.
Perguntas frequentes
O que é vibe coding?
Vibe coding é a prática de gerar software descrevendo o que você quer em linguagem natural e deixando modelos de IA transformarem essa descrição em código, configuração e lógica de aplicação funcionando. O termo foi criado por Andrej Karpathy em fevereiro de 2025. A adoção corporativa cresceu 340% entre 2024 e o início de 2026.
Usar IA para criar aplicações traz riscos de segurança?
Sim, e em taxas relevantes. Código gerado por IA tem uma taxa de vulnerabilidades 2,74x maior que o código escrito por pessoas quando vai para produção sem controles de governança, e vulnerabilidades de XSS aparecem em 86% das amostras de código gerado por IA avaliadas nos principais modelos. Esses riscos são administráveis com varredura de código e revisão de segurança adequadas — mas essa varredura precisa existir antes do deploy, não depois.
O que é governança corporativa para quem cria aplicações com IA?
No mínimo: logs de auditoria (quem fez o quê e quando), separação de ambientes (dev, staging, produção), varredura automatizada de segurança do código, controle de acesso por papel aplicado na camada de dados e um processo documentado de aprovação de deploy. São os controles que os auditores procuram em SOC 2, HIPAA, ISO 27001 e — a partir de agosto de 2026 — nas avaliações do Regulamento de IA da UE.
A AgentUI tem conformidade com SOC 2?
Sim. A AgentUI tem conformidade SOC 2 Type II e está pronta para o GDPR, com suporte a HIPAA e BAA disponível. A residência regional de dados cobre EUA, UE, Reino Unido e Austrália. Criptografia AES-256 em repouso, TLS 1.3 em trânsito e isolamento de processamento, armazenamento e rede por cliente.
Em quanto tempo eu consigo construir com a AgentUI?
A primeira versão funcionando de um sistema interno costuma levar cerca de 30 minutos. Uma versão pronta para produção fica a mais ou menos uma semana de distância. Esse prazo já inclui os controles de governança — log de auditoria, separação de ambientes, varredura de segurança — que vêm por padrão, sem configuração extra.
Posso substituir minhas ferramentas de vibe coding pela AgentUI?
A AgentUI foi feita para substituir por completo a criação de aplicações com IA sem governança em contextos corporativos. Você tem a mesma vantagem de velocidade, com controles de governança nos planos pagos: o Solo custa US$ 25/mês, o Builder US$ 49,99/mês para 2 membros e o Team US$ 99,99/mês para 10 membros. Dá para começar no plano gratuito, sem custo.
Comece a criar seus aplicativos com IA do jeito certo. Sem cartão de crédito.
Teste a AgentUI grátis — construa com IA, com governança para empresas.