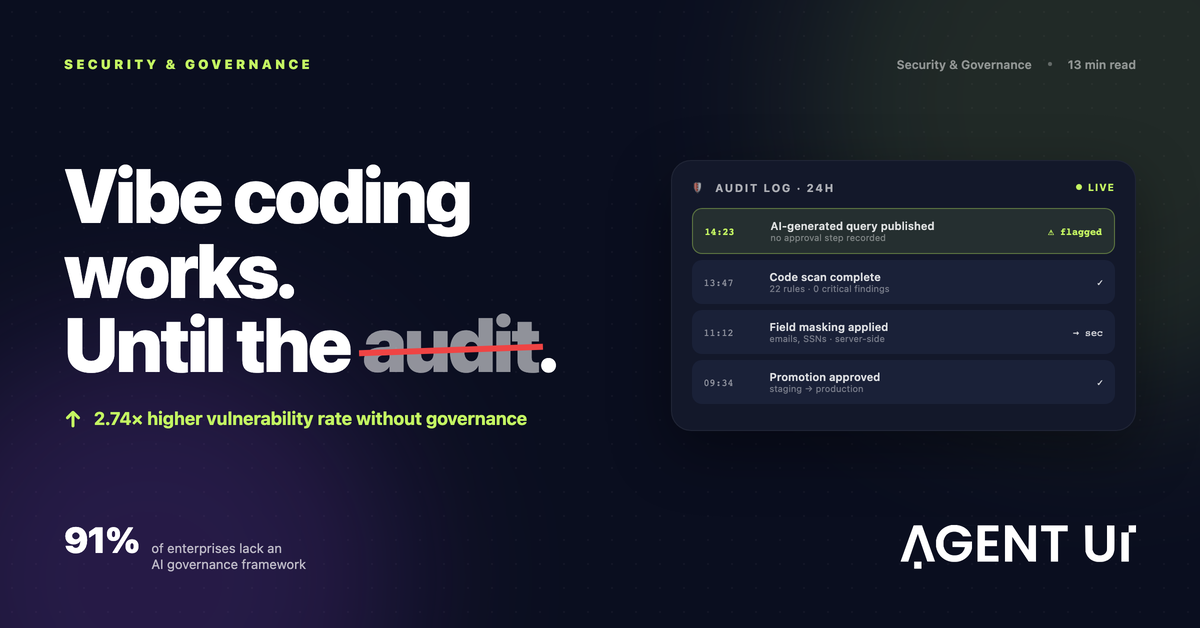
vibe coding 열풍은 진짜입니다 — 거버넌스 공백도 마찬가지입니다
"잠깐, 이거 누가 승인했죠?" 아무도 승인하지 않았습니다. 승인할 필요가 없었으니까요. 2025년 2월 Andrej Karpathy는 "vibe coding"이라는 말을 만들었습니다. 원하는 것을 일상 언어로 설명하면 AI가 코드를 만들어 주는 방식입니다. 18개월이 지난 지금 Fortune 500 기업의 87%가 vibe coding 플랫폼을 최소 하나는 쓰고 있고, 기업 내 도입률은 2024년부터 2026년 초까지 340% 늘었습니다.
생산성이 올라간 것은 사실입니다. 예전에는 개발 로드맵에 자리가 나기를 6개월씩 기다리던 팀이 이제 30분 만에 사내 업무 소프트웨어를 띄웁니다. 개발 백로그에 갇혀 있던 일이 프롬프트를 쓸 줄 아는 사람이면 누구나 손댈 수 있는 일이 됐습니다.
문제는 대부분의 vibe coding 도구가 애초에 풀도록 만들어지지 않은 영역이 하나 있다는 점입니다. 바로 기업 거버넌스입니다.
이 플랫폼들이 약속하는 것과, 규제를 받는 대규모 조직에 실제로 제공하는 것 사이의 간극은 큽니다. 그리고 EU AI 규정 집행이 8월에 시작되고 SOC 2 감사인이 AI 생성 코드의 거버넌스를 직접 묻기 시작한 2026년, 그 간극은 비용이 되고 있습니다.
vibe coding이 기업 조직에 실제로 치르게 하는 비용
매력은 분명합니다. 업무 흐름을 설명하면 AI가 동작하는 애플리케이션을 만들어 주고, 오후 스탠드업 전에 이미 운영 환경에 올라가 있습니다. Jira 티켓도, 스프린트 계획도, 6개월의 대기도 없습니다.
신호. 모든 것이 빠르게 돌아가고, 데모에서는 근사해 보이며, 무엇이 빠졌는지 아무도 묻지 않습니다.
근본 원인. 보이지 않는 것은 앱과 함께 만들어지지 않은 것들입니다. 승인 절차, 감사 기록, 환경 분리, 보안 검토, 권한 통제. 그중 어느 것도 프롬프트 하나에서 저절로 나오지 않습니다.
가정에 그치는 위험이 아닙니다. 2026년의 숫자는 냉정합니다.
- AI가 거든 코드는 거버넌스 통제 없이 배포될 경우 사람이 쓴 코드보다 취약점 발생률이 2.74배 높습니다.
- 주요 LLM이 생성한 코드 조각의 거의 절반에 보안 결함이 들어 있습니다.
- 주요 모델 5종을 대상으로 평가한 결과 AI 생성 코드 샘플의 86%에서 XSS 취약점이 발견됐습니다.
- AI 생성 코드에 공식적으로 귀속된 CVE는 2026년 1월 6건에서 2026년 3월 35건으로 늘었습니다. 한 분기 만에 483% 증가입니다.
- AI가 거든 커밋은 3.2% 확률로 인증 정보를 노출합니다. 사람이 올린 커밋의 1.5%보다 두 배 넘게 높습니다.
- 도입 속도와 달리 기업의 91%에는 AI 거버넌스 체계가 아예 없습니다.
컴플라이언스 담당자의 잠을 빼앗아야 할 숫자는 마지막 것입니다.
vibe coding이 만드는 5가지 거버넌스 공백
1. 감사 기록이 없다
개발자가 운영 환경의 코드를 바꾸면 커밋 이력, 코드 리뷰, 풀 리퀘스트, 배포 로그가 남습니다. 비개발자가 vibe coding 도구로 앱을 만들면 무엇이 남을까요? 운이 좋아야 채팅 기록 정도입니다.
SOC 2, ISO 27001, HIPAA, PCI DSS 같은 기업 컴플라이언스 체계는 누가 무엇을 언제 왜 바꿨는지에 대한 문서화된 기록을 요구합니다. "AI한테 고쳐 달라고 했어요"는 감사 기록으로 인정되지 않습니다.
감사 공백은 컴플라이언스만의 문제가 아닙니다. 운영의 문제이기도 합니다. 무언가 고장 났을 때 — 그리고 반드시 고장 납니다 — 정확히 무엇이 바뀌었는지 알아야 합니다.
2. 환경 분리가 없다
운영 환경은 건드리면 안 되는 영역입니다. 거기서 개발하지 않고, 거기서 테스트하지 않으며, 비개발자가 운영 환경에 대고 직접 코드를 생성하게 두는 일은 더더욱 없습니다.
대부분의 vibe coding 플랫폼은 환경을 하나만 줍니다. 프로토타입과 실제 서비스가 같은 상태를 공유합니다. "테스트"에서 잘못 쓴 프롬프트 하나가 운영을 멈춰 세울 수 있습니다. 완충 역할을 할 스테이징도, 승인 관문도, 롤백 계획도 없습니다.
3. 코드에 대한 보안 검토가 없다
사람 개발자는 SQL 쿼리를 파라미터로 처리해야 한다는 것을 압니다. XSS가 사용자에게 보이는 출력에 숨을 수 있다는 것을 압니다. 인증 정보를 환경 변수에 교체 없이 방치하면 안 된다는 것을 압니다. AI 모델은 그런 검증을 스스로 하지 않습니다. 동작하는 코드를 만들 뿐이고, 동작한다는 것과 안전하다는 것은 다릅니다.
AI가 만든 코드에도 사람이 쓴 코드와 같은 보안 기준을 적용하는 자동 스캔이 없다면, 새 앱 하나하나가 잠재적인 공격 표면이 됩니다.
4. 데이터 계층의 역할 기반 접근 제어가 없다
화면에만 존재하는 권한은 연출일 뿐입니다. 데이터 계층이 누가 무엇을 볼 수 있는지 통제하지 않으면, 마음먹은 사용자는 인터페이스를 통째로 우회할 수 있습니다. 필드 단위 마스킹 — 이메일, 식별 번호, 금융 데이터를 화면에서 숨기는 데 그치지 않고 서버 쪽에서 가리는 것 — 은 의도적인 설계가 필요합니다. 프롬프트에서 나오지 않습니다.
5. 배포 승인 절차가 없다
거버넌스가 갖춰진 개발 흐름에서는 변경 사항이 사용자에게 닿기 전에 검토를 거칩니다. 누군가가 — 때로는 여러 사람이 — 승인합니다. 순수한 vibe coding에서는 아이디어를 낸 사람이 곧 운영에 배포한 사람입니다. 그것은 업무 흐름이 아니라 단일 장애 지점입니다.
컴플라이언스라는 시한폭탄
2026년에는 세 가지 시점이 겹치면서 이 거버넌스 공백이 이론이 아니라 발등의 불이 됩니다.
EU AI 규정 집행은 2026년 8월 2일에 시작됩니다. 고위험 AI 시스템은 이제 기술 문서, 인간 감독 장치, 그리고 제12조에 따라 최소 6개월치 이벤트 로그를 갖춰야 합니다. AI로 만든 사내 도구가 인사 결정, 재무 계산, 고객 데이터를 다룬다면 이 체계에 걸릴 가능성이 충분히 있습니다.
SOC 2 감사인은 이미 AI 거버넌스를 묻고 있습니다. 얼마 전까지 미래형 질문이던 "AI 위험을 어떻게 관리하십니까?"가 이제 표준 점검 항목이 됐습니다. 대응 통제 없이 AI 생성 앱을 배포한 조직들은 애초에 존재한 적 없는 문서 기록을 급히 복원하느라 뛰고 있습니다.
S&P 500 기업의 72%가 2025년 연차보고서에서 최소 한 건의 중대한 AI 리스크를 공시했습니다. 하지만 포괄적인 AI 거버넌스 정책을 갖춘 곳은 26%뿐입니다. 공시되는 것과 실제로 통제되는 것 사이의 이 간극이 지금 규제 당국의 현미경 아래 놓여 있습니다.
팀을 이렇게 빨리 시장에 내보내 준 vibe coding 도구들은 이 날짜들을 염두에 두고 만들어진 적이 없습니다.
거버넌스가 갖춰진 AI 앱 개발은 실제로 어떤 모습인가
거버넌스는 느려진다는 뜻이 아닙니다. 통제가 나중에 덧대지는 대신 처음부터 안에 들어 있다는 뜻입니다. AgentUI가 모든 유료 플랜의 모든 프로젝트에서 하는 일은 다음과 같습니다.
완전한 감사 로그. 모든 생성, 편집, 배포, 데이터 접근을 행위자·타임스탬프·IP와 함께 기록하고 Splunk, Datadog, S3로 내보낼 수 있습니다. 별도 요금은 없습니다.
자동 코드 스캔. Semgrep 기반으로 5개 범주에 걸친 22개 보안 규칙을 적용합니다. 심각 등급이 나오면 배포가 곧바로 막힙니다. 프로젝트별 보안 점수(0–100, A–F 등급)는 전사 대시보드로 모입니다.
환경 분리. dev, staging, 운영을 분리하고 변경 사항을 승격할 때 승인 단계를 두며, 운영은 기본으로 잠겨 있고 롤백은 즉시 가능합니다.
서버 측 데이터 마스킹. 이메일, 전화번호, 식별 번호를 화면이 아니라 데이터 계층에서 가리고, 역할에 따라 마스킹을 해제하며, 모든 접근을 기록합니다.
기본 컴플라이언스. SOC 2 Type II, GDPR 대응, BAA 체결이 가능한 HIPAA 지원, 그리고 미국·EU·영국·호주의 지역별 데이터 보관.
vibe coding의 진짜 대안은 "AI 금지"가 아닙니다
AI 생성 앱에서 거버넌스 사고를 겪은 뒤 AI 도구를 아예 막아 버린 조직들이 있습니다. 잘못된 결론입니다.
속도의 이점은 실제입니다. 생산성 향상도 실제입니다. 예전에는 개발 리소스를 몇 달씩 기다리던 팀이 이제 오후 한나절이면 동작하는 사내 소프트웨어를 내놓습니다. 통제를 얻기 위해 그 이점을 포기할 필요는 없습니다. 둘 다 제공하는 플랫폼을 고르면 됩니다.
올바른 비교는 "vibe coding 대 전통적 개발"이 아닙니다. "통제 없는 AI 대 통제된 AI"입니다.
통제 없는 AI: 배포는 빠르고, 감사인에게 설명하려면 비싸며, 문제가 터지면 치명적입니다.
통제된 AI: 배포는 똑같이 빠르고 — 짓는 일은 여전히 AI가 합니다 — 보안팀에도, 컴플라이언스 책임자에게도, CISO에게도 모든 결정을 설명할 수 있습니다. 감사 전날 밤에 보고서를 급조할 일이 없습니다.
계산은 복잡하지 않습니다. 규제 과징금, 유출, 감사 지적, 이탈한 고객 등 거버넌스 실패의 비용은 처음부터 통제를 갖춘 플랫폼의 비용을 훨씬 웃돕니다. 질문은 거버넌스를 감당할 수 있느냐가 아닙니다. 거버넌스 없이 운영하는 것을 감당할 수 있느냐입니다.
지금 당장 할 일
거버넌스 통제 없이 vibe coding 도구를 운영 환경에서 돌리고 있다면, 실질적인 출발점은 다음과 같습니다.
- AI로 만든 애플리케이션을 목록으로 만드십시오. 무엇이 있는지, 누가 만들었는지, 어떤 데이터를 건드리는지 파악하십시오.
- 감사 커버리지를 점검하십시오. 앱마다 이렇게 물어보십시오. 무언가 고장 나거나 규제 기관이 물어오면, 무엇이 언제 바뀌었는지 재구성할 수 있습니까?
- 환경 분리를 확인하십시오. 테스트 환경과 운영 환경이 실제로 구분되어 있습니까? 코드가 라이브로 나가기 전에 검토 단계가 있습니까?
- 데이터 노출 범위를 그려 보십시오. 어떤 앱이 개인·금융·규제 대상 데이터를 다룹니까? 그 필드들은 서버 쪽에서 마스킹되어 있습니까?
- 코드 스캔 커버리지를 검증하십시오. AI가 만든 코드를 배포 전에 취약점 기준으로 검사합니까, 아니면 모델의 말을 그대로 믿고 있습니까?
대부분에 "예"라고 답할 수 없다면, vibe coding 도입 수준과 거버넌스 수준 사이의 간극은 지금 이 순간 떠안고 있는 위험입니다. 그리고 2026년 8월의 EU AI 규정 집행일은 유연하게 미뤄지는 날짜가 아닙니다.
자주 묻는 질문
vibe coding이란 무엇인가요?
원하는 것을 일상 언어로 설명하면 AI 모델이 그 설명을 동작하는 코드, 설정, 애플리케이션 로직으로 바꿔 주는 소프트웨어 제작 방식입니다. 이 용어는 2025년 2월 Andrej Karpathy가 만들었습니다. 기업 내 도입률은 2024년부터 2026년 초까지 340% 늘었습니다.
AI로 앱을 만들면 보안 위험이 생기나요?
생깁니다. 그것도 무시할 수 없는 비율로 생깁니다. AI 생성 코드는 거버넌스 통제 없이 배포될 경우 사람이 쓴 코드보다 취약점 발생률이 2.74배 높고, 주요 모델을 대상으로 평가한 AI 생성 코드 샘플의 86%에서 XSS 취약점이 나타났습니다. 적절한 코드 스캔과 보안 검토로 관리할 수 있는 위험이지만, 그 스캔은 배포 후가 아니라 배포 전에 존재해야 합니다.
AI 앱 개발자에게 기업 거버넌스란 무엇을 뜻하나요?
최소한 다음을 뜻합니다. 감사 로그(누가 무엇을 언제 했는지), 환경 분리(dev, staging, 운영), 자동 코드 보안 스캔, 데이터 계층에서 강제되는 역할 기반 접근 제어, 그리고 문서화된 배포 승인 절차. SOC 2, HIPAA, ISO 27001, 그리고 2026년 8월부터는 EU AI 규정 평가에서 감사인이 확인하는 통제들입니다.
AgentUI는 SOC 2를 준수하나요?
준수합니다. AgentUI는 SOC 2 Type II를 준수하고 GDPR에 대응하며, HIPAA는 BAA 체결을 포함해 지원합니다. 지역별 데이터 보관은 미국, EU, 영국, 호주를 아우릅니다. 저장 데이터는 AES-256, 전송 구간은 TLS 1.3으로 암호화하고 컴퓨팅·스토리지·네트워크를 고객별로 격리합니다.
AgentUI로는 얼마나 빨리 만들 수 있나요?
사내 소프트웨어의 첫 동작 버전은 보통 30분쯤 걸립니다. 운영에 쓸 수 있는 수준까지는 대략 일주일입니다. 이 일정에는 감사 로그, 환경 분리, 보안 스캔 같은 거버넌스 통제가 이미 포함되어 있으며, 기본으로 들어 있어 별도 설정이 필요 없습니다.
쓰던 vibe coding 도구를 AgentUI로 바꿀 수 있나요?
AgentUI는 기업 환경에서 통제 없이 이뤄지는 AI 앱 개발을 통째로 대체하도록 설계됐습니다. 같은 속도의 이점을 그대로 누리면서 거버넌스 통제는 모든 플랜에 들어 있습니다. 사내 사용자 5명까지의 팀은 월 50달러부터 시작합니다.
사내 소프트웨어를 제대로 만들기 시작하십시오. 신용카드는 필요 없습니다.