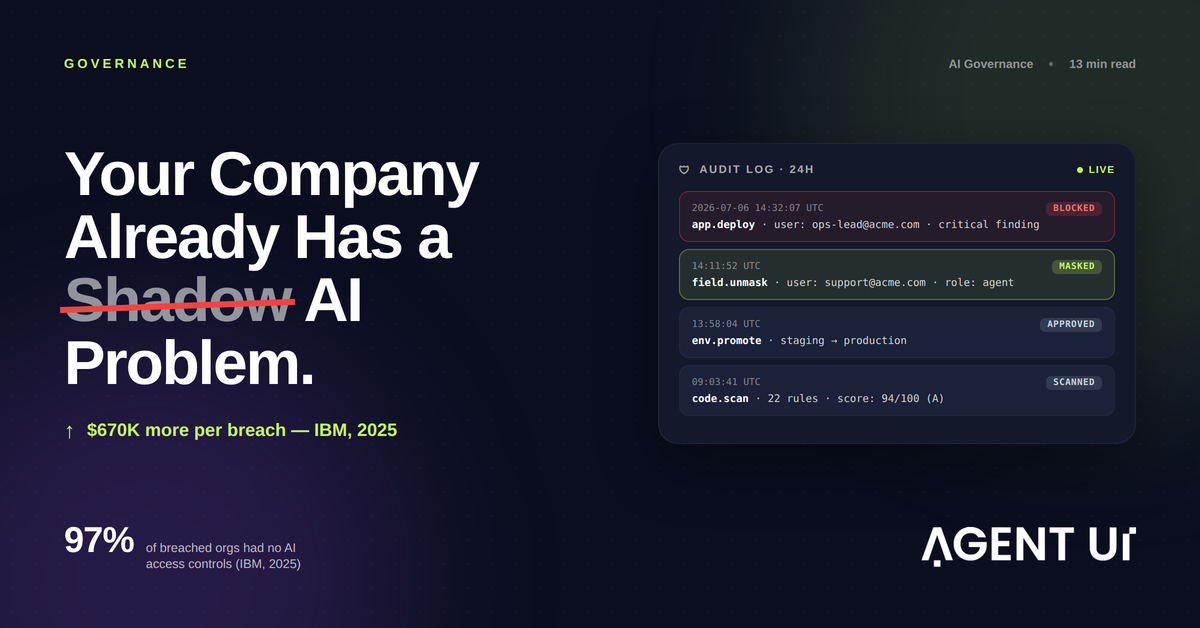
«لحظة، من وافق على هذا؟» على الأرجح لا أحد — ولهذا السبب بالذات تشغّل كل شركة تقريبًا الآن أداة ذكاء اصطناعي في ركن لم يره قسم تقنية المعلومات ولم يوافق عليه ولا يعلم أصلًا بوجوده. لم ينتظر تبنّي الذكاء الاصطناعي داخل الشركات أن يكتب أحد سياسة أولًا، وفي 2026 تصل الفاتورة إلى الجميع تقريبًا في وقت واحد. فرق الأعمال تعدّ التقارير وتبني أدوات المتابعة وتطلق أدوات داخلية كاملة بالذكاء الاصطناعي من تلقاء نفسها. في معظم الأحيان لا يحدث شيء. وحين يحدث، تكون الفاتورة محدّدة وكبيرة.
المؤشّر. وجد تقرير Cost of a Data Breach 2025 من IBM أن الاختراقات المرتبطة بالذكاء الاصطناعي الخفي كلّفت الشركات 670,000 دولار إضافية في المتوسط مقارنة بحادثة عادية، واستغرق اكتشافها 247 يومًا — أي ستة أيام أبطأ من المتوسط العالمي. عشرون في المئة من الاختراقات التي درستها IBM تعود إلى أدوات ذكاء اصطناعي اعتمدها الموظفون دون موافقة الأمن. وبشكل منفصل، أبلغت 13% من المؤسسات عن اختراق مباشر لنموذج أو تطبيق ذكاء اصطناعي، و97% منها لم تكن لديها ضوابط وصول مناسبة حين وقع الاختراق.
لا شيء من هذا تحذير من خطر مستقبلي. إنه وصف لما يعمل بالفعل داخل شركتك الآن، في تبويب متصفّح لم يفتحه أحد في فريق الأمن لديك.
الذكاء الاصطناعي الخفي والتطوير من قبل الموظفين ليسا الشيء نفسه
يُستخدم المصطلحان بالتبادل تقريبًا في اجتماعات الإدارة، لكنهما يصفان نتيجتين متعاكستين للاتجاه نفسه: أن يبني موظفو الأعمال، لا المهندسون، البرمجيات التي يحتاجونها لإنجاز عملهم.
التطوير من قبل الموظفين هو ما يحدث حين تمنح الشركة موظفيها غير التقنيين أدوات معتمدة من تقنية المعلومات وضوابط واضحة وإشرافًا، ثم تتركهم يبنون. مديرة العمليات التي تجهّز أداة متابعة المخزون الخاصة بها، ومدير المالية الذي يؤتمت مسار الموافقات: العمل مرئي لتقنية المعلومات، ومشمول بسياسة الأمن القائمة، وهناك مسؤول محدد إذا تعطّل.
الذكاء الاصطناعي الخفي هو الدافع نفسه لكن بلا أي من هذه الرؤية. إنه روبوت محادثة مجاني يلصق فيه أحدهم جدول بيانات عملاء ليلخّصه. إنه أداة سير عمل اشتُرِكَ بها ببريد شخصي وبطاقة الشركة دون أن يعلم الأمن. إنه «تطبيق» داخلي جمّعه شخص في عطلة نهاية أسبوع، ثم بدأ بهدوء يتعامل مع بيانات عملاء حقيقية بلا ضوابط وصول ولا سجل تدقيق، ولا أحد غير من بناه يعرف أنه يعمل في بيئة الإنتاج.
لم يكن الفارق يومًا في مدى طموح من يبني. الفارق هو الحوكمة: هل تعرف تقنية المعلومات أن هذا موجود؟ هل يمكن تدقيقه؟ وهل هناك فعلًا مسؤول عن أمنه؟
الأرقام وراء الإنذار
يُعدّ تقرير Cost of a Data Breach 2025 من IBM حتى الآن أدقّ نظرة على التكلفة الفعلية للذكاء الاصطناعي الخفي، والأرقام مزعجة. بلغ متوسط الاختراقات المرتبطة به 4.63 مليون دولار — أي 670,000 فوق الحادثة العادية — واستغرق تحديدها 247 يومًا، أي ستة أيام أبطأ من المتوسط العام. وهذا الفارق يتراكم: كلما طال بقاء الحادثة دون اكتشاف، ارتفعت تكلفة احتوائها.
والبيانات المكشوفة في تلك الاختراقات أسوأ أيضًا. شملت الحوادث المرتبطة بالذكاء الاصطناعي الخفي بيانات تعريف شخصية في 65% من الحالات مقابل متوسط 53% في مجمل الاختراقات، وملكية فكرية في 40% مقابل متوسط 33%. وحين تُخترَق الأداة التي لم يوافق عليها أحد، تكون غالبًا محتفظة بالبيانات التي كانت الأولى بالحماية.
السبب الجذري وراء هذه الأرقام واضح: 63% من المؤسسات المتضررة لم تكن لديها سياسة حوكمة للذكاء الاصطناعي أو كانت لا تزال تعدّها عند وقوع الاختراق. ومن بين الشركات التي أبلغت عن اختراق مباشر لنموذج أو تطبيق ذكاء اصطناعي، لم تكن لدى 97% ضوابط وصول كافية. كانت هذه الأدوات تعمل في الإنتاج دون أن يراقب الباب أحد تقريبًا.
لماذا ينفجر الذكاء الاصطناعي الخفي الآن تحديدًا
في جوهر الأمر، لا يتعلق هذا بكون الذكاء الاصطناعي خطيرًا على نحو استثنائي، بل بمن يبني البرمجيات اليوم وبأي سرعة. منذ 2021،
توقّعت Gartner أن 80% من المنتجات والخدمات التقنية سينتهي بها الأمر مبنيةً على يد أشخاص خارج قسم تقنية معلومات رسمي — وجاء تطوير التطبيقات بلا برمجة بمساعدة الذكاء الاصطناعي ليحقق ذلك التوقع في موعده تمامًا. وتقدّر أبحاث القطاع اليوم أن عدد المطوّرين من الموظفين يفوق المهندسين المحترفين بنسبة 4 إلى 1 داخل الشركات الكبرى، وأن نحو 70% من تطوير التطبيقات المؤسسية الجديدة يجري على أدوات low-code أو no-code.
هذا التحوّل خبر جيد على العموم — وهو بالضبط التحوّل الذي وُجد AgentUI من أجله. مديرة العمليات التي تفهم سير العمل الحقيقي لا ينبغي أن تنتظر تذكرة تطوير مدتها ستة أشهر لإصلاحه. لكن يُقدَّر أن 30% من التطبيقات المخصّصة التي تُبنى اليوم خارج تقنية المعلومات ينجزها أشخاص بتدريب تقني ضئيل أو معدوم، وتتوقع Gartner بشكل منفصل أن يتضمّن 40% من تطبيقات المؤسسات وكلاء ذكاء اصطناعي متخصّصين بحلول نهاية 2026، صعودًا من أقل من 5% في 2025. صار البناء أسهل بكثير في اللحظة نفسها التي صُمّمت فيها الحوكمة على افتراض أن المهندسين المدرَّبين وحدهم يستطيعون البناء.
ضَع المنحنيين على الرسم نفسه — كم شخصًا يستطيع البناء، وكم من الإشراف يوجد لمراجعة ما يُبنى — والفجوة بينهما هي الذكاء الاصطناعي الخفي بعينه. ليست أقلية متمرّدة من الموظفين تتصرف بتهوّر، بل النتيجة العادية وحسنة النية لمنح آلاف الأشخاص قدرة البناء دون منح أي أحد رؤية لما بُني.
التطوير من قبل الموظفين مع الحوكمة مقابل الذكاء الاصطناعي الخفي بلا حوكمة
يبدو المساران متطابقين في اليوم الأول: شخص يصف ما يحتاجه، وأداة تبنيه. لكنهما يفترقان تمامًا في كل ما يأتي بعد ذلك.
| | الذكاء الاصطناعي الخفي | تطوير الموظفين مع الحوكمة |
|---|
| الرؤية | تعرف تقنية المعلومات بعد وقوع الأمر، إن عرفت أصلًا. | كل تطبيق ومالكه وبياناته ظاهرة في لوحة واحدة. |
| التحكم في الوصول | يدخل كل من يملك الرابط. | أدوار Admin وUser وViewer وCompliance Officer افتراضيًا. |
| مسار التدقيق | لا شيء — أو ما يقرّر المزوّد تسجيله. | كل إجراء مسجَّل مع المنفّذ والوقت وعنوان IP، وقابل للتصدير إلى Splunk أو Datadog أو S3. |
| التعامل مع البيانات | حقول حساسة تُلصَق في المحفّزات وتُخزَّن في مكان مجهول. | تقنيع على مستوى الحقل مع كشف حسب الدور، مسجَّل دائمًا. |
| الجاهزية للتدقيق | لا شيء تعرضه على المدقّق. | SOC 2 Type II، وجاهزية لـ GDPR، ودعم HIPAA مع اتفاقية BAA قابلة للتوقيع. |
| المساءلة | من بناه، إن كان ما زال يعمل هناك. | مالك محدَّد بالاسم، ودرجة أمان، ومسار موثَّق. |
الحوكمة عمليًا
هذا ليس ما يعالجه ملف PDF للسياسات وحده. يحتاج الأمر إلى أن تكون الحوكمة الحالة الافتراضية للمنصّة: من بنى كل تطبيق، ومن يستطيع رؤيته، ومن يمكنه لمس البيانات الحساسة، وسجلّ يثبت ذلك إذا سأل أحد.
يفرض AgentUI ذلك في كل مشروع: أدوار Admin وUser وViewer وCompliance Officer افتراضيًا، مع تسجيل كل إجراء — توليد، تعديل، نشر، وصول إلى بيانات — مع المنفّذ والوقت وعنوان IP، وقابلية التصدير إلى Splunk أو Datadog أو S3 في أي خطة. (أما التفاصيل التقنية على مستوى الكود — فحص الأمان وفصل البيئات — فنتناولها في
لماذا يكسر vibe coding حوكمة الشركات.)
🔍
سجلات تدقيق افتراضية
كل عملية توليد وتعديل ووصول مسجَّلة مع المنفّذ والوقت وعنوان IP — قابلة للتصدير في كل خطة، لا في خطة المؤسسات وحدها.
🛡️
تحكم في الوصول حسب الأدوار
أدوار Admin وUser وViewer وCompliance Officer، تُسنَد دون كتابة سطر واحد من كود الصلاحيات.
🔎
فحص آلي للكود
22 قاعدة Semgrep عبر 5 فئات، ودرجة أمان من 0 إلى 100 لكل مشروع، ونتائج حرجة توقف النشر.
تدقيق في 5 دقائق: هل الذكاء الاصطناعي الخفي داخل شركتك بالفعل؟
لا تحتاج إلى تدقيق أمني رسمي لتكوين انطباع أول. ستة أسئلة، إذا أجبت عنها بصدق، تخبرك بكل ما تحتاج تقريبًا:
- هل تستطيع تسمية كل أداة ذكاء اصطناعي أو تطبيق أُنشئ بالذكاء الاصطناعي يعمل الآن في مكان ما داخل شركتك — لا ما أطلقته تقنية المعلومات فقط، بل كل شيء؟
- هل ينتج كل منها سجل تدقيق يبيّن من فعل ماذا ومتى ومن أين؟
- هل يُضبَط الوصول حسب الدور، أم يدخل كل من يملك الرابط؟
- هل الحقول الحساسة — البريد الإلكتروني وأرقام الهاتف وأرقام الهوية — مُقنَّعة على مستوى الحقل، أم مخفية خلف زر في الواجهة فقط؟
- هل هناك فصل حقيقي بين ما يُختبَر وما يستخدمه العملاء فعلًا، أم أن كل تغيير ينشر فور إجرائه؟
- لو طلب منك جهة تنظيمية أو مدقّق أو عميل صباح الغد دليلًا على حوكمة الذكاء الاصطناعي لديك، هل تستطيع تسليمه قبل نهاية اليوم؟
إذا أجبت بـ«لا» أو «لست متأكدًا» عن سؤالين أو أكثر، فالذكاء الاصطناعي الخفي ليس خطرًا على خارطة طريقك لعام 2027، بل حالة قائمة داخل شركتك اليوم.
لا شيء مما سبق دعوة إلى حظر البناء بمساعدة الذكاء الاصطناعي — فقد فات أوان ذلك، والحظر يدفع السلوك إلى عمق الظل بدل إخراجه من الشركة. لم يكن الحل يومًا أن تبني أقل، بل أن تبني على منصّة تكون فيها الحوكمة الحالة الافتراضية للنظام، لا وثيقة سياسات يُفترَض أن يتذكّرها الموظفون.
هذه هي الفرضية التي بُني عليها AgentUI بالكامل. الذكاء الاصطناعي يولّد التطبيق؛ والمنصّة تفرض تسجيل التدقيق والتحكم في الوصول وفحص الأمان قبل أن يصل أي شيء إلى مستخدم حقيقي — تلقائيًا، وبالطريقة نفسها في كل مشروع، سواء بنته شركة ناشئة من عشرة أشخاص أو مؤسسة من عشرة آلاف. أن يكون الشيء مُهيَّأً ليس كأن يكون مفروضًا، والسياسة التي لا يطبّقها أحد ليست حوكمة. معظم المنصّات تبيعك البرنامج وتترك لك الحوكمة. نحن نبيعك فريقًا — وسجل التدقيق الذي يثبت أنه يعمل.