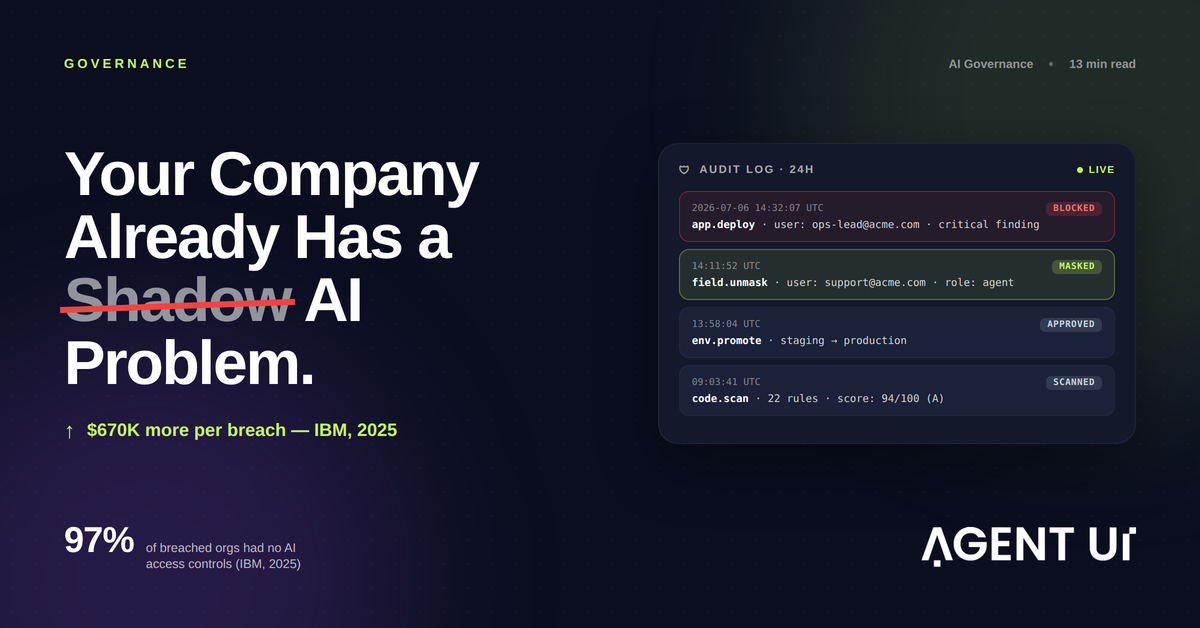
„Moment mal, wer hat das genehmigt?“ Vermutlich niemand — und genau deshalb läuft in fast jedem Unternehmen gerade irgendein KI-Tool in einer Ecke, die die IT nie gesehen, nie freigegeben hat und von der sie nicht einmal weiß. Die KI-Einführung in Unternehmen hat nicht darauf gewartet, dass jemand vorher eine Richtlinie schreibt, und 2026 wird diese Rechnung fast überall gleichzeitig fällig. Fachabteilungen bauen Berichte, Tracker und ganze interne Tools mit KI-Systemen auf eigene Faust. Meistens passiert nichts. Wenn doch etwas passiert, ist die Rechnung konkret — und hoch.
Das Signal. IBMs Cost of a Data Breach Report 2025 ergab, dass Vorfälle mit Schatten-KI Unternehmen im Schnitt 670.000 US-Dollar mehr kosteten als ein Standardvorfall und 247 Tage bis zur Entdeckung brauchten — sechs Tage länger als der globale Durchschnitt. Zwanzig Prozent der von IBM untersuchten Vorfälle gingen auf KI-Tools zurück, die Mitarbeitende ohne Freigabe der Security eingeführt hatten. Getrennt davon meldeten 13 % der Organisationen einen direkten Angriff auf ein KI-Modell oder eine KI-Anwendung — 97 % davon hatten zu diesem Zeitpunkt keine angemessenen KI-Zugriffskontrollen.
Nichts davon ist eine Warnung vor künftigen Risiken. Es ist die Beschreibung dessen, was gerade jetzt in Ihrem Unternehmen läuft — in einem Browser-Tab, den niemand aus Ihrem Security-Team je geöffnet hat.
Schatten-KI und Citizen Development sind nicht dasselbe
In Vorstandsrunden werden die beiden Begriffe fast synonym benutzt, dabei beschreiben sie gegensätzliche Ergebnisse desselben Trends: Fachanwender, nicht Entwickler, bauen die Software, die sie für ihre Arbeit brauchen.
Citizen Development heißt: Das Unternehmen gibt nicht-technischen Mitarbeitenden von der IT freigegebene Tools, klare Leitplanken und Aufsicht — und lässt sie bauen. Die Ops-Leiterin, die ihren eigenen Bestandstracker zusammenstellt, der Finance-Manager, der eine Freigabestrecke automatisiert: Die Arbeit ist für die IT sichtbar, sie fällt unter die bestehende Sicherheitsrichtlinie, und jemand ist verantwortlich, wenn etwas kaputtgeht.
Schatten-KI ist derselbe Impuls, nur ohne jede Sichtbarkeit. Das ist der kostenlose KI-Chatbot, dem jemand eine Tabelle mit Kundendaten zum Zusammenfassen gibt. Das ist das Workflow-Tool, gebucht mit privater Mailadresse und Firmenkarte, ohne dass die Security je davon erfährt. Das ist die interne „App“, die jemand an einem Wochenende zusammengesteckt hat und die still und leise echte Kundendaten verarbeitet — ohne Zugriffskontrolle, ohne Audit-Trail, und außer der bauenden Person weiß niemand, dass sie produktiv läuft.
Der Unterschied war nie, wie ambitioniert die bauende Person ist. Es ist Governance: Weiß die IT, dass das existiert? Lässt es sich prüfen? Und gibt es wirklich jemanden, der für seine Sicherheit geradesteht?
Die Zahlen hinter dem Alarm
IBMs Cost of a Data Breach Report 2025 ist bislang die gründlichste Untersuchung dessen, was Schatten-KI tatsächlich kostet — und die Zahlen sind unangenehm. Vorfälle mit Schatten-KI kosteten im Schnitt 4,63 Millionen Dollar — 670.000 mehr als ein Standardvorfall — und wurden erst nach 247 Tagen erkannt, sechs Tage später als im Gesamtdurchschnitt. Dieser Abstand summiert sich: Je länger ein Vorfall unentdeckt bleibt, desto teurer wird seine Eindämmung.
Auch die Daten, die dabei abfließen, sind heikler. Vorfälle mit Schatten-KI betrafen in 65 % der Fälle personenbezogene Daten, gegenüber 53 % im Durchschnitt aller Vorfälle, und in 40 % geistiges Eigentum, gegenüber 33 % im Durchschnitt. Wenn das KI-Tool kompromittiert wird, das niemand freigegeben hat, hält es meist genau die Daten, die am dringendsten hätten geschützt werden müssen.
Die Ursache hinter diesen Zahlen ist simpel: 63 % der betroffenen Organisationen hatten keine KI-Governance-Richtlinie oder bauten gerade erst eine auf, als der Vorfall passierte. Und von den Unternehmen, die eine direkte Kompromittierung eines KI-Modells oder einer KI-Anwendung meldeten, hatten 97 % keine angemessenen KI-Zugriffskontrollen. Diese Tools liefen produktiv, während faktisch niemand die Tür bewachte.
Warum Schatten-KI gerade jetzt explodiert
Im Kern geht es nicht darum, dass KI besonders gefährlich wäre. Es geht darum, wer heute Software baut — und wie schnell. Schon 2021
sagte Gartner voraus, dass 80 % der Technologieprodukte und -dienste von Menschen außerhalb einer formalen IT-Abteilung gebaut würden — und KI-gestützte No-Code-Entwicklung hat diese Prognose punktgenau eingelöst. Branchenstudien sehen Citizen Developer in Großunternehmen inzwischen im Verhältnis 4 zu 1 gegenüber professionellen Entwicklern, bei geschätzt 70 % der neuen Unternehmensanwendungen auf Low-Code- oder No-Code-Werkzeugen.
Diese Verschiebung ist im Großen und Ganzen eine gute Nachricht — genau für sie gibt es AgentUI. Die Ops-Leitung, die den echten Ablauf versteht, sollte für eine Korrektur kein Engineering-Ticket mit sechs Monaten Vorlauf brauchen. Aber schätzungsweise 30 % der heute außerhalb der IT gebauten Anwendungen entstehen durch Menschen mit wenig oder gar keiner technischen Ausbildung, und Gartner erwartet zudem, dass bis Ende 2026 40 % der Unternehmensanwendungen spezialisierte KI-Agenten enthalten — nach unter 5 % im Jahr 2025. Bauen wird radikal einfacher, genau in dem Moment, in dem Governance noch auf der Annahme beruht, dass nur ausgebildete Entwickler es können.
Legen Sie beide Kurven in dasselbe Diagramm — wie viele Menschen bauen können und wie viel Aufsicht existiert, um das Gebaute zu prüfen — und der Abstand dazwischen ist Schatten-KI, Punkt. Das ist keine abtrünnige Minderheit, die leichtsinnig handelt. Es ist das ganz normale, gut gemeinte Ergebnis davon, Tausenden Menschen Baukraft zu geben, ohne irgendjemandem Einblick in das Gebaute zu geben.
Citizen Development mit Governance vs. ungeregelte Schatten-KI
Am ersten Tag sehen beide Wege identisch aus: Jemand beschreibt, was gebraucht wird, und ein Tool baut es. Sie gehen in allem auseinander, was danach passiert.
| | Schatten-KI | Citizen Development mit Governance |
|---|
| Sichtbarkeit | Die IT erfährt es hinterher — wenn überhaupt. | Jede App, ihr Owner und ihre Daten auf einem einzigen Dashboard sichtbar. |
| Zugriffskontrolle | Jeder mit dem Link kommt rein. | Admin-, User-, Viewer- und Compliance-Officer-Rollen von Haus aus. |
| Audit-Trail | Keiner — oder was der Anbieter zufällig protokolliert. | Jede Aktion mit Akteur, Zeitstempel und IP protokolliert, exportierbar nach Splunk, Datadog oder S3. |
| Umgang mit Daten | Sensible Felder in Prompts kopiert, gespeichert wer weiß wo. | Maskierung auf Feldebene mit rollenbasierter Demaskierung, immer protokolliert. |
| Audit-Bereitschaft | Nichts, was man einem Prüfer zeigen könnte. | SOC 2 Type II, DSGVO-fähig, HIPAA-Unterstützung mit unterzeichenbarem BAA. |
| Verantwortlichkeit | Wer es gebaut hat — sofern die Person noch da ist. | Ein benannter Owner, ein Security-Score und ein dokumentierter Verlauf. |
Governance in der Praxis
Das löst kein Richtlinien-PDF für sich allein. Dafür muss Governance der Standardzustand der Plattform sein: wer welche App gebaut hat, wer sie sehen darf, wer an die sensiblen Daten darf — und ein Protokoll, das es belegt, wenn jemand fragt.
AgentUI erzwingt das in jedem Projekt: Admin-, User-, Viewer- und Compliance-Officer-Rollen von Haus aus, mit jeder Aktion — Generierung, Änderung, Deployment, Datenzugriff — protokolliert mit Akteur, Zeitstempel und IP, exportierbar nach Splunk, Datadog oder S3, in jedem Tarif. (Den technischen Teil auf Code-Ebene — Security-Scanning, Trennung der Umgebungen — behandeln wir in
Warum Vibe Coding Enterprise-Governance zerbricht.)
🔍
Audit-Logs standardmäßig
Jede Generierung, Änderung und jeder Zugriff mit Akteur, Zeitstempel und IP protokolliert — exportierbar in jedem Tarif, nicht nur im Enterprise-Plan.
🛡️
Rollenbasierte Zugriffskontrolle
Admin-, User-, Viewer- und Compliance-Officer-Rollen, zuweisbar ohne eine Zeile Autorisierungscode.
🔎
Automatisches Code-Scanning
22 Semgrep-Regeln in 5 Kategorien, ein Security-Score von 0–100 je Projekt und kritische Funde, die das Deployment blockieren.
Ein 5-Minuten-Check: Läuft Schatten-KI schon in Ihrem Unternehmen?
Für eine erste Einschätzung braucht es kein formales Security-Audit. Sechs ehrlich beantwortete Fragen sagen fast alles:
- Könnten Sie jedes KI-Tool und jede KI-generierte Anwendung benennen, die gerade irgendwo in Ihrem Unternehmen läuft — nicht nur die von der IT eingeführten, sondern alle?
- Erzeugt jedes davon ein Audit-Log, das zeigt, wer wann und von wo was getan hat?
- Wird der Zugriff über Rollen gesteuert, oder kommt jeder mit dem Link hinein?
- Sind sensible Felder — E-Mails, Telefonnummern, Ausweisnummern — auf Feldebene maskiert oder nur hinter einem Button in der Oberfläche versteckt?
- Gibt es eine echte Trennung zwischen dem, was getestet wird, und dem, was Kunden tatsächlich nutzen — oder geht jede Änderung sofort live?
- Wenn eine Aufsichtsbehörde, ein Auditor oder ein Kunde morgen früh einen Nachweis Ihrer KI-Governance verlangt: Könnten Sie ihn noch am selben Tag liefern?
Wenn Sie zwei oder mehr dieser Fragen mit „nein“ oder „bin mir nicht sicher“ beantwortet haben, ist Schatten-KI kein Risiko auf Ihrer Roadmap für 2027. Sie ist ein aktiver Zustand in Ihrem Unternehmen — heute.
Nichts davon spricht dafür, KI-gestütztes Bauen zu verbieten — dieser Zug ist abgefahren, und ein Verbot schiebt das Verhalten nur tiefer in den Schatten, statt es aus dem Unternehmen zu holen. Die Lösung war nie, weniger zu bauen. Sie ist, auf einer Plattform zu bauen, auf der Governance der Standardzustand des Systems ist — und kein Richtliniendokument, an das sich Mitarbeitende hoffentlich erinnern.
Genau darauf ist AgentUI gebaut. Die KI erzeugt die Anwendung; die Plattform erzwingt Audit-Logging, Zugriffskontrolle und Security-Scanning, bevor irgendetwas einen echten Nutzer erreicht — automatisch, in jedem Projekt gleich, ob ein Zehn-Personen-Start-up oder ein Konzern mit zehntausend Beschäftigten. Konfiguriert ist nicht dasselbe wie durchgesetzt, und eine Richtlinie, die niemand durchsetzt, ist keine Governance. Die meisten Plattformen verkaufen die Software und überlassen Ihnen die Governance. Wir verkaufen ein Team — und das Audit-Log, das belegt, dass es funktioniert.