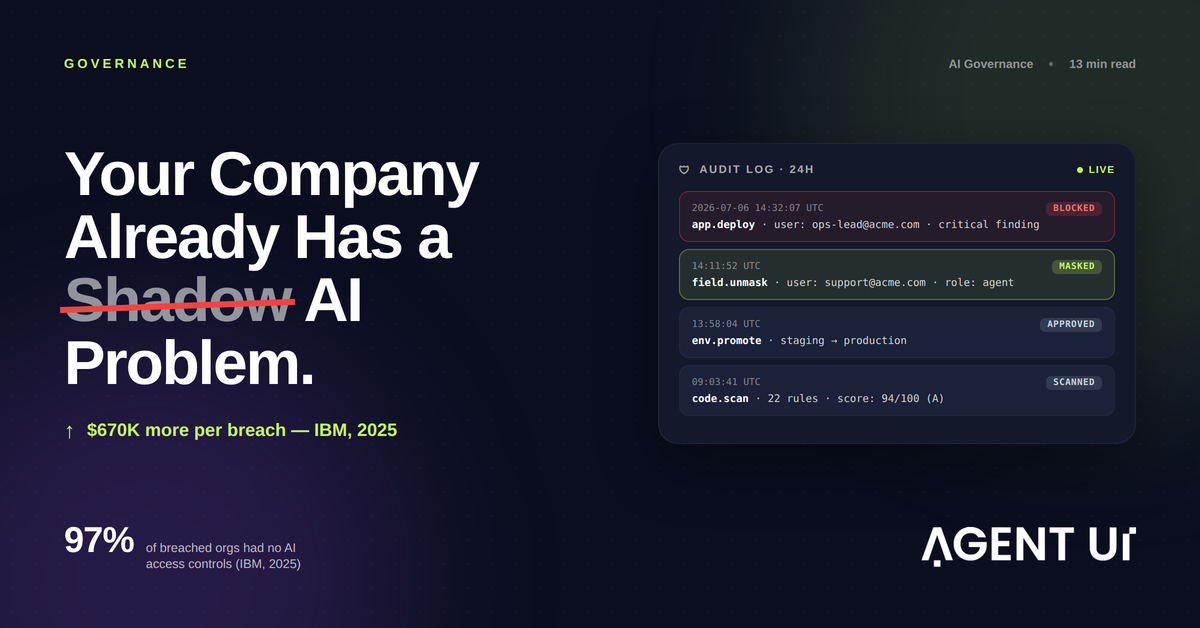
«Un attimo, chi l'ha approvato?» Probabilmente nessuno — ed è esattamente per questo che quasi ogni azienda ha in questo momento uno strumento di IA che gira in un angolo che l'IT non ha mai visto, mai approvato e di cui non sa nemmeno l'esistenza. L'adozione dell'IA dentro le aziende non ha aspettato che qualcuno scrivesse una policy, e nel 2026 quel conto arriva quasi ovunque nello stesso momento. I team di business preparano report, costruiscono tracker e mettono in piedi interi strumenti interni con sistemi di IA, di loro iniziativa. Il più delle volte non succede nulla. Quando succede, il conto è preciso ed è alto.
Il segnale. Il Cost of a Data Breach Report 2025 di IBM ha rilevato che le violazioni legate alla shadow AI sono costate alle aziende in media 670.000 dollari in più di un incidente standard e hanno richiesto 247 giorni per essere individuate — sei giorni in più della media globale. Il venti per cento delle violazioni studiate da IBM risaliva a strumenti di IA adottati dai dipendenti senza il via libera della sicurezza. Separatamente, il 13% delle organizzazioni ha segnalato una violazione diretta di un modello o di un'applicazione di IA, e il 97% di queste non aveva controlli di accesso adeguati.
Nulla di tutto questo è un avviso su un rischio futuro. È la descrizione di ciò che sta già girando dentro la tua azienda, adesso, in una scheda del browser che nessuno del team di sicurezza ha mai aperto.
Shadow AI e citizen development non sono la stessa cosa
I due termini vengono usati quasi come sinonimi nelle riunioni di direzione, ma descrivono esiti opposti della stessa identica tendenza: utenti di business, non ingegneri, che costruiscono il software di cui hanno bisogno per lavorare.
Il citizen development è ciò che succede quando un'azienda dà a dipendenti non tecnici strumenti approvati dall'IT, regole chiare e supervisione, e li lascia costruire. La responsabile operations che si mette insieme il proprio tracker di magazzino, il responsabile finance che automatizza un flusso di approvazione: il lavoro è visibile all'IT, rientra nelle policy di sicurezza già in vigore e c'è qualcuno che ne risponde se si rompe.
La shadow AI è lo stesso istinto senza nulla di quella visibilità. È il chatbot di IA gratuito a cui qualcuno incolla un foglio di calcolo con dati dei clienti da riassumere. È lo strumento di workflow sottoscritto con una mail personale e la carta aziendale, senza che la sicurezza ne sappia nulla. È l'"app" interna messa insieme in un weekend che, senza che nessuno se ne accorga, inizia a gestire dati reali dei clienti senza controlli di accesso, senza audit log e senza che nessuno, oltre a chi l'ha costruita, sappia che è in produzione.
La differenza non è mai stata quanto è ambizioso chi costruisce. È la governance: l'IT sa che esiste? Si può verificare? C'è davvero qualcuno che risponde della sua sicurezza?
I numeri dietro l'allarme
Il Cost of a Data Breach Report 2025 di IBM è finora l'analisi più rigorosa di quanto costi davvero la shadow AI, e i numeri mettono a disagio. Le violazioni legate alla shadow AI sono costate in media 4,63 milioni di dollari — 670.000 in più di un incidente standard — e sono state identificate dopo 247 giorni, sei in più della media generale. È un divario che si somma: più a lungo un incidente resta invisibile, più costa contenerlo.
Anche i dati esposti in quelle violazioni sono peggiori. Gli incidenti legati alla shadow AI hanno coinvolto dati personali nel 65% dei casi, contro una media del 53% su tutte le violazioni, e proprietà intellettuale nel 40% dei casi, contro una media del 33%. Quando viene compromesso lo strumento di IA che nessuno ha approvato, di solito contiene proprio i dati che andavano protetti di più.
La causa alla radice di questi numeri è semplice: il 63% delle organizzazioni colpite non aveva una policy di governance dell'IA o la stava ancora scrivendo quando è avvenuta la violazione. E tra le aziende che hanno segnalato una violazione diretta di un modello o di un'applicazione di IA, il 97% non aveva controlli di accesso adeguati. Questi strumenti erano in produzione senza praticamente nessuno a guardare la porta.
Perché la shadow AI sta esplodendo proprio adesso
In fondo non si tratta del fatto che l'IA sia pericolosa in modo particolare. Si tratta di chi costruisce software oggi, e a che velocità. Già nel 2021
Gartner prevedeva che l'80% dei prodotti e servizi tecnologici sarebbe stato costruito da persone esterne a un reparto IT formale — e lo sviluppo no-code assistito dall'IA ha fatto arrivare quella previsione puntuale. Le ricerche di settore oggi stimano i citizen developer quattro volte più numerosi degli ingegneri professionisti nelle grandi aziende, con circa il 70% dello sviluppo di nuove applicazioni aziendali su strumenti low-code o no-code.
Questo spostamento è, nel complesso, una buona notizia — è esattamente lo spostamento per cui esiste AgentUI. La responsabile operations che conosce davvero il processo reale non dovrebbe aspettare sei mesi un ticket di sviluppo per sistemarlo. Ma si stima che il 30% delle applicazioni su misura costruite oggi fuori dall'IT sia realizzato da persone con formazione tecnica scarsa o nulla, e Gartner prevede separatamente che entro fine 2026 il 40% delle applicazioni aziendali includa agenti di IA specializzati, contro meno del 5% nel 2025. Costruire sta diventando molto più facile proprio nel momento in cui la governance è stata pensata dando per scontato che solo ingegneri formati potessero farlo.
Metti le due curve sullo stesso grafico — quante persone possono costruire e quanta supervisione esiste per rivedere ciò che viene costruito — e la distanza tra le due è la shadow AI, punto. Non è una minoranza ribelle che fa qualcosa di avventato. È il risultato ordinario e in buona fede di aver dato potere di costruire a migliaia di persone senza dare a nessuno visibilità su cosa è stato costruito.
Citizen development con governance vs. shadow AI senza governance
I due percorsi sembrano identici il primo giorno: qualcuno descrive ciò che gli serve e uno strumento lo costruisce. Divergono completamente in tutto ciò che accade dopo.
| | Shadow AI | Citizen development con governance |
|---|
| Visibilità | L'IT lo scopre dopo, se lo scopre. | Ogni app, il suo proprietario e i suoi dati visibili in un unico cruscotto. |
| Controllo degli accessi | Entra chiunque abbia il link. | Ruoli Admin, User, Viewer e Compliance Officer di default. |
| Audit trail | Nessuno — o quello che il fornitore decide di registrare. | Ogni azione registrata con autore, data e IP, esportabile verso Splunk, Datadog o S3. |
| Gestione dei dati | Campi sensibili incollati nei prompt, salvati chissà dove. | Mascheramento a livello di campo con smascheramento per ruolo, sempre registrato. |
| Pronti per l'audit | Niente da mostrare a un revisore. | SOC 2 Type II, pronto per il GDPR, supporto HIPAA con BAA firmabile. |
| Responsabilità | Chi l'ha costruito, se lavora ancora lì. | Un proprietario con nome e cognome, un punteggio di sicurezza e una traccia documentata. |
La governance, in pratica
Non è qualcosa che un PDF di policy risolve da solo. Serve che la governance sia lo stato predefinito della piattaforma: chi ha costruito ogni app, chi può vederla, chi può toccare i dati sensibili e un registro che lo dimostri se qualcuno lo chiede.
AgentUI lo applica su ogni progetto: ruoli Admin, User, Viewer e Compliance Officer di default, con ogni azione — generazione, modifica, deploy, accesso ai dati — registrata con autore, data e IP, esportabile verso Splunk, Datadog o S3 su qualsiasi piano. (Per il dettaglio tecnico a livello di codice — scansione di sicurezza, separazione degli ambienti — ne parliamo in
Perché il vibe coding rompe la governance aziendale.)
🔍
Audit log di default
Ogni generazione, modifica e accesso registrato con autore, data e IP — esportabile su qualsiasi piano, non solo enterprise.
🛡️
Controllo degli accessi per ruolo
Ruoli Admin, User, Viewer e Compliance Officer, assegnabili senza scrivere una riga di codice di autorizzazione.
🔎
Scansione automatica del codice
22 regole Semgrep su 5 categorie, un punteggio di sicurezza da 0 a 100 per progetto e rilievi critici che bloccano il deploy.
Un audit di 5 minuti: la shadow AI è già dentro la tua azienda?
Non serve un audit di sicurezza formale per farsi una prima idea. Sei domande, risposte con onestà, dicono quasi tutto:
- Sapresti elencare ogni strumento di IA o applicazione generata con IA che gira oggi da qualche parte in azienda — non solo quelli lanciati dall'IT, tutti?
- Ognuno produce un audit log che mostra chi ha fatto cosa, quando e da dove?
- L'accesso è controllato per ruolo, o entra chiunque abbia il link?
- I campi sensibili — email, numeri di telefono, codici identificativi — sono mascherati a livello di campo, o solo nascosti dietro un pulsante nell'interfaccia?
- C'è una separazione reale tra ciò che è in test e ciò che i clienti usano davvero, o ogni modifica va online nel momento in cui viene fatta?
- Se domani mattina un regolatore, un revisore o un cliente ti chiedesse una prova della tua governance dell'IA, riusciresti a consegnarla entro fine giornata?
Se hai risposto «no» o «non saprei» a due o più di queste domande, la shadow AI non è un rischio sulla tua roadmap 2027. È una condizione attiva dentro la tua azienda oggi.
Niente di tutto questo è un argomento per vietare la costruzione assistita dall'IA — quel treno è passato, e vietarla spinge solo il comportamento più nell'ombra invece di portarlo fuori dall'azienda. La soluzione non è mai stata costruire di meno. È costruire su una piattaforma dove la governance è lo stato predefinito del sistema, non un documento di policy che i dipendenti dovrebbero ricordare.
È tutta la premessa su cui AgentUI è costruito. L'IA genera l'applicazione; la piattaforma impone audit log, controllo degli accessi e scansione di sicurezza prima che qualcosa arrivi a un utente reale — automaticamente, allo stesso modo su ogni progetto, che sia di una startup da dieci persone o di un'azienda da diecimila. Configurato non è la stessa cosa di applicato, e una policy che nessuno fa rispettare non è governance. La maggior parte delle piattaforme ti vende il software e ti lascia la governance. Noi ti vendiamo una squadra — e l'audit log che dimostra che sta funzionando.