«Μισό λεπτό, ποιος το ενέκρινε αυτό;» Μάλλον κανείς — και γι' αυτό ακριβώς σχεδόν κάθε εταιρεία έχει αυτή τη στιγμή κάποιο εργαλείο AI να τρέχει σε μια γωνιά που το IT δεν είδε ποτέ, δεν ενέκρινε ποτέ και ούτε καν γνωρίζει ότι υπάρχει. Η υιοθέτηση της AI μέσα στις εταιρείες δεν περίμενε να γραφτεί πρώτα κάποια πολιτική, και το 2026 ο λογαριασμός έρχεται σχεδόν παντού ταυτόχρονα. Οι ομάδες του business φτιάχνουν αναφορές, χτίζουν εργαλεία παρακολούθησης και στήνουν ολόκληρα εσωτερικά συστήματα με AI, με δική τους πρωτοβουλία. Τις περισσότερες φορές δεν συμβαίνει τίποτα. Όταν συμβεί κάτι, ο λογαριασμός είναι συγκεκριμένος και είναι μεγάλος.
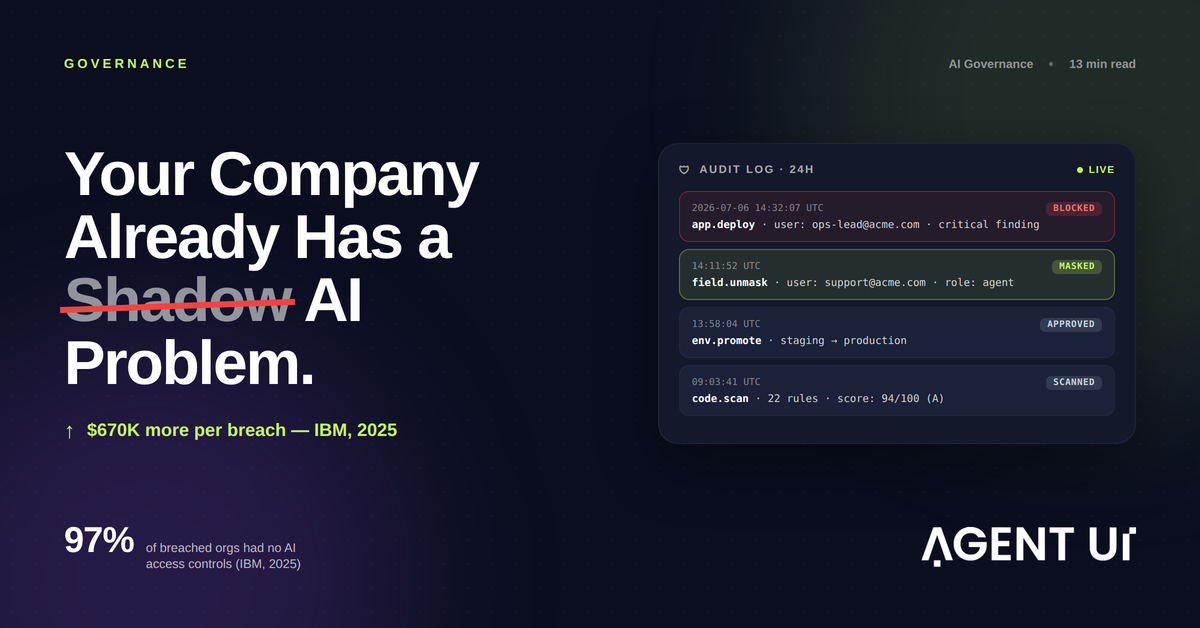
Το σήμα. Το Cost of a Data Breach Report 2025 της IBM διαπίστωσε ότι οι παραβιάσεις που συνδέονται με shadow AI κόστισαν στις εταιρείες κατά μέσο όρο 670.000 δολάρια περισσότερα από ένα τυπικό περιστατικό και χρειάστηκαν 247 ημέρες για να εντοπιστούν — έξι ημέρες περισσότερες από τον παγκόσμιο μέσο όρο. Το είκοσι τοις εκατό των περιστατικών που μελέτησε η IBM οδηγούσε σε εργαλεία AI που υιοθέτησαν εργαζόμενοι χωρίς έγκριση από την ασφάλεια. Ξεχωριστά, το 13% των οργανισμών ανέφερε άμεση παραβίαση μοντέλου ή εφαρμογής AI, και το 97% από αυτούς δεν είχε κατάλληλους ελέγχους πρόσβασης.
Τίποτα από αυτά δεν είναι προειδοποίηση για μελλοντικό κίνδυνο. Είναι περιγραφή αυτού που ήδη τρέχει μέσα στην εταιρεία σου, τώρα, σε μια καρτέλα που κανείς από την ομάδα ασφαλείας δεν έχει ανοίξει.
Το shadow AI και το citizen development δεν είναι το ίδιο πράγμα
Οι δύο όροι χρησιμοποιούνται σχεδόν εναλλακτικά στις αίθουσες διοίκησης, όμως περιγράφουν αντίθετα αποτελέσματα της ίδιας ακριβώς τάσης: χρήστες του business, όχι μηχανικοί, φτιάχνουν το λογισμικό που χρειάζονται για τη δουλειά τους.
Citizen development είναι αυτό που συμβαίνει όταν μια εταιρεία δίνει σε μη τεχνικούς εργαζόμενους εργαλεία εγκεκριμένα από το IT, σαφή όρια και εποπτεία, και τους αφήνει να χτίσουν. Η υπεύθυνη λειτουργιών που φτιάχνει το δικό της σύστημα παρακολούθησης αποθέματος, ο οικονομικός διευθυντής που αυτοματοποιεί μια ροή εγκρίσεων: η δουλειά είναι ορατή στο IT, καλύπτεται από την υπάρχουσα πολιτική ασφαλείας και κάποιος λογοδοτεί αν κάτι σπάσει.
Το shadow AI είναι το ίδιο ένστικτο χωρίς τίποτα από αυτή την ορατότητα. Είναι το δωρεάν chatbot AI στο οποίο κάποιος επικολλά ένα υπολογιστικό φύλλο με δεδομένα πελατών για να το συνοψίσει. Είναι το εργαλείο workflow που αγοράστηκε με προσωπικό email και εταιρική κάρτα, χωρίς να το μάθει ποτέ η ασφάλεια. Είναι η εσωτερική «εφαρμογή» που κάποιος έφτιαξε σε ένα σαββατοκύριακο και που αθόρυβα αρχίζει να διαχειρίζεται πραγματικά δεδομένα πελατών χωρίς ελέγχους πρόσβασης, χωρίς αρχείο ελέγχου και χωρίς να ξέρει κανείς εκτός από τον δημιουργό της ότι βρίσκεται σε παραγωγή.
Η διαφορά ποτέ δεν ήταν το πόσο φιλόδοξος είναι αυτός που χτίζει. Είναι η διακυβέρνηση: το ξέρει το IT ότι υπάρχει; Μπορεί να ελεγχθεί; Υπάρχει πράγματι κάποιος υπεύθυνος για την ασφάλειά του;
Οι αριθμοί πίσω από τον συναγερμό
Το Cost of a Data Breach Report 2025 της IBM είναι μέχρι στιγμής η πιο αυστηρή ματιά στο τι κοστίζει πραγματικά το shadow AI, και οι αριθμοί ενοχλούν. Οι παραβιάσεις που συνδέονται με shadow AI κόστισαν κατά μέσο όρο 4,63 εκατομμύρια δολάρια — 670.000 πάνω από ένα τυπικό περιστατικό — και χρειάστηκαν 247 ημέρες για να εντοπιστούν, έξι περισσότερες από τον γενικό μέσο όρο. Η διαφορά συσσωρεύεται: όσο περισσότερο μένει αόρατο ένα περιστατικό, τόσο ακριβότερος γίνεται ο περιορισμός του.
Και τα δεδομένα που εκτέθηκαν σε αυτές τις παραβιάσεις είναι χειρότερα. Τα περιστατικά που συνδέονται με shadow AI αφορούσαν προσωπικά δεδομένα στο 65% των περιπτώσεων, έναντι μέσου όρου 53% σε όλες τις παραβιάσεις, και πνευματική ιδιοκτησία στο 40%, έναντι μέσου όρου 33%. Όταν παραβιάζεται το εργαλείο AI που δεν ενέκρινε κανείς, συνήθως κρατά ακριβώς τα δεδομένα που χρειάζονταν περισσότερο προστασία.
Η βαθύτερη αιτία πίσω από αυτούς τους αριθμούς είναι απλή: το 63% των οργανισμών που επλήγησαν είτε δεν είχε πολιτική διακυβέρνησης AI είτε την έφτιαχνε ακόμη όταν συνέβη η παραβίαση. Και ανάμεσα στις εταιρείες που ανέφεραν άμεση παραβίαση μοντέλου ή εφαρμογής AI, το 97% δεν είχε επαρκείς ελέγχους πρόσβασης. Τα εργαλεία αυτά ήταν σε παραγωγή χωρίς ουσιαστικά κανέναν να φυλάει την πόρτα.
Γιατί το shadow AI εκρήγνυται τώρα
Στην ουσία, το θέμα δεν είναι ότι η AI είναι ιδιαίτερα επικίνδυνη. Είναι το ποιος φτιάχνει λογισμικό σήμερα, και με τι ταχύτητα. Ήδη από το 2021,
η Gartner προέβλεψε ότι το 80% των τεχνολογικών προϊόντων και υπηρεσιών θα κατασκευαζόταν από ανθρώπους εκτός ενός επίσημου τμήματος IT — και η ανάπτυξη no-code με τη βοήθεια AI έκανε αυτή την πρόβλεψη να βγει στην ώρα της. Έρευνες του κλάδου δείχνουν σήμερα τους citizen developers να ξεπερνούν τους επαγγελματίες μηχανικούς σε αναλογία 4 προς 1 μέσα στις μεγάλες επιχειρήσεις, με το 70% περίπου της ανάπτυξης νέων εταιρικών εφαρμογών να τρέχει σε εργαλεία low-code ή no-code.
Αυτή η μετατόπιση είναι, σε γενικές γραμμές, καλό νέο — είναι ακριβώς η μετατόπιση που το AgentUI υπάρχει για να εξυπηρετήσει. Η υπεύθυνη λειτουργιών που ξέρει πραγματικά τη ροή δεν θα έπρεπε να περιμένει έξι μήνες ένα ticket μηχανικών για να τη διορθώσει. Όμως εκτιμάται ότι το 30% των εξατομικευμένων εφαρμογών που χτίζονται σήμερα εκτός IT φτιάχνονται από ανθρώπους με ελάχιστη ή καθόλου τεχνική κατάρτιση, και η Gartner περιμένει χωριστά ότι το 40% των εταιρικών εφαρμογών θα περιλαμβάνει εξειδικευμένους πράκτορες AI έως το τέλος του 2026, από κάτω από 5% το 2025. Το να χτίζεις γίνεται ριζικά ευκολότερο ακριβώς τη στιγμή που η διακυβέρνηση σχεδιάστηκε με την παραδοχή ότι μόνο εκπαιδευμένοι μηχανικοί μπορούν να το κάνουν.
Βάλε τις δύο καμπύλες στο ίδιο γράφημα — πόσοι μπορούν να χτίσουν και πόση εποπτεία υπάρχει για να ελεγχθεί ό,τι χτίζεται — και η απόσταση ανάμεσά τους είναι το shadow AI, τελεία. Δεν πρόκειται για μια ανυπάκουη μειοψηφία που κάνει κάτι απερίσκεπτο. Είναι το συνηθισμένο, καλοπροαίρετο αποτέλεσμα του να δίνεις σε χιλιάδες ανθρώπους τη δύναμη να χτίζουν χωρίς να δίνεις σε κανέναν ορατότητα σε ό,τι χτίστηκε.
Citizen development με διακυβέρνηση έναντι shadow AI χωρίς διακυβέρνηση
Τις πρώτες μέρες οι δύο δρόμοι μοιάζουν ίδιοι: κάποιος περιγράφει τι χρειάζεται και ένα εργαλείο το φτιάχνει. Αποκλίνουν εντελώς σε όλα όσα ακολουθούν.
| | Shadow AI | Citizen development με διακυβέρνηση |
|---|
| Ορατότητα | Το IT το μαθαίνει εκ των υστέρων, αν το μάθει. | Κάθε εφαρμογή, ο υπεύθυνός της και τα δεδομένα της ορατά σε έναν πίνακα ελέγχου. |
| Έλεγχος πρόσβασης | Μπαίνει όποιος έχει τον σύνδεσμο. | Ρόλοι Admin, User, Viewer και Compliance Officer από προεπιλογή. |
| Αρχείο ελέγχου | Κανένα — ή ό,τι τύχει να καταγράφει ο πάροχος. | Κάθε ενέργεια καταγράφεται με χρήστη, ώρα και IP, με εξαγωγή σε Splunk, Datadog ή S3. |
| Διαχείριση δεδομένων | Ευαίσθητα πεδία επικολλημένα σε prompts, αποθηκευμένα ποιος ξέρει πού. | Απόκρυψη σε επίπεδο πεδίου με αποκάλυψη βάσει ρόλου, πάντα καταγεγραμμένη. |
| Ετοιμότητα για έλεγχο | Τίποτα να δείξεις σε ελεγκτή. | SOC 2 Type II, έτοιμο για GDPR, υποστήριξη HIPAA με υπογράψιμο BAA. |
| Λογοδοσία | Όποιος το έφτιαξε, αν δουλεύει ακόμη εκεί. | Ένας ονομαστικός υπεύθυνος, μια βαθμολογία ασφαλείας και τεκμηριωμένο ιστορικό. |
Η διακυβέρνηση στην πράξη
Αυτό δεν το λύνει από μόνο του ένα PDF με πολιτικές. Χρειάζεται η διακυβέρνηση να είναι η προεπιλεγμένη κατάσταση της πλατφόρμας: ποιος έφτιαξε κάθε εφαρμογή, ποιος μπορεί να τη δει, ποιος μπορεί να αγγίξει τα ευαίσθητα δεδομένα, και ένα αρχείο που το αποδεικνύει αν ρωτήσει κάποιος.
Το AgentUI το επιβάλλει σε κάθε έργο: ρόλοι Admin, User, Viewer και Compliance Officer από προεπιλογή, με κάθε ενέργεια — δημιουργία, επεξεργασία, deployment, πρόσβαση σε δεδομένα — καταγεγραμμένη με χρήστη, ώρα και IP, εξαγώγιμη σε Splunk, Datadog ή S3 σε κάθε πλάνο. (Για την τεχνική λεπτομέρεια σε επίπεδο κώδικα — σάρωση ασφαλείας, διαχωρισμός περιβαλλόντων — τα αναλύουμε στο
Γιατί το vibe coding σπάει την εταιρική διακυβέρνηση.)
🔍
Αρχεία ελέγχου από προεπιλογή
Κάθε δημιουργία, επεξεργασία και πρόσβαση καταγράφεται με χρήστη, ώρα και IP — με εξαγωγή σε κάθε πλάνο, όχι μόνο στο enterprise.
🛡️
Έλεγχος πρόσβασης βάσει ρόλων
Ρόλοι Admin, User, Viewer και Compliance Officer, που ανατίθενται χωρίς να γράψεις γραμμή κώδικα εξουσιοδότησης.
🔎
Αυτοματοποιημένη σάρωση κώδικα
22 κανόνες Semgrep σε 5 κατηγορίες, βαθμολογία ασφαλείας 0–100 ανά έργο και κρίσιμα ευρήματα που μπλοκάρουν το deployment.
Έλεγχος 5 λεπτών: υπάρχει ήδη shadow AI στην εταιρεία σου;
Δεν χρειάζεσαι επίσημο έλεγχο ασφαλείας για μια πρώτη εικόνα. Έξι ερωτήσεις, απαντημένες ειλικρινά, λένε σχεδόν τα πάντα:
- Θα μπορούσες να ονομάσεις κάθε εργαλείο AI ή εφαρμογή φτιαγμένη με AI που τρέχει αυτή τη στιγμή κάπου στην εταιρεία — όχι μόνο όσα έβγαλε το IT, αλλά όλα;
- Παράγει το καθένα αρχείο ελέγχου που δείχνει ποιος έκανε τι, πότε και από πού;
- Ελέγχεται η πρόσβαση με ρόλους, ή μπαίνει όποιος έχει τον σύνδεσμο;
- Είναι τα ευαίσθητα πεδία — email, τηλέφωνα, αριθμοί ταυτότητας — καλυμμένα σε επίπεδο πεδίου, ή απλώς κρυμμένα πίσω από ένα κουμπί στη διεπαφή;
- Υπάρχει πραγματικός διαχωρισμός ανάμεσα σε ό,τι δοκιμάζεται και σε ό,τι χρησιμοποιούν οι πελάτες, ή κάθε αλλαγή βγαίνει ζωντανά τη στιγμή που γίνεται;
- Αν ένας ρυθμιστής, ελεγκτής ή πελάτης ζητούσε αύριο το πρωί απόδειξη της διακυβέρνησης AI, θα μπορούσες να την παραδώσεις πριν τελειώσει η μέρα;
Αν απάντησες «όχι» ή «δεν είμαι σίγουρος» σε δύο ή περισσότερες από αυτές, το shadow AI δεν είναι κίνδυνος του roadmap σου για το 2027. Είναι ενεργή κατάσταση μέσα στην εταιρεία σου σήμερα.
Τίποτα από αυτά δεν είναι επιχείρημα για απαγόρευση της κατασκευής με AI — αυτό το τρένο έφυγε, και η απαγόρευση απλώς σπρώχνει τη συμπεριφορά πιο βαθιά στη σκιά αντί να τη βγάλει έξω από την εταιρεία. Η λύση ποτέ δεν ήταν να χτίζεις λιγότερο. Είναι να χτίζεις σε μια πλατφόρμα όπου η διακυβέρνηση είναι η προεπιλεγμένη κατάσταση του συστήματος, όχι ένα έγγραφο πολιτικής που οι εργαζόμενοι καλούνται να θυμούνται.
Αυτή είναι ολόκληρη η παραδοχή πάνω στην οποία χτίστηκε το AgentUI. Η AI παράγει την εφαρμογή· η πλατφόρμα επιβάλλει καταγραφή ελέγχου, έλεγχο πρόσβασης και σάρωση ασφαλείας πριν φτάσει οτιδήποτε σε πραγματικό χρήστη — αυτόματα, με τον ίδιο τρόπο σε κάθε έργο, είτε το φτιάχνει μια startup δέκα ατόμων είτε μια εταιρεία δέκα χιλιάδων. Το ρυθμισμένο δεν είναι το ίδιο με το επιβεβλημένο, και μια πολιτική που δεν εφαρμόζει κανείς δεν είναι διακυβέρνηση. Οι περισσότερες πλατφόρμες σού πουλάνε το λογισμικό και σου αφήνουν τη διακυβέρνηση. Εμείς σου πουλάμε μια ομάδα — και το αρχείο ελέγχου που αποδεικνύει ότι δουλεύει.