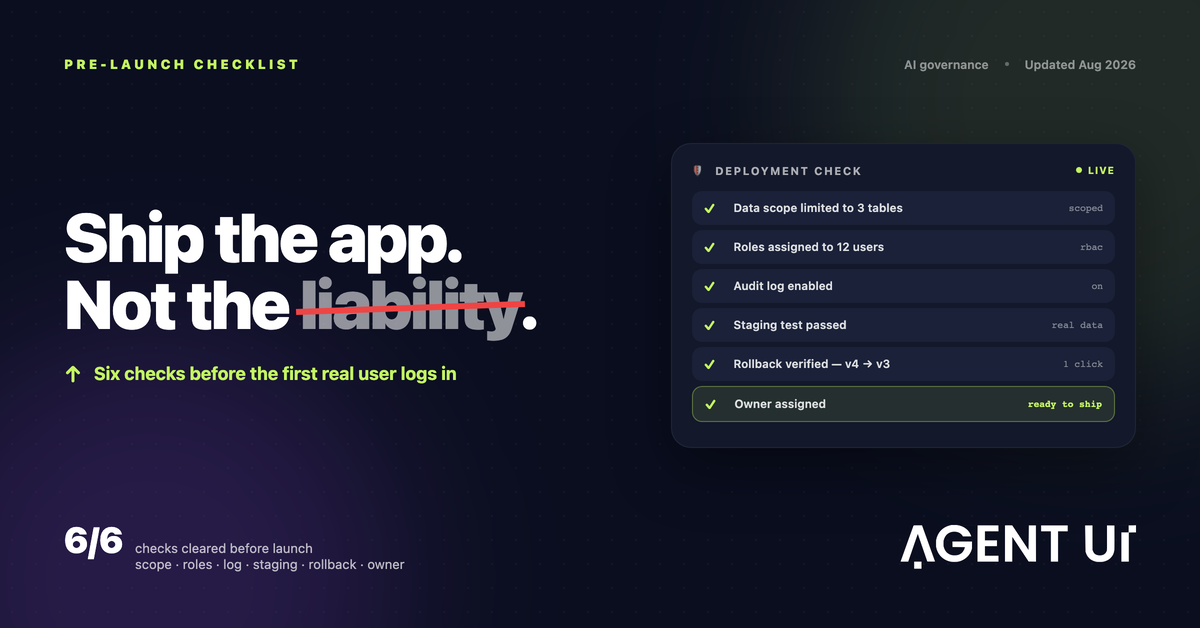
Για να κάνετε deploy AI εφαρμογές με ασφάλεια, ελέγξτε έξι πράγματα πριν το launch: η εφαρμογή διαβάζει μόνο τα δεδομένα που χρειάζεται, κάθε χρήστης έχει ρόλο, το audit log είναι ενεργό, έγινε δοκιμή σε staging με δεδομένα πραγματικής μορφής, μπορείτε να γυρίσετε στην προηγούμενη έκδοση με ένα κλικ, και υπάρχει ονομαστικά υπεύθυνος. Αν παραλείψετε έστω ένα, δεν κάνατε deploy μια εφαρμογή. Κάνατε deploy ένα ρίσκο που δεν το παρακολουθεί κανείς.
Το χτίσιμο της εφαρμογής ήταν το εύκολο μέρος. Με AI, ένα εσωτερικό εργαλείο που δουλεύει μπορεί να είναι έτοιμο πριν το μεσημέρι. Αν είναι ασφαλές να το δώσετε σε πραγματικούς ανθρώπους και πραγματικά δεδομένα το κρίνουν αυτοί οι έξι έλεγχοι, και ο καθένας τους είναι μια ρύθμιση, όχι μια υπόσχεση.
Κανείς δεν ανεβάζει επίτηδες μια επισφαλή εφαρμογή
Οι επισφαλείς εφαρμογές σπάνια προκύπτουν από αμέλεια. Συμβαίνουν επειδή η εφαρμογή δούλεψε στο demo, κάποιος τη χρειαζόταν τη Δευτέρα, και οι έξι έλεγχοι ζούσαν στο μυαλό κάποιου αντί για την πλατφόρμα.
Η AI το κάνει πιο πιθανό, όχι επειδή ο κώδικάς της είναι χειρότερος, αλλά επειδή αφαιρεί τα αργά βήματα όπου ένας developer θα έκανε αυτούς τους ελέγχους από συνήθεια. Όταν μια εφαρμογή περνά από την ιδέα σε σύνδεσμο προς κοινοποίηση μέσα σε ένα απόγευμα, το τελετουργικό του deploy πρέπει να γίνεται συνειδητά.
Περάστε την παρακάτω λίστα πριν συνδεθεί ο πρώτος πραγματικός χρήστης.
Η λίστα ελέγχου έξι σημείων για ασφαλές deploy
1. Ορίστε το εύρος των δεδομένων πριν από το εύρος των λειτουργιών
Η εφαρμογή πρέπει να φτάνει ακριβώς στους πίνακες και τις στήλες που χρειάζεται, όχι σε ολόκληρη την αποθήκη δεδομένων επειδή ήταν πιο γρήγορο να συνδεθεί.
Είναι το πιο συνηθισμένο λάθος, και κάθε μεταγενέστερο πρόβλημα πρόσβασης ξεκινά από εκεί. Αν η εφαρμογή χρειάζεται μόνο τις ανοιχτές παραγγελίες και τα ονόματα πελατών, συνδέστε ένα view με αυτές τις στήλες. Μη συνδέετε όλη τη βάση με σκοπό να «κρύψετε τα υπόλοιπα στο interface». Μια εφαρμογή που δεν λαμβάνει ποτέ δεδομένα μισθοδοσίας δεν μπορεί να τα διαρρεύσει.
Έλεγχος: γράψτε ποιους πίνακες και ποιες στήλες μπορεί να διαβάσει η εφαρμογή. Ό,τι δεν δικαιολογείται με μία πρόταση, βγαίνει.
2. Δώστε ρόλο σε κάθε χρήστη
Το «όλοι βλέπουν τα πάντα» είναι απόφαση, και συνήθως λάθος. Αναθέστε ρόλους πριν το launch, όχι μετά το πρώτο παράπονο.
Οι ρόλοι πρέπει να αντιστοιχούν σε αυτό που κάνει ο καθένας: ποιος βλέπει, ποιος επεξεργάζεται, ποιος εγκρίνει, ποιος μπορεί να αλλάξει την ίδια την εφαρμογή. Ξεκινήστε από τον πιο περιορισμένο ρόλο που επιτρέπει σε κάθε άτομο να κάνει τη δουλειά του και διευρύνετέ τον όταν σας το ζητήσουν. Το να περιορίσετε πρόσβαση που οι άνθρωποι έχουν συνηθίσει είναι πολύ πιο δύσκολο.
Έλεγχος: ανοίξτε την εφαρμογή με κάθε ρόλο και επιβεβαιώστε τι βλέπει και τι όχι, ειδικά μισθούς, στοιχεία επικοινωνίας πελατών και οτιδήποτε οικονομικό.
3. Ανοίξτε πρώτα το audit log
Δεν ανασυνθέτετε την περασμένη Τρίτη από ένα log που ενεργοποιήσατε την Τετάρτη. Ανοίξτε το πριν φτάσουν πραγματικά δεδομένα.
Ένα χρήσιμο audit log απαντά σε τρεις ερωτήσεις για κάθε αλλαγή: ποιος, τι και πότε. Στις εφαρμογές που φτιάχνει η AI πρέπει να κρατά και το prompt πίσω από την αλλαγή, ώστε το «γιατί η αναφορά δείχνει διαφορετικά;» να έχει απάντηση.
Έλεγχος: κάντε μια δοκιμαστική αλλαγή και επιβεβαιώστε ότι εμφανίζεται στο log με το όνομά σας και την ώρα.
4. Δοκιμάστε σε staging με δεδομένα πραγματικής μορφής
Τα δείγματα κρύβουν τις ακραίες περιπτώσεις: την κενή στήλη, το διπλό ID, τη γραμμή του 2019. Κάντε πρόβα σε δεδομένα που μοιάζουν με τα δικά σας.
«Πραγματικής μορφής» δεν σημαίνει απαραίτητα πραγματικά. Σημαίνει τις ίδιες στήλες, την ίδια ακαταστασία και παρόμοιο όγκο. Ένα περιβάλλον staging ξεχωριστό από το production σάς δείχνει αυτά τα προβλήματα όσο είναι ακόμα φθηνά, και επιτρέπει να ελέγχονται οι αλλαγές της AI πριν προωθηθούν.
Έλεγχος: τρέξτε τη βασική ροή της εφαρμογής από την αρχή ως το τέλος στο staging, με τουλάχιστον μία εγγραφή με κενές ή περίεργες τιμές.
5. Κάντε το rollback ένα κλικ, όχι έργο
Το ιστορικό εκδόσεων μετατρέπει μια κακή αλλαγή σε ενόχληση αντί για περιστατικό. Επιβεβαιώστε ότι μπορείτε να γυρίσετε πίσω πριν το χρειαστείτε.
Αν κρατιέται κάθε δημοσιευμένη έκδοση, η επιστροφή στη χθεσινή παίρνει δευτερόλεπτα. Χωρίς αυτό, μια κακή αλλαγή την Παρασκευή σημαίνει ξαναχτίσιμο υπό πίεση ενώ όλοι περιμένουν.
Έλεγχος: δημοσιεύστε μια μικρή αλλαγή και μετά αναιρέστε την. Αν θέλει πάνω από ένα λεπτό, διορθώστε το πριν το launch.
6. Ορίστε ονομαστικά έναν υπεύθυνο
Μια εφαρμογή χωρίς ιδιοκτήτη δεν είναι πρόβλημα κανενός, μέχρι να γίνει πρόβλημα όλων. Γράψτε το όνομα πριν μοιράσετε τον σύνδεσμο.
Υπεύθυνος πρέπει να είναι κάποιος από την ομάδα που χρησιμοποιεί την εφαρμογή, όχι απλώς όποιος έτυχε να τη φτιάξει. Ευθύνη σημαίνει ότι κάποιος θα το καταλάβει όταν χαλάσει και έχει την εξουσία να την αλλάξει.
Έλεγχος: το όνομα του υπευθύνου φαίνεται εκεί όπου το βλέπουν οι χρήστες, και το άτομο έχει συμφωνήσει.
Βιαστικό ανέβασμα vs. ασφαλές deploy
Η ίδια εφαρμογή, έξι εβδομάδες μετά. Τη διαφορά την κάνει ό,τι ρυθμίσατε την πρώτη μέρα.
| Όταν μετράει | Βιαστικό ανέβασμα | Ασφαλές deploy |
|---|---|---|
| Κάποιος βλέπει μισθό που δεν έπρεπε | Το μαθαίνετε εβδομάδες μετά, τυχαία | Το μπλοκάρει ο ρόλος, δεν εμφανίζεται ποτέ |
| Ένα νούμερο στην αναφορά δείχνει λάθος | Κανείς δεν ξέρει ποιος το άλλαξε | Το audit log δίνει το άτομο και την ώρα |
| Μια ενημέρωση σπάει την κύρια οθόνη | Ξαναχτίσιμο υπό πίεση | Επιστροφή στη χθεσινή έκδοση |
| Η συμμόρφωση ρωτά πώς διαχειρίζεστε τα δεδομένα | Τρέξιμο για να ανασυνθέσετε τα πάντα | Εξαγωγή του log και του πίνακα προσβάσεων |
| Φεύγει το άτομο που την έφτιαξε | Το εργαλείο φθείρεται σιωπηλά | Ονομαστικός υπεύθυνος και ιστορικό εκδόσεων |
Συχνές ερωτήσεις
Πώς κάνω deploy AI εφαρμογές με ασφάλεια χωρίς ομάδα ασφάλειας;
Ακολουθήστε τη λίστα των έξι σημείων: ορίστε το εύρος των δεδομένων, αναθέστε ρόλους, ενεργοποιήστε το audit log, δοκιμάστε σε staging, επιβεβαιώστε το rollback και ορίστε υπεύθυνο. Κανένα δεν χρειάζεται ειδικό ασφαλείας. Χρειάζονται μια πλατφόρμα που προσφέρει αυτούς τους ελέγχους ως ρυθμίσεις, όχι ως έργο συμβούλων.
Ποιο είναι το πιο συνηθισμένο λάθος;
Να δοθεί στην εφαρμογή ευρύτερη πρόσβαση σε δεδομένα από όση χρειάζεται η δουλειά, επειδή ήταν πιο γρήγορο να συνδεθεί όλη η βάση από το να οριστεί ένα view. Κάθε μεταγενέστερο πρόβλημα πρόσβασης προέρχεται από αυτή την πρώτη συντόμευση.
Χρειάζομαι περιβάλλον staging για ένα εσωτερικό εργαλείο;
Ναι. Τα δείγματα δεν θα δείξουν την κενή στήλη ή το διπλό ID που έχουν τα πραγματικά δεδομένα. Ένα πέρασμα από staging με δεδομένα πραγματικής μορφής τα φέρνει στην επιφάνεια όσο η διόρθωση είναι ακόμα φθηνή.
Είναι μια εφαρμογή που έφτιαξε η AI λιγότερο ασφαλής από μια γραμμένη με το χέρι;
Όχι από τη φύση της. Το ρίσκο δεν είναι ότι την έγραψε η AI, αλλά ότι οι εφαρμογές της AI συχνά παρακάμπτουν το τελετουργικό deploy που ένας developer θα ακολουθούσε από συνήθεια. Οι έλεγχοι είναι ίδιοι· αυτό που αλλάζει είναι αν τους εφαρμόζει κάποιος.
Τι σημαίνει στην πράξη «rollback»;
Κάθε δημοσιευμένη έκδοση κρατιέται, οπότε η επιστροφή στην προηγούμενη είναι ένα κλικ και όχι ξαναχτίσιμο. Έτσι μια κακή αλλαγή της Παρασκευής γίνεται ενόχληση και όχι περιστατικό.
Ποιος πρέπει να είναι υπεύθυνος για μια εσωτερική εφαρμογή AI;
Ένα συγκεκριμένο άτομο από την ομάδα που τη χρησιμοποιεί, όχι μόνο όποιος την έφτιαξε. Γράψτε το όνομα πριν σταλεί ο σύνδεσμος.
Για να πάτε παραπέρα
Αυτοί οι έξι έλεγχοι είναι η πλευρά του deploy σε ένα ευρύτερο ερώτημα: πώς παρακολουθείτε ό,τι κάνει η AI στην εταιρεία σας όταν οι εφαρμογές είναι πια σε χρήση. Το καλύπτουμε στο τι είναι η διακυβέρνηση AI στην πράξη.
Στο AgentUI κάθε έλεγχος είναι μια ρύθμιση: πρόσβαση βάσει ρόλων, audit logs, ξεχωριστά περιβάλλοντα και ιστορικό εκδόσεων με rollback σε ένα κλικ. Η σελίδα ασφάλειας εξηγεί πώς λειτουργούν.