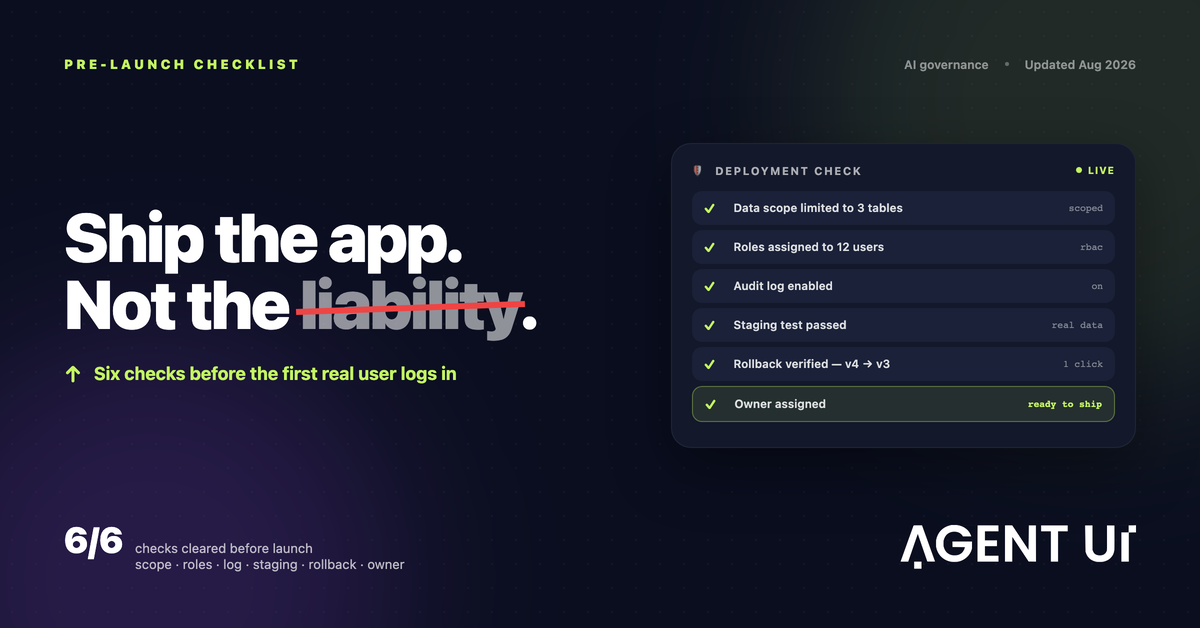
Para desplegar apps de IA de forma segura, verifica seis cosas antes de lanzar: que la app solo pueda leer los datos que necesita, que cada usuario tenga un rol, que el registro de auditoría esté activo, que se haya probado en staging con datos de forma realista, que puedas volver a la versión anterior en un clic y que haya una persona con nombre responsable de ella. Si te saltas una, no desplegaste una app. Desplegaste un riesgo que nadie vigila.
Construir la app era lo fácil. Con IA, una herramienta interna que funciona puede estar lista antes del almuerzo. Si es seguro ponerla delante de personas y datos reales lo deciden esas seis comprobaciones, y cada una es una configuración, no una promesa.
Nadie publica una app insegura a propósito
Las apps inseguras casi nunca salen por descuido. Salen porque la app funcionaba en la demo, alguien la necesitaba el lunes y las seis comprobaciones estaban en la cabeza de alguien en vez de en la plataforma.
La IA hace que esto pase más, no porque el código que escribe sea peor, sino porque elimina los pasos lentos en los que un desarrollador habría aplicado estas comprobaciones por costumbre. Cuando una app pasa de idea a enlace compartible en una tarde, el ritual de despliegue tiene que ser deliberado.
Pasa esta checklist antes de que entre el primer usuario real.
La checklist de seis puntos para un despliegue seguro
1. Define el alcance de los datos antes que el de las funciones
La app debe llegar exactamente a las tablas y columnas que necesita, no a todo el almacén de datos porque era más rápido de conectar.
Es el error más común, y todos los problemas de acceso posteriores vienen de ahí. Si la app solo necesita pedidos abiertos y nombres de clientes, conecta una vista con esas columnas. No conectes la base entera pensando en "esconder el resto en la interfaz". Una app que nunca recibe los datos de nómina no puede filtrarlos.
Comprueba: haz la lista de tablas y columnas que la app puede leer. Lo que no puedas justificar en una frase, fuera.
2. Dale un rol a cada usuario
"Que todos vean todo" es una decisión, y casi siempre la equivocada. Asigna roles antes de lanzar, no después de la primera queja.
Los roles deben responder a lo que hace cada persona: quién ve, quién edita, quién aprueba y quién puede cambiar la app. Empieza por el rol más restringido que le permita a cada uno hacer su trabajo y amplíalo cuando alguien lo pida. Recortar accesos cuando la gente ya se acostumbró es mucho más difícil.
Comprueba: abre la app con cada rol y confirma qué ve y qué no, sobre todo salarios, datos de contacto de clientes y cualquier dato financiero.
3. Activa el registro de auditoría lo primero
No puedes reconstruir lo que pasó el martes con un registro que activaste el miércoles. Enciéndelo antes de que lleguen datos reales.
Un buen registro de auditoría responde tres preguntas para cada cambio: quién lo hizo, qué cambió y cuándo. En las apps creadas con IA también debería guardar el prompt detrás del cambio, para que "¿por qué el reporte se ve distinto?" tenga respuesta.
Comprueba: haz una edición de prueba y confirma que aparece en el registro con tu nombre y la hora.
4. Prueba en staging con datos de forma realista
Los datos de ejemplo esconden los casos límite: la columna vacía, el ID duplicado, la fila de 2019. Ensaya con datos que se parezcan a los tuyos.
"De forma realista" no significa que tengan que ser los datos reales. Significa las mismas columnas, el mismo desorden y un volumen parecido. Un entorno de staging separado de producción te deja encontrar esos problemas mientras todavía son baratos, y permite revisar los cambios generados por la IA antes de promoverlos.
Comprueba: recorre el flujo principal de la app de punta a punta en staging, con al menos un registro con valores vacíos o raros.
5. Que volver atrás sea un clic, no un proyecto
El historial de versiones convierte un cambio malo en una molestia en vez de en un incidente. Confirma que puedes volver antes de necesitarlo.
Si se guarda cada versión publicada, volver a la de ayer toma segundos. Sin eso, un cambio malo un viernes significa reconstruir a contrarreloj mientras la gente espera.
Comprueba: publica un cambio pequeño y revértelo. Si tarda más de un minuto, resuélvelo antes de lanzar.
6. Pon nombre a un responsable
Una app sin dueño no es problema de nadie, hasta que es problema de todos. Anota el nombre antes de compartir el enlace.
El responsable debe ser alguien del equipo que usa la app, no solo quien la construyó. Ser dueño significa notar cuando algo se rompe y tener autoridad para cambiarlo.
Comprueba: el nombre del responsable está escrito donde los usuarios lo ven, y esa persona aceptó el rol.
Publicado con prisa vs. desplegado con seguridad
La misma app, seis semanas después. La diferencia está en lo que configuraste el primer día.
| Cuando importa | Publicado con prisa | Desplegado con seguridad |
|---|---|---|
| Alguien ve un salario que no debería | Se descubre semanas después, por casualidad | El rol lo bloquea; nunca se muestra |
| Un dato del reporte parece mal | Nadie sabe decir quién lo cambió | La auditoría da el nombre y la hora |
| Una actualización rompe la pantalla principal | Reconstruir a contrarreloj | Volver a la versión de ayer |
| Cumplimiento pregunta cómo se tratan los datos | Carrera para reconstruirlo | Exportar el registro y la matriz de accesos |
| La persona que la creó se va | La herramienta se deteriora en silencio | Responsable con nombre e historial de versiones |
Preguntas frecuentes
¿Cómo despliego apps de IA de forma segura sin un equipo de seguridad?
Recorre la checklist de seis puntos: define el alcance de los datos, asigna roles, activa la auditoría, prueba en staging, confirma que puedes volver atrás y pon nombre a un responsable. Ninguno requiere un especialista en seguridad. Requieren una plataforma que ofrezca esos controles como configuraciones y no como un proyecto de consultoría.
¿Cuál es el error más común?
Darle a la app más acceso a datos del que necesita, porque era más rápido conectar toda la base que definir una vista. Todos los problemas de acceso posteriores salen de ese primer atajo.
¿Necesito un entorno de staging para una herramienta interna?
Sí. Los datos de ejemplo no van a mostrar la columna vacía ni el ID duplicado que tienen los datos reales. Una pasada por staging con datos de forma realista es donde aparecen, cuando todavía es barato arreglarlos.
¿Una app creada con IA es menos segura que una programada a mano?
No por sí misma. El riesgo no es que la haya escrito la IA, sino que las apps creadas con IA suelen saltarse el ritual de despliegue que un desarrollador habría seguido por costumbre. Los controles son los mismos; lo que cambia es si alguien los aplica.
¿Qué significa exactamente "volver atrás"?
Se guarda cada versión publicada, así que volver a la anterior es un clic y no una reconstrucción. Eso convierte un cambio malo de un viernes en una molestia y no en un incidente.
¿Quién debería ser el responsable de una app interna con IA?
Una persona con nombre del equipo que la usa, no solo quien la construyó. Anota el nombre antes de enviar el enlace.
Para ir más allá
Estas seis comprobaciones son la parte de despliegue de una pregunta más amplia: cómo seguirle el rastro a todo lo que hace la IA en tu empresa una vez que las apps están en uso. Lo explicamos en qué es la gobernanza de IA en la práctica.
En AgentUI, cada comprobación es una configuración: acceso por roles, registro de auditoría, entornos separados e historial de versiones con vuelta atrás en un clic. La página de seguridad explica cómo funcionan.