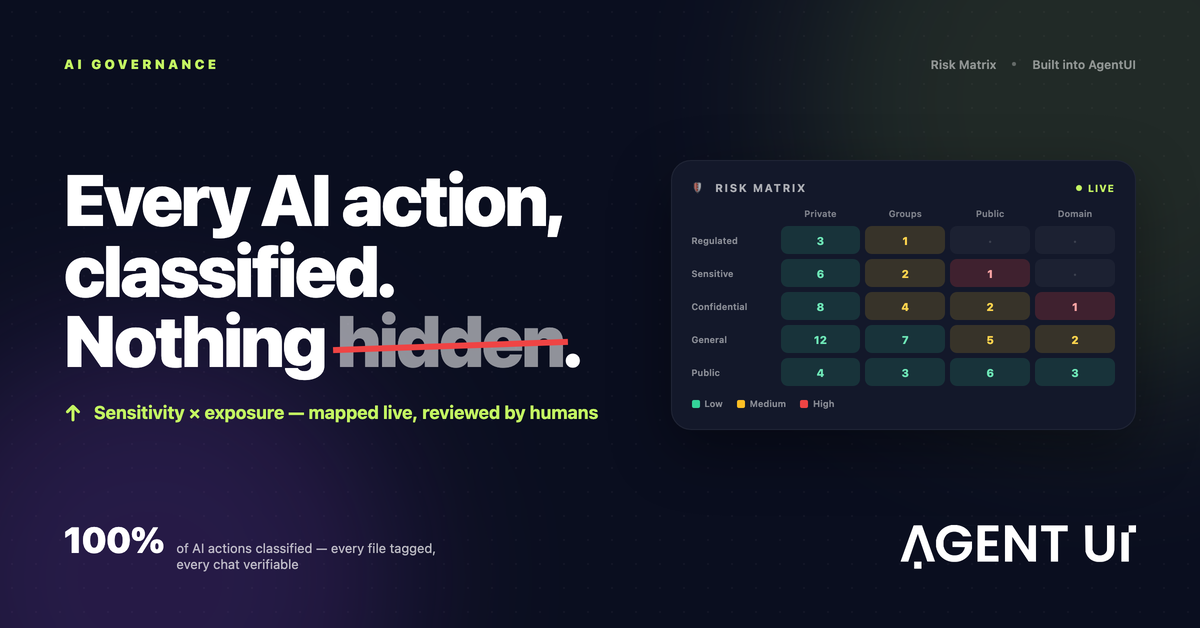
La gobernanza de IA es tener visibilidad total de todo lo que hace la IA y de la intervención humana que hay detrás. Cada acción que toma la IA, cada archivo que lee o genera y cada conversación que llevó a un cambio queda registrada, clasificada y a disposición de las personas responsables. Si no puedes responder "¿quién le pidió esto a la IA, qué datos tocó y quién lo aprobó?", todavía no tienes gobernanza de IA. Tienes uso de IA.
Esa definición pesa más ahora que la IA ya no solo responde preguntas. Construye herramientas internas, edita dashboards, se conecta a bases de datos y publica apps que otras personas usan todos los días. Cada uno de esos pasos es una decisión con consecuencias, y la gobernanza es la forma de seguirles el rastro.
Por qué casi toda la gobernanza de IA es una casilla marcada
En muchas empresas, "gobernanza de IA" es un documento de políticas y una lista de herramientas aprobadas. La política dice que los datos sensibles no deben ir en los prompts y que las apps generadas con IA deben revisarse. Después, nada en las herramientas hace cumplir esas reglas, y nadie puede demostrar si se siguieron.
La alternativa es la gobernanza como infraestructura: integrada en la plataforma donde trabaja la IA, no añadida después. En la práctica, eso significa que tres cosas se registran solas, sin que nadie tenga que acordarse:
- Qué hizo la IA y qué tan riesgoso era.
- Qué archivos entraron o salieron de ella.
- La conversación que originó cada cambio.
1. Clasifica cada acción de la IA por sensibilidad y exposición
No todas las apps creadas con IA tienen el mismo riesgo. Un formulario para pedir el almuerzo compartido con toda la empresa no es lo mismo que un dashboard de nómina compartido con un equipo, y ninguno de los dos se parece a una lista de clientes publicada en un enlace público.
Dos preguntas las ordenan:
- ¿Qué tan sensibles son los datos? Una escala práctica va de público a general, confidencial, sensible y regulado (datos protegidos por ley o contrato, como información de salud o financiera). Lo que todavía no tiene etiqueta es sin clasificar, y eso ya es un riesgo.
- ¿Qué tan expuesta está la app? Privada para quien la creó, compartida con grupos, pública o publicada en un dominio propio.
Cruza ambas y obtienes una matriz de riesgo. La mayoría de las apps cae en celdas de bajo riesgo: datos generales con acceso privado o de grupo. Las celdas que hay que vigilar son los datos sensibles o regulados con mucha exposición, y todo lo que está sin clasificar.
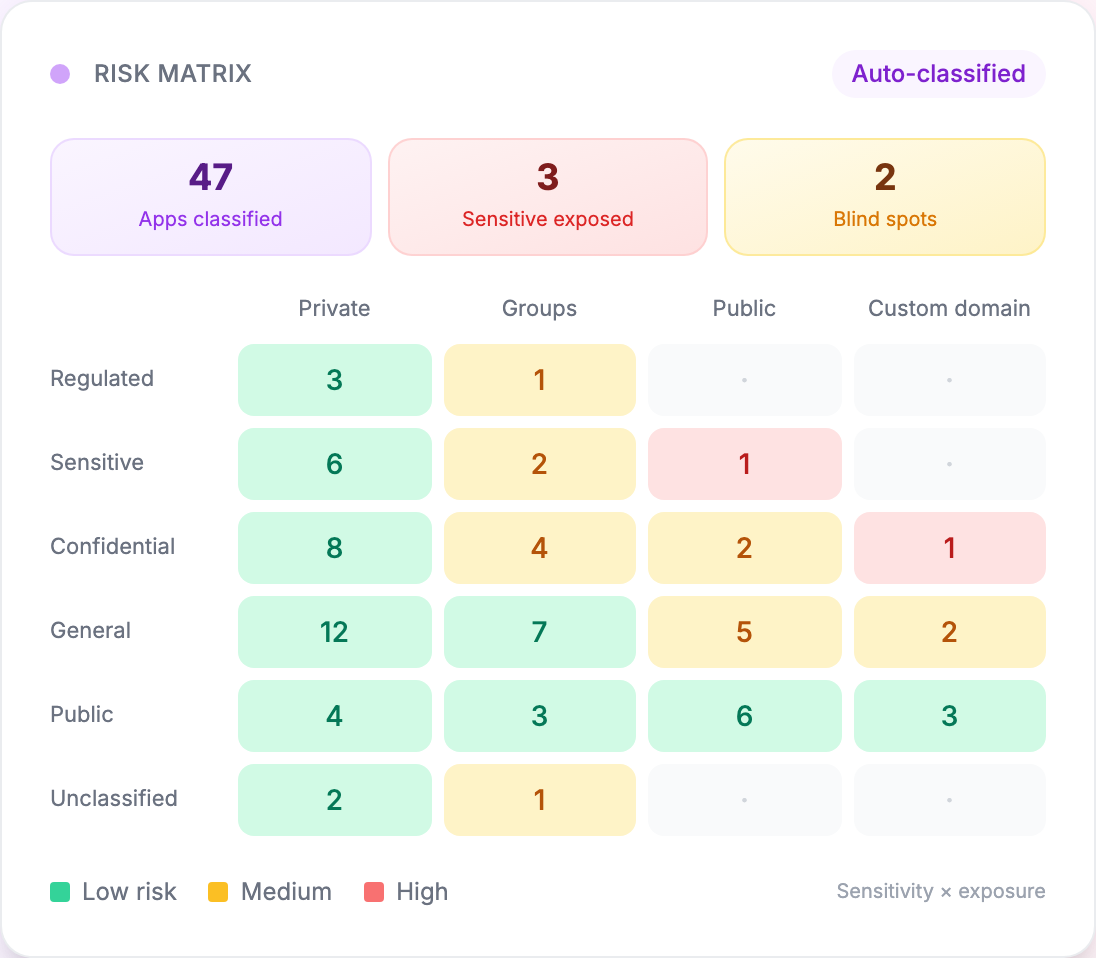
En el ejemplo de arriba hay 47 apps clasificadas. Tres tienen datos sensibles o confidenciales en enlaces públicos o de dominio propio, y dos son puntos ciegos: apps que nadie ha clasificado. Para eso sirve la matriz. Convierte "creemos que estamos bien" en una lista corta y concreta de apps que alguien debería revisar esta semana.
2. Etiqueta cada archivo que entra o sale de la IA
Los archivos son por donde suelen escaparse los datos sensibles. Alguien sube la exportación de nómina del mes pasado para sacar un resumen rápido; la IA genera un reporte de bajas de clientes que incluye nombres; un modelo de precios se exporta como CSV y se comparte.
Con gobernanza, cada archivo se etiqueta automáticamente según su sensibilidad (financiero, personal, confidencial, general), lo haya subido una persona o lo haya generado la IA. Los archivos con etiquetas sensibles pasan a una cola de revisión; los de bajo riesgo pueden aprobarse solos.
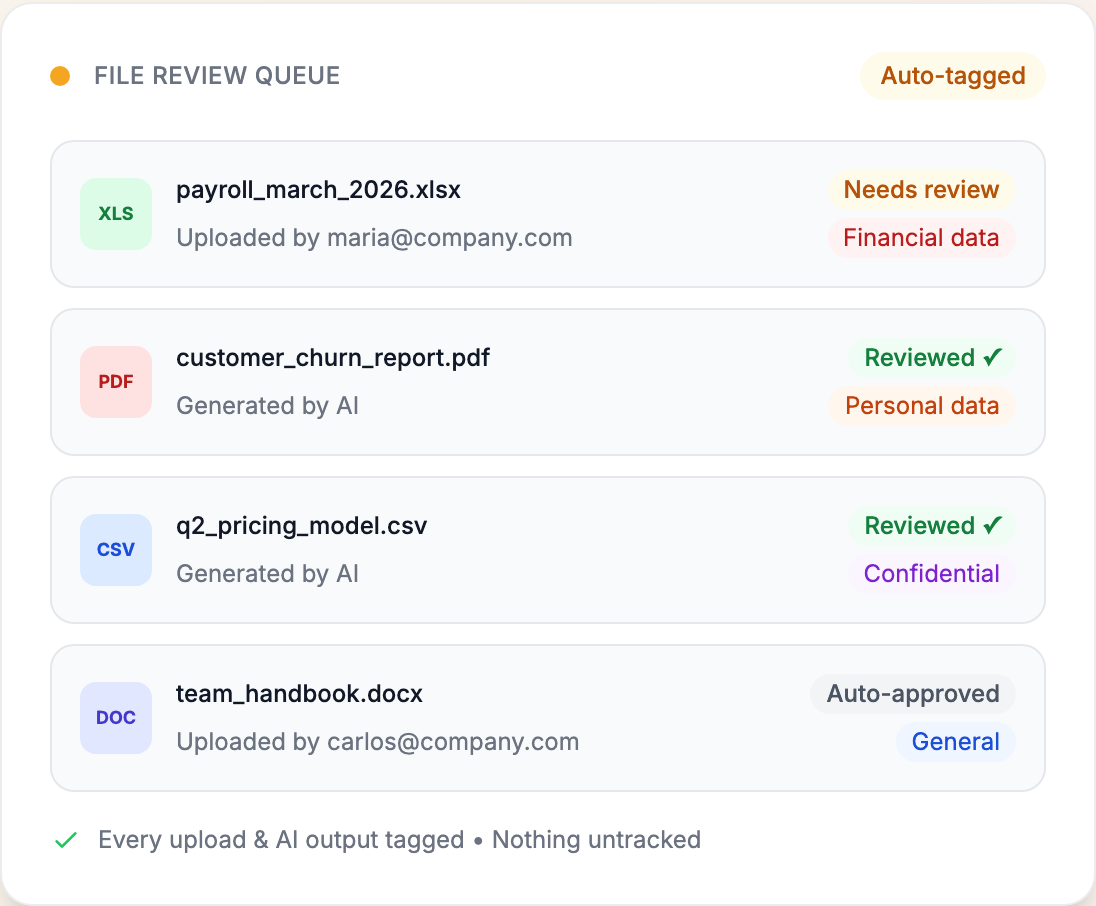
La regla a la que apuntar es simple: nada entra ni sale del espacio de trabajo sin registro. Puedes decidir que la mayoría de los archivos no necesita revisión. Lo importante es que la decisión sea visible y que la haya tomado alguien.
3. Conserva cada chat para poder verificarlo
Cuando la IA construye y modifica software conversando, la conversación es la solicitud de cambio. Si el chat desaparece, también desaparece el motivo por el que un dashboard ahora muestra reembolsos o por el que un campo se volvió editable.
Por eso cada conversación debe conservarse completa: el prompt de la persona, la respuesta de la IA y cada cambio que vino después. Un buen registro de verificación vincula cada respuesta con:
- la versión de la app que produjo, para ver y revertir el cambio exacto;
- los datos que tocó, con su nivel de sensibilidad;
- quién la revisó y la aprobó antes de publicarla;
- un hash de integridad, para demostrar que el registro no se alteró.
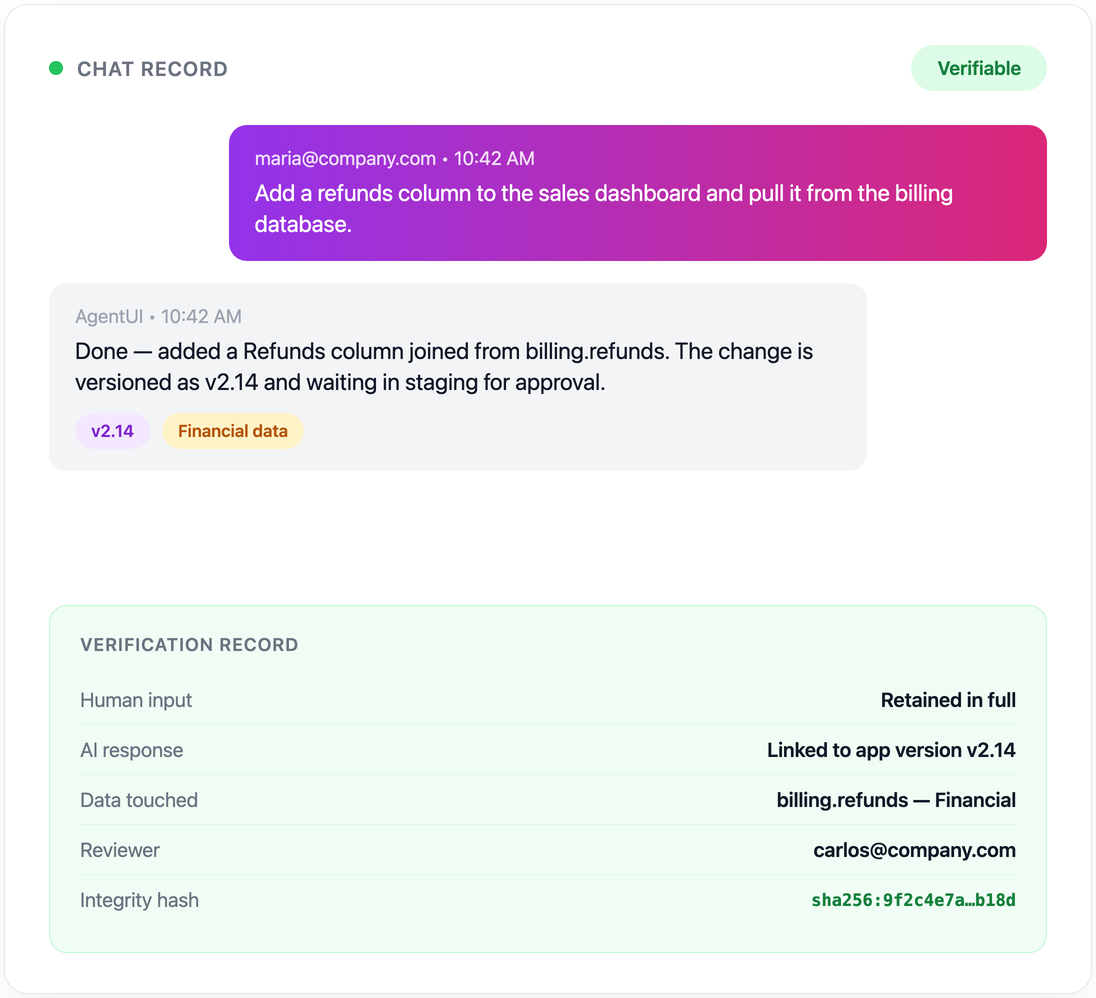
Cuando alguien pregunta "¿por qué la IA hizo eso?", tienes la respuesta, junto con quién lo pidió y quién lo aprobó.
Por qué importa
Tu equipo de cumplimiento no puede aprobar lo que no puede auditar. Sin un registro de auditoría claro, las herramientas de IA suelen rechazarse de entrada. La visibilidad es lo que le permite a cumplimiento decir que sí.
Las herramientas generadas con IA necesitan los mismos controles que las que construyen tus desarrolladores. Una app no se salta tu proceso de revisión porque la haya escrito la IA. Debe pasar por las mismas reglas de acceso, revisión y publicación que el código de tu equipo técnico.
Necesitas pruebas de que lo que produce la IA se revisa, se versiona y está protegido. Los reguladores y los auditores internos piden evidencia, no intenciones. Un registro que se genera solo para cada acción de la IA, desde que se crea hasta que se publica, es esa evidencia.
Los seis controles que hacen real la gobernanza de IA
La clasificación, el etiquetado de archivos y el registro de chats te muestran qué pasó. Estos controles deciden qué puede pasar:
| Control | Qué hace |
|---|---|
| Registro de auditoría | Cada generación, edición y publicación de la IA queda registrada: quién pidió qué, cuándo y qué cambió. |
| Control de versiones | Cada versión de la app se guarda con su historial completo, así que cualquier cambio se puede revertir. |
| Entornos separados | Desarrollo, staging y producción están separados. Los cambios de la IA no salen en vivo sin promoverse. |
| Acceso por roles | Controla quién puede construir, editar, aprobar y publicar, y separa a quien construye de quien aprueba. |
| Código visible | Cada componente generado por la IA se puede inspeccionar. Sin cajas negras. |
| Infraestructura certificada | Las apps corren sobre infraestructura auditada con un estándar reconocido como SOC 2, con datos cifrados en reposo y en tránsito. |
Cómo funciona un flujo con gobernanza
Desde el punto de vista de tu equipo de cumplimiento, una construcción con IA gobernada se ve así:
- La IA genera la herramienta a partir de una descripción, con total transparencia sobre lo que construyó.
- Cada cambio queda registrado: quién le dio instrucciones a la IA, qué generó y cada modificación posterior.
- Tu equipo revisa y aprueba. Antes de que algo llegue a producción, alguien puede inspeccionar el código, revisar los cambios y aprobar la publicación.
- Producción corre sobre infraestructura gobernada, con acceso por roles y entornos separados.
IA con gobernanza vs. IA sin control
| Capacidad | IA sin control | IA con gobernanza |
|---|---|---|
| Registro de auditoría | Ninguno | Registros completos |
| Historial de versiones | Ninguno | Cada cambio registrado |
| Separación de entornos | No | Desarrollo / staging / producción |
| Control de acceso | No | Por roles |
| Revisión del código | Caja negra | Totalmente inspeccionable |
| Cumplimiento | Desconocido | Infraestructura auditada (p. ej., SOC 2) |
Por dónde empezar
Si lo estás armando desde cero, empieza por los controles que no se pueden agregar después: activa el registro de auditoría antes de que lleguen datos reales, dale un rol a cada usuario y etiqueta los datos a los que pueden llegar tus apps creadas con IA. Después, pasa cada app nueva por una revisión corta antes de lanzarla: nuestra checklist para desplegar apps de IA de forma segura cubre los seis pasos.
Lo construimos dentro de AgentUI: la matriz de riesgo, el etiquetado de archivos y los chats verificables conviven con el registro de auditoría, el historial de versiones y el acceso por roles. Si quieres ver cómo está configurado, la página de seguridad tiene los detalles.