KI-Governance bedeutet volle Transparenz über alles, was die KI tut, und über die menschlichen Eingaben dahinter. Jede Aktion der KI, jede Datei, die sie liest oder erzeugt, und jede Konversation, die zu einer Änderung geführt hat, wird erfasst, klassifiziert und den verantwortlichen Personen zugänglich gemacht. Wenn Sie nicht beantworten können, wer die KI um etwas gebeten hat, welche Daten sie berührt hat und wer es freigegeben hat, haben Sie noch keine KI-Governance. Sie haben KI-Nutzung.
Diese Definition wiegt schwerer, seit KI nicht mehr nur Fragen beantwortet. Sie baut interne Tools, ändert Dashboards, verbindet sich mit Datenbanken und veröffentlicht Apps, mit denen andere jeden Tag arbeiten. Jeder dieser Schritte ist eine Entscheidung mit Folgen, und Governance sorgt dafür, dass sie nachvollziehbar bleiben.
Warum KI-Governance meist nur ein Häkchen ist
In vielen Unternehmen besteht „KI-Governance“ aus einem Richtliniendokument und einer Liste freigegebener Tools. Die Richtlinie sagt, dass sensible Daten nicht in Prompts gehören und KI-generierte Apps geprüft werden müssen. Danach setzt kein Tool diese Regeln durch, und niemand kann im Nachhinein belegen, ob sie eingehalten wurden.
Die Alternative ist Governance als Infrastruktur: eingebaut in die Plattform, auf der die KI arbeitet, statt nachträglich ergänzt. In der Praxis heißt das, dass drei Dinge automatisch erfasst werden, ohne dass jemand daran denken muss:
- Was die KI getan hat und wie riskant es war.
- Welche Dateien hineingegangen oder herausgekommen sind.
- Die Konversation, die jede Änderung ausgelöst hat.
1. Jede KI-Aktion nach Sensibilität und Exposition klassifizieren
Nicht jede KI-gebaute App trägt dasselbe Risiko. Ein Formular für die Mittagsbestellung, das die ganze Firma sieht, ist etwas anderes als ein Gehalts-Dashboard für ein Team, und beides ist etwas anderes als eine Kundenliste unter einem öffentlichen Link.
Zwei Fragen sortieren sie:
- Wie sensibel sind die Daten? Eine praktische Skala reicht von öffentlich über allgemein, vertraulich und sensibel bis reguliert (Daten, die gesetzlich oder vertraglich geschützt sind, etwa Gesundheits- oder Finanzdaten). Was noch kein Label hat, ist nicht klassifiziert, und das ist bereits ein Risiko.
- Wie weit ist die App freigegeben? Privat für die Person, die sie gebaut hat, für Gruppen freigegeben, öffentlich oder unter einer eigenen Domain veröffentlicht.
Kreuzt man beides, entsteht eine Risikomatrix. Die meisten Apps landen in Feldern mit geringem Risiko: allgemeine Daten, privater oder Gruppenzugriff. Im Blick behalten sollten Sie sensible oder regulierte Daten mit großer Reichweite und alles, was nicht klassifiziert ist.
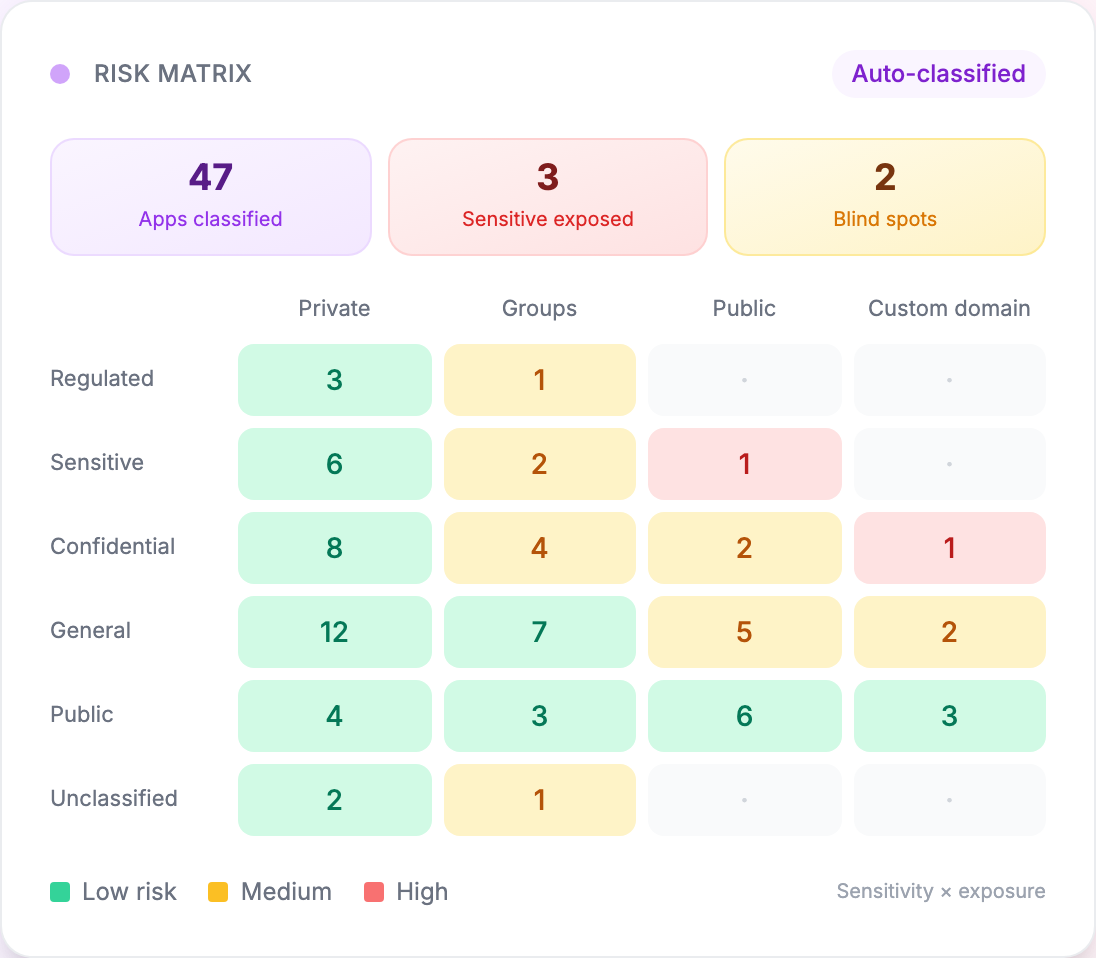
Im Beispiel oben sind 47 Apps klassifiziert. Drei enthalten sensible oder vertrauliche Daten unter öffentlichen Links oder einer eigenen Domain, zwei sind blinde Flecken: Apps, die niemand klassifiziert hat. Genau dafür ist die Matrix da. Aus „Wir glauben, alles ist in Ordnung“ wird eine kurze, konkrete Liste von Apps, die sich diese Woche jemand ansehen sollte.
2. Jede Datei taggen, die in die KI hinein- oder aus ihr herausgeht
Über Dateien rutschen sensible Daten am häufigsten durch. Jemand lädt den Gehaltsexport vom letzten Monat hoch, um schnell eine Zusammenfassung zu bekommen; die KI erstellt einen Kündigungsbericht mit Kundennamen; ein Preismodell wird als CSV exportiert und weitergegeben.
Mit Governance erhält jede Datei automatisch ein Sensibilitäts-Tag (Finanzdaten, personenbezogen, vertraulich, allgemein), egal ob ein Mensch sie hochgeladen oder die KI sie erzeugt hat. Dateien mit sensiblen Tags landen in einer Prüfliste; unkritische Dateien können automatisch freigegeben werden.
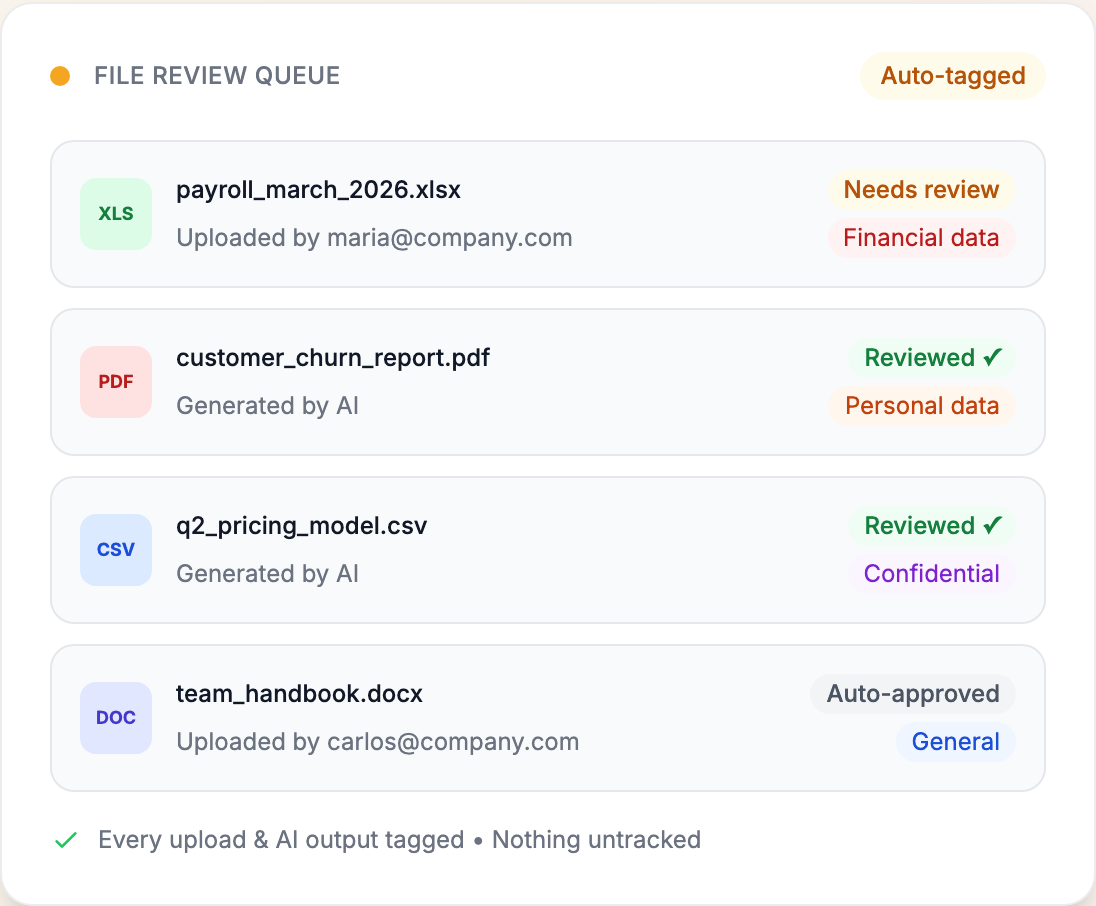
Die Regel, auf die Sie hinarbeiten, ist einfach: Nichts betritt oder verlässt den Workspace unerfasst. Sie können entscheiden, dass die meisten Dateien keine Prüfung brauchen. Wichtig ist, dass die Entscheidung sichtbar ist und dass jemand sie getroffen hat.
3. Jede Konversation überprüfbar aufbewahren
Wenn KI Software im Gespräch baut und ändert, ist das Gespräch der Änderungsantrag. Verschwindet der Chat, verschwindet auch der Grund, warum ein Dashboard jetzt Rückerstattungen zeigt oder ein Feld plötzlich bearbeitbar ist.
Deshalb sollte jede Konversation vollständig erhalten bleiben: der Prompt des Menschen, die Antwort der KI und jede Änderung danach. Ein brauchbarer Prüfnachweis verknüpft jede Antwort mit:
- der App-Version, die sie erzeugt hat, damit Sie genau diese Änderung sehen und zurücknehmen können;
- den Daten, die sie berührt hat, samt deren Sensibilität;
- der Person, die geprüft und vor dem Livegang freigegeben hat;
- einem Integritäts-Hash, der belegt, dass der Eintrag nicht verändert wurde.
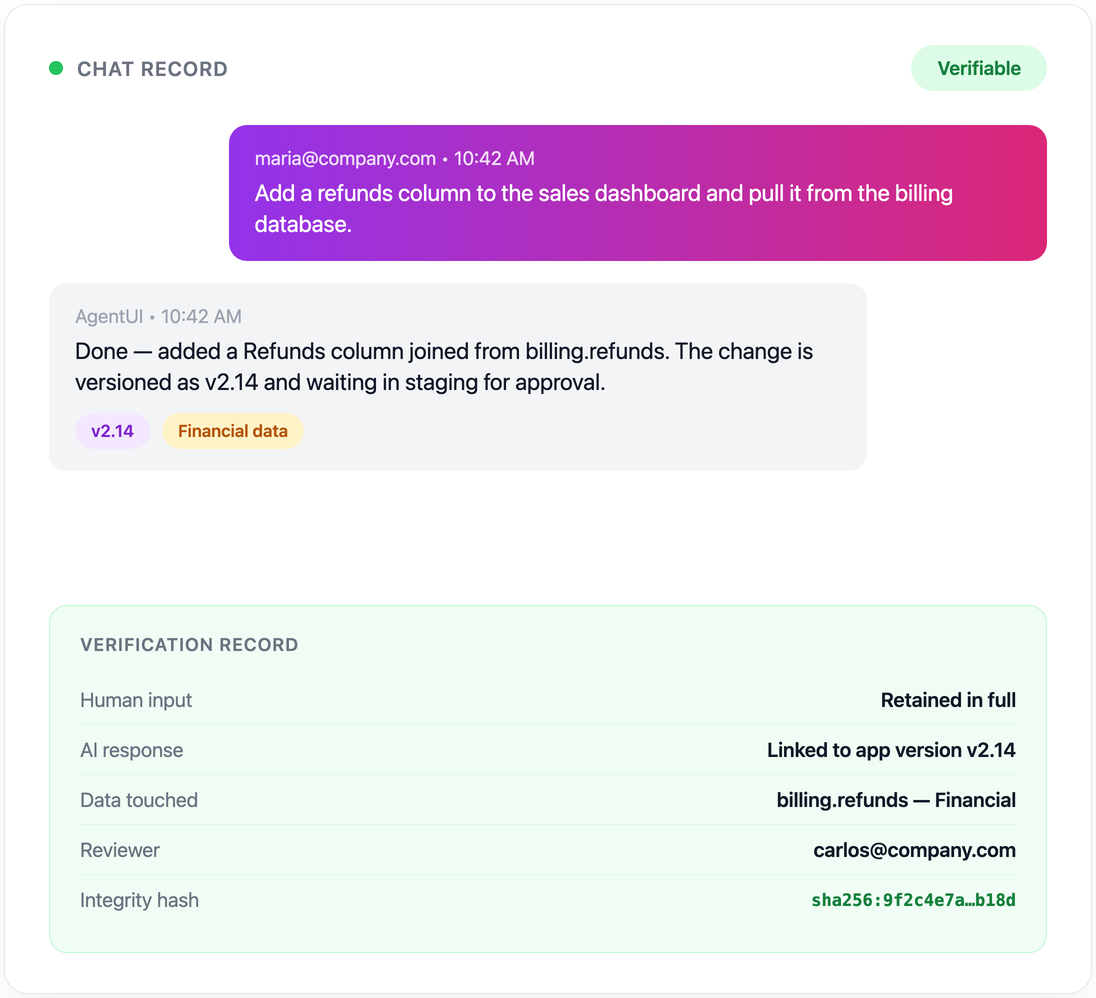
Wenn jemand fragt, warum die KI das getan hat, haben Sie die Antwort, dazu die Person, die es angefordert hat, und die Person, die es freigegeben hat.
Warum das wichtig ist
Ihr Compliance-Team kann nichts freigeben, was es nicht prüfen kann. Ohne klaren Audit-Trail werden KI-Tools meist von vornherein abgelehnt. Erst Transparenz macht ein Ja möglich.
KI-generierte Tools brauchen dieselben Kontrollen wie Tools aus der Entwicklung. Eine App überspringt Ihren Prüfprozess nicht, nur weil die KI sie geschrieben hat. Sie durchläuft dieselben Zugriffsregeln, Prüfungen und Freigaben wie Code Ihres Entwicklungsteams.
Sie brauchen Belege, dass KI-Ergebnisse geprüft, versioniert und geschützt sind. Aufsichtsbehörden und interne Revision verlangen Nachweise, keine Absichten. Ein automatisch erstellter Nachweis für jede KI-Aktion, von der Erstellung bis zum Deployment, ist genau dieser Beleg.
Die sechs Kontrollen, die KI-Governance wirksam machen
Klassifizierung, Datei-Tags und Chat-Nachweise zeigen, was passiert ist. Diese Kontrollen legen fest, was passieren darf:
| Kontrolle | Was sie leistet |
|---|---|
| Audit-Logs | Jede KI-Generierung, Bearbeitung und Veröffentlichung wird protokolliert: wer was wann angefordert hat und was sich geändert hat. |
| Versionskontrolle | Jede App-Version bleibt mit vollständiger Historie erhalten, jede Änderung lässt sich zurücknehmen. |
| Getrennte Umgebungen | Entwicklung, Staging und Produktion sind getrennt. KI-Änderungen gehen nicht ohne Freigabe live. |
| Rollenbasierter Zugriff | Steuern Sie, wer bauen, bearbeiten, freigeben und veröffentlichen darf, und trennen Sie Erstellende von Freigebenden. |
| Einsehbarer Code | Jede KI-generierte Komponente lässt sich prüfen. Keine Blackbox. |
| Zertifizierte Infrastruktur | Apps laufen auf Infrastruktur, die nach einem anerkannten Standard wie SOC 2 geprüft ist, mit Verschlüsselung im Ruhezustand und bei der Übertragung. |
So läuft ein Workflow mit Governance
Aus Sicht Ihres Compliance-Teams sieht ein kontrollierter KI-Build so aus:
- Die KI erstellt das Tool aus einer Beschreibung, mit voller Transparenz darüber, was gebaut wurde.
- Jede Änderung wird protokolliert: wer die KI beauftragt hat, was sie erzeugt hat und jede spätere Anpassung.
- Ihr Team prüft und gibt frei. Bevor etwas in Produktion geht, kann jemand den Code einsehen, die Änderungen prüfen und die Veröffentlichung freigeben.
- Die Produktion läuft auf kontrollierter Infrastruktur, mit rollenbasiertem Zugriff und getrennten Umgebungen.
KI mit Governance vs. unkontrollierte KI
| Fähigkeit | Unkontrollierte KI | KI mit Governance |
|---|---|---|
| Audit-Trail | Keiner | Vollständige Logs |
| Versionshistorie | Keine | Jede Änderung erfasst |
| Getrennte Umgebungen | Nein | Entwicklung / Staging / Produktion |
| Zugriffskontrolle | Nein | Rollenbasiert |
| Code-Review | Blackbox | Vollständig einsehbar |
| Compliance | Unbekannt | Geprüfte Infrastruktur (z. B. SOC 2) |
Wo Sie anfangen
Wenn Sie bei null beginnen, starten Sie mit den Kontrollen, die sich nicht nachträglich einbauen lassen: Schalten Sie das Audit-Log ein, bevor echte Daten ankommen, geben Sie jeder Person eine Rolle und kennzeichnen Sie die Daten, die Ihre KI-gebauten Apps erreichen können. Danach durchläuft jede neue App vor dem Start eine kurze Prüfung: Unsere Checkliste, um KI-Apps sicher bereitzustellen, beschreibt die sechs Schritte.
Wir haben das in AgentUI eingebaut: Risikomatrix, Datei-Tags und überprüfbare Chats stehen neben Audit-Logs, Versionshistorie und rollenbasiertem Zugriff. Wie das eingerichtet ist, steht auf der Sicherheitsseite.