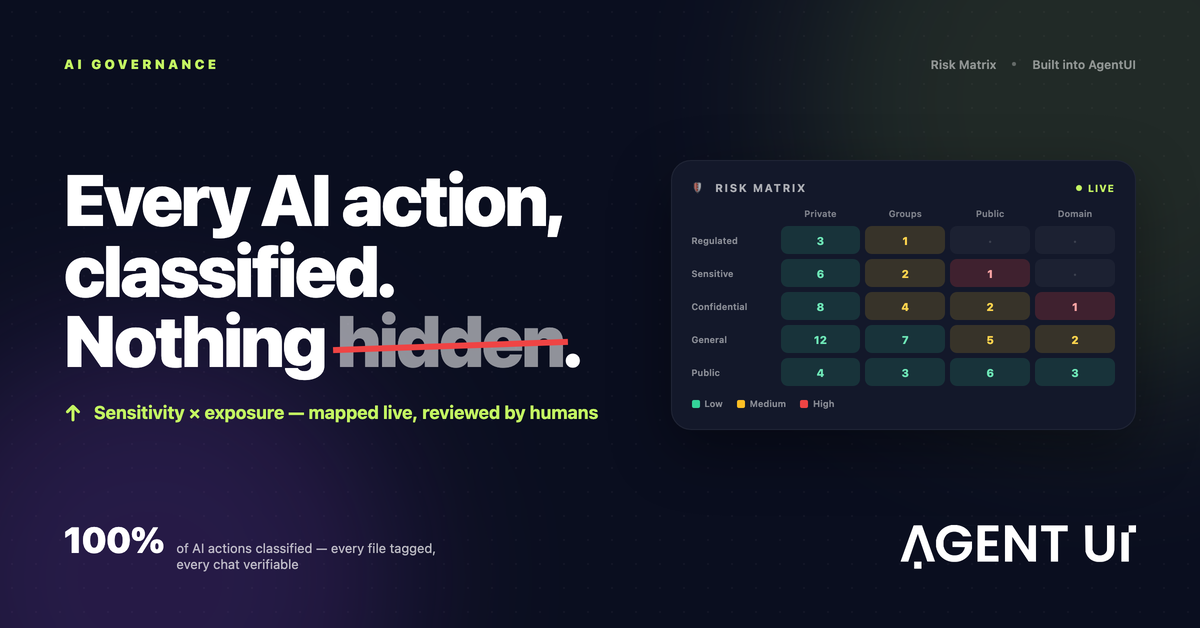
Governança de IA é ter visibilidade total de tudo o que a IA faz e da participação humana por trás disso. Cada ação da IA, cada arquivo que ela lê ou gera e cada conversa que levou a uma mudança fica registrada, classificada e disponível para as pessoas responsáveis. Se você não consegue responder "quem pediu isso à IA, em que dados ela mexeu e quem aprovou?", você ainda não tem governança de IA. Tem uso de IA.
Essa definição pesa mais agora que a IA não só responde perguntas. Ela cria sistemas internos, edita dashboards, se conecta a bancos de dados e publica apps que outras pessoas usam todos os dias. Cada um desses passos é uma decisão com consequências, e governança é a forma de acompanhar todas elas.
Por que quase toda governança de IA é só uma caixinha marcada
Em muitas empresas, "governança de IA" é um documento de políticas e uma lista de ferramentas aprovadas. A política diz que dados sensíveis não devem entrar nos prompts e que apps gerados por IA precisam de revisão. Depois, nada nas ferramentas garante essas regras, e ninguém consegue provar se elas foram seguidas.
A alternativa é tratar governança como infraestrutura: embutida na plataforma onde a IA trabalha, e não adicionada depois. Na prática, isso significa que três coisas são registradas automaticamente, sem ninguém precisar lembrar:
- O que a IA fez e qual era o risco.
- Quais arquivos entraram ou saíram dela.
- A conversa que gerou cada mudança.
1. Classifique cada ação da IA por sensibilidade e exposição
Nem todo app criado com IA tem o mesmo risco. Um formulário de pedido de almoço compartilhado com a empresa inteira não é a mesma coisa que um dashboard de folha de pagamento compartilhado com um time, e nenhum dos dois se compara a uma lista de clientes publicada em um link público.
Duas perguntas organizam tudo:
- Quão sensíveis são os dados? Uma escala prática vai de público a geral, confidencial, sensível e regulado (dados protegidos por lei ou contrato, como informações de saúde ou financeiras). O que ainda não tem rótulo fica sem classificação, e isso por si só já é um risco.
- Quão exposto está o app? Privado para quem criou, compartilhado com grupos, público ou publicado em um domínio próprio.
Cruzando as duas, você tem uma matriz de risco. A maioria dos apps cai em células de baixo risco: dados gerais com acesso privado ou de grupo. As células que merecem atenção são dados sensíveis ou regulados com muita exposição, e tudo o que está sem classificação.
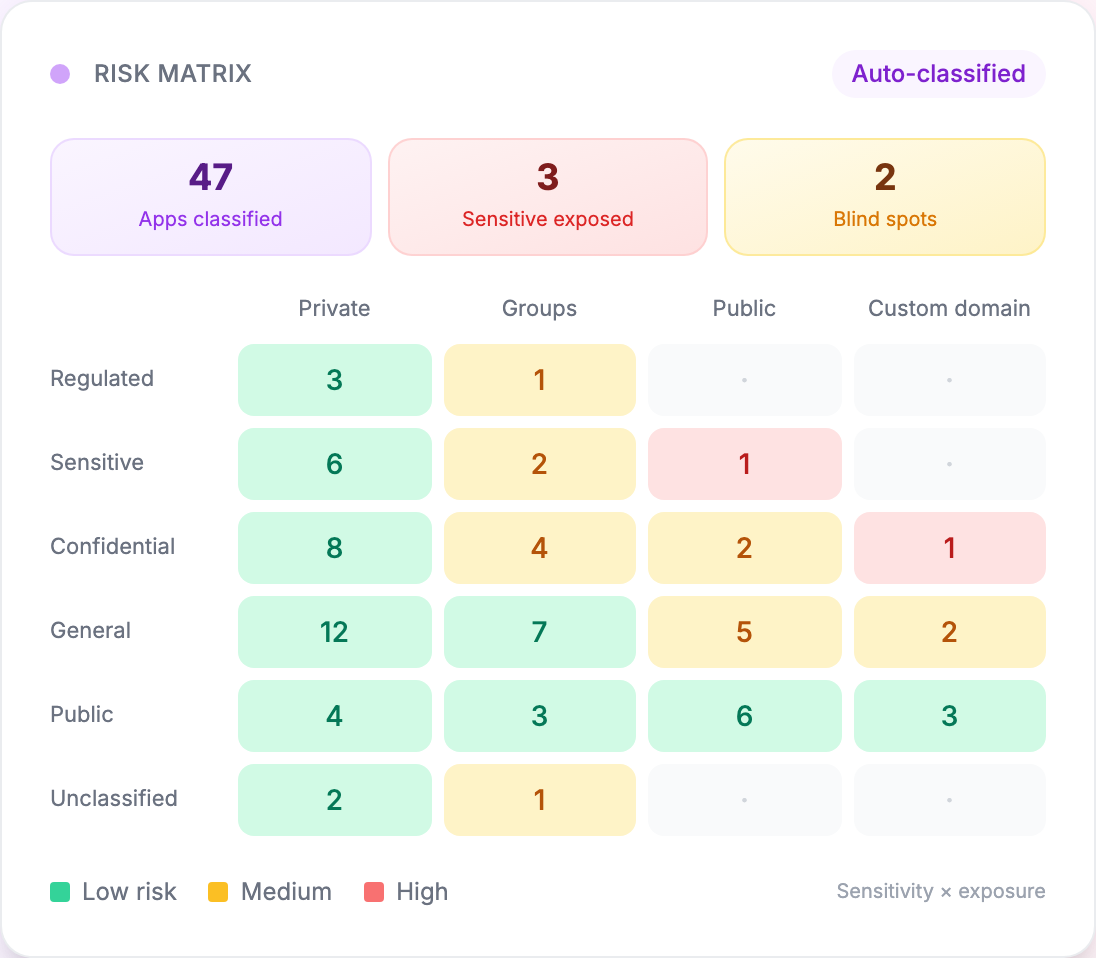
No exemplo acima, 47 apps estão classificados. Três guardam dados sensíveis ou confidenciais em links públicos ou de domínio próprio, e dois são pontos cegos: apps que ninguém classificou. Esse é o objetivo da matriz. Ela transforma "achamos que está tudo bem" em uma lista curta e concreta de apps que alguém precisa olhar nesta semana.
2. Marque cada arquivo que entra ou sai da IA
Arquivos são o caminho mais comum para dados sensíveis vazarem. Alguém envia a exportação da folha de pagamento do mês passado para pedir um resumo rápido; a IA gera um relatório de churn com nomes de clientes; um modelo de preços é exportado em CSV e compartilhado.
Com governança, cada arquivo recebe automaticamente uma etiqueta de sensibilidade (financeiro, pessoal, confidencial, geral), tenha sido enviado por uma pessoa ou gerado pela IA. Arquivos com etiquetas sensíveis entram em uma fila de revisão; os de baixo risco podem ser aprovados automaticamente.
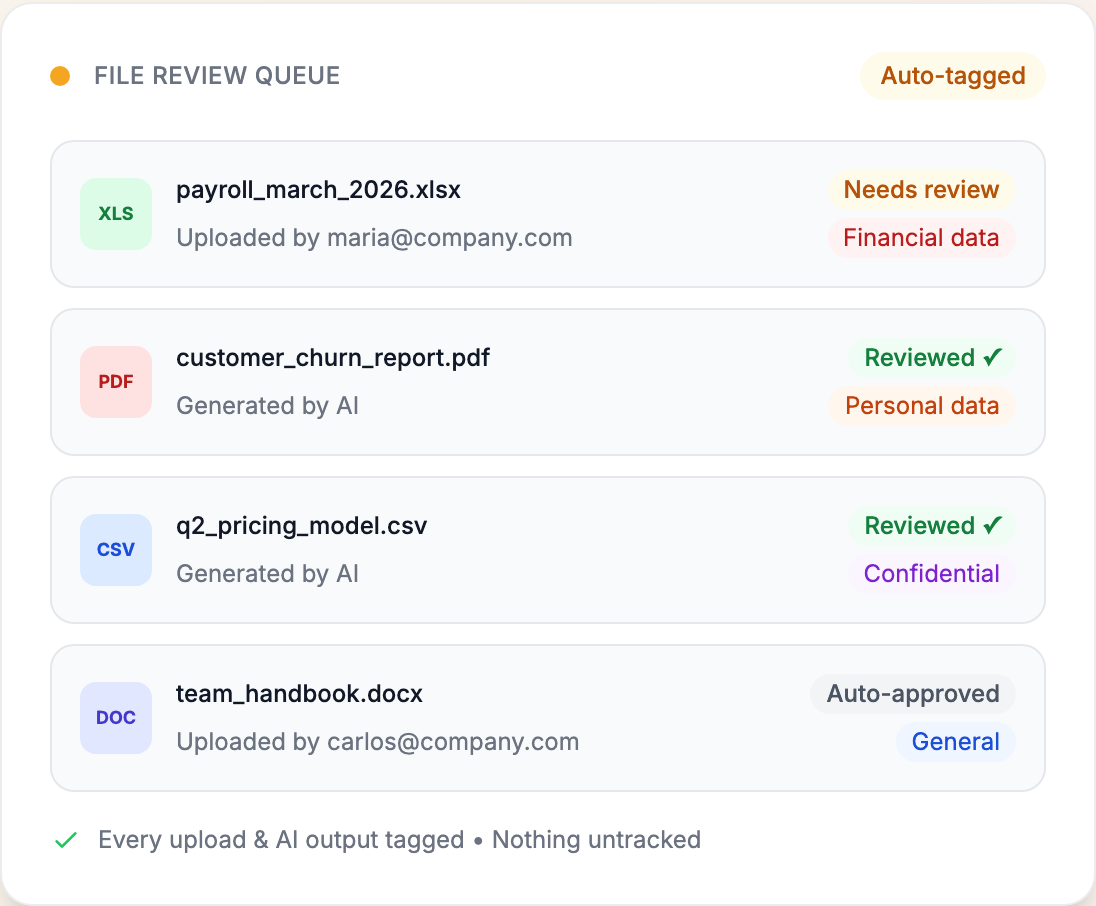
A regra a perseguir é simples: nada entra ou sai do espaço de trabalho sem registro. Você pode decidir que a maior parte dos arquivos não precisa de revisão. O importante é que a decisão seja visível e que alguém a tenha tomado.
3. Guarde cada conversa para poder verificá-la
Quando a IA cria e altera software por conversa, a conversa é o pedido de mudança. Se o chat some, some junto o motivo de um dashboard agora mostrar reembolsos ou de um campo ter virado editável.
Por isso, cada conversa deve ser guardada por inteiro: o prompt da pessoa, a resposta da IA e cada mudança que veio depois. Um bom registro de verificação liga cada resposta a:
- a versão do app que ela gerou, para ver e desfazer a mudança exata;
- os dados em que mexeu, com o nível de sensibilidade de cada um;
- quem revisou e aprovou antes de ir ao ar;
- um hash de integridade, para provar que o registro não foi alterado.
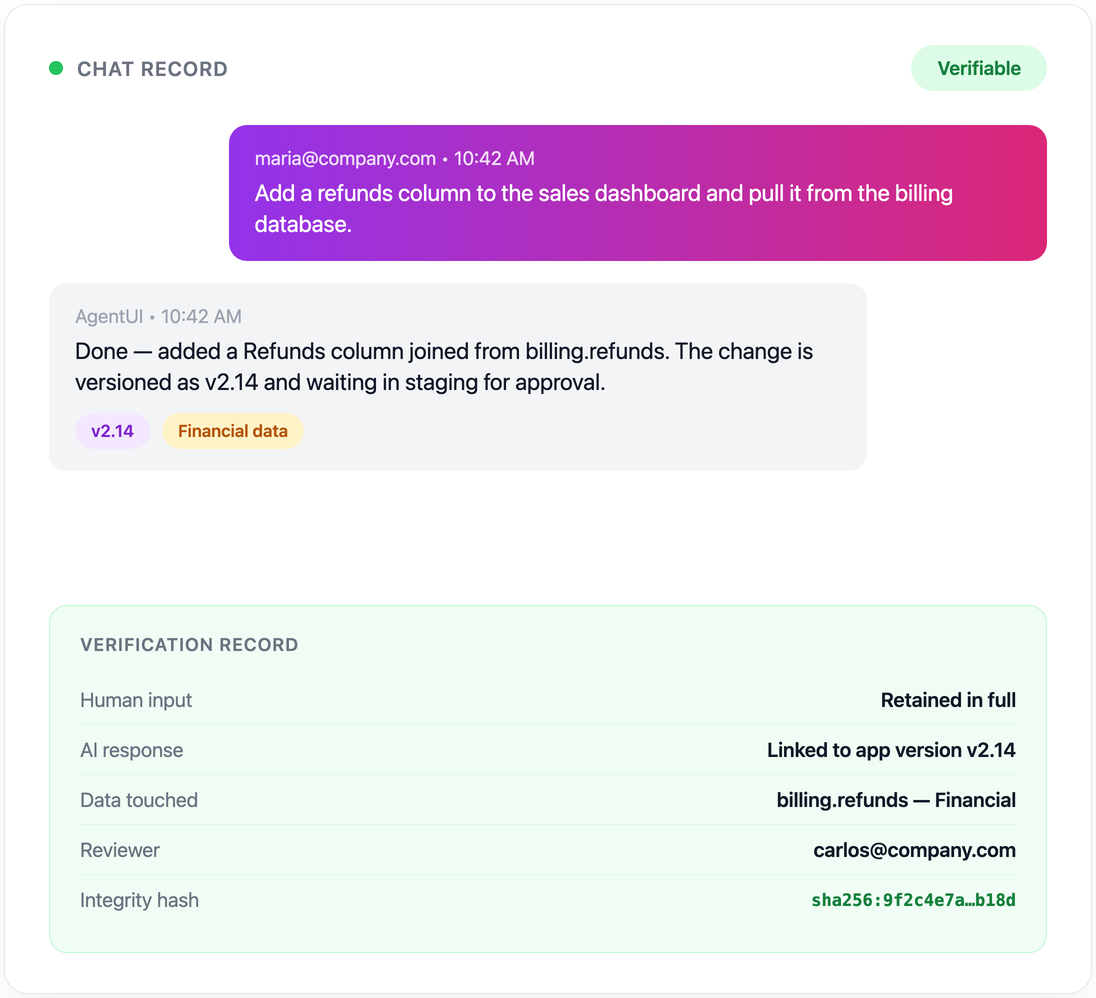
Quando alguém pergunta "por que a IA fez isso?", você tem a resposta, junto com quem pediu e quem aprovou.
Por que isso importa
Seu time de compliance não aprova o que não consegue auditar. Sem um log de auditoria claro, ferramentas de IA costumam ser recusadas logo de cara. É a visibilidade que permite ao compliance dizer sim.
Ferramentas geradas por IA precisam dos mesmos controles que as feitas por desenvolvedores. Um app não pula o seu processo de revisão só porque foi a IA que escreveu. Ele deve passar pelas mesmas regras de acesso, revisão e publicação que o código do seu time técnico.
Você precisa provar que o que a IA produz é revisado, versionado e protegido. Reguladores e auditores internos pedem evidências, não intenções. Um registro criado automaticamente para cada ação da IA, da geração à publicação, é essa evidência.
Os seis controles que tornam a governança de IA real
Classificação, etiquetas de arquivos e registro de conversas mostram o que aconteceu. Estes controles decidem o que pode acontecer:
| Controle | O que faz |
|---|---|
| Log de auditoria | Cada geração, edição e publicação da IA fica registrada: quem pediu o quê, quando e o que mudou. |
| Controle de versões | Cada versão do app é guardada com histórico completo, então qualquer mudança pode ser desfeita. |
| Ambientes separados | Desenvolvimento, staging e produção ficam separados. Mudanças da IA não vão ao ar sem promoção. |
| Acesso por perfil | Controle quem pode criar, editar, aprovar e publicar, e separe quem cria de quem aprova. |
| Código visível | Cada componente gerado pela IA pode ser inspecionado. Nada de caixa-preta. |
| Infraestrutura certificada | Os apps rodam em infraestrutura auditada por um padrão reconhecido, como o SOC 2, com dados criptografados em repouso e em trânsito. |
Como funciona um fluxo com governança
Do ponto de vista do seu time de compliance, uma criação com IA governada fica assim:
- A IA gera a ferramenta a partir de uma descrição, com total transparência sobre o que foi criado.
- Cada mudança é registrada: quem deu instruções à IA, o que ela gerou e cada alteração depois disso.
- Seu time revisa e aprova. Antes de qualquer coisa chegar à produção, alguém pode inspecionar o código, revisar as mudanças e aprovar a publicação.
- A produção roda em infraestrutura governada, com acesso por perfil e ambientes separados.
IA com governança vs. IA sem controle
| Recurso | IA sem controle | IA com governança |
|---|---|---|
| Log de auditoria | Nenhum | Logs completos |
| Histórico de versões | Nenhum | Cada mudança registrada |
| Separação de ambientes | Não | Desenvolvimento / staging / produção |
| Controle de acesso | Não | Por perfil |
| Revisão de código | Caixa-preta | Totalmente inspecionável |
| Compliance | Desconhecido | Infraestrutura auditada (ex.: SOC 2) |
Por onde começar
Se você está montando isso do zero, comece pelos controles que não dá para adicionar depois: ligue o log de auditoria antes de os dados reais chegarem, dê um perfil a cada usuário e classifique os dados que seus apps criados com IA conseguem acessar. Depois, passe cada app novo por uma checagem curta antes do lançamento: nosso checklist para implantar apps de IA com segurança cobre os seis passos.
Construímos isso dentro da Agent UI: a matriz de risco, as etiquetas de arquivos e as conversas verificáveis ficam ao lado do log de auditoria, do histórico de versões e do acesso por perfil. Se quiser ver como está configurado, a página de segurança traz os detalhes.