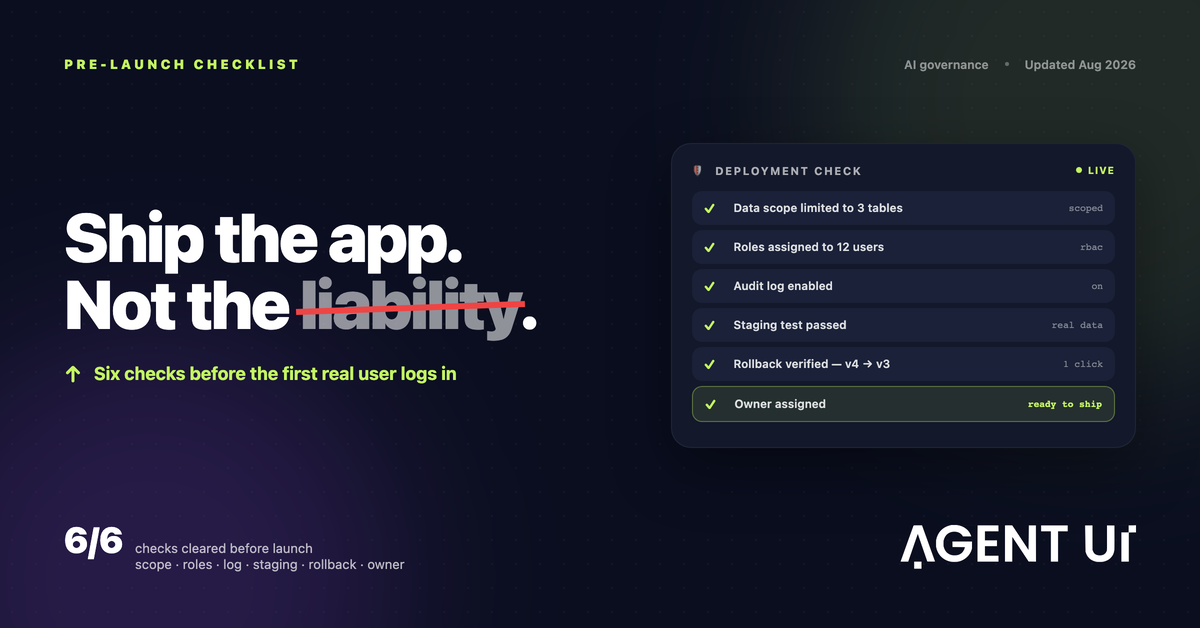
Para implantar apps de IA com segurança, verifique seis pontos antes do lançamento: o app só lê os dados de que precisa, cada usuário tem um perfil de acesso, o log de auditoria está ligado, ele foi testado em staging com dados no formato real, você consegue voltar à versão anterior em um clique e há uma pessoa com nome responsável por ele. Pule qualquer um e você não implantou um app. Implantou um risco que ninguém está olhando.
Criar o app era a parte fácil. Com IA, um sistema interno funcionando pode ficar pronto antes do almoço. Se é seguro colocá-lo diante de pessoas e dados reais, quem decide são essas seis verificações, e cada uma delas é uma configuração, não uma promessa.
Ninguém publica um app inseguro de propósito
Apps inseguros quase nunca nascem de descuido. Eles acontecem porque o app funcionou na demo, alguém precisava dele na segunda-feira e as seis verificações estavam na cabeça de alguém, e não na plataforma.
A IA torna isso mais provável, não porque o código que ela escreve seja pior, mas porque ela elimina as etapas lentas em que um desenvolvedor aplicaria essas verificações por hábito. Quando um app vai da ideia ao link compartilhável em uma tarde, o ritual de implantação precisa ser intencional.
Passe por este checklist antes de o primeiro usuário real entrar.
O checklist de seis pontos para uma implantação segura
1. Defina o escopo dos dados antes do escopo das funções
O app deve alcançar exatamente as tabelas e colunas de que precisa, e não o banco de dados inteiro só porque era mais rápido de ligar.
Esse é o erro mais comum, e todo problema de acesso que vem depois nasce dele. Se o app só precisa de pedidos em aberto e nomes de clientes, conecte uma view com essas colunas. Não conecte o banco inteiro pensando em "esconder o resto na interface". Um app que nunca recebe dados da folha de pagamento não tem como vazá-los.
Verifique: liste as tabelas e colunas que o app consegue ler. O que você não justifica em uma frase sai.
2. Dê um perfil de acesso a cada usuário
"Todo mundo vê tudo" é uma decisão, e normalmente a errada. Defina os perfis antes do lançamento, não depois da primeira reclamação.
Os perfis devem refletir o que cada pessoa faz: quem vê, quem edita, quem aprova e quem pode mudar o próprio app. Comece pelo perfil mais restrito que permita a cada um fazer seu trabalho e amplie quando alguém pedir. Tirar acesso depois que as pessoas se acostumaram é muito mais difícil.
Verifique: abra o app com cada perfil e confirme o que ele vê e o que não vê, principalmente salários, contatos de clientes e qualquer dado financeiro.
3. Ligue o log de auditoria primeiro
Você não reconstrói o que aconteceu na terça com um log que ligou na quarta. Ative antes de os dados reais chegarem.
Um bom log de auditoria responde três perguntas para cada mudança: quem fez, o que mudou e quando. Em apps criados com IA, ele também deve guardar o prompt por trás da mudança, para que "por que o relatório está diferente?" tenha resposta.
Verifique: faça uma edição de teste e confirme que ela aparece no log com seu nome e o horário.
4. Teste em staging com dados no formato real
Dados de exemplo escondem os casos-limite: a coluna vazia, o ID duplicado, a linha de 2019. Ensaie com dados parecidos com os seus.
"No formato real" não precisa significar os dados reais. Significa as mesmas colunas, a mesma bagunça e um volume parecido. Um ambiente de staging separado da produção deixa você encontrar esses problemas enquanto ainda são baratos, e permite revisar as mudanças geradas pela IA antes de promovê-las.
Verifique: rode o fluxo principal do app do começo ao fim em staging, incluindo pelo menos um registro com valores vazios ou estranhos.
5. Faça do rollback um clique, não um projeto
Histórico de versões transforma uma mudança ruim em incômodo, e não em incidente. Confirme que dá para voltar antes de precisar.
Se cada versão publicada fica guardada, voltar para a de ontem leva segundos. Sem isso, uma alteração ruim na sexta-feira significa reconstruir sob pressão enquanto todo mundo espera.
Verifique: publique uma mudança pequena e depois desfaça. Se levar mais de um minuto, resolva antes do lançamento.
6. Nomeie um responsável
Um app sem dono não é problema de ninguém, até virar problema de todos. Escreva o nome antes de compartilhar o link.
O responsável deve ser alguém do time que usa o app, e não só quem o construiu. Ser dono significa perceber quando algo quebra e ter autoridade para mudar.
Verifique: o nome do responsável está escrito onde os usuários conseguem ver, e essa pessoa concordou.
Publicado às pressas vs. implantado com segurança
O mesmo app, seis semanas depois. A diferença é o que você configurou no primeiro dia.
| Quando importa | Publicado às pressas | Implantado com segurança |
|---|---|---|
| Alguém vê um salário que não deveria | Descoberto semanas depois, por acaso | Bloqueado pelo perfil; nem chega a aparecer |
| Um número do relatório parece errado | Ninguém sabe dizer quem mudou | O log de auditoria mostra o nome e o horário |
| Uma atualização quebra a tela principal | Reconstruir sob pressão | Voltar para a versão de ontem |
| O compliance pergunta como os dados são tratados | Correria para reconstruir tudo | Exportar o log e a matriz de acessos |
| Quem construiu sai da empresa | A ferramenta se deteriora em silêncio | Responsável nomeado e histórico de versões |
Perguntas frequentes
Como implantar apps de IA com segurança sem um time de segurança?
Siga o checklist de seis pontos: defina o escopo dos dados, atribua perfis, ligue o log de auditoria, teste em staging, confirme o rollback e nomeie um responsável. Nenhum deles exige um especialista em segurança. Exigem uma plataforma que ofereça esses controles como configurações, e não como um projeto de consultoria.
Qual é o erro mais comum?
Dar ao app mais acesso a dados do que o trabalho exige, porque era mais rápido conectar o banco inteiro do que definir uma view. Todo problema de acesso posterior vem desse primeiro atalho.
Preciso de um ambiente de staging para um sistema interno?
Sim. Dados de exemplo não vão revelar a coluna vazia ou o ID duplicado que os dados reais têm. Uma passada em staging com dados no formato real é onde eles aparecem, enquanto ainda é barato corrigir.
Um app criado com IA é menos seguro que um programado à mão?
Não por natureza. O risco não é a IA ter escrito o app. É que apps criados com IA muitas vezes pulam o ritual de implantação que um desenvolvedor seguiria por hábito. Os controles são os mesmos; o que muda é se alguém os aplica.
O que "rollback" significa na prática?
Cada versão publicada fica guardada, então voltar para a anterior é um clique, e não uma reconstrução. Isso transforma uma mudança ruim de sexta-feira em incômodo, e não em incidente.
Quem deve ser o dono de um app interno com IA?
Uma pessoa com nome, do time que usa o app, e não só quem o construiu. Escreva o nome antes de o link sair.
Para ir além
Essas seis verificações são o lado da implantação de uma pergunta maior: como acompanhar tudo o que a IA faz na sua empresa depois que os apps estão no ar. Falamos disso em o que é governança de IA na prática.
Na Agent UI, cada verificação é uma configuração: acesso por perfil, log de auditoria, ambientes separados e histórico de versões com rollback em um clique. A página de segurança explica como funcionam.