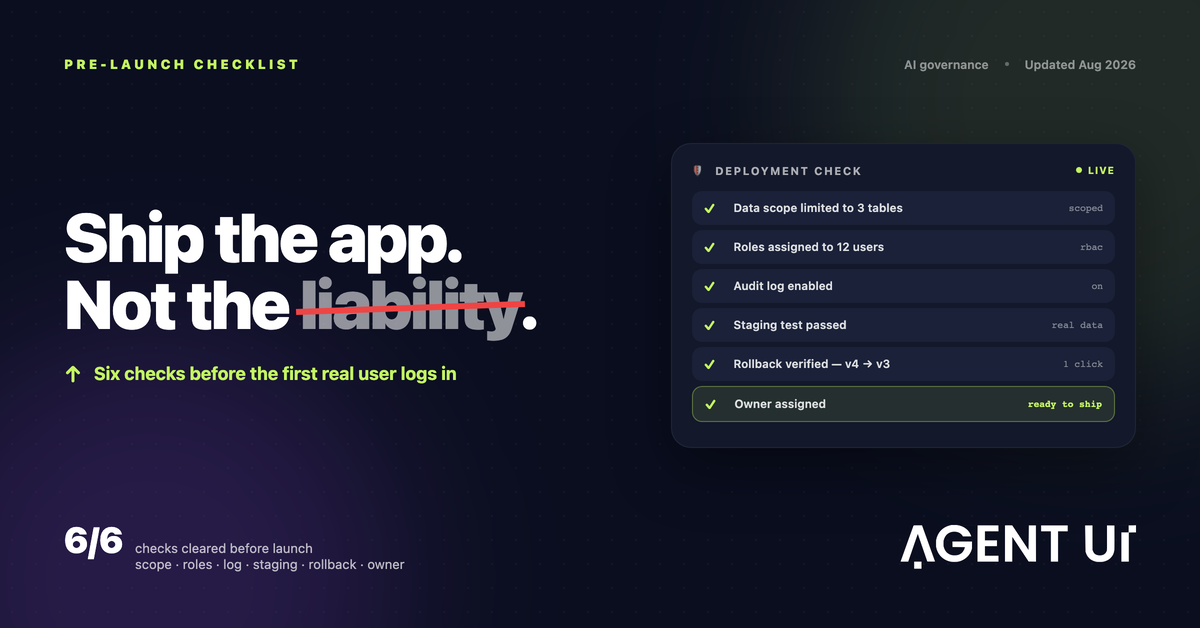
Aby bezpiecznie wdrażać aplikacje AI, przed startem sprawdź sześć rzeczy: aplikacja czyta tylko potrzebne dane, każdy użytkownik ma rolę, log audytowy jest włączony, testy przeszły na stagingu na danych o realnym kształcie, możesz wrócić do poprzedniej wersji jednym kliknięciem, a odpowiada za nią konkretna osoba. Pomiń którykolwiek punkt, a nie wdrożysz aplikacji, tylko ryzyko, którego nikt nie pilnuje.
Zbudowanie aplikacji było łatwiejszą częścią. Z AI działające narzędzie dla firmy może powstać przed obiadem. O tym, czy można je bezpiecznie oddać prawdziwym ludziom i prawdziwym danym, decyduje tych sześć kontroli – a każda z nich to ustawienie, nie obietnica.
Nikt nie publikuje niebezpiecznej aplikacji celowo
Niebezpieczne aplikacje rzadko biorą się z niedbalstwa. Powstają, bo aplikacja działała na demie, ktoś potrzebował jej na poniedziałek, a sześć kontroli siedziało w czyjejś głowie zamiast w platformie.
AI sprawia, że zdarza się to częściej – nie dlatego, że pisze gorszy kod, ale dlatego, że usuwa powolne etapy, na których programista z przyzwyczajenia przeprowadziłby te kontrole. Gdy aplikacja w jedno popołudnie przechodzi od pomysłu do linku, który można wysłać, rytuał wdrożenia musi być świadomy.
Przejdź tę listę, zanim zaloguje się pierwszy prawdziwy użytkownik.
Sześciopunktowa lista kontrolna bezpiecznego wdrożenia
1. Najpierw zakres danych, potem zakres funkcji
Aplikacja ma sięgać dokładnie po te tabele i kolumny, których potrzebuje – a nie po całą hurtownię danych, bo tak było szybciej podpiąć.
To najczęstszy błąd i źródło każdego późniejszego problemu z dostępem. Jeśli aplikacja potrzebuje tylko otwartych zamówień i nazw klientów, podłącz widok z tymi kolumnami. Nie podłączaj całej bazy z planem, że „resztę ukryje się w interfejsie”. Aplikacja, która nigdy nie dostaje danych płacowych, nie może ich ujawnić.
Sprawdź: wypisz tabele i kolumny, które aplikacja może czytać. Czego nie uzasadnisz jednym zdaniem, to wylatuje.
2. Nadaj rolę każdemu użytkownikowi
„Wszyscy widzą wszystko” to decyzja i zwykle zła. Role przydziel przed startem, a nie po pierwszej skardze.
Role powinny odpowiadać temu, co ludzie robią: kto przegląda, kto edytuje, kto zatwierdza, a kto może zmieniać samą aplikację. Zacznij od najwęższej roli, która pozwala każdemu wykonać swoją pracę, i poszerzaj ją na prośbę. Odbieranie dostępu, do którego ludzie przywykli, jest dużo trudniejsze.
Sprawdź: otwórz aplikację w każdej roli i potwierdź, co widać, a czego nie – zwłaszcza wynagrodzenia, dane kontaktowe klientów i wszystko, co finansowe.
3. Najpierw włącz log audytowy
Nie odtworzysz zeszłego wtorku z logu włączonego w środę. Włącz go, zanim trafią tam prawdziwe dane.
Dobry log audytowy odpowiada dla każdej zmiany na trzy pytania: kto, co i kiedy. W aplikacjach zbudowanych przez AI powinien też zapisywać prompt stojący za zmianą, żeby pytanie „dlaczego raport wygląda inaczej?” miało odpowiedź.
Sprawdź: wprowadź testową zmianę i potwierdź, że pojawia się w logu z Twoim nazwiskiem i znacznikiem czasu.
4. Testuj na stagingu na danych o realnym kształcie
Dane przykładowe ukrywają przypadki brzegowe: pustą kolumnę, zduplikowane ID, wiersz z 2019 roku. Ćwicz na danych podobnych do Twoich.
„O realnym kształcie” nie musi znaczyć prawdziwych. Chodzi o te same kolumny, ten sam bałagan i podobną skalę. Środowisko stagingowe oddzielone od produkcji pozwala znaleźć te problemy, póki są tanie, i przejrzeć zmiany wygenerowane przez AI przed ich promocją.
Sprawdź: przejdź główny proces aplikacji od początku do końca na stagingu, z co najmniej jednym rekordem z brakującymi lub dziwnymi wartościami.
5. Rollback ma być kliknięciem, nie projektem
Historia wersji zamienia złą zmianę w niedogodność zamiast w incydent. Sprawdź, że da się cofnąć, zanim będzie trzeba.
Jeśli każda opublikowana wersja jest przechowywana, powrót do wczorajszej zajmuje sekundy. Bez tego zła zmiana w piątek oznacza odbudowę pod presją, gdy wszyscy czekają.
Sprawdź: opublikuj drobną zmianę, a potem ją wycofaj. Jeśli trwa to dłużej niż minutę, napraw to przed startem.
6. Wskaż właściciela z imienia i nazwiska
Aplikacja bez właściciela nie jest niczyim problemem aż do chwili, gdy staje się problemem wszystkich. Zapisz nazwisko, zanim wyślesz link.
Właścicielem powinien być ktoś z zespołu, który z aplikacji korzysta, a nie tylko osoba, która ją zbudowała. Być właścicielem to zauważyć, że coś się zepsuło, i mieć prawo to zmienić.
Sprawdź: nazwisko właściciela jest widoczne dla użytkowników, a ta osoba się zgodziła.
Wypuszczone w pośpiechu kontra wdrożone bezpiecznie
Ta sama aplikacja sześć tygodni później. Różnicę robi to, co ustawiłeś pierwszego dnia.
| Gdy to ma znaczenie | Wypuszczone w pośpiechu | Wdrożone bezpiecznie |
|---|---|---|
| Ktoś widzi wynagrodzenie, którego nie powinien | Wychodzi na jaw tygodnie później, przypadkiem | Zablokowane przez rolę, nigdy niewyświetlone |
| Liczba w raporcie wygląda źle | Nikt nie wie, kto ją zmienił | Log audytowy podaje osobę i czas |
| Aktualizacja psuje główny ekran | Odbudowa pod presją | Powrót do wczorajszej wersji |
| Compliance pyta, jak przetwarzane są dane | Gorączkowe odtwarzanie faktów | Eksport logu i macierzy dostępów |
| Osoba, która to zbudowała, odchodzi | Narzędzie po cichu niszczeje | Wskazany właściciel i historia wersji |
Częste pytania
Jak bezpiecznie wdrażać aplikacje AI bez zespołu bezpieczeństwa?
Przejdź sześciopunktową listę: określ zakres danych, przydziel role, włącz log audytowy, przetestuj na stagingu, potwierdź rollback i wskaż właściciela. Żaden z tych punktów nie wymaga specjalisty od bezpieczeństwa. Wymagają platformy, która udostępnia te kontrole jako ustawienia, a nie jako projekt wdrożeniowy.
Jaki jest najczęstszy błąd?
Danie aplikacji szerszego dostępu do danych, niż wymaga zadanie, bo szybciej było podpiąć całą bazę niż zdefiniować jeden widok. Każdy późniejszy problem z dostępem wynika z tego pierwszego skrótu.
Czy narzędzie wewnętrzne potrzebuje środowiska stagingowego?
Tak. Dane przykładowe nie pokażą pustej kolumny ani zduplikowanego ID, które mają prawdziwe dane. Przebieg na stagingu na danych o realnym kształcie wyciąga je na wierzch, póki poprawka jest tania.
Czy aplikacja zbudowana przez AI jest mniej bezpieczna niż pisana ręcznie?
Nie z natury. Ryzykiem nie jest to, że napisała ją AI, tylko to, że aplikacje AI często pomijają rytuał wdrożenia, który programista wykonałby z przyzwyczajenia. Kontrole są te same; zmienia się tylko to, czy ktoś je stosuje.
Co właściwie oznacza tu „rollback”?
Każda opublikowana wersja jest przechowywana, więc powrót do poprzedniej to kliknięcie, a nie odbudowa. Dzięki temu zła piątkowa zmiana jest niedogodnością, a nie incydentem.
Kto powinien być właścicielem wewnętrznej aplikacji AI?
Konkretna osoba z zespołu, który z niej korzysta – nie tylko ta, która ją zbudowała. Zapisz jej nazwisko, zanim link pójdzie w świat.
Co dalej
Te sześć kontroli to strona wdrożeniowa szerszego pytania: jak śledzić wszystko, co robi AI w firmie, gdy aplikacje już działają. Piszemy o tym w tekście czym jest nadzór nad AI w praktyce.
W AgentUI każda kontrola jest ustawieniem: dostęp oparty na rolach, logi audytowe, oddzielne środowiska i historia wersji z rollbackiem jednym kliknięciem. Jak to działa, wyjaśnia strona o bezpieczeństwie.