Nadzór nad AI (AI governance) to pełny wgląd we wszystko, co robi AI, i w ludzkie polecenia, które za tym stoją. Każde działanie AI, każdy plik, który czyta lub tworzy, i każda rozmowa, która doprowadziła do zmiany, jest zapisywana, klasyfikowana i dostępna dla osób, które za to odpowiadają. Jeśli nie potrafisz odpowiedzieć na pytanie „kto poprosił o to AI, jakich danych dotknęła i kto to zatwierdził?”, nie masz jeszcze nadzoru nad AI. Masz tylko korzystanie z AI.
Ta definicja ma dziś większe znaczenie, bo AI nie tylko odpowiada na pytania. Buduje aplikacje dla firmy, edytuje dashboardy, łączy się z bazami danych i publikuje narzędzia, z których inni korzystają codziennie. Każdy z tych kroków to decyzja z konsekwencjami, a nadzór pozwala je śledzić.
Dlaczego nadzór nad AI to zwykle tylko odhaczona pozycja
W wielu firmach „nadzór nad AI” to dokument z zasadami i lista zatwierdzonych narzędzi. Zasady mówią, że danych wrażliwych nie wpisuje się do promptów, a aplikacje wygenerowane przez AI trzeba sprawdzać. Potem żadne narzędzie tych reguł nie egzekwuje i nikt nie jest w stanie wykazać, czy ich przestrzegano.
Alternatywą jest nadzór jako infrastruktura: wbudowany w platformę, na której pracuje AI, a nie doklejony później. W praktyce oznacza to, że trzy rzeczy zapisują się automatycznie, bez pamiętania o tym:
- Co zrobiła AI i jak duże było ryzyko.
- Jakie pliki do niej trafiły lub z niej wyszły.
- Rozmowa, która doprowadziła do każdej zmiany.
1. Klasyfikuj każde działanie AI według wrażliwości i ekspozycji
Nie każda aplikacja zbudowana przez AI niesie to samo ryzyko. Formularz zamawiania obiadów udostępniony całej firmie to coś innego niż dashboard płacowy udostępniony jednemu zespołowi, a oba różnią się od listy klientów opublikowanej pod publicznym linkiem.
Porządkują je dwa pytania:
- Jak wrażliwe są dane? Praktyczna skala biegnie od publicznych przez ogólne, poufne i wrażliwe aż po regulowane (dane chronione prawem lub umową, np. medyczne czy finansowe). To, co nie ma jeszcze etykiety, jest niesklasyfikowane – i to samo w sobie jest ryzykiem.
- Jak szeroko aplikacja jest udostępniona? Prywatna dla osoby, która ją zbudowała, udostępniona grupom, publiczna albo opublikowana pod własną domeną.
Po zestawieniu obu wymiarów powstaje macierz ryzyka. Większość aplikacji trafia do pól niskiego ryzyka: dane ogólne, dostęp prywatny lub grupowy. Pilnować trzeba danych wrażliwych lub regulowanych z szeroką ekspozycją oraz wszystkiego, co nie jest sklasyfikowane.
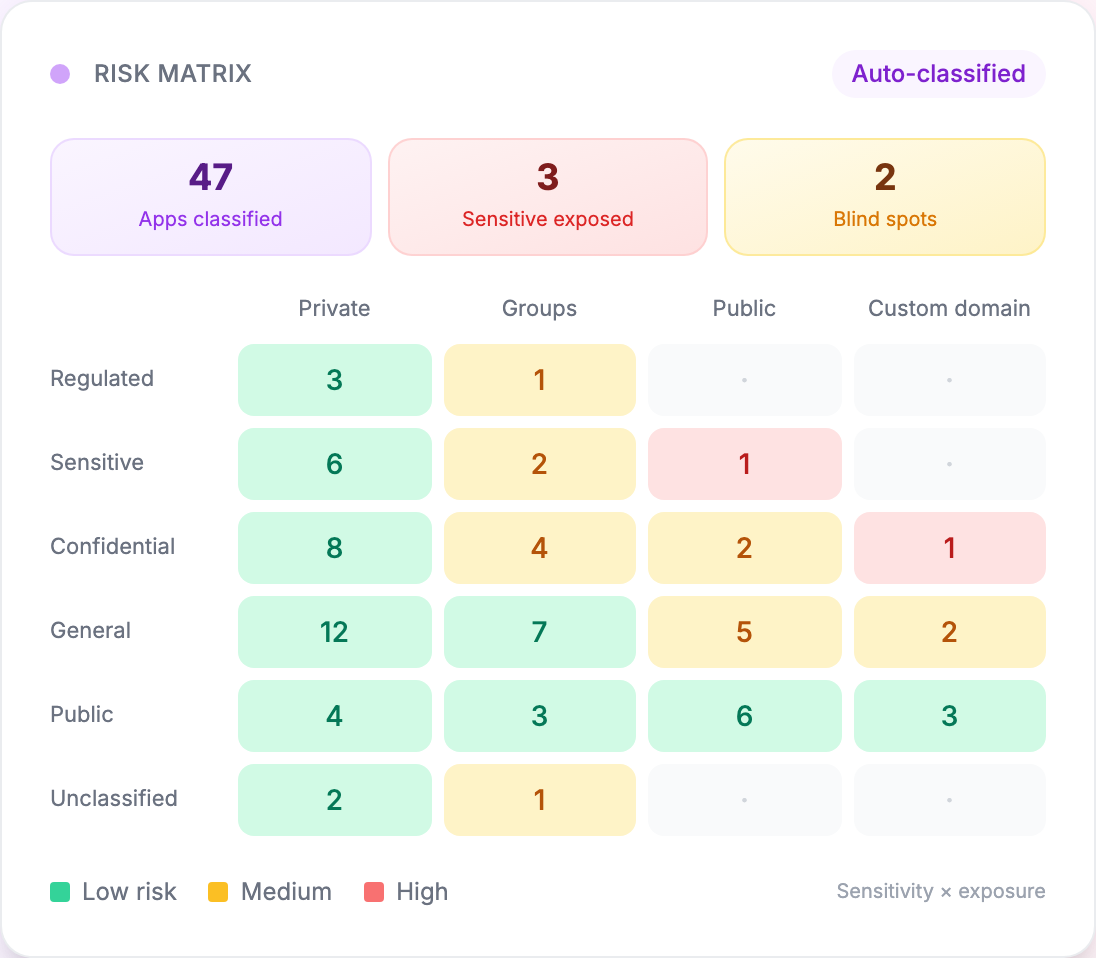
W przykładzie powyżej sklasyfikowano 47 aplikacji. Trzy zawierają dane wrażliwe lub poufne pod publicznymi linkami albo własną domeną, a dwie to martwe punkty: aplikacje, których nikt nie sklasyfikował. Na tym polega sens macierzy. Zamienia „chyba wszystko jest w porządku” w krótką, konkretną listę aplikacji, którym ktoś powinien się przyjrzeć w tym tygodniu.
2. Oznaczaj każdy plik, który trafia do AI lub z niej wychodzi
To przez pliki dane wrażliwe wyciekają najczęściej. Ktoś wgrywa eksport list płac z zeszłego miesiąca, żeby szybko dostać podsumowanie; AI generuje raport odejść klientów z ich nazwiskami; model cenowy zostaje wyeksportowany do CSV i rozesłany.
Przy dobrze ustawionym nadzorze każdy plik automatycznie dostaje etykietę wrażliwości (finansowe, osobowe, poufne, ogólne), niezależnie od tego, czy wgrał go człowiek, czy wygenerowała AI. Pliki z etykietami wrażliwymi trafiają do kolejki weryfikacji; te o niskim ryzyku mogą być zatwierdzane automatycznie.
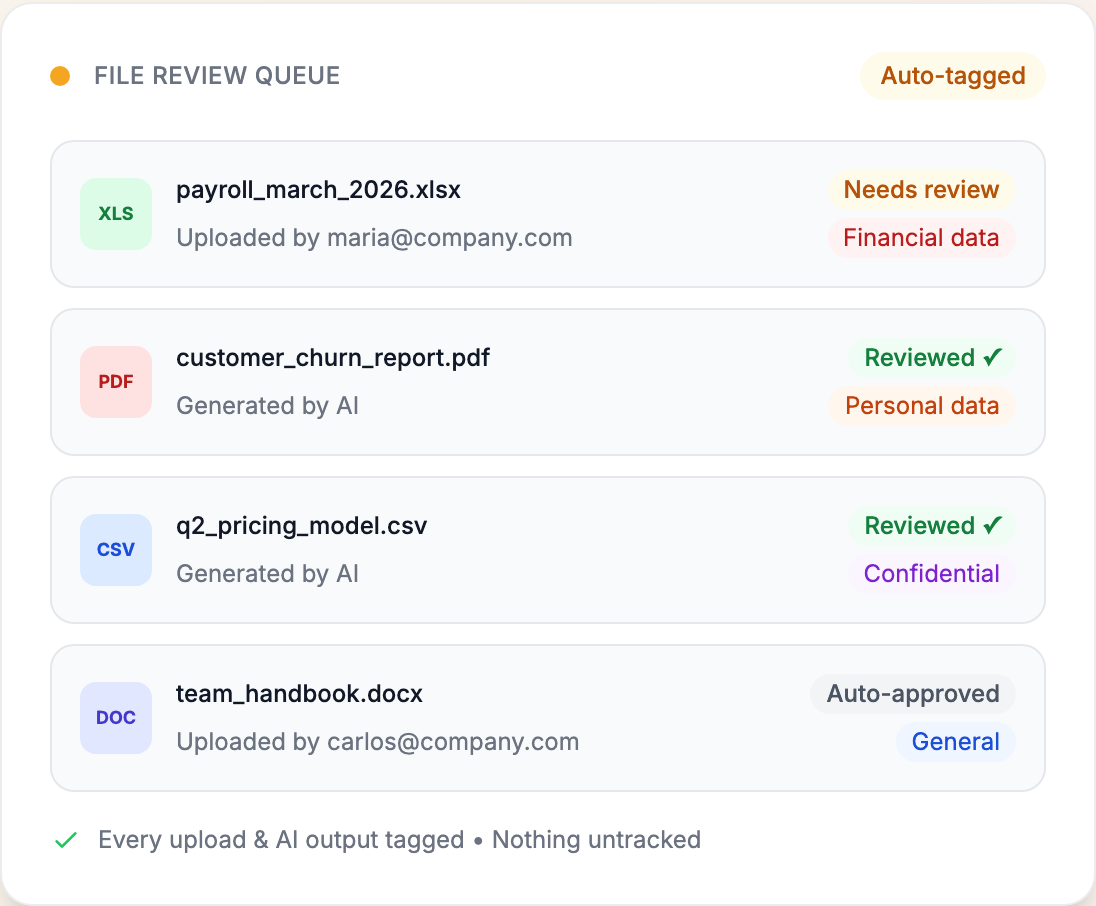
Cel jest prosty: nic nie wchodzi do przestrzeni roboczej ani z niej nie wychodzi bez śladu. Możesz uznać, że większość plików nie wymaga weryfikacji. Ważne, żeby ta decyzja była widoczna i żeby ktoś ją podjął.
3. Przechowuj każdą rozmowę tak, by dało się ją zweryfikować
Gdy AI buduje i zmienia oprogramowanie w rozmowie, rozmowa jest zleceniem zmiany. Jeśli czat zniknie, zniknie też powód, dla którego dashboard pokazuje teraz zwroty albo pole stało się edytowalne.
Dlatego każda rozmowa powinna być zachowana w całości: prompt człowieka, odpowiedź AI i każda zmiana, która po niej nastąpiła. Dobry zapis weryfikacyjny łączy każdą odpowiedź z:
- wersją aplikacji, którą utworzyła, żeby zobaczyć i cofnąć dokładnie tę zmianę;
- danymi, których dotknęła, wraz z ich poziomem wrażliwości;
- osobą, która ją sprawdziła i zatwierdziła przed publikacją;
- hashem integralności, który dowodzi, że zapis nie został zmieniony.
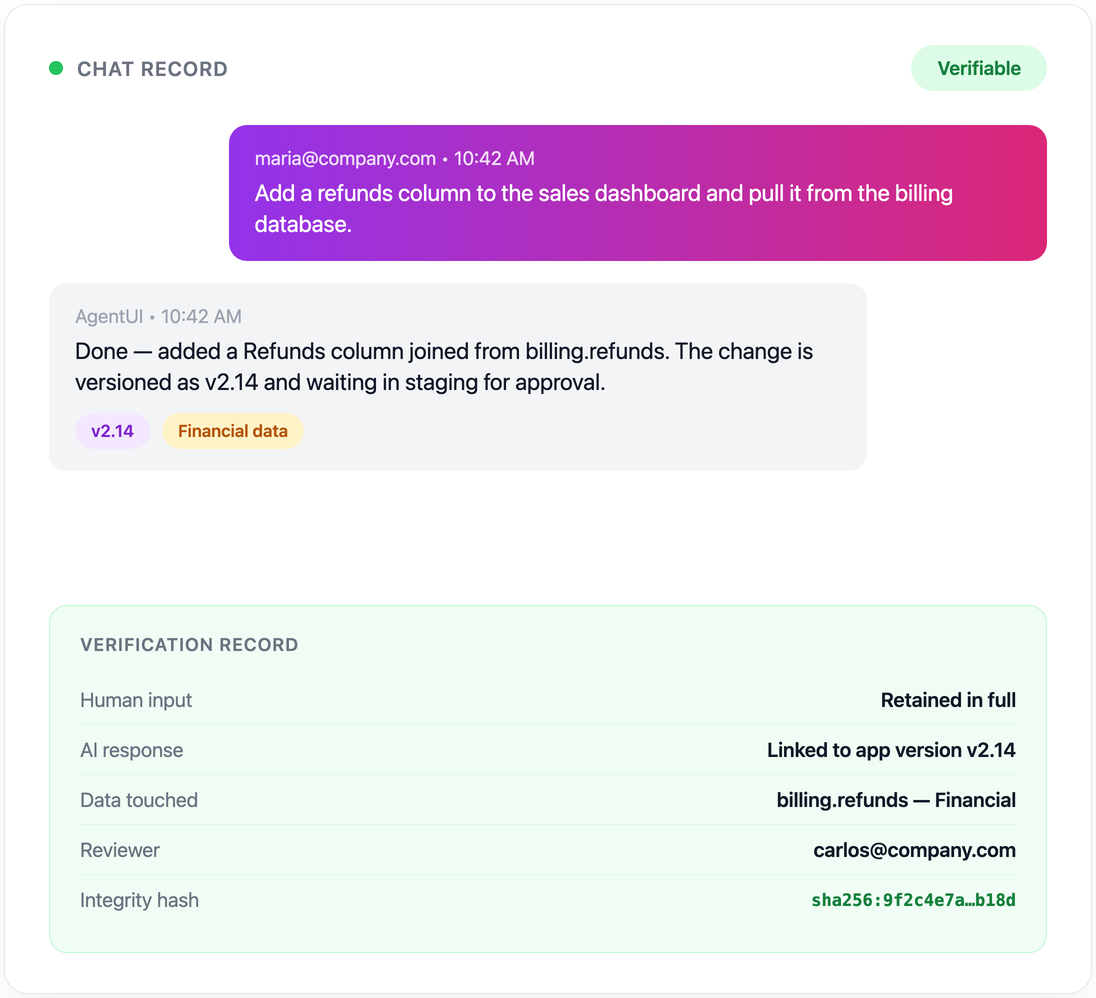
Gdy ktoś pyta „dlaczego AI to zrobiła?”, masz odpowiedź – razem z tym, kto o to poprosił i kto to zatwierdził.
Dlaczego to ważne
Dział compliance nie zatwierdzi czegoś, czego nie może sprawdzić. Bez czytelnego śladu audytowego narzędzia AI są zwykle odrzucane z góry. To wgląd pozwala compliance powiedzieć „tak”.
Narzędzia wygenerowane przez AI potrzebują tych samych kontroli co te pisane przez programistów. Aplikacja nie omija procesu przeglądu tylko dlatego, że napisała ją AI. Powinna przejść przez te same zasady dostępu, przegląd i etapy wdrożenia co kod Twojego zespołu.
Potrzebujesz dowodu, że wyniki AI są sprawdzane, wersjonowane i zabezpieczone. Regulatorzy i audyt wewnętrzny chcą dowodów, nie deklaracji. Zapis tworzony automatycznie dla każdego działania AI, od wygenerowania po wdrożenie, jest takim dowodem.
Sześć kontroli, które sprawiają, że nadzór nad AI działa
Klasyfikacja, etykiety plików i zapisy rozmów pokazują, co się stało. Te kontrole decydują, co w ogóle może się stać:
| Kontrola | Co robi |
|---|---|
| Logi audytowe | Każde wygenerowanie, edycja i wdrożenie przez AI jest zapisywane: kto o co poprosił, kiedy i co się zmieniło. |
| Kontrola wersji | Każda wersja aplikacji jest przechowywana z pełną historią, więc każdą zmianę można cofnąć. |
| Oddzielne środowiska | Środowisko deweloperskie, staging i produkcja są rozdzielone. Zmiany AI nie trafiają na produkcję bez promocji. |
| Dostęp oparty na rolach | Decydujesz, kto może budować, edytować, zatwierdzać i wdrażać, i oddzielasz osoby budujące od zatwierdzających. |
| Widoczny kod | Każdy komponent wygenerowany przez AI można przejrzeć. Żadnych czarnych skrzynek. |
| Certyfikowana infrastruktura | Aplikacje działają na infrastrukturze audytowanej według uznanego standardu, np. SOC 2, z danymi szyfrowanymi w spoczynku i w transmisji. |
Jak wygląda proces z nadzorem
Z perspektywy działu compliance budowa narzędzia z AI pod nadzorem wygląda tak:
- AI tworzy narzędzie na podstawie opisu, z pełną przejrzystością tego, co zbudowała.
- Każda zmiana jest zapisywana: kto wydał polecenie AI, co wygenerowała i każda późniejsza modyfikacja.
- Twój zespół przegląda i zatwierdza. Zanim cokolwiek trafi na produkcję, ktoś może przejrzeć kod, sprawdzić zmiany i zatwierdzić wdrożenie.
- Produkcja działa na nadzorowanej infrastrukturze, z dostępem opartym na rolach i oddzielnymi środowiskami.
AI pod nadzorem a AI bez kontroli
| Funkcja | AI bez kontroli | AI pod nadzorem |
|---|---|---|
| Ślad audytowy | Brak | Pełne logi |
| Historia wersji | Brak | Każda zmiana zapisana |
| Rozdzielenie środowisk | Nie | Dev / staging / produkcja |
| Kontrola dostępu | Nie | Oparta na rolach |
| Przegląd kodu | Czarna skrzynka | W pełni do wglądu |
| Zgodność | Nieznana | Audytowana infrastruktura (np. SOC 2) |
Od czego zacząć
Jeśli zaczynasz od zera, zacznij od kontroli, których nie da się dodać później: włącz log audytowy, zanim trafią do niego prawdziwe dane, nadaj rolę każdemu użytkownikowi i oznacz dane, do których mają dostęp aplikacje zbudowane przez AI. Potem każda nowa aplikacja przechodzi krótką kontrolę przed startem – nasza lista kontrolna bezpiecznego wdrażania aplikacji AI opisuje sześć kroków.
Wbudowaliśmy to w AgentUI: macierz ryzyka, etykiety plików i weryfikowalne czaty działają obok logów audytowych, historii wersji i dostępu opartego na rolach. Szczegóły konfiguracji znajdziesz na stronie o bezpieczeństwie.