La governance dell'IA è la piena visibilità su tutto ciò che fa l'IA e sull'intervento umano che c'è dietro. Ogni azione dell'IA, ogni file che legge o produce e ogni conversazione che ha portato a una modifica viene registrata, classificata e messa a disposizione delle persone responsabili. Se non sai rispondere a "chi l'ha chiesto all'IA, quali dati ha toccato e chi l'ha approvato?", non hai ancora una governance dell'IA. Hai un uso dell'IA.
Questa definizione pesa di più ora che l'IA non si limita a rispondere alle domande. Crea gestionali e strumenti di lavoro, modifica cruscotti, si collega ai database e pubblica app che altre persone usano ogni giorno. Ognuno di questi passaggi è una decisione con delle conseguenze, e la governance serve a tenerne traccia.
Perché quasi sempre la governance dell'IA è solo una casella spuntata
In molte aziende la "governance dell'IA" è un documento di policy più un elenco di strumenti approvati. La policy dice che i dati sensibili non vanno inseriti nei prompt e che le app generate con l'IA vanno riviste. Poi nessuno strumento fa rispettare queste regole, e nessuno può dimostrare a posteriori che siano state seguite.
L'alternativa è la governance come infrastruttura: integrata nella piattaforma in cui lavora l'IA, non aggiunta dopo. In pratica, tre cose vengono registrate in automatico, senza che nessuno debba ricordarsene:
- Cosa ha fatto l'IA e quanto era rischioso.
- Quali file sono entrati o usciti.
- La conversazione che ha originato ogni modifica.
1. Classifica ogni azione dell'IA per sensibilità ed esposizione
Non tutte le app create con l'IA hanno lo stesso rischio. Un modulo per ordinare il pranzo condiviso con tutta l'azienda non è come un cruscotto delle buste paga condiviso con un team, e nessuno dei due è come un elenco clienti pubblicato su un link pubblico.
Due domande le mettono in ordine:
- Quanto sono sensibili i dati? Una scala pratica va da pubblico a generale, riservato, sensibile e regolamentato (dati tutelati da leggi o contratti, come quelli sanitari o finanziari). Ciò che non ha ancora un'etichetta è non classificato, e questo è già un rischio.
- Quanto è esposta l'app? Privata per chi l'ha creata, condivisa con gruppi, pubblica o pubblicata su un dominio personalizzato.
Incrociando le due si ottiene una matrice di rischio. La maggior parte delle app cade in caselle a basso rischio: dati generali con accesso privato o di gruppo. Le caselle da tenere d'occhio sono i dati sensibili o regolamentati molto esposti, e tutto ciò che non è classificato.
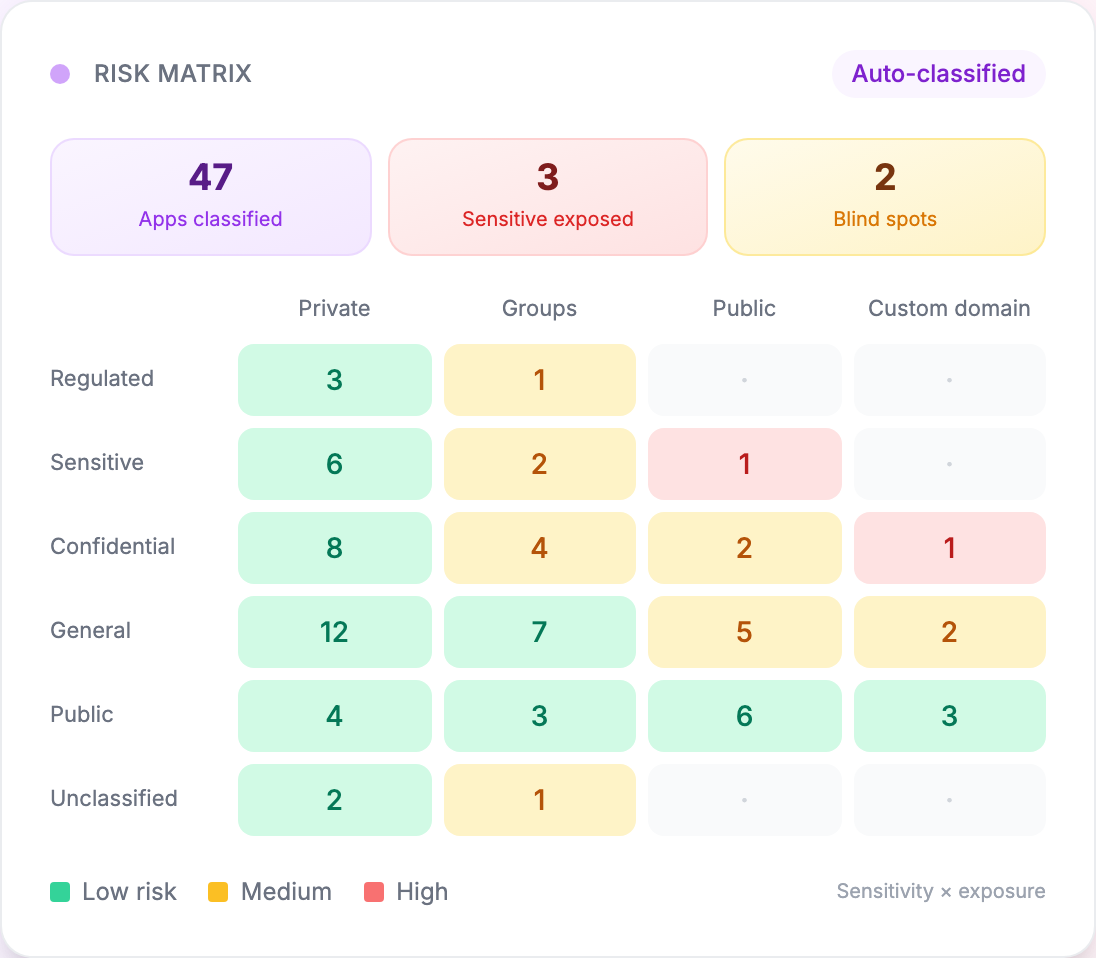
Nell'esempio qui sopra le app classificate sono 47. Tre contengono dati sensibili o riservati su link pubblici o su un dominio personalizzato, e due sono punti ciechi: app che nessuno ha classificato. È proprio lo scopo della matrice. Trasforma "pensiamo che vada tutto bene" in un elenco breve e preciso di app che qualcuno dovrebbe controllare questa settimana.
2. Tagga ogni file che entra o esce dall'IA
I file sono la via più comune da cui escono i dati sensibili. Qualcuno carica l'export delle buste paga del mese scorso per avere un riassunto veloce; l'IA genera un report sull'abbandono dei clienti che contiene i loro nomi; un modello di prezzi viene esportato in CSV e condiviso.
Con una governance vera, ogni file riceve in automatico un tag di sensibilità (finanziario, personale, riservato, generale), sia che l'abbia caricato una persona sia che l'abbia prodotto l'IA. I file con tag sensibili finiscono in una coda di revisione; quelli a basso rischio possono essere approvati automaticamente.
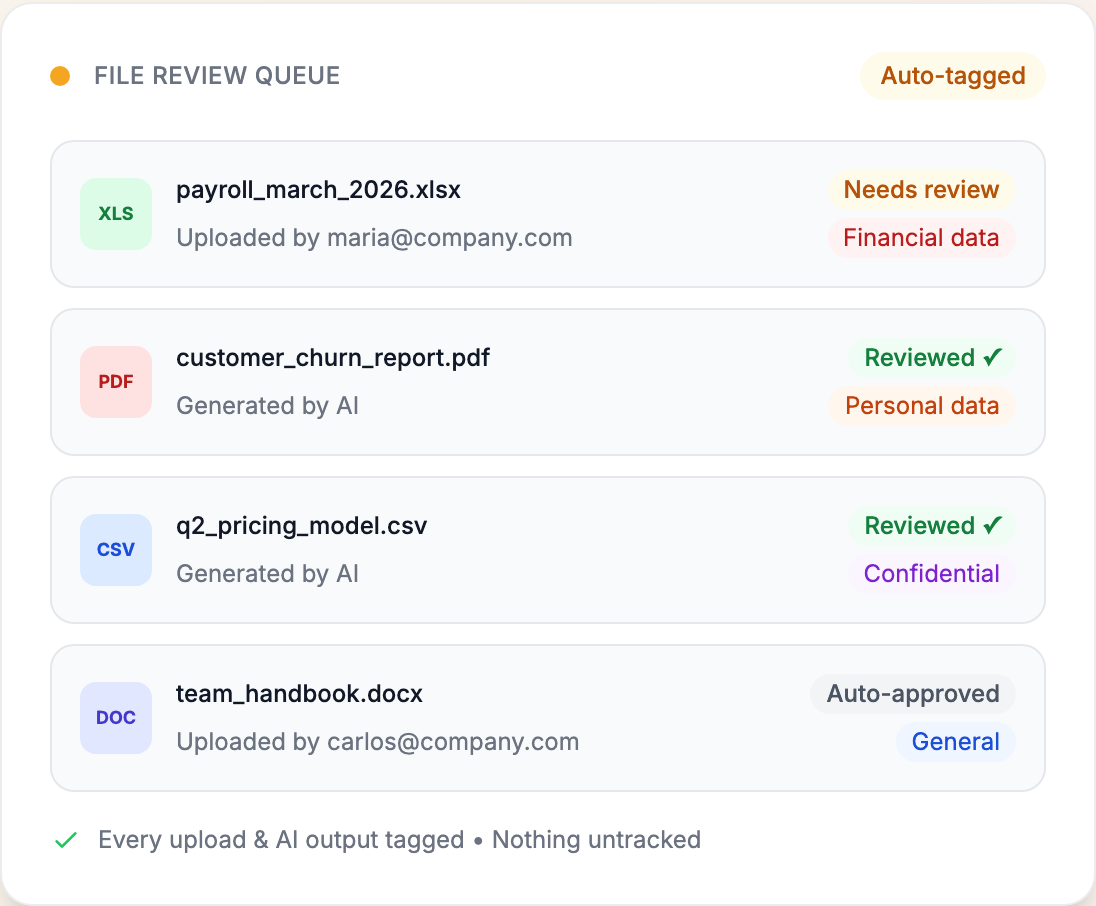
La regola a cui puntare è semplice: niente entra o esce dal workspace senza traccia. Puoi decidere che la maggior parte dei file non richieda revisione. Conta che la decisione sia visibile e che qualcuno l'abbia presa.
3. Conserva ogni chat per poterla verificare
Quando l'IA crea e modifica software conversando, la conversazione è la richiesta di modifica. Se la chat sparisce, sparisce anche il motivo per cui un cruscotto ora mostra i rimborsi o per cui un campo è diventato modificabile.
Per questo ogni conversazione va conservata per intero: il prompt della persona, la risposta dell'IA e ogni modifica successiva. Un buon registro di verifica collega ogni risposta a:
- la versione dell'app che ha prodotto, per vedere e annullare la modifica esatta;
- i dati che ha toccato, con il relativo livello di sensibilità;
- chi l'ha revisionata e approvata prima della pubblicazione;
- un hash di integrità, per dimostrare che il registro non è stato alterato.
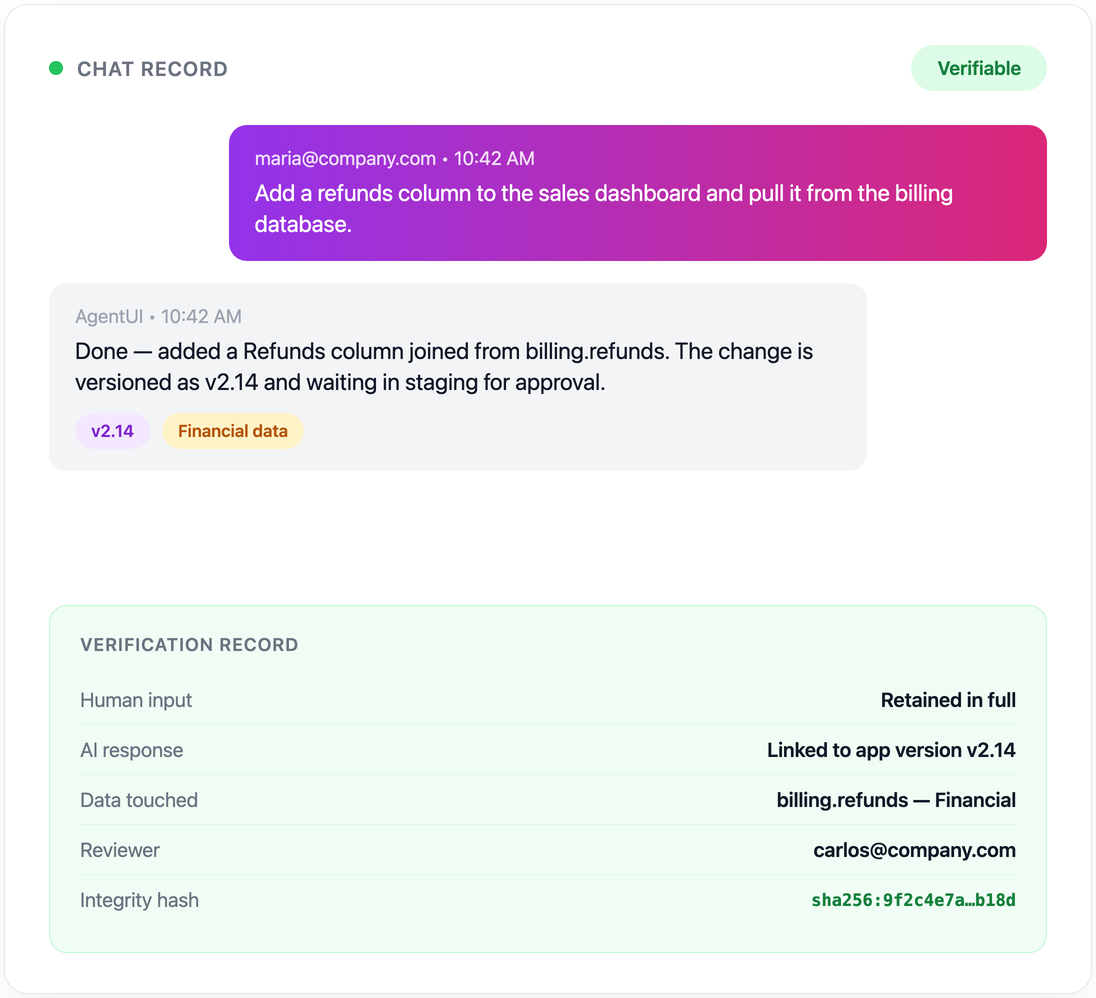
Quando qualcuno chiede "perché l'IA ha fatto questo?", hai la risposta, insieme a chi l'ha chiesto e a chi l'ha approvato.
Perché è importante
Il tuo team di compliance non può approvare ciò che non può verificare. Senza un audit trail chiaro, gli strumenti di IA vengono di solito respinti in partenza. È la visibilità che permette alla compliance di dire sì.
Gli strumenti generati dall'IA hanno bisogno degli stessi controlli di quelli creati dagli sviluppatori. Un'app non salta il tuo processo di revisione solo perché l'ha scritta l'IA. Deve passare per le stesse regole di accesso, la stessa revisione e gli stessi passaggi di rilascio del codice del tuo team tecnico.
Ti servono prove che i risultati dell'IA siano revisionati, versionati e protetti. Autorità di controllo e audit interno chiedono prove, non intenzioni. Un registro creato in automatico per ogni azione dell'IA, dalla generazione al rilascio, è quella prova.
I sei controlli che rendono concreta la governance dell'IA
Classificazione, tag dei file e registro delle chat mostrano cosa è successo. Questi controlli decidono cosa può succedere:
| Controllo | Cosa fa |
|---|---|
| Log di audit | Ogni generazione, modifica e rilascio dell'IA viene registrato: chi ha chiesto cosa, quando e cosa è cambiato. |
| Controllo delle versioni | Ogni versione dell'app è conservata con lo storico completo, quindi ogni modifica si può annullare. |
| Ambienti separati | Sviluppo, staging e produzione sono separati. Le modifiche dell'IA non vanno online senza essere promosse. |
| Accesso per ruolo | Decidi chi può creare, modificare, approvare e rilasciare, e separa chi crea da chi approva. |
| Codice visibile | Ogni componente generato dall'IA si può ispezionare. Niente scatole nere. |
| Infrastruttura certificata | Le app girano su un'infrastruttura verificata secondo uno standard riconosciuto come SOC 2, con dati cifrati a riposo e in transito. |
Come funziona un flusso con governance
Dal punto di vista del tuo team di compliance, uno sviluppo con l'IA sotto governance funziona così:
- L'IA genera lo strumento partendo da una descrizione, con piena trasparenza su ciò che ha costruito.
- Ogni modifica viene registrata: chi ha dato istruzioni all'IA, cosa ha generato e ogni intervento successivo.
- Il tuo team rivede e approva. Prima che qualcosa arrivi in produzione, qualcuno può ispezionare il codice, rivedere le modifiche e approvare il rilascio.
- La produzione gira su un'infrastruttura governata, con accesso per ruolo e ambienti separati.
IA con governance vs. IA senza controllo
| Funzionalità | IA senza controllo | IA con governance |
|---|---|---|
| Audit trail | Nessuno | Log completi |
| Storico delle versioni | Nessuno | Ogni modifica tracciata |
| Separazione degli ambienti | No | Sviluppo / staging / produzione |
| Controllo degli accessi | No | Per ruolo |
| Revisione del codice | Scatola nera | Completamente ispezionabile |
| Compliance | Sconosciuta | Infrastruttura verificata (es. SOC 2) |
Da dove cominciare
Se parti da zero, inizia dai controlli che non si possono aggiungere dopo: attiva il log di audit prima che arrivino i dati veri, assegna un ruolo a ogni utente ed etichetta i dati a cui possono accedere le tue app create con l'IA. Poi fai passare ogni nuova app da un breve controllo prima del lancio: la nostra checklist per distribuire app di IA in sicurezza descrive i sei passaggi.
L'abbiamo integrato in AgentUI: matrice di rischio, tag dei file e chat verificabili stanno accanto a log di audit, storico delle versioni e accesso per ruolo. Se vuoi vedere come è configurato, la pagina sulla sicurezza riporta i dettagli.