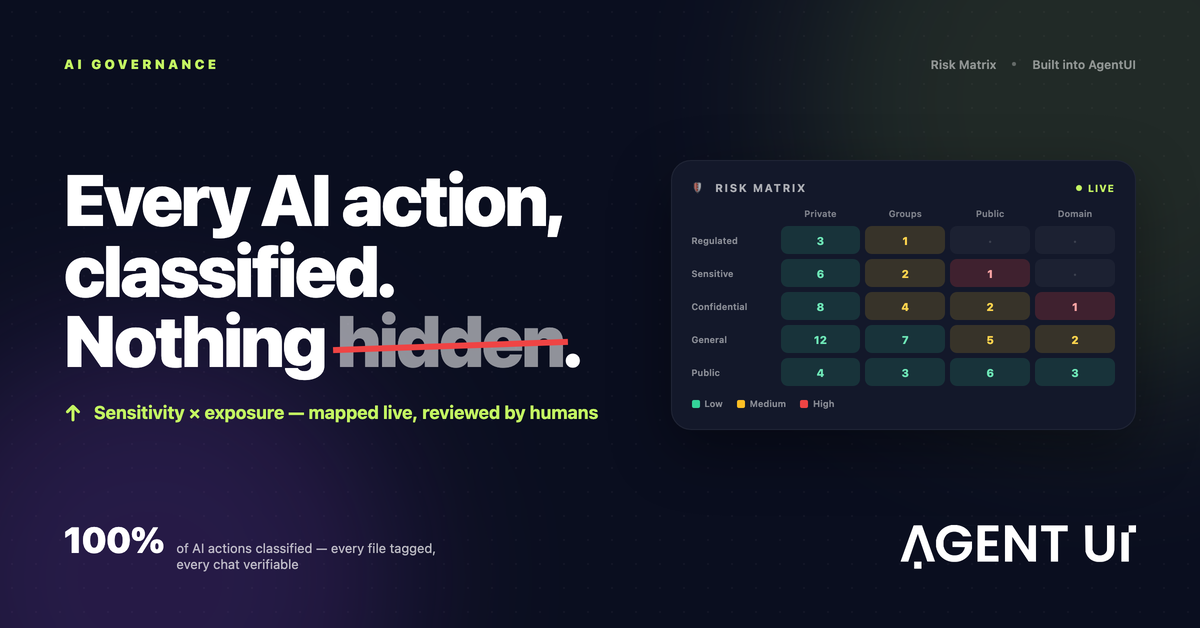
حوكمة الذكاء الاصطناعي تعني رؤية كاملة لكل ما يفعله الذكاء الاصطناعي، وللتدخل البشري الذي يقف وراءه. كل إجراء يتخذه، وكل ملف يقرأه أو ينتجه، وكل محادثة أدت إلى تغيير، تُسجَّل وتُصنَّف وتكون متاحة للمسؤولين عنها. إذا لم تستطع الإجابة عن سؤال "من طلب هذا من الذكاء الاصطناعي، وما البيانات التي لمسها، ومن وافق عليه؟" فليست لديك حوكمة للذكاء الاصطناعي بعد. لديك استخدام له فقط.
يزداد وزن هذا التعريف الآن لأن الذكاء الاصطناعي لم يعد يجيب عن الأسئلة فحسب. إنه يبني تطبيقات أعمال، ويعدّل لوحات المعلومات، ويتصل بقواعد البيانات، وينشر تطبيقات يستخدمها الآخرون كل يوم. كل خطوة من هذه قرار له عواقب، والحوكمة هي طريقتك لتتبّعها.
لماذا تكون حوكمة الذكاء الاصطناعي غالبًا مجرد خانة نضع عليها علامة
في كثير من الشركات، "حوكمة الذكاء الاصطناعي" هي وثيقة سياسات وقائمة بالأدوات المعتمدة. تقول السياسة إن البيانات الحساسة لا تُكتب في الأوامر (prompts)، وإن التطبيقات التي ينشئها الذكاء الاصطناعي يجب مراجعتها. ثم لا تفرض الأدوات أيًّا من القاعدتين، ولا يستطيع أحد لاحقًا إثبات أنهما طُبِّقتا.
البديل هو الحوكمة كبنية تحتية: مدمجة في المنصة التي يعمل عليها الذكاء الاصطناعي، لا مضافة بعد ذلك. عمليًا، يعني هذا أن ثلاثة أشياء تُسجَّل تلقائيًا دون أن يحتاج أحد إلى تذكّرها:
- ما فعله الذكاء الاصطناعي ومستوى خطورته.
- الملفات التي دخلت إليه أو خرجت منه.
- المحادثة التي أدت إلى كل تغيير.
1. صنّف كل إجراء للذكاء الاصطناعي حسب الحساسية ومدى الانكشاف
ليست كل التطبيقات التي يبنيها الذكاء الاصطناعي متساوية في المخاطر. نموذج طلب الغداء المتاح للشركة كلها يختلف عن لوحة معلومات الرواتب المتاحة لفريق واحد، وكلاهما يختلف عن قائمة عملاء منشورة على رابط عام.
سؤالان يرتّبانها:
- ما مدى حساسية البيانات؟ يمتد مقياس عملي من عامة إلى اعتيادية ثم سرية ثم حساسة ثم خاضعة للتنظيم (بيانات يحميها القانون أو العقد، مثل البيانات الصحية أو المالية). وما لم يُصنَّف بعد يبقى غير مصنّف، وهذا بحد ذاته خطر.
- ما مدى انكشاف التطبيق؟ خاص بمن بناه، أو مشارَك مع مجموعات، أو عام، أو منشور على نطاق خاص (دومين).
بتقاطع السؤالين تحصل على مصفوفة مخاطر. معظم التطبيقات تقع في خانات منخفضة الخطورة: بيانات اعتيادية بوصول خاص أو جماعي. أما الخانات التي تستحق المراقبة فهي البيانات الحساسة أو الخاضعة للتنظيم ذات الانكشاف الواسع، وكل ما هو غير مصنّف.
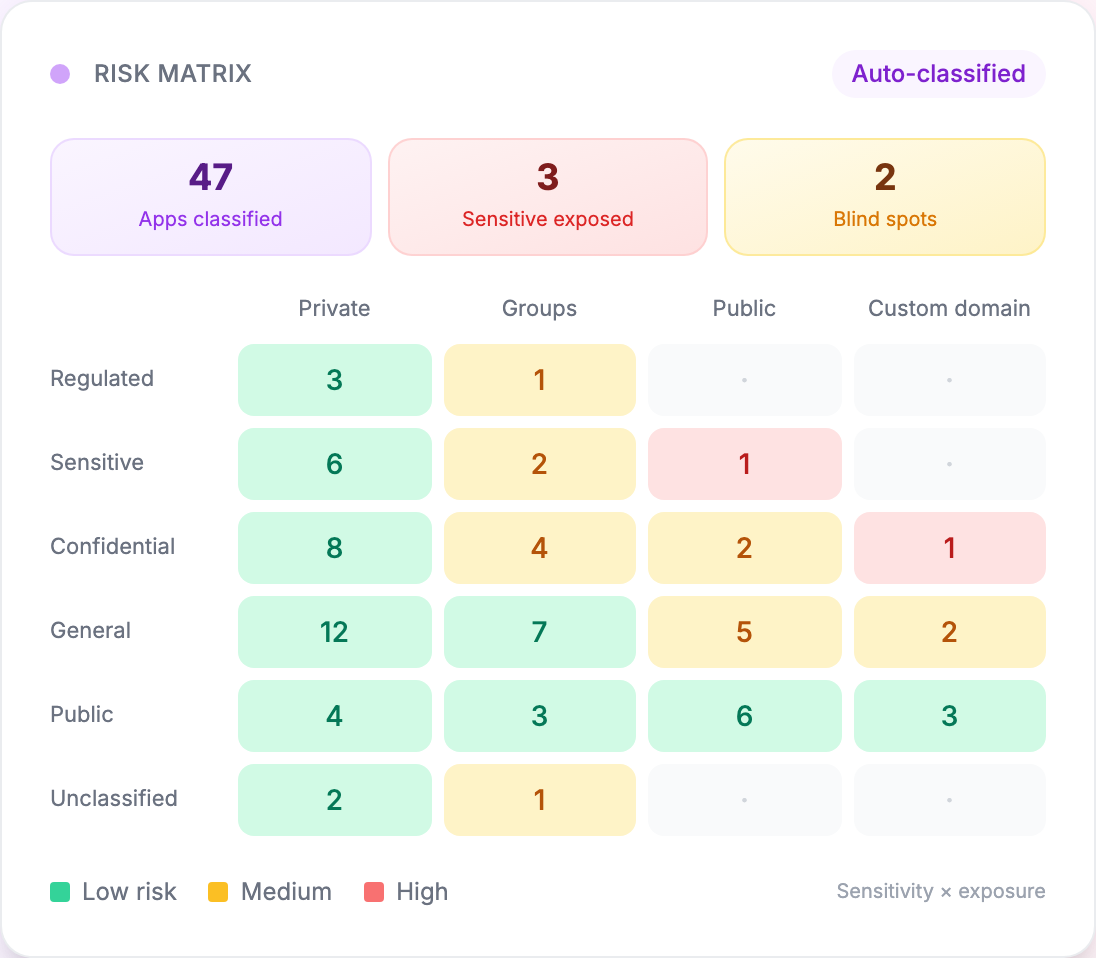
في المثال أعلاه صُنِّف 47 تطبيقًا. ثلاثة منها تحتوي على بيانات حساسة أو سرية على روابط عامة أو نطاق خاص، واثنان نقطتا عمى: تطبيقات لم يصنّفها أحد. هذا هو الهدف من المصفوفة. إنها تحوّل عبارة "نظن أن كل شيء على ما يرام" إلى قائمة قصيرة ومحددة من التطبيقات التي ينبغي أن يراجعها أحدهم هذا الأسبوع.
2. ضع وسمًا على كل ملف يدخل إلى الذكاء الاصطناعي أو يخرج منه
الملفات هي الطريق الأكثر شيوعًا لتسرّب البيانات الحساسة. يرفع أحدهم ملف رواتب الشهر الماضي ليحصل على ملخص سريع، أو يُنشئ الذكاء الاصطناعي تقريرًا عن العملاء المغادرين يتضمن أسماءهم، أو يُصدَّر نموذج تسعير كملف CSV ويُشارَك.
مع الحوكمة، يحصل كل ملف تلقائيًا على وسم يحدد حساسيته (مالي، شخصي، سري، اعتيادي)، سواء رفعه شخص أو أنتجه الذكاء الاصطناعي. تذهب الملفات ذات الوسوم الحساسة إلى قائمة مراجعة، بينما يمكن اعتماد الملفات منخفضة الخطورة تلقائيًا.
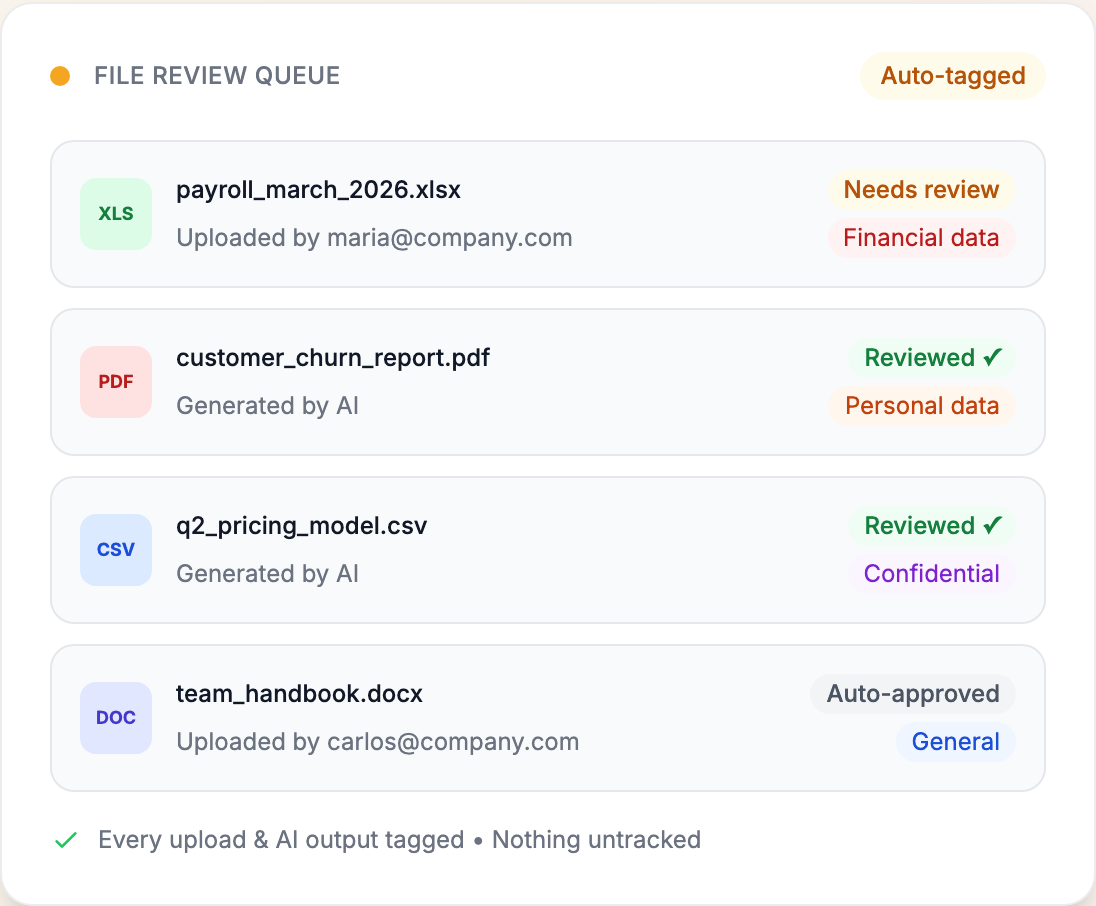
القاعدة المطلوبة بسيطة: لا شيء يدخل مساحة العمل أو يخرج منها دون تسجيل. قد تقرر أن معظم الملفات لا تحتاج إلى مراجعة، المهم أن يكون القرار ظاهرًا وأن يكون أحدهم قد اتخذه.
3. احتفظ بكل محادثة لتكون قابلة للتحقق
عندما يبني الذكاء الاصطناعي البرمجيات ويعدّلها عبر المحادثة، تصبح المحادثة هي طلب التغيير نفسه. إذا اختفت المحادثة، يختفي معها سبب ظهور المبالغ المستردة فجأة في لوحة المعلومات، أو سبب أن حقلًا ما أصبح قابلًا للتعديل.
لذلك يجب الاحتفاظ بكل محادثة كاملة: أمر الشخص، ورد الذكاء الاصطناعي، وكل تغيير تلاه. وسجلّ التحقق المفيد يربط كل رد بـ:
- نسخة التطبيق التي أنتجها، لترى التغيير نفسه وتتراجع عنه؛
- البيانات التي لمسها، مع مستوى حساسيتها؛
- الشخص الذي راجعه ووافق عليه قبل النشر؛
- بصمة سلامة (hash) تثبت أن السجل لم يُعدَّل.
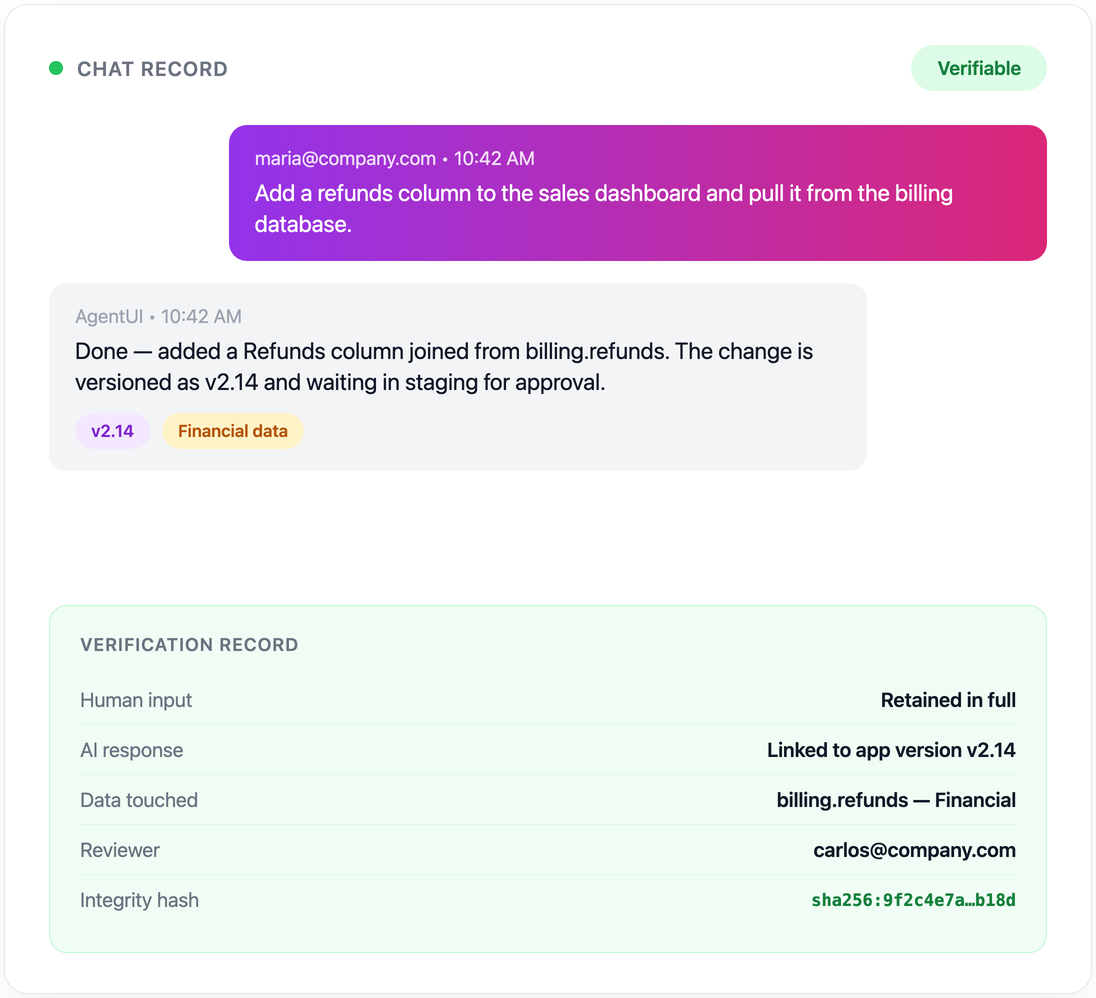
عندما يسأل أحدهم "لماذا فعل الذكاء الاصطناعي هذا؟"، تكون الإجابة لديك، ومعها من طلب التغيير ومن وافق عليه.
لماذا يهم هذا
فريق الامتثال لا يستطيع الموافقة على ما لا يستطيع تدقيقه. دون سجل تدقيق واضح، تُرفض أدوات الذكاء الاصطناعي عادةً من البداية. الرؤية الكاملة هي ما يسمح لفريق الامتثال بأن يقول نعم.
الأدوات التي يبنيها الذكاء الاصطناعي تحتاج إلى الضوابط نفسها التي تخضع لها أدوات المطوّرين. لا يتجاوز التطبيق إجراءات المراجعة لديك لمجرد أن الذكاء الاصطناعي كتبه. يجب أن يمر بقواعد الوصول نفسها، والمراجعة نفسها، وخطوات الإطلاق نفسها التي يمر بها كود فريقك التقني.
تحتاج إلى دليل على أن مخرجات الذكاء الاصطناعي مُراجَعة ومُرقَّمة الإصدارات ومحمية. الجهات التنظيمية والمدققون الداخليون يطلبون أدلة لا نوايا. والسجل الذي يُنشأ تلقائيًا لكل إجراء يقوم به الذكاء الاصطناعي، من الإنشاء حتى النشر، هو هذا الدليل.
الضوابط الست التي تجعل حوكمة الذكاء الاصطناعي حقيقية
التصنيف ووسم الملفات وسجلات المحادثات تُظهر ما حدث. أما هذه الضوابط فتحدد ما يُسمح بحدوثه:
| الضابط | ما يفعله |
|---|---|
| سجلات التدقيق | يُسجَّل كل إنشاء وتعديل ونشر يقوم به الذكاء الاصطناعي: من غيّر ماذا ومتى، وما الذي تغيّر. |
| إدارة الإصدارات | تُحفظ كل نسخة من التطبيق بتاريخها الكامل، فيمكن التراجع عن أي تغيير. |
| فصل البيئات | بيئات التطوير والتجربة (staging) والإنتاج منفصلة، ولا تنتقل تغييرات الذكاء الاصطناعي إلى الإنتاج دون ترقية. |
| صلاحيات حسب الدور | تحدد من يستطيع البناء والتعديل والموافقة والنشر، وتفصل من يبني عمّن يوافق. |
| كود مكشوف | كل مكوّن ينشئه الذكاء الاصطناعي قابل للفحص. لا صناديق سوداء. |
| بنية تحتية معتمدة | تعمل التطبيقات على بنية تحتية مدقَّقة وفق معيار معترف به مثل SOC 2، مع تشفير البيانات أثناء التخزين والنقل. |
كيف يسير العمل في ظل الحوكمة
من وجهة نظر فريق الامتثال، يبدو بناء أداة بالذكاء الاصطناعي تحت الحوكمة هكذا:
- يُنشئ الذكاء الاصطناعي الأداة من وصف مكتوب، بشفافية كاملة حول ما بناه.
- يُسجَّل كل تغيير: من أعطى التعليمات للذكاء الاصطناعي، وما الذي أنشأه، وكل تعديل لاحق.
- يراجع فريقك ويوافق. قبل أن يصل أي شيء إلى الإنتاج، يستطيع أحدهم فحص الكود ومراجعة التغييرات والموافقة على النشر.
- يعمل الإنتاج على بنية تحتية خاضعة للحوكمة، مع صلاحيات حسب الدور وبيئات منفصلة.
ذكاء اصطناعي خاضع للحوكمة مقابل ذكاء اصطناعي بلا ضوابط
| القدرة | ذكاء اصطناعي بلا ضوابط | ذكاء اصطناعي خاضع للحوكمة |
|---|---|---|
| سجل التدقيق | لا يوجد | سجلات كاملة |
| تاريخ الإصدارات | لا يوجد | كل تغيير مسجَّل |
| فصل البيئات | لا | تطوير / تجربة / إنتاج |
| التحكم في الوصول | لا | حسب الدور |
| مراجعة الكود | صندوق أسود | قابل للفحص بالكامل |
| الامتثال | غير معروف | بنية تحتية مدقَّقة (مثل SOC 2) |
من أين تبدأ
إذا كنت تبدأ من الصفر، فابدأ بالضوابط التي لا يمكن إضافتها لاحقًا: فعّل سجل التدقيق قبل وصول البيانات الحقيقية، وامنح كل مستخدم دورًا، وصنّف البيانات التي تستطيع تطبيقاتك المبنية بالذكاء الاصطناعي الوصول إليها. بعد ذلك، مرّر كل تطبيق جديد على فحص قصير قبل إطلاقه: قائمة التحقق لنشر تطبيقات الذكاء الاصطناعي بأمان تغطي الخطوات الست.
بنينا هذا داخل AgentUI: مصفوفة المخاطر ووسم الملفات والمحادثات القابلة للتحقق تعمل جنبًا إلى جنب مع سجلات التدقيق وتاريخ الإصدارات والصلاحيات حسب الدور. لمعرفة طريقة الإعداد، تجد التفاصيل في صفحة الأمان.