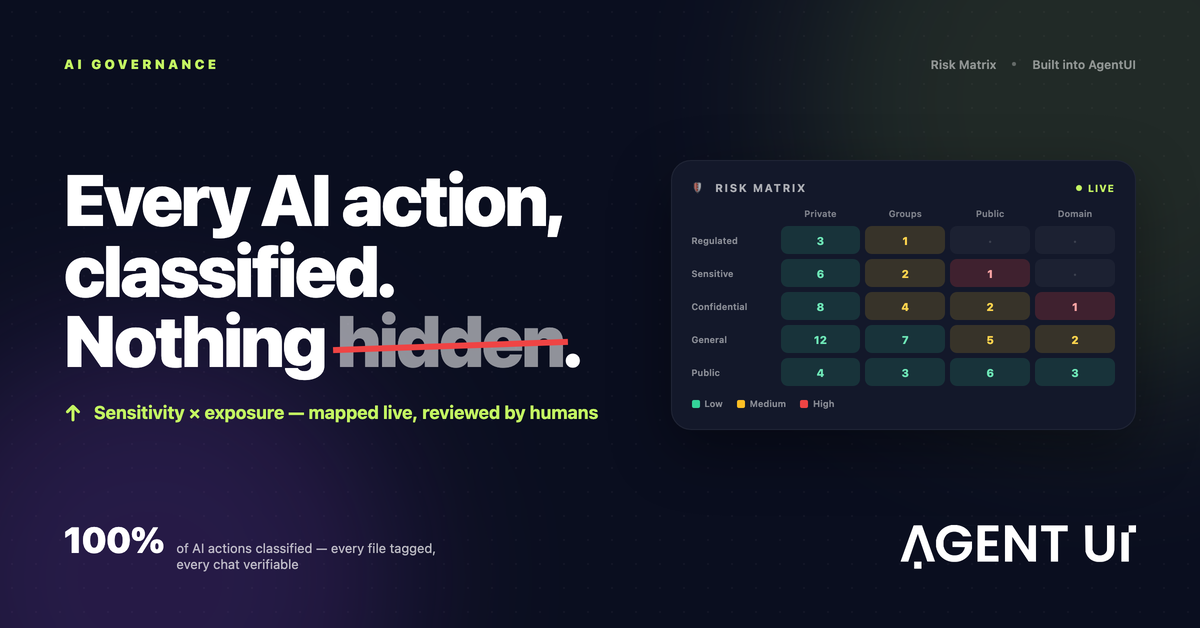
Διακυβέρνηση AI σημαίνει πλήρη ορατότητα σε ό,τι κάνει η AI και στην ανθρώπινη εντολή πίσω από αυτό. Κάθε ενέργεια της AI, κάθε αρχείο που διαβάζει ή δημιουργεί και κάθε συνομιλία που οδήγησε σε μια αλλαγή καταγράφεται, ταξινομείται και είναι διαθέσιμη στους ανθρώπους που έχουν την ευθύνη. Αν δεν μπορείτε να απαντήσετε στο «ποιος το ζήτησε από την AI, ποια δεδομένα άγγιξε και ποιος το ενέκρινε;», δεν έχετε ακόμα διακυβέρνηση AI. Έχετε απλώς χρήση AI.
Ο ορισμός αυτός μετράει περισσότερο τώρα που η AI δεν απαντά μόνο σε ερωτήσεις. Φτιάχνει εφαρμογές για την επιχείρηση, αλλάζει dashboards, συνδέεται με βάσεις δεδομένων και δημοσιεύει εργαλεία που άλλοι χρησιμοποιούν κάθε μέρα. Κάθε τέτοιο βήμα είναι μια απόφαση με συνέπειες, και η διακυβέρνηση είναι ο τρόπος να τις παρακολουθείτε.
Γιατί η διακυβέρνηση AI συνήθως είναι ένα απλό τικ
Σε πολλές εταιρείες, η «διακυβέρνηση AI» είναι ένα έγγραφο πολιτικής και μια λίστα εγκεκριμένων εργαλείων. Η πολιτική λέει ότι τα ευαίσθητα δεδομένα δεν μπαίνουν σε prompts και ότι οι εφαρμογές που φτιάχνει η AI πρέπει να ελέγχονται. Μετά, κανένα εργαλείο δεν επιβάλλει αυτούς τους κανόνες και κανείς δεν μπορεί να αποδείξει αν τηρήθηκαν.
Η εναλλακτική είναι η διακυβέρνηση ως υποδομή: ενσωματωμένη στην πλατφόρμα όπου δουλεύει η AI, όχι κάτι που προστίθεται εκ των υστέρων. Στην πράξη, τρία πράγματα καταγράφονται αυτόματα, χωρίς να χρειάζεται να το θυμηθεί κανείς:
- Τι έκανε η AI και πόσο ρίσκο είχε.
- Ποια αρχεία μπήκαν ή βγήκαν από αυτήν.
- Η συνομιλία που οδήγησε σε κάθε αλλαγή.
1. Ταξινομήστε κάθε ενέργεια της AI κατά ευαισθησία και έκθεση
Δεν έχουν όλες οι εφαρμογές που φτιάχνει η AI το ίδιο ρίσκο. Μια φόρμα παραγγελίας φαγητού κοινή για όλη την εταιρεία δεν είναι το ίδιο με ένα dashboard μισθοδοσίας για μία ομάδα, και κανένα από τα δύο δεν μοιάζει με μια λίστα πελατών σε δημόσιο σύνδεσμο.
Δύο ερωτήσεις τις βάζουν σε σειρά:
- Πόσο ευαίσθητα είναι τα δεδομένα; Μια πρακτική κλίμακα πηγαίνει από δημόσια σε γενικά, εμπιστευτικά, ευαίσθητα και ρυθμιζόμενα (δεδομένα που προστατεύονται από νόμο ή σύμβαση, όπως ιατρικά ή οικονομικά). Ό,τι δεν έχει ακόμα ετικέτα είναι αταξινόμητο, και αυτό είναι ήδη ρίσκο.
- Πόσο εκτεθειμένη είναι η εφαρμογή; Ιδιωτική για όποιον τη δημιούργησε, κοινή σε ομάδες, δημόσια ή δημοσιευμένη σε δικό σας domain.
Αν διασταυρώσετε τα δύο, παίρνετε έναν πίνακα κινδύνου. Οι περισσότερες εφαρμογές πέφτουν σε κελιά χαμηλού ρίσκου: γενικά δεδομένα με ιδιωτική ή ομαδική πρόσβαση. Προσοχή χρειάζονται τα ευαίσθητα ή ρυθμιζόμενα δεδομένα με μεγάλη έκθεση, και ό,τι είναι αταξινόμητο.
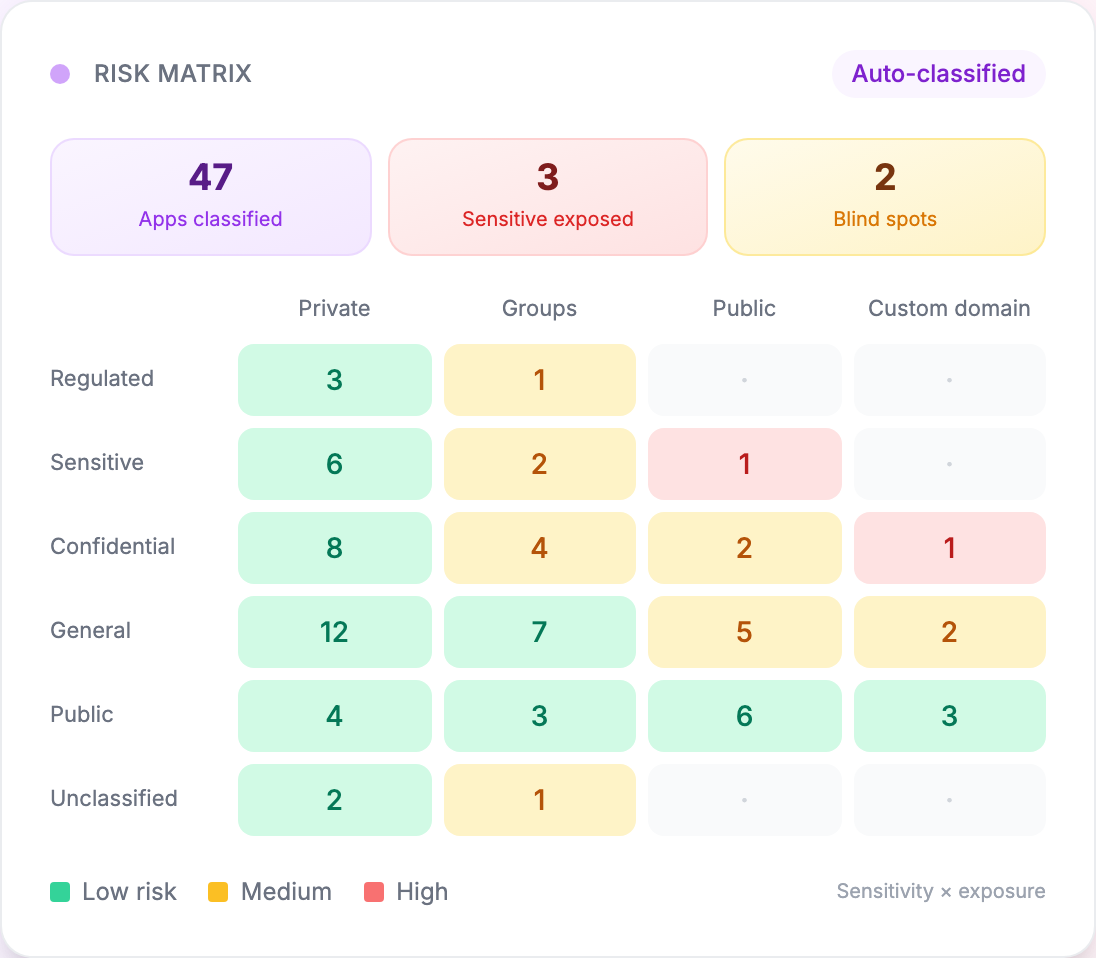
Στο παράδειγμα παραπάνω έχουν ταξινομηθεί 47 εφαρμογές. Τρεις έχουν ευαίσθητα ή εμπιστευτικά δεδομένα σε δημόσιους συνδέσμους ή σε δικό σας domain, και δύο είναι τυφλά σημεία: εφαρμογές που δεν έχει ταξινομήσει κανείς. Αυτός είναι ο σκοπός του πίνακα. Μετατρέπει το «νομίζουμε ότι είμαστε εντάξει» σε μια σύντομη, συγκεκριμένη λίστα εφαρμογών που πρέπει να δει κάποιος αυτή την εβδομάδα.
2. Βάλτε ετικέτα σε κάθε αρχείο που μπαίνει ή βγαίνει από την AI
Τα αρχεία είναι ο πιο συνηθισμένος δρόμος διαρροής ευαίσθητων δεδομένων. Κάποιος ανεβάζει την εξαγωγή μισθοδοσίας του προηγούμενου μήνα για μια γρήγορη σύνοψη· η AI φτιάχνει μια αναφορά απώλειας πελατών με ονόματα· ένα μοντέλο τιμολόγησης εξάγεται σε CSV και κοινοποιείται.
Με σωστή διακυβέρνηση, κάθε αρχείο παίρνει αυτόματα ετικέτα ευαισθησίας (οικονομικά, προσωπικά, εμπιστευτικά, γενικά), είτε το ανέβασε άνθρωπος είτε το δημιούργησε η AI. Τα αρχεία με ευαίσθητες ετικέτες μπαίνουν σε ουρά ελέγχου· τα χαμηλού ρίσκου μπορούν να εγκρίνονται αυτόματα.
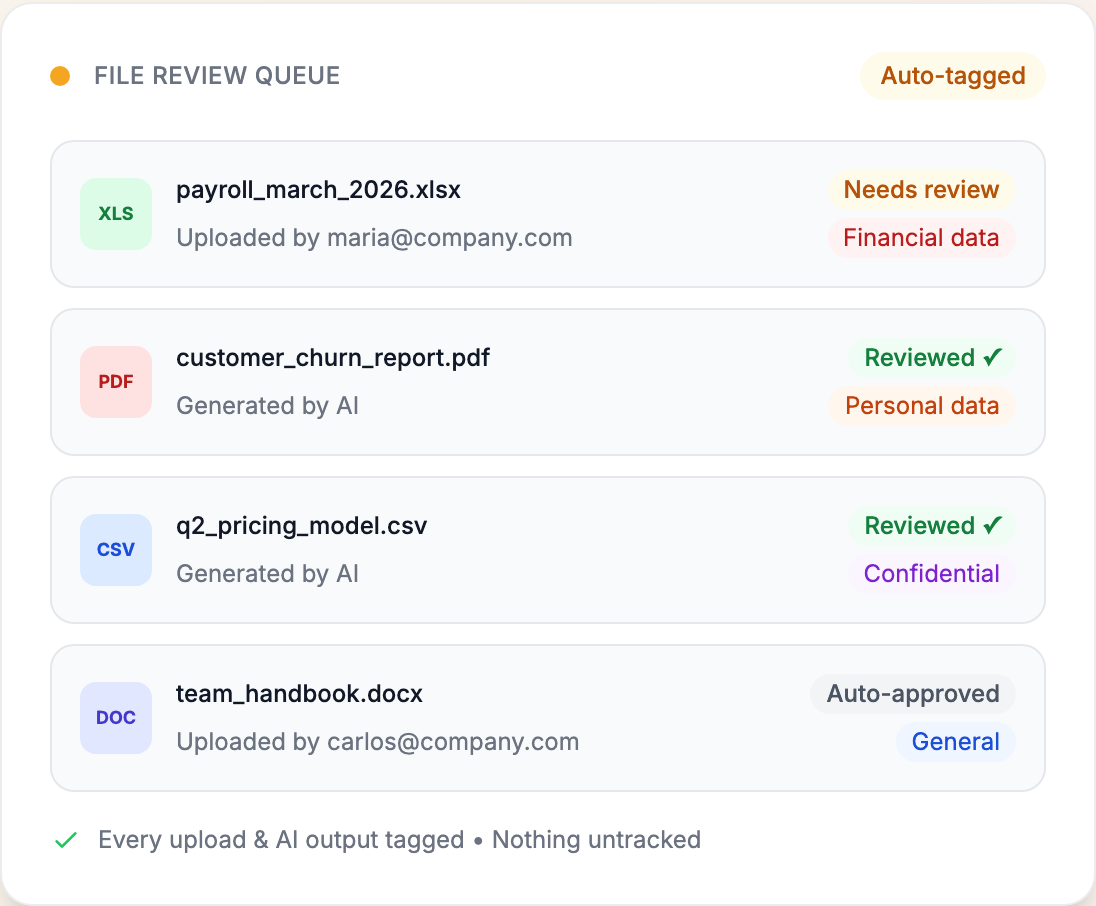
Ο κανόνας-στόχος είναι απλός: τίποτα δεν μπαίνει ούτε βγαίνει από τον χώρο εργασίας χωρίς καταγραφή. Μπορεί να αποφασίσετε ότι τα περισσότερα αρχεία δεν χρειάζονται έλεγχο. Σημασία έχει η απόφαση να είναι ορατή και να την έχει πάρει κάποιος.
3. Κρατήστε κάθε συνομιλία διαθέσιμη για επαλήθευση
Όταν η AI φτιάχνει και αλλάζει λογισμικό μέσα από συνομιλία, η συνομιλία είναι το αίτημα αλλαγής. Αν χαθεί το chat, χάνεται και ο λόγος για τον οποίο ένα dashboard δείχνει πλέον επιστροφές χρημάτων ή ένα πεδίο έγινε επεξεργάσιμο.
Γι' αυτό κάθε συνομιλία πρέπει να διατηρείται ολόκληρη: το prompt του ανθρώπου, η απάντηση της AI και κάθε αλλαγή που ακολούθησε. Ένα χρήσιμο αρχείο επαλήθευσης συνδέει κάθε απάντηση με:
- την έκδοση της εφαρμογής που δημιούργησε, ώστε να δείτε και να αναιρέσετε την ακριβή αλλαγή·
- τα δεδομένα που άγγιξε, με το επίπεδο ευαισθησίας τους·
- τον άνθρωπο που την έλεγξε και την ενέκρινε πριν βγει στον αέρα·
- ένα hash ακεραιότητας, που αποδεικνύει ότι η εγγραφή δεν έχει αλλοιωθεί.
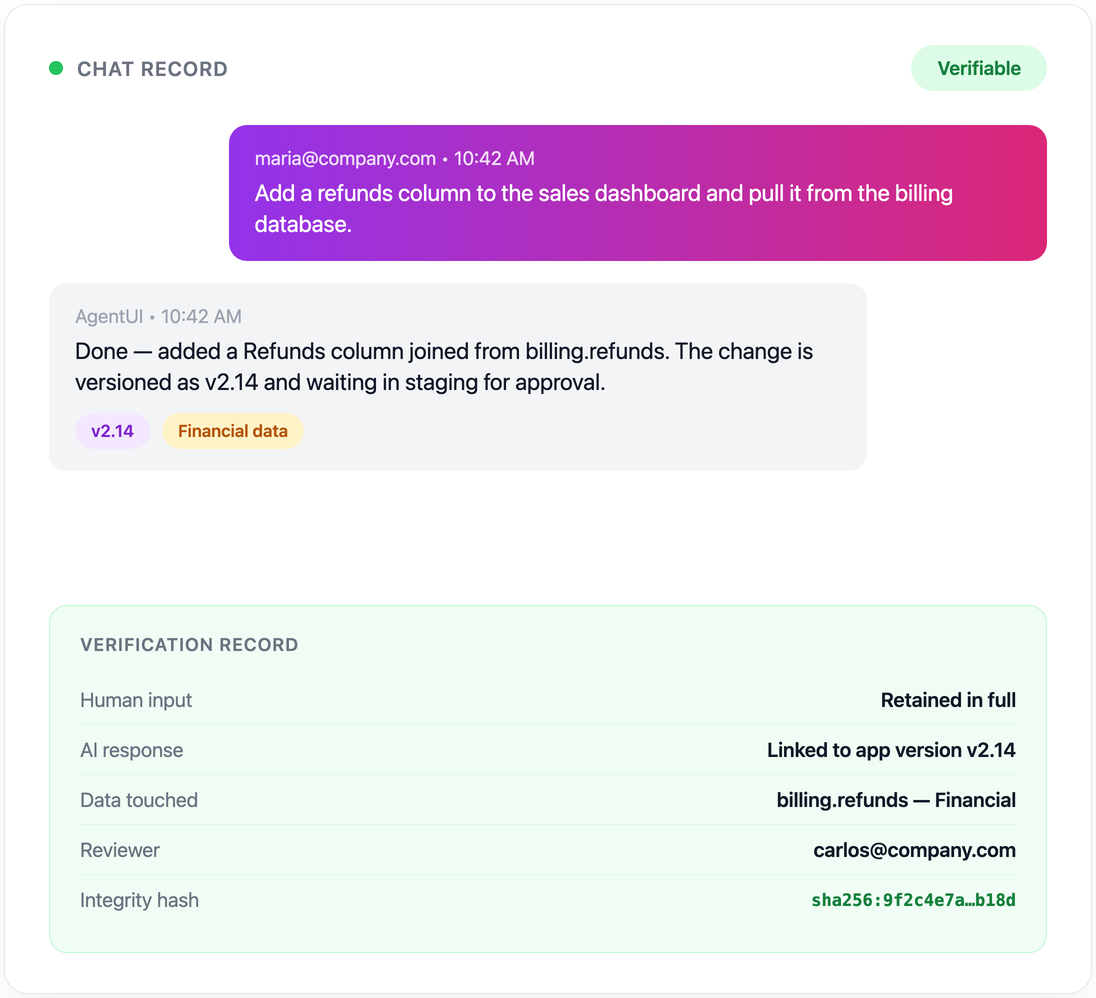
Όταν κάποιος ρωτήσει «γιατί το έκανε αυτό η AI;», έχετε την απάντηση, μαζί με το ποιος το ζήτησε και ποιος το ενέκρινε.
Γιατί έχει σημασία
Η ομάδα συμμόρφωσης δεν μπορεί να εγκρίνει κάτι που δεν μπορεί να ελέγξει. Χωρίς καθαρό ίχνος ελέγχου (audit trail), τα εργαλεία AI συνήθως απορρίπτονται από την αρχή. Η ορατότητα είναι αυτό που επιτρέπει στη συμμόρφωση να πει ναι.
Τα εργαλεία που φτιάχνει η AI χρειάζονται τους ίδιους ελέγχους με όσα φτιάχνουν οι developers. Μια εφαρμογή δεν παρακάμπτει τη διαδικασία ελέγχου επειδή την έγραψε η AI. Περνά από τους ίδιους κανόνες πρόσβασης, τον ίδιο έλεγχο και τα ίδια βήματα κυκλοφορίας με τον κώδικα της τεχνικής σας ομάδας.
Χρειάζεστε απόδειξη ότι ό,τι παράγει η AI ελέγχεται, έχει εκδόσεις και είναι ασφαλές. Οι ρυθμιστικές αρχές και ο εσωτερικός έλεγχος ζητούν αποδείξεις, όχι προθέσεις. Μια εγγραφή που δημιουργείται αυτόματα για κάθε ενέργεια της AI, από τη δημιουργία μέχρι το deploy, είναι αυτή η απόδειξη.
Οι έξι έλεγχοι που κάνουν τη διακυβέρνηση AI πραγματική
Η ταξινόμηση, οι ετικέτες αρχείων και οι εγγραφές συνομιλιών δείχνουν τι συνέβη. Αυτοί οι έλεγχοι ορίζουν τι επιτρέπεται να συμβεί:
| Έλεγχος | Τι κάνει |
|---|---|
| Audit logs | Κάθε δημιουργία, επεξεργασία και deploy από την AI καταγράφεται: ποιος ζήτησε τι, πότε και τι άλλαξε. |
| Έλεγχος εκδόσεων | Κάθε έκδοση της εφαρμογής κρατιέται με πλήρες ιστορικό, οπότε κάθε αλλαγή μπορεί να αναιρεθεί. |
| Ξεχωριστά περιβάλλοντα | Development, staging και production είναι χωριστά. Οι αλλαγές της AI δεν βγαίνουν live χωρίς προώθηση. |
| Πρόσβαση βάσει ρόλων | Ορίζετε ποιος μπορεί να φτιάχνει, να επεξεργάζεται, να εγκρίνει και να κάνει deploy, και χωρίζετε όσους φτιάχνουν από όσους εγκρίνουν. |
| Ορατός κώδικας | Κάθε στοιχείο που δημιουργεί η AI μπορεί να ελεγχθεί. Κανένα μαύρο κουτί. |
| Πιστοποιημένη υποδομή | Οι εφαρμογές τρέχουν σε υποδομή ελεγμένη με αναγνωρισμένο πρότυπο όπως το SOC 2, με κρυπτογράφηση δεδομένων σε αποθήκευση και σε μεταφορά. |
Πώς λειτουργεί μια ροή με διακυβέρνηση
Από τη σκοπιά της ομάδας συμμόρφωσης, μια ελεγχόμενη δημιουργία με AI μοιάζει έτσι:
- Η AI δημιουργεί το εργαλείο από μια περιγραφή, με πλήρη διαφάνεια για το τι φτιάχτηκε.
- Κάθε αλλαγή καταγράφεται: ποιος έδωσε εντολή στην AI, τι δημιούργησε και κάθε τροποποίηση μετά.
- Η ομάδα σας ελέγχει και εγκρίνει. Πριν φτάσει οτιδήποτε στην παραγωγή, κάποιος μπορεί να δει τον κώδικα, να ελέγξει τις αλλαγές και να εγκρίνει την κυκλοφορία.
- Η παραγωγή τρέχει σε ελεγχόμενη υποδομή, με πρόσβαση βάσει ρόλων και ξεχωριστά περιβάλλοντα.
AI με διακυβέρνηση vs. AI χωρίς έλεγχο
| Δυνατότητα | AI χωρίς έλεγχο | AI με διακυβέρνηση |
|---|---|---|
| Ίχνος ελέγχου | Κανένα | Πλήρη logs |
| Ιστορικό εκδόσεων | Κανένα | Κάθε αλλαγή καταγεγραμμένη |
| Διαχωρισμός περιβαλλόντων | Όχι | Dev / staging / production |
| Έλεγχος πρόσβασης | Όχι | Βάσει ρόλων |
| Έλεγχος κώδικα | Μαύρο κουτί | Πλήρως ελέγξιμος |
| Συμμόρφωση | Άγνωστη | Ελεγμένη υποδομή (π.χ. SOC 2) |
Από πού να ξεκινήσετε
Αν ξεκινάτε από το μηδέν, αρχίστε από τους ελέγχους που δεν μπαίνουν εκ των υστέρων: ενεργοποιήστε το audit log πριν φτάσουν πραγματικά δεδομένα, δώστε ρόλο σε κάθε χρήστη και βάλτε ετικέτα στα δεδομένα που μπορούν να δουν οι εφαρμογές σας που φτιάχνει η AI. Μετά, περάστε κάθε νέα εφαρμογή από έναν σύντομο έλεγχο πριν την κυκλοφορία: η λίστα ελέγχου για ασφαλές deploy AI εφαρμογών καλύπτει τα έξι βήματα.
Το ενσωματώσαμε στο AgentUI: ο πίνακας κινδύνου, οι ετικέτες αρχείων και οι επαληθεύσιμες συνομιλίες βρίσκονται δίπλα στα audit logs, στο ιστορικό εκδόσεων και στην πρόσβαση βάσει ρόλων. Αν θέλετε να δείτε πώς είναι ρυθμισμένο, η σελίδα ασφάλειας έχει τις λεπτομέρειες.