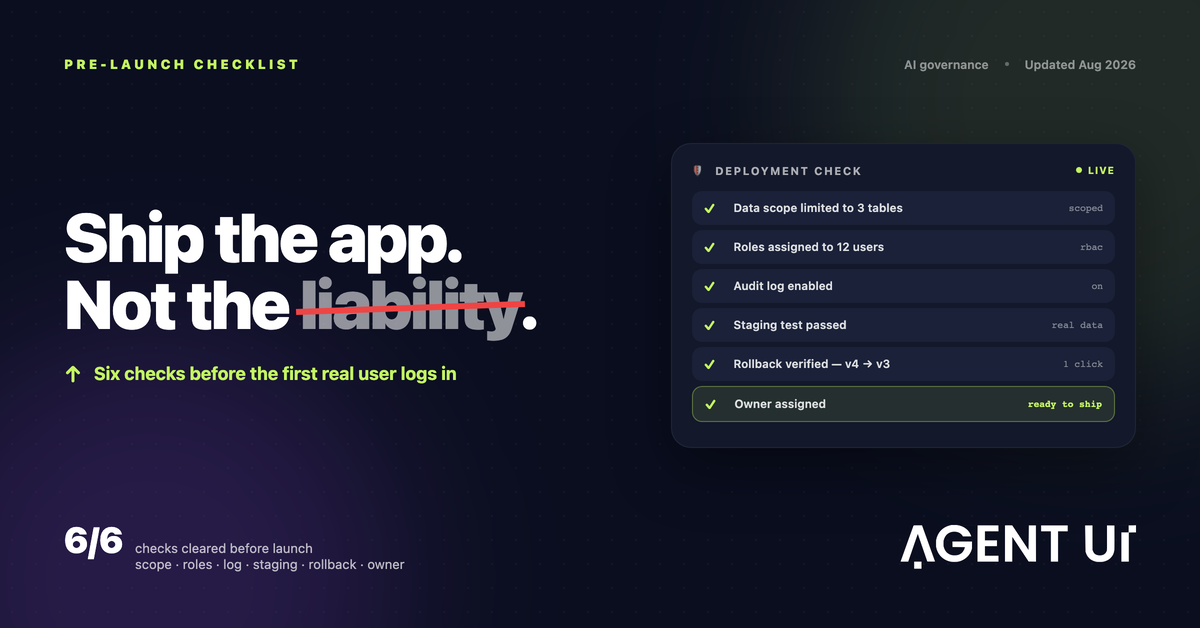
Per distribuire app di IA in sicurezza, verifica sei cose prima del lancio: l'app legge solo i dati che le servono, ogni utente ha un ruolo, il log di audit è attivo, è stata testata in staging con dati di forma reale, puoi tornare alla versione precedente con un clic e c'è una persona con nome e cognome che ne risponde. Se ne salti una, non hai distribuito un'app. Hai distribuito un rischio che nessuno sta guardando.
Costruire l'app era la parte facile. Con l'IA, uno strumento interno funzionante può essere pronto prima di pranzo. Se sia sicuro metterlo davanti a persone e dati veri lo decidono questi sei controlli, e ognuno di essi è un'impostazione, non una promessa.
Nessuno pubblica un'app insicura di proposito
Le app insicure nascono di rado dalla trascuratezza. Succede perché l'app funzionava nella demo, qualcuno la voleva per lunedì e i sei controlli stavano nella testa di qualcuno invece che nella piattaforma.
L'IA lo rende più probabile, non perché il suo codice sia peggiore, ma perché elimina i passaggi lenti in cui uno sviluppatore avrebbe applicato questi controlli per abitudine. Quando un'app passa dall'idea al link condivisibile in un pomeriggio, il rituale di rilascio deve essere intenzionale.
Fai questa checklist prima che entri il primo utente vero.
La checklist in sei punti per un rilascio sicuro
1. Definisci il perimetro dei dati prima di quello delle funzioni
L'app deve arrivare esattamente alle tabelle e alle colonne che le servono, non a tutto il data warehouse perché era più rapido da collegare.
È l'errore più comune, e ogni problema di accesso successivo nasce da lì. Se l'app ha bisogno solo degli ordini aperti e dei nomi dei clienti, collega una vista con quelle colonne. Non collegare l'intero database pensando di "nascondere il resto nell'interfaccia". Un'app che non riceve mai i dati delle buste paga non può farli trapelare.
Verifica: elenca le tabelle e le colonne che l'app può leggere. Quello che non giustifichi in una frase va tolto.
2. Assegna un ruolo a ogni utente
"Tutti vedono tutto" è una decisione, e di solito quella sbagliata. Assegna i ruoli prima del lancio, non dopo la prima lamentela.
I ruoli devono rispecchiare quello che fanno le persone: chi consulta, chi modifica, chi approva, chi può cambiare l'app stessa. Parti dal ruolo più ristretto che permette a ciascuno di fare il proprio lavoro e allargalo quando qualcuno lo chiede. Togliere accessi a cui le persone si sono abituate è molto più difficile.
Verifica: apri l'app con ogni ruolo e conferma cosa vede e cosa no, soprattutto stipendi, contatti dei clienti e qualsiasi dato finanziario.
3. Accendi per primo il log di audit
Non ricostruisci cosa è successo martedì da un log attivato mercoledì. Accendilo prima che arrivino i dati veri.
Un buon log di audit risponde a tre domande per ogni modifica: chi, cosa e quando. Nelle app create con l'IA dovrebbe anche conservare il prompt dietro la modifica, così "perché il report è diverso?" ha una risposta.
Verifica: fai una modifica di prova e controlla che compaia nel log con il tuo nome e l'orario.
4. Testa in staging con dati di forma reale
I dati di esempio nascondono i casi limite: la colonna vuota, l'ID duplicato, la riga del 2019. Prova su dati che somigliano ai tuoi.
"Di forma reale" non significa per forza dati veri. Significa le stesse colonne, lo stesso disordine e un volume simile. Un ambiente di staging separato dalla produzione ti fa trovare questi problemi quando costano ancora poco, e permette di rivedere le modifiche generate dall'IA prima di promuoverle.
Verifica: esegui il flusso principale dell'app dall'inizio alla fine in staging, con almeno un record con valori mancanti o strani.
5. Rendi il rollback un clic, non un progetto
Lo storico delle versioni trasforma una modifica sbagliata in un fastidio invece che in un incidente. Verifica di poter tornare indietro prima di doverlo fare.
Se ogni versione pubblicata viene conservata, tornare a quella di ieri richiede pochi secondi. Senza, una modifica sbagliata di venerdì significa ricostruire sotto pressione mentre tutti aspettano.
Verifica: pubblica una piccola modifica e poi annullala. Se ci vuole più di un minuto, risolvi prima del lancio.
6. Dai un nome al responsabile
Un'app senza proprietario non è problema di nessuno, finché non diventa problema di tutti. Scrivi il nome prima di condividere il link.
Il responsabile dovrebbe far parte del team che usa l'app, non essere solo chi l'ha costruita. Essere responsabili significa accorgersi quando si rompe e avere l'autorità per cambiarla.
Verifica: il nome del responsabile è scritto dove gli utenti lo vedono, e quella persona ha accettato.
Pubblicato di fretta vs. rilasciato in sicurezza
La stessa app, sei settimane dopo. La differenza è ciò che hai impostato il primo giorno.
| Quando conta | Pubblicato di fretta | Rilasciato in sicurezza |
|---|---|---|
| Qualcuno vede uno stipendio che non dovrebbe | Scoperto settimane dopo, per caso | Bloccato dal ruolo, mai mostrato |
| Un numero nel report sembra sbagliato | Nessuno sa dire chi l'ha cambiato | Il log di audit dà nome e orario |
| Un aggiornamento rompe la schermata principale | Ricostruzione sotto pressione | Torni alla versione di ieri |
| La compliance chiede come sono trattati i dati | Corsa a ricostruire tutto | Esporti il log e la matrice degli accessi |
| Chi l'ha costruita se ne va | Lo strumento si degrada in silenzio | Responsabile con nome e storico delle versioni |
Domande frequenti
Come distribuisco app di IA in sicurezza senza un team di sicurezza?
Segui la checklist in sei punti: definisci il perimetro dei dati, assegna i ruoli, attiva il log di audit, testa in staging, verifica il rollback e dai un nome al responsabile. Nessuno di questi richiede uno specialista di sicurezza. Richiedono una piattaforma che offra questi controlli come impostazioni, non come progetto di consulenza.
Qual è l'errore più comune?
Dare all'app più accesso ai dati di quanto serva, perché era più rapido collegare tutto il database che definire una vista. Ogni problema di accesso successivo deriva da quella prima scorciatoia.
Serve un ambiente di staging per uno strumento interno?
Sì. I dati di esempio non mostrano la colonna vuota o l'ID duplicato che hanno i dati veri. Un passaggio in staging con dati di forma reale li fa emergere quando correggerli costa ancora poco.
Un'app creata con l'IA è meno sicura di una scritta a mano?
Non di per sé. Il rischio non è che l'abbia scritta l'IA, ma che le app create con l'IA spesso saltino il rituale di rilascio che uno sviluppatore avrebbe seguito per abitudine. I controlli sono gli stessi; cambia se qualcuno li applica.
Cosa significa in concreto "rollback"?
Ogni versione pubblicata viene conservata, quindi tornare alla precedente è un clic e non una ricostruzione. Così una modifica sbagliata del venerdì diventa un fastidio e non un incidente.
Chi dovrebbe essere responsabile di un'app interna creata con l'IA?
Una persona con nome e cognome del team che la usa, non solo chi l'ha costruita. Scrivi il nome prima di inviare il link.
Per approfondire
Questi sei controlli sono il lato rilascio di una domanda più ampia: come tenere traccia di tutto ciò che fa l'IA in azienda una volta che le app sono in uso. Ne parliamo in cos'è la governance dell'IA in pratica.
In AgentUI ogni controllo è un'impostazione: accesso per ruolo, log di audit, ambienti separati e storico delle versioni con rollback in un clic. La pagina sulla sicurezza spiega come funzionano.