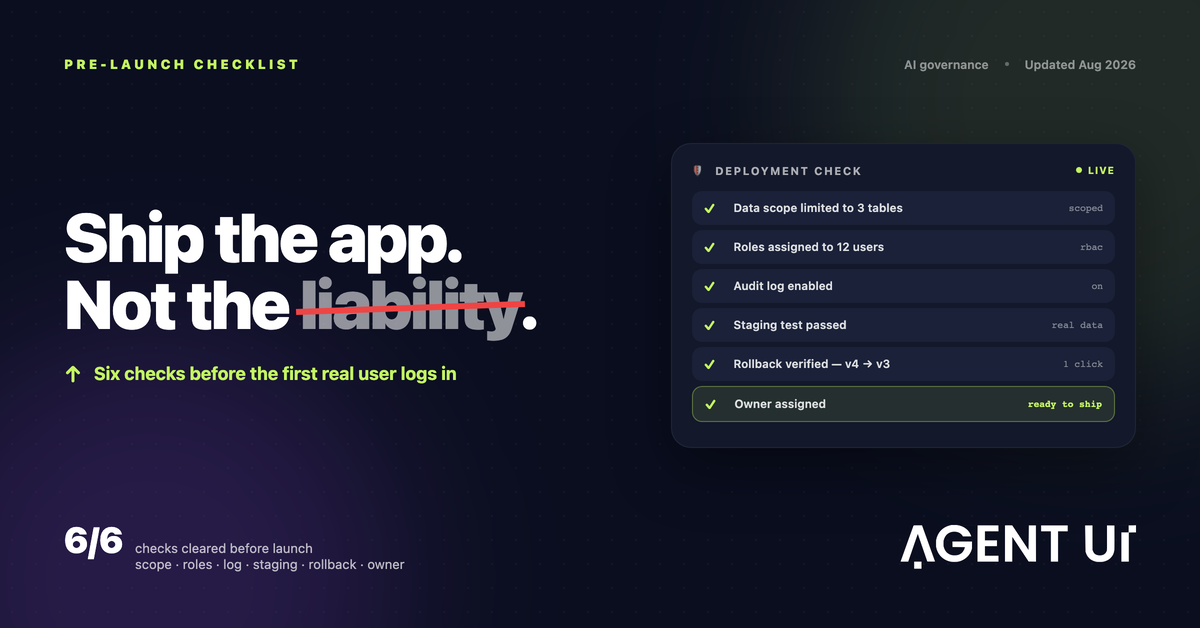
Pour déployer des applications IA en toute sécurité, vérifiez six points avant le lancement : l'application ne lit que les données nécessaires, chaque utilisateur a un rôle, le journal d'audit est actif, elle a été testée en préproduction avec des données de forme réelle, vous pouvez revenir à la version précédente en un clic, et une personne nommée en est responsable. S'il en manque un, vous n'avez pas déployé une application. Vous avez déployé un risque que personne ne surveille.
Construire l'application était la partie facile. Avec l'IA, un outil métier fonctionnel peut exister avant midi. Ce qui détermine s'il est prudent de le confier à de vraies personnes et à de vraies données, ce sont ces six vérifications, et chacune est un réglage, pas une promesse.
Personne ne met en ligne une application dangereuse volontairement
Les applications dangereuses viennent rarement d'une négligence. Elles arrivent parce que l'application marchait en démo, que quelqu'un en avait besoin lundi, et que les six vérifications étaient dans la tête de quelqu'un plutôt que dans la plateforme.
L'IA rend ce scénario plus probable, non pas parce que son code serait moins bon, mais parce qu'elle supprime les étapes lentes où un développeur aurait appliqué ces vérifications par habitude. Quand une application passe de l'idée au lien partageable en un après-midi, le rituel de déploiement doit être délibéré.
Passez cette checklist en revue avant la première connexion d'un vrai utilisateur.
La checklist de déploiement sécurisé en six points
1. Cadrez les données avant de cadrer les fonctions
L'application doit atteindre exactement les tables et colonnes nécessaires, pas tout l'entrepôt de données parce que c'était plus rapide à brancher.
C'est l'erreur la plus courante, et tous les problèmes d'accès ultérieurs en découlent. Si l'application n'a besoin que des commandes en cours et des noms des clients, connectez une vue avec ces colonnes. Ne connectez pas toute la base en prévoyant de « masquer le reste dans l'interface ». Une application qui ne reçoit jamais les données de paie ne peut pas les divulguer.
Vérifiez : listez les tables et colonnes que l'application peut lire. Tout ce que vous ne pouvez pas justifier en une phrase doit sortir.
2. Donnez un rôle à chaque utilisateur
« Tout le monde voit tout » est une décision, et généralement la mauvaise. Attribuez les rôles avant le lancement, pas après la première plainte.
Les rôles doivent refléter ce que font les gens : qui consulte, qui modifie, qui valide, qui peut changer l'application elle-même. Commencez par le rôle le plus restreint qui permet à chacun de faire son travail, et élargissez-le à la demande. Retirer des accès auxquels les gens se sont habitués est bien plus difficile.
Vérifiez : ouvrez l'application avec chaque rôle et confirmez ce qu'il voit et ne voit pas, en particulier les salaires, les coordonnées des clients et toute donnée financière.
3. Activez le journal d'audit en premier
On ne reconstitue pas mardi dernier à partir d'un journal activé mercredi. Allumez-le avant l'arrivée des vraies données.
Un bon journal d'audit répond à trois questions pour chaque changement : qui, quoi et quand. Pour les applications créées avec l'IA, il doit aussi conserver le prompt à l'origine du changement, pour que « pourquoi le rapport a-t-il changé ? » ait une réponse.
Vérifiez : faites une modification de test et confirmez qu'elle apparaît dans le journal avec votre nom et l'horodatage.
4. Testez en préproduction avec des données de forme réelle
Les données de démonstration masquent les cas limites : la colonne vide, l'identifiant en double, la ligne de 2019. Répétez sur des données qui ressemblent aux vôtres.
« De forme réelle » ne veut pas forcément dire réelles. Cela veut dire les mêmes colonnes, le même désordre et un volume comparable. Un environnement de préproduction séparé de la production vous permet de trouver ces problèmes tant qu'ils coûtent peu, et de relire les changements générés par l'IA avant de les promouvoir.
Vérifiez : déroulez le parcours principal de l'application de bout en bout en préproduction, avec au moins un enregistrement aux valeurs manquantes ou inhabituelles.
5. Faites du rollback un clic, pas un chantier
L'historique des versions transforme un mauvais changement en désagrément plutôt qu'en incident. Vérifiez le retour arrière avant d'en avoir besoin.
Si chaque version publiée est conservée, revenir à celle d'hier prend quelques secondes. Sans cela, une mauvaise modification un vendredi signifie tout reconstruire dans l'urgence pendant que tout le monde attend.
Vérifiez : publiez un petit changement, puis annulez-le. Si cela prend plus d'une minute, réglez-le avant le lancement.
6. Nommez un responsable humain
Une application sans propriétaire n'est le problème de personne, jusqu'à devenir celui de tout le monde. Notez le nom avant de partager le lien.
Le responsable doit faire partie de l'équipe qui utilise l'application, et pas seulement être la personne qui l'a construite. Être responsable, c'est remarquer quand elle casse et avoir l'autorité pour la modifier.
Vérifiez : le nom du responsable figure là où les utilisateurs le voient, et cette personne a accepté.
Mis en ligne dans l'urgence vs. déployé en sécurité
La même application, six semaines plus tard. La différence tient à ce que vous avez configuré le premier jour.
| Au moment critique | Mis en ligne dans l'urgence | Déployé en sécurité |
|---|---|---|
| Quelqu'un voit un salaire qu'il ne devrait pas voir | Découvert des semaines plus tard, par hasard | Bloqué par le rôle, jamais affiché |
| Un chiffre du rapport semble faux | Personne ne sait qui l'a modifié | Le journal d'audit donne la personne et l'heure |
| Une mise à jour casse l'écran principal | Reconstruction dans l'urgence | Retour à la version d'hier |
| La conformité demande comment les données sont traitées | Course pour tout reconstituer | Export du journal et de la matrice d'accès |
| La personne qui l'a créée s'en va | L'outil se dégrade en silence | Responsable nommé et historique des versions |
Questions fréquentes
Comment déployer des applications IA en toute sécurité sans équipe sécurité ?
Suivez la checklist en six points : cadrer les données, attribuer les rôles, activer le journal d'audit, tester en préproduction, vérifier le rollback et nommer un responsable. Aucun de ces points n'exige un spécialiste de la sécurité. Ils exigent une plateforme qui propose ces contrôles comme des réglages, et non comme une mission de conseil.
Quelle est l'erreur la plus fréquente ?
Donner à l'application plus d'accès aux données que nécessaire, parce qu'il était plus rapide de connecter toute la base que de définir une vue. Tous les problèmes d'accès ultérieurs découlent de ce premier raccourci.
Faut-il un environnement de préproduction pour un outil interne ?
Oui. Les données de démonstration ne révéleront pas la colonne vide ni l'identifiant en double que contiennent les vraies données. Un passage en préproduction avec des données de forme réelle les fait apparaître tant qu'ils sont encore peu coûteux à corriger.
Une application créée avec l'IA est-elle moins sûre qu'une application codée à la main ?
Pas en soi. Le risque n'est pas que l'IA l'ait écrite, mais que les applications créées avec l'IA sautent souvent le rituel de déploiement qu'un développeur aurait suivi par habitude. Les contrôles sont les mêmes ; ce qui change, c'est que quelqu'un les applique ou non.
Que signifie concrètement « rollback » ?
Chaque version publiée est conservée : revenir à la précédente est un clic, pas une reconstruction. Une mauvaise modification du vendredi devient un désagrément plutôt qu'un incident.
Qui doit être responsable d'une application IA interne ?
Une personne nommée dans l'équipe qui l'utilise, et pas seulement celle qui l'a construite. Notez son nom avant d'envoyer le lien.
Pour aller plus loin
Ces six vérifications sont le volet déploiement d'une question plus large : comment garder la trace de tout ce que fait l'IA dans votre entreprise une fois les applications en service. Nous en parlons dans ce qu'est la gouvernance de l'IA en pratique.
Dans AgentUI, chaque vérification est un réglage : accès par rôle, journaux d'audit, environnements séparés et historique des versions avec retour arrière en un clic. La page sécurité explique leur fonctionnement.