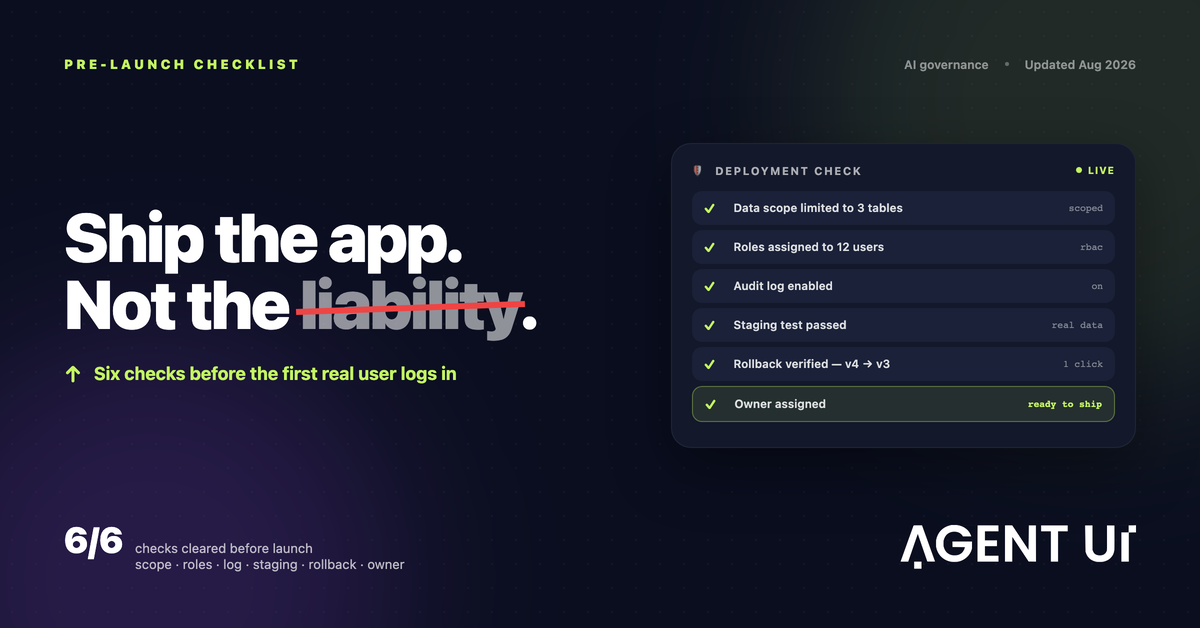
Um KI-Apps sicher bereitzustellen, prüfen Sie vor dem Launch sechs Punkte: Die App liest nur die Daten, die sie braucht, jede Person hat eine Rolle, das Audit-Log ist aktiv, es wurde auf Staging mit realistisch geformten Daten getestet, Sie können mit einem Klick zur Vorversion zurück, und eine namentlich benannte Person ist verantwortlich. Fehlt einer davon, haben Sie keine App bereitgestellt, sondern ein Risiko, das niemand beobachtet.
Die App zu bauen war der leichte Teil. Mit KI steht ein funktionierendes internes Tool oft schon vor der Mittagspause. Ob es echten Menschen und echten Daten standhält, entscheiden diese sechs Prüfungen, und jede davon ist eine Einstellung, kein Versprechen.
Niemand veröffentlicht absichtlich eine unsichere App
Unsichere Apps entstehen selten aus Nachlässigkeit. Sie entstehen, weil die App in der Demo lief, jemand sie am Montag brauchte und die sechs Prüfungen im Kopf einer Person steckten statt in der Plattform.
KI macht das wahrscheinlicher – nicht weil KI-Code schlechter wäre, sondern weil sie die langsamen Schritte überspringt, in denen eine Entwicklerin diese Prüfungen aus Gewohnheit erledigt hätte. Wenn eine App an einem Nachmittag von der Idee zum teilbaren Link wird, muss das Deployment-Ritual bewusst passieren.
Gehen Sie die folgende Checkliste durch, bevor sich die erste echte Person anmeldet.
Die Sechs-Punkte-Checkliste für sicheres Deployment
1. Erst den Datenumfang festlegen, dann die Funktionen
Die App soll genau die Tabellen und Spalten erreichen, die sie braucht – nicht das ganze Data Warehouse, weil das schneller angebunden war.
Das ist der häufigste Fehler, und jedes spätere Zugriffsproblem geht darauf zurück. Braucht die App nur offene Aufträge und Kundennamen, binden Sie eine View mit genau diesen Spalten an. Verbinden Sie nicht die ganze Datenbank mit dem Plan, „den Rest in der Oberfläche auszublenden“. Eine App, die nie Gehaltsdaten erhält, kann sie auch nicht preisgeben.
Prüfen: Listen Sie die Tabellen und Spalten auf, die die App lesen kann. Was Sie nicht in einem Satz begründen können, fliegt raus.
2. Jeder Person eine Rolle geben
„Alle sehen alles“ ist eine Entscheidung, meist die falsche. Vergeben Sie Rollen vor dem Launch, nicht nach der ersten Beschwerde.
Rollen sollten abbilden, was Menschen tun: wer ansieht, wer bearbeitet, wer freigibt und wer die App selbst ändern darf. Beginnen Sie mit der engsten Rolle, mit der jede Person ihre Arbeit erledigen kann, und erweitern Sie sie auf Nachfrage. Zugriffe einzuschränken, an die sich alle gewöhnt haben, ist deutlich schwieriger.
Prüfen: Öffnen Sie die App mit jeder Rolle und bestätigen Sie, was sie sieht und was nicht – vor allem Gehälter, Kontaktdaten von Kunden und alles Finanzielle.
3. Zuerst das Audit-Log einschalten
Was letzten Dienstag passiert ist, lässt sich nicht aus einem Log rekonstruieren, das Sie am Mittwoch aktiviert haben. Schalten Sie es ein, bevor echte Daten ankommen.
Ein brauchbarer Audit-Trail beantwortet für jede Änderung drei Fragen: wer, was und wann. Bei KI-gebauten Apps sollte er auch den Prompt hinter einer Änderung speichern, damit die Frage „Warum sieht der Bericht anders aus?“ eine Antwort hat.
Prüfen: Machen Sie eine Teständerung und bestätigen Sie, dass sie mit Ihrem Namen und Zeitstempel im Log erscheint.
4. Auf Staging mit realistisch geformten Daten testen
Beispieldaten verstecken die Sonderfälle: die leere Spalte, die doppelte ID, die Zeile von 2019. Proben Sie mit Daten, die Ihren ähneln.
„Realistisch geformt“ heißt nicht zwingend echt. Es heißt: dieselben Spalten, dieselbe Unordnung, ein ähnliches Volumen. Eine von der Produktion getrennte Staging-Umgebung zeigt Ihnen diese Probleme, solange sie noch billig sind, und erlaubt es, KI-generierte Änderungen vor der Freigabe zu prüfen.
Prüfen: Spielen Sie den Hauptablauf der App auf Staging einmal komplett durch, mit mindestens einem Datensatz mit fehlenden oder ungewöhnlichen Werten.
5. Rollback zum Klick machen, nicht zum Projekt
Versionshistorie macht aus einer schlechten Änderung eine Unannehmlichkeit statt eines Vorfalls. Prüfen Sie den Rückweg, bevor Sie ihn brauchen.
Wird jede veröffentlichte Version aufbewahrt, ist die Version von gestern in Sekunden zurück. Ohne das bedeutet eine missglückte Änderung am Freitag einen Neubau unter Druck, während alle warten.
Prüfen: Veröffentlichen Sie eine kleine Änderung und nehmen Sie sie zurück. Dauert das länger als eine Minute, beheben Sie das vor dem Launch.
6. Eine verantwortliche Person benennen
Eine App ohne Verantwortliche ist niemandes Problem – bis sie das Problem aller wird. Notieren Sie den Namen, bevor der Link herausgeht.
Verantwortlich sollte jemand aus dem Team sein, das die App nutzt, nicht nur die Person, die sie zufällig gebaut hat. Verantwortung heißt: Jemand merkt, wenn etwas kaputtgeht, und darf es ändern.
Prüfen: Der Name steht dort, wo Nutzende ihn sehen, und die Person hat zugestimmt.
In Eile veröffentlicht vs. sicher bereitgestellt
Dieselbe App, sechs Wochen später. Der Unterschied liegt in dem, was Sie am ersten Tag eingerichtet haben.
| Wenn es zählt | In Eile veröffentlicht | Sicher bereitgestellt |
|---|---|---|
| Jemand sieht ein Gehalt, das nicht für ihn bestimmt ist | Wochen später zufällig entdeckt | Von der Rolle blockiert, nie angezeigt |
| Eine Zahl im Bericht wirkt falsch | Niemand weiß, wer sie geändert hat | Das Audit-Log nennt Person und Zeitstempel |
| Ein Update zerlegt die Hauptansicht | Neubau unter Druck | Zurück zur Version von gestern |
| Compliance fragt, wie Daten behandelt werden | Hektisches Rekonstruieren | Log und Zugriffsmatrix exportieren |
| Die Person, die es gebaut hat, geht | Das Tool verkümmert still | Benannte Verantwortliche und Versionshistorie |
Häufige Fragen
Wie stelle ich KI-Apps ohne Security-Team sicher bereit?
Arbeiten Sie die Sechs-Punkte-Checkliste ab: Datenumfang festlegen, Rollen vergeben, Audit-Log einschalten, auf Staging testen, Rollback bestätigen und eine verantwortliche Person benennen. Keiner dieser Punkte erfordert Sicherheitsspezialisten. Sie erfordern eine Plattform, die diese Kontrollen als Einstellungen anbietet statt als Beratungsprojekt.
Was ist der häufigste Fehler?
Der App mehr Datenzugriff zu geben, als die Aufgabe braucht, weil es schneller war, die ganze Datenbank anzubinden, als eine View zu definieren. Jedes spätere Zugriffsproblem folgt aus dieser ersten Abkürzung.
Brauche ich für ein internes Tool eine Staging-Umgebung?
Ja. Beispieldaten zeigen weder die leere Spalte noch die doppelte ID, die echte Daten haben. Ein Durchlauf auf Staging mit realistisch geformten Daten bringt sie ans Licht, solange die Korrektur noch günstig ist.
Ist eine KI-gebaute App unsicherer als eine handprogrammierte?
Nicht grundsätzlich. Das Risiko ist nicht, dass KI sie geschrieben hat, sondern dass KI-gebaute Apps oft das Deployment-Ritual überspringen, das Entwickler aus Gewohnheit befolgen. Die Kontrollen sind dieselben; entscheidend ist, ob jemand sie anwendet.
Was bedeutet „Rollback“ hier konkret?
Jede veröffentlichte Version wird aufbewahrt, also ist der Weg zurück ein Klick statt eines Neubaus. So wird aus einer missglückten Freitagsänderung eine Unannehmlichkeit statt eines Vorfalls.
Wer sollte für eine interne KI-App verantwortlich sein?
Eine namentlich benannte Person aus dem Team, das die App nutzt – nicht nur die Person, die sie gebaut hat. Notieren Sie den Namen, bevor der Link verschickt wird.
Weiterlesen
Diese sechs Prüfungen sind die Deployment-Seite einer größeren Frage: wie Sie nachvollziehen, was KI in Ihrem Unternehmen tut, sobald Apps live sind. Darum geht es in Was KI-Governance in der Praxis bedeutet.
In AgentUI ist jede Prüfung eine Einstellung: rollenbasierter Zugriff, Audit-Logs, getrennte Umgebungen und Versionshistorie mit Rollback per Klick. Wie das funktioniert, erklärt die Sicherheitsseite.