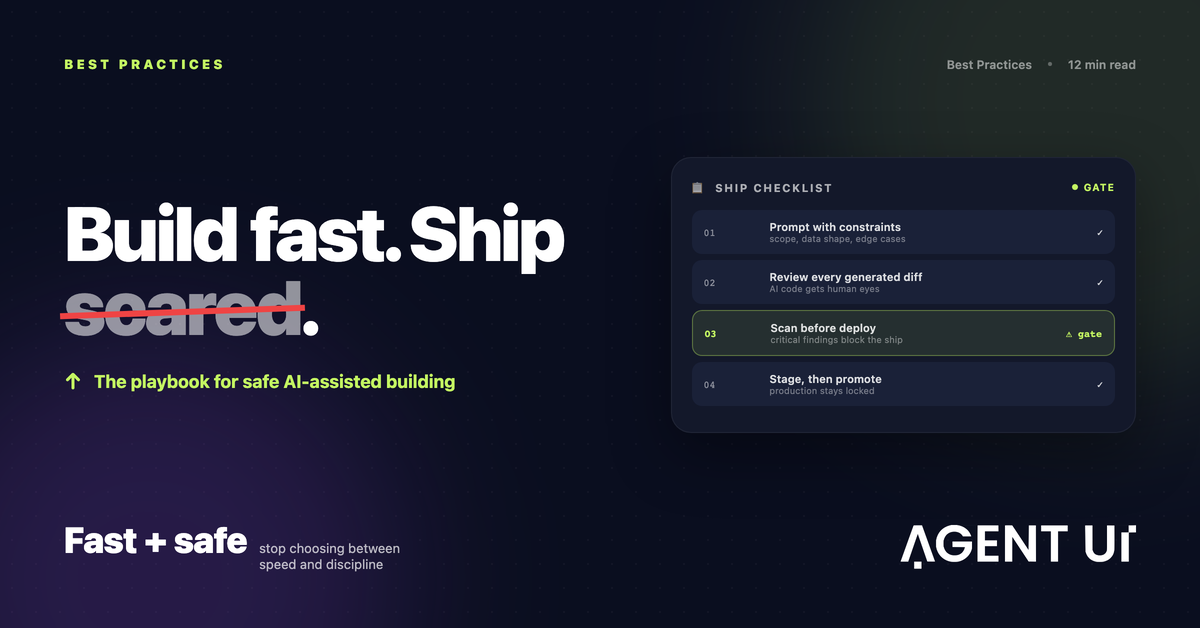
Skok produktywności, jaki niesie vibe coding, nie jest stopniową ewolucją — to zerwanie ciągłości. Zespoły, które kiedyś mierzyły dostarczanie funkcji w tygodniach, mierzą je dziś w dniach. Wraz z szansą pojawia się jednak wyzwanie, coraz lepiej widoczne w miarę dojrzewania vibe codingu: najlepsze wyniki osiągają nie te zespoły, które używają najmocniejszych modeli AI. Osiągają je zespoły, które zbudowały zdyscyplinowane praktyki wokół tego, jak piszą prompty, recenzują, wdrażają, nadzorują i zabezpieczają kod wygenerowany przez AI.
Luka dyscypliny w programowaniu wspieranym przez AI
Vibe coding ma dobrze udokumentowaną lukę dyscypliny. Gdy asystent AI w kilka sekund generuje kod poprawny składniowo i wiarygodny funkcjonalnie, presja, by przejrzeć go tak samo skrupulatnie jak kod pisany ręcznie, słabnie. To ludzkie, zrozumiałe i groźne operacyjnie.
Kod wygenerowany przez model AI powstaje w systemie, który nie ma pamięci instytucjonalnej twojej bazy kodu, nie rozumie twoich obowiązków zgodności, nie wie o decyzjach architektonicznych podjętych przez zespół pół roku temu i nie ponosi żadnych konsekwencji podatności, która trafi na produkcję. Model tworzy to, co statystycznie pasuje do danych treningowych — a to nie to samo, co poprawne architektonicznie, bezpieczne i właściwe dla twojego kontekstu.
Poniższe dobre praktyki mają zamykać tę lukę systematycznie, we wszystkich zespołach i przy dużej skali.
Praktyka 1
Traktuj każdy wynik AI jak niezaufane dane wejściowe
Najważniejsza zmiana sposobu myślenia w vibe codingu to traktowanie kodu wygenerowanego przez AI z tym samym krytycznym sceptycyzmem, z jakim dojrzałe pod względem bezpieczeństwa zespoły traktują zależności od podmiotów trzecich. Wynik AI nie jest wiarygodny z automatu. To punkt wyjścia wymagający weryfikacji, a nie gotowy produkt, który wystarczy wdrożyć.
W praktyce oznacza to obowiązkowe przeglądy kodu dla wkładu tworzonego z pomocą AI, wymaganie od programistów, by walidowali i testowali wygenerowane funkcje względem rzeczywistych wymagań, a nie domniemanych intencji, oraz wyraźne oznaczanie takiego kodu w pull requestach, żeby recenzenci wiedzieli, gdzie patrzeć uważniej.
CLI AgentUI realizuje tę zasadę na poziomie komendy. Każda komenda zmieniająca stan obsługuje flagę dry-run, więc agent AI może zaplanować i pokazać zmiany, zanim je zatwierdzi. Agent może zaproponować synchronizację projektu, modyfikację przepływu albo aktualizację komponentu — a zespół przegląda plan, zanim cokolwiek zadziała. Agent proponuje; człowiek albo automatyczna reguła decyduje.
Praktyka 2
Pisz prompty z wbudowanym bezpieczeństwem i kontekstem
Jakość kodu generowanego przez AI jest wprost pochodną jakości promptów. Nieprecyzyjne prompty dają nieprecyzyjny kod. Prompty pomijające wymagania bezpieczeństwa dają kod bez zabezpieczeń. Prompty bez kontekstu architektury dają kod, który działa w izolacji, ale łamie założenia całego systemu.
Różnica między prośbą o endpoint do wgrywania plików a prośbą o endpoint, który sprawdza typ MIME wobec listy dozwolonych, egzekwuje limit 10MB, czyści nazwy plików przed zapisem i zwraca ustrukturyzowane błędy JSON przy odrzuceniu, nie jest stylistyczna. To różnica między kodem z klasą podatności aktywnie wykorzystywaną przez atakujących a kodem bez niej.
Zbudowanie wielokrotnego użytku szablonów promptów z wbudowanymi wymaganiami bezpieczeństwa to jedna z najbardziej opłacalnych inwestycji na początku wdrażania vibe codingu. Struktura komend AgentUI trzyma się tej samej dyscypliny: każda komenda CLI jest jawna i uporządkowana z założenia, co ogranicza pole dla wyników niejednoznacznych albo ślepych na kontekst.
Praktyka 3
Zautomatyzuj bezpieczeństwo w pipelinie wdrożeń od pierwszego dnia
Jednym z najtrwalszych błędów przy wdrażaniu vibe codingu jest traktowanie przeglądu bezpieczeństwa jako etapu po programowaniu. W szybkim przepływie wspieranym przez AI, zanim doszłoby do klasycznego przeglądu, baza kodu jest już daleko poza tym, co sprawdzono. Bezpieczeństwo musi być ciągłą, zautomatyzowaną właściwością procesu, a nie okresową bramką.
Oznacza to wbudowanie kontroli bezpieczeństwa wprost w pipeline CI/CD, tak by uruchamiały się przy każdym buildzie, każdym pushu i każdej synchronizacji. Statyczne testy bezpieczeństwa aplikacji wychwytują niebezpieczne wzorce w kodzie już w trakcie pisania. Analiza składu oprogramowania oznacza przestarzałe lub podatne zależności, zanim trafią na produkcję. Skanowanie sekretów wykrywa ujawnione poświadczenia w repozytorium, zanim zamienią się w zgłoszenie naruszenia.
CLI AgentUI wpisuje się w ten model naturalnie. Każda komenda zwraca deterministyczne kody wyjścia, więc systemy CI/CD mogą precyzyjnie reagować inaczej na sukces, błąd walidacji i błąd uwierzytelnienia. Uruchomienie agentui project sync jako kroku zautomatyzowanego builda daje sygnały, na których automatyzacja może polegać. Kontrola bezpieczeństwa staje się krokiem w przepływie, a nie obok niego.
Praktyka 4
Wersjonuj procesy biznesowe, nie tylko kod
Kontrola wersji to podstawowa praktyka inżynierska, ale większość zespołów stosuje ją wyłącznie do repozytoriów kodu — nie do zautomatyzowanych przepływów, konfiguracji procesów biznesowych i logiki integracji, które coraz częściej stanowią operacyjny rdzeń nowoczesnej firmy.
W środowisku vibe codingu, gdzie AI szybko tworzy i zmienia złożoną logikę przepływów, ta luka tworzy poważne ryzyko operacyjne. Jeśli agent AI zmieni przepływ komunikacji z klientem, ścieżkę akceptacji finansowej albo pipeline integracji danych i pojawi się nieoczekiwane zachowanie — jak szybko zespół ustali, co się zmieniło, zrozumie skutki i przywróci poprzedni stan?
AgentUI rozwiązuje to wprost. Każda zmiana w zautomatyzowanym procesie, panelu czy integracji jest zapisywana z pełnym śladem audytowym: kto zmienił, co, kiedy i jaka była poprzednia konfiguracja. Zespoły mogą porównywać wersje, natychmiast cofać zmianę, która sprawia problemy, i testować usprawnienia w odizolowanych środowiskach przed wdrożeniem na produkcję.
Praktyka 5
Zbuduj nadzór, który umożliwia tempo, a nie je hamuje
Najszybsze zespoły to nie te bez zasad. To te z najjaśniejszymi zasadami — gdzie każdy programista wie dokładnie, czego się od niego oczekuje, bez pytania. Nadzór w vibe codingu nie polega na spowalnianiu AI. Polega na stworzeniu warunków, w których AI może pracować na pełnych obrotach bezpiecznie i rozliczalnie.
Skuteczny nadzór nad programowaniem wspieranym przez AI obejmuje zatwierdzoną listę asystentów kodu wraz z wymaganą konfiguracją, jasne zasady, jakich danych nigdy nie wolno przekazywać do modeli zewnętrznych — wrażliwe dane klientów, własność intelektualna firmy i poświadczenia nie mogą trafiać do publicznych narzędzi AI w żadnych okolicznościach — oraz ustalenie, kiedy obszerny pull request wygenerowany przez AI wymaga dodatkowego przeglądu eksperta.
CLI AgentUI egzekwuje kluczowe elementy tego modelu nadzoru na poziomie infrastruktury. Bezpieczeństwo wielu najemców jest wbudowane w architekturę: wybór przestrzeni roboczej jest zawsze jawny, nigdy domyślny, co usuwa klasę błędów, w której agent albo programista niechcący zmienia niewłaściwy projekt lub środowisko. Wbudowana w platformę kontrola dostępu oparta na rolach sprawia, że właściwe osoby mają dostęp do właściwych zasobów — do przypisania bez pisania własnej logiki autoryzacji.
Praktyka 6
Wybierz platformę, w której bezpieczna ścieżka jest ścieżką domyślną
Powyższe praktyki są sensowne w każdym środowisku. Ale ich konsekwentne stosowanie zależy albo od dyscypliny każdej osoby przy każdym commicie, codziennie, w całym zespole — albo od platformy, która czyni je ustawieniem domyślnym.
Indywidualna dyscyplina ma wartość. Domyślne ustawienia platformy są niezawodne.
Traktowanie wyników AI jak niezaufanych danych, prompty z wbudowanym bezpieczeństwem, automatyzacja bezpieczeństwa w CI/CD, wersjonowanie procesów biznesowych razem z kodem, jasne zasady korzystania z narzędzi AI i budowanie na platformie, która wymusza bezpieczeństwo domyślnie — to praktyki, które oddzielają zespoły skutecznie wdrażające vibe coding od tych, które gromadzą dług techniczny i bezpieczeństwa w tempie AI.
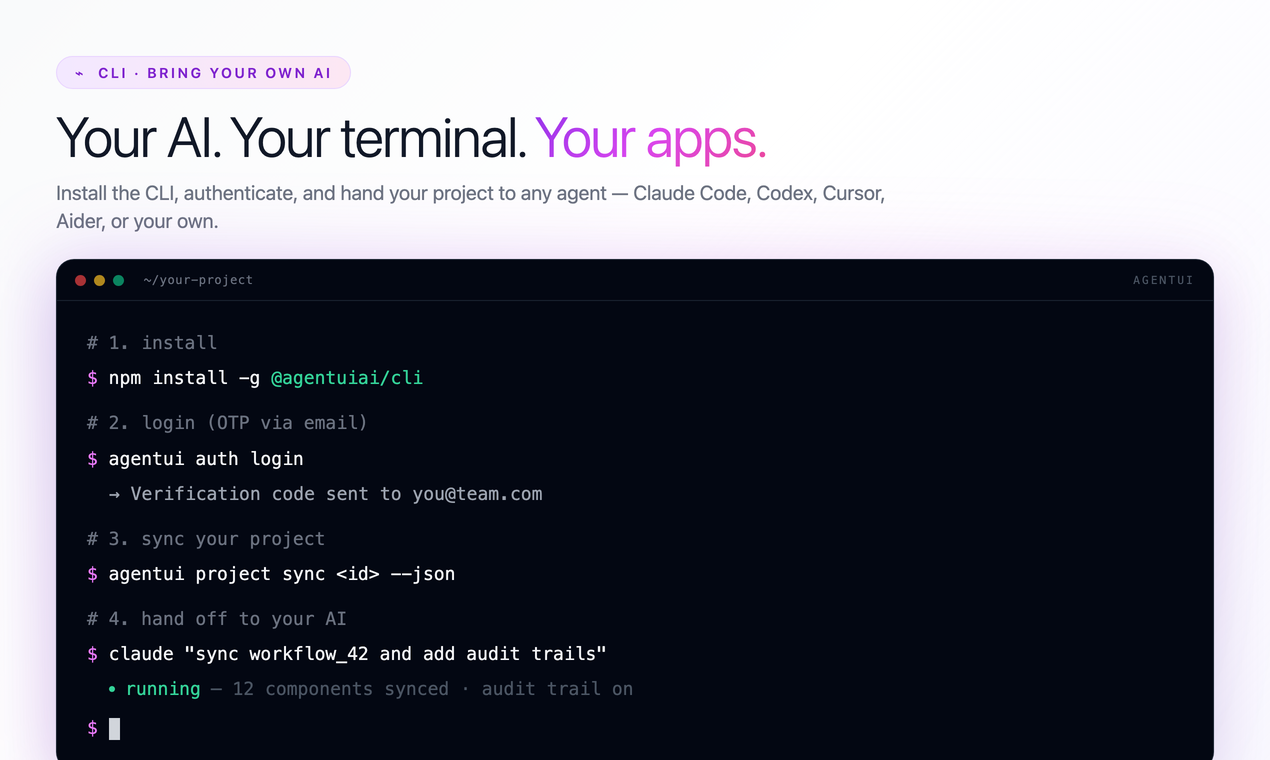
AgentUI i jego CLI powstały po to, by te praktyki były ustawieniem domyślnym, a nie postanowieniem. Otwórz terminal. Zainstaluj CLI. Podłącz własne AI. I buduj dobrze od pierwszej komendy.
Tempo jako fundament, nie kompromis
Zespoły, które zdefiniują następną dekadę, nie wybierają między szybkością a rzetelnością. To zespoły, które znalazły model pracy, w którym jedno i drugie jest prawdą jednocześnie.
Żadna z tych sześciu praktyk nie wymaga zwalniania. Wymagają nawyków — na poziomie promptu, pipeline'u i platformy — które sprawiają, że bezpieczeństwo i możliwość prześledzenia zmian są drogą najmniejszego oporu, a nie refleksją po fakcie. Efekt się kumuluje: zespoły, które wyrabiają te nawyki wcześnie, mniej czasu poświęcają na łatanie podatności, mniej na nieplanowane incydenty, a więcej na dowożenie tego, co naprawdę się liczy.
Pytanie nie brzmi, czy twój zespół przyjmie programowanie wspierane przez AI. Już to zrobił albo zrobi. Pytanie brzmi, czy zrobi to z dyscypliną, która oddziela tempo do utrzymania od narastającego ryzyka. AgentUI i jego CLI istnieją po to, by ta dyscyplina była ustawieniem domyślnym — żeby dobra droga i szybka droga były tą samą drogą.