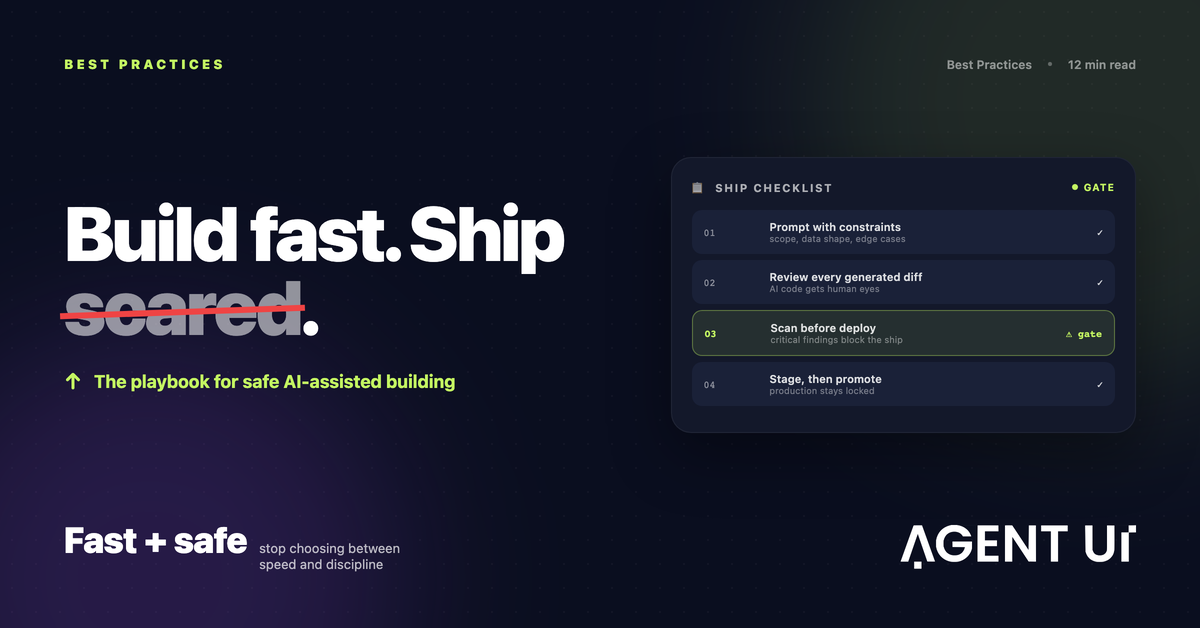
O salto de produtividade que o vibe coding representa não é uma evolução gradual — é uma ruptura. Equipes que mediam a entrega de funcionalidades em semanas agora medem em dias. Mas junto com a oportunidade vem um desafio que ficou mais visível à medida que o vibe coding amadureceu: as equipes com os melhores resultados não são simplesmente as que usam os modelos de IA mais avançados. São as equipes que construíram práticas disciplinadas sobre como escrevem prompts, revisam, publicam, governam e protegem o código gerado por IA.
A lacuna de disciplina no desenvolvimento assistido por IA
O vibe coding tem uma lacuna de disciplina bem documentada. Quando assistentes de IA geram código sintaticamente correto e funcionalmente plausível em segundos, a pressão psicológica para revisá-lo com o mesmo rigor do código escrito à mão diminui. Isso é humano, compreensível e perigoso na operação.
O código gerado por um modelo de IA vem de um sistema que não tem memória institucional da sua base de código, nenhuma compreensão das suas obrigações de conformidade, nenhuma consciência das decisões de arquitetura que sua equipe tomou seis meses atrás e nenhuma responsabilidade pelas consequências de uma vulnerabilidade que chegue à produção. Ele produz o que faz sentido estatisticamente a partir dos dados de treino — o que não é o mesmo que ser arquiteturalmente correto, seguro e adequado ao seu contexto.
As boas práticas a seguir foram pensadas para fechar essa lacuna de forma sistemática, em todas as equipes e em escala.
Prática 1
Trate toda saída de IA como entrada não confiável
A mudança de modelo mental mais importante no vibe coding é aplicar ao código gerado por IA o mesmo ceticismo crítico que equipes maduras em segurança aplicam a dependências de terceiros. A saída da IA não é confiável por padrão. É um ponto de partida que exige validação, não um produto pronto que só precisa ser publicado.
Na prática, isso significa exigir revisão de código obrigatória nas contribuições assistidas por IA, pedir que as pessoas desenvolvedoras validem e testem as funções geradas pela IA contra os requisitos reais em vez da intenção suposta, e marcar explicitamente o código assistido por IA nos pull requests, para que quem revisa saiba onde concentrar a atenção.
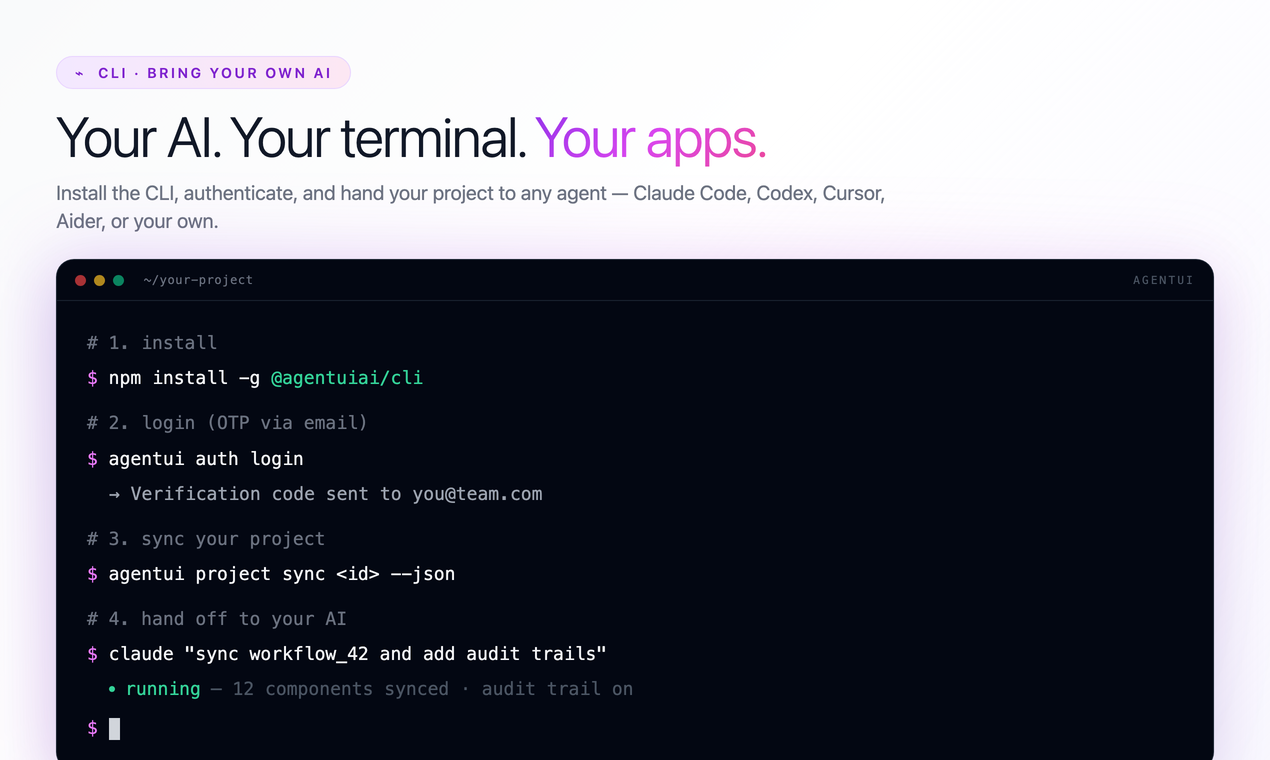
A CLI do AgentUI coloca esse princípio em prática no nível do comando. Todo comando que altera algo aceita a flag de dry-run, permitindo que agentes de IA planejem e visualizem as mudanças antes de aplicá-las. Um agente pode propor uma sincronização de projeto, uma alteração de fluxo ou uma atualização de componente — e a equipe revisa o plano antes que qualquer coisa valha. O agente propõe; a pessoa ou a política automatizada decide.
Prática 2
Escreva prompts com segurança e contexto já embutidos
A qualidade do código gerado por IA é função direta da qualidade dos prompts que o produziram. Prompts vagos produzem código vago. Prompts que omitem requisitos de segurança produzem código sem controles de segurança. Prompts sem contexto de arquitetura produzem código que funciona isolado, mas quebra suposições do sistema.
A diferença entre pedir um endpoint de upload de arquivos e pedir um endpoint de upload que valide o MIME type contra uma allowlist, imponha limite de 10MB, higienize os nomes de arquivo antes de gravar e devolva erros em JSON estruturado na rejeição não é estilística. É a diferença entre publicar código com ou sem uma classe de vulnerabilidades que atacantes exploram ativamente.
Criar modelos de prompt reutilizáveis com restrições de segurança embutidas é um dos investimentos de maior alavancagem no começo da adoção do vibe coding. A estrutura de comandos do AgentUI segue a mesma disciplina: cada comando da CLI é explícito e estruturado por design, reduzindo a superfície para saídas ambíguas ou cegas ao contexto.
Prática 3
Automatize a segurança no pipeline de entrega desde o primeiro dia
Um dos erros mais persistentes na adoção do vibe coding é tratar a revisão de segurança como uma fase posterior ao desenvolvimento. Num fluxo assistido por IA e de alta velocidade, quando a revisão tradicional aconteceria, a base de código já avançou muito além do que foi revisado. Segurança precisa ser uma propriedade contínua e automatizada do processo, não um portão periódico.
Isso significa embutir verificações de segurança direto no pipeline de CI/CD, para que rodem a cada build, a cada push e a cada sincronização. Os testes estáticos de segurança de aplicações apontam padrões inseguros no código enquanto ele é escrito. A análise de composição de software sinaliza dependências desatualizadas ou vulneráveis antes que cheguem à produção. A varredura de segredos detecta credenciais expostas no controle de versão antes que virem um aviso de vazamento.
A CLI do AgentUI se encaixa naturalmente nesse modelo. Todo comando devolve códigos de saída determinísticos, então os sistemas de CI/CD conseguem reagir de forma diferente a sucesso, falha de validação ou falha de autenticação, com precisão. Rodar agentui project sync como etapa de um build automatizado gera sinais em que a automação pode confiar. A verificação de segurança vira um passo do fluxo, não um passo fora dele.
Prática 4
Versione seus processos de negócio, não só seu código
O controle de versão é uma prática de engenharia fundamental, mas a maioria das equipes o aplica só a repositórios de código — e não aos fluxos automatizados, às configurações de processos de negócio e à lógica de integração que cada vez mais formam o núcleo operacional de uma empresa moderna.
Num ambiente de vibe coding, onde a IA gera e altera lógica de fluxo complexa rapidamente, essa lacuna cria risco operacional sério. Se um agente de IA muda um fluxo de comunicação com o cliente, um fluxo de aprovação financeira ou um pipeline de integração de dados e o comportamento sai do esperado, quão rápido a equipe consegue identificar o que mudou, entender o impacto e restaurar o estado anterior?
O AgentUI resolve isso diretamente. Toda mudança em um processo automatizado, dashboard ou integração na plataforma fica registrada com trilha de auditoria completa: quem mudou o quê, quando, e qual era a configuração anterior. As equipes podem comparar versões para ver qual configuração funciona melhor, reverter na hora quando uma alteração causa problema e testar melhorias em ambientes isolados antes de promover para produção.
Prática 5
Estabeleça uma governança que habilite a velocidade, não que a trave
As equipes mais rápidas não são as que trabalham sem regras. São as que têm as regras mais claras — onde cada pessoa sabe exatamente o que se espera sem precisar perguntar. Governança num ambiente de vibe coding não é frear a IA. É criar as condições para que a IA opere a toda velocidade com segurança e responsabilidade.
Uma governança eficaz para o desenvolvimento assistido por IA inclui manter uma lista aprovada de assistentes de código e suas configurações obrigatórias, definir políticas claras sobre quais dados nunca podem ir para modelos externos — dados sensíveis de clientes, propriedade intelectual da empresa e credenciais não devem ser enviados a ferramentas públicas de IA em nenhuma hipótese — e definir quando pull requests grandes gerados por IA exigem revisão adicional de especialistas.
A CLI do AgentUI aplica partes centrais desse modelo de governança no nível da infraestrutura. A segurança multi-tenant está na arquitetura da CLI: a escolha do workspace é sempre explícita, nunca implícita, o que elimina a classe de erros em que um agente ou pessoa altera o projeto ou ambiente errado sem perceber. O controle de acesso baseado em papéis da plataforma garante que as pessoas certas tenham acesso aos recursos certos, atribuível sem escrever lógica de autorização própria.
Prática 6
Escolha uma plataforma em que o caminho seguro é o caminho padrão
As práticas acima são sólidas em qualquer ambiente de desenvolvimento. Mas aplicá-las de forma consistente depende ou da disciplina individual de cada pessoa em cada commit, todo dia, em toda a equipe — ou de uma plataforma que já as traga como padrão.
A disciplina individual tem valor. Os padrões da plataforma garantem consistência.
Tratar a saída da IA como entrada não confiável, escrever prompts com segurança embutida, automatizar segurança no CI/CD, versionar processos de negócio junto com o código, governar o uso de ferramentas de IA com clareza e construir sobre uma plataforma que aplica segurança por padrão — são essas as práticas que separam as equipes que adotam vibe coding com sucesso das que acumulam dívida técnica e de segurança na velocidade da IA.
O AgentUI e sua CLI foram feitos para tornar essas práticas o padrão, não a aspiração. Abra um terminal. Instale a CLI. Traga sua própria IA. E comece a construir do jeito certo já no primeiro comando.
Velocidade como base, não como troca
As equipes de desenvolvimento que vão definir a próxima década não são as que escolhem entre andar rápido e construir com integridade. São as que encontraram o modelo de trabalho em que as duas coisas são verdade ao mesmo tempo.
Nenhuma dessas seis práticas exige ir mais devagar. Elas exigem criar hábitos — no prompt, no pipeline e na plataforma — que tornem segurança e rastreabilidade o caminho de menor resistência, e não algo lembrado depois. O efeito acumulado é grande: equipes que firmam esses hábitos cedo gastam menos tempo corrigindo vulnerabilidades, menos tempo em incidentes não planejados e mais tempo entregando o que importa.
A pergunta não é se sua equipe vai adotar desenvolvimento assistido por IA. Já adotou, ou vai adotar. A pergunta é se fará isso com a disciplina que separa velocidade sustentável de risco acumulado. O AgentUI e sua CLI existem para tornar essa disciplina o padrão — para que o jeito certo e o jeito rápido sejam o mesmo jeito.