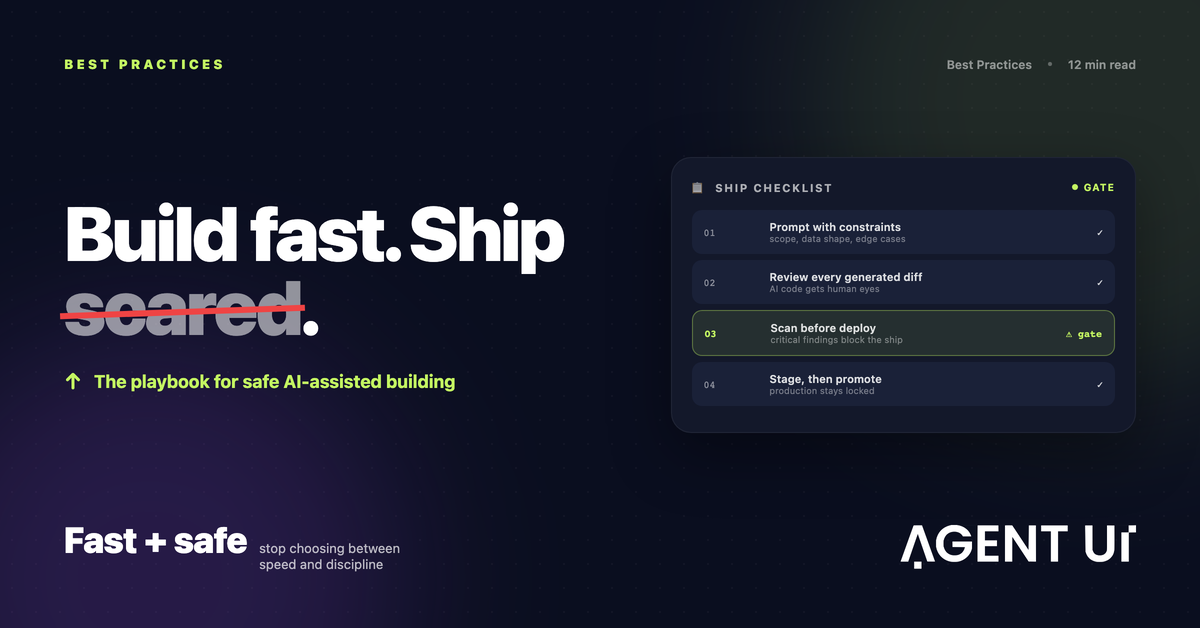
Το άλμα παραγωγικότητας που φέρνει το vibe coding δεν είναι σταδιακή εξέλιξη — είναι ρήξη. Ομάδες που κάποτε μετρούσαν την παράδοση λειτουργιών σε εβδομάδες, σήμερα τη μετρούν σε ημέρες. Μαζί με την ευκαιρία όμως έρχεται μια πρόκληση που γίνεται όλο και πιο ορατή όσο ωριμάζει το vibe coding: οι ομάδες με τα καλύτερα αποτελέσματα δεν είναι απλώς όσες χρησιμοποιούν τα ισχυρότερα μοντέλα AI. Είναι οι ομάδες που έχτισαν πειθαρχημένες πρακτικές γύρω από το πώς γράφουν prompts, ελέγχουν, παραδίδουν, εποπτεύουν και θωρακίζουν τον κώδικα που παράγει η AI.
Το κενό πειθαρχίας στην ανάπτυξη με υποστήριξη AI
Το vibe coding έχει ένα καλά τεκμηριωμένο κενό πειθαρχίας. Όταν οι AI βοηθοί παράγουν σε δευτερόλεπτα κώδικα συντακτικά σωστό και λειτουργικά εύλογο, η ψυχολογική πίεση να τον ελέγξετε τόσο αυστηρά όσο τον χειρόγραφο κώδικα μειώνεται. Είναι ανθρώπινο, κατανοητό και επιχειρησιακά επικίνδυνο.
Ο κώδικας που παράγει ένα μοντέλο AI προέρχεται από ένα σύστημα χωρίς θεσμική μνήμη της βάσης κώδικά σας, χωρίς κατανόηση των υποχρεώσεων συμμόρφωσης, χωρίς γνώση των αρχιτεκτονικών αποφάσεων που πήρε η ομάδα σας πριν έξι μήνες και χωρίς καμία ευθύνη για τις συνέπειες μιας ευπάθειας που φτάνει στην παραγωγή. Παράγει ό,τι βγάζει στατιστικό νόημα με βάση τα δεδομένα εκπαίδευσης — που δεν ταυτίζεται με το αρχιτεκτονικά σωστό, το ασφαλές και το κατάλληλο για το δικό σας περιβάλλον.
Οι πρακτικές που ακολουθούν σχεδιάστηκαν για να κλείσουν αυτό το κενό συστηματικά, σε όλες τις ομάδες και σε κλίμακα.
Πρακτική 1
Αντιμετωπίστε κάθε έξοδο AI ως μη έμπιστη είσοδο
Η σημαντικότερη αλλαγή νοοτροπίας στο vibe coding είναι να εφαρμόζετε στον κώδικα που παράγει η AI τον ίδιο κριτικό σκεπτικισμό που οι ώριμες σε θέματα ασφάλειας ομάδες εφαρμόζουν στις εξαρτήσεις τρίτων. Η έξοδος της AI δεν είναι αυτομάτως αξιόπιστη. Είναι αφετηρία που χρειάζεται επαλήθευση, όχι έτοιμο προϊόν που απλώς μπαίνει σε παραγωγή.
Στην πράξη αυτό σημαίνει υποχρεωτικές code reviews στις συνεισφορές με υποστήριξη AI, απαίτηση οι προγραμματιστές να επαληθεύουν και να δοκιμάζουν τις παραγόμενες συναρτήσεις έναντι των πραγματικών απαιτήσεων και όχι της υποτιθέμενης πρόθεσης, και ρητή σήμανση του κώδικα αυτού στα pull requests ώστε οι reviewers να ξέρουν πού να εστιάσουν.
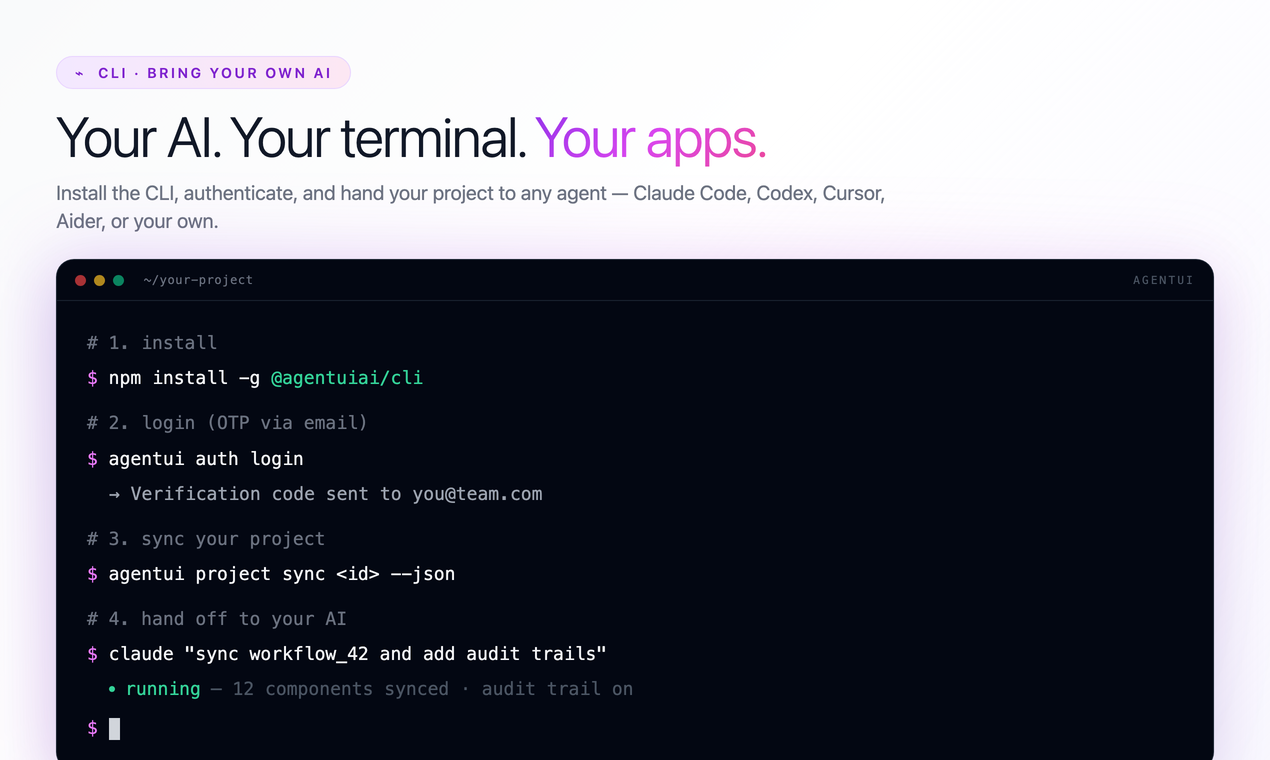
Το AgentUI CLI εφαρμόζει αυτή την αρχή σε επίπεδο εντολής. Κάθε εντολή που αλλάζει κάτι υποστηρίζει σημαία dry-run, ώστε οι AI agents να σχεδιάζουν και να προεπισκοπούν τις αλλαγές πριν τις εφαρμόσουν. Ένας agent μπορεί να προτείνει συγχρονισμό έργου, τροποποίηση ροής ή ενημέρωση component — και η ομάδα ελέγχει το σχέδιο πριν ισχύσει οτιδήποτε. Ο agent προτείνει· ο άνθρωπος ή η αυτοματοποιημένη πολιτική αποφασίζει.
Πρακτική 2
Σχεδιάστε prompts με ενσωματωμένη ασφάλεια και συμφραζόμενα
Η ποιότητα του κώδικα που παράγει η AI είναι άμεση συνάρτηση της ποιότητας των prompts. Ασαφή prompts δίνουν ασαφή κώδικα. Prompts που παραλείπουν απαιτήσεις ασφάλειας δίνουν κώδικα χωρίς ελέγχους ασφάλειας. Prompts χωρίς αρχιτεκτονικό πλαίσιο δίνουν κώδικα που δουλεύει μεμονωμένα αλλά σπάει παραδοχές σε επίπεδο συστήματος.
Η διαφορά ανάμεσα στο να ζητήσετε ένα endpoint μεταφόρτωσης αρχείων και στο να ζητήσετε ένα endpoint που ελέγχει τον τύπο MIME έναντι λίστας επιτρεπόμενων, επιβάλλει όριο 10MB, καθαρίζει τα ονόματα αρχείων πριν την αποθήκευση και επιστρέφει δομημένα σφάλματα JSON στην απόρριψη δεν είναι υφολογική. Είναι η διαφορά ανάμεσα σε κώδικα με και χωρίς μια κατηγορία ευπαθειών που οι επιτιθέμενοι εκμεταλλεύονται ενεργά.
Η δημιουργία επαναχρησιμοποιήσιμων προτύπων prompt με ενσωματωμένους περιορισμούς ασφάλειας είναι από τις πιο αποδοτικές επενδύσεις στα πρώτα βήματα του vibe coding. Η δομή εντολών του AgentUI ακολουθεί την ίδια πειθαρχία: κάθε εντολή CLI είναι ρητή και δομημένη εξ ορισμού, περιορίζοντας το περιθώριο για ασαφείς ή αποκομμένες από τα συμφραζόμενα εξόδους.
Πρακτική 3
Αυτοματοποιήστε την ασφάλεια στο pipeline παράδοσης από την πρώτη μέρα
Ένα από τα πιο επίμονα λάθη στην υιοθέτηση του vibe coding είναι να θεωρείται ο έλεγχος ασφάλειας φάση μετά την ανάπτυξη. Σε μια γρήγορη ροή με υποστήριξη AI, μέχρι να γίνει ο παραδοσιακός έλεγχος, ο κώδικας έχει ήδη προχωρήσει πολύ πέρα από ό,τι ελέγχθηκε. Η ασφάλεια πρέπει να είναι συνεχής, αυτοματοποιημένη ιδιότητα της διαδικασίας, όχι περιοδική πύλη.
Αυτό σημαίνει να ενσωματώσετε ελέγχους ασφάλειας απευθείας στο pipeline CI/CD, ώστε να τρέχουν σε κάθε build, κάθε push και κάθε συγχρονισμό. Ο στατικός έλεγχος ασφάλειας εφαρμογών εντοπίζει μη ασφαλή μοτίβα στον κώδικα καθώς γράφεται. Η ανάλυση σύνθεσης λογισμικού επισημαίνει παρωχημένες ή ευάλωτες εξαρτήσεις πριν φτάσουν στην παραγωγή. Η σάρωση μυστικών εντοπίζει εκτεθειμένα διαπιστευτήρια στο version control πριν γίνουν γνωστοποίηση παραβίασης.
Το AgentUI CLI ταιριάζει φυσικά σε αυτό το μοντέλο. Κάθε εντολή επιστρέφει ντετερμινιστικούς κωδικούς εξόδου, οπότε τα συστήματα CI/CD μπορούν να αντιδρούν με ακρίβεια διαφορετικά σε επιτυχία, αποτυχία επικύρωσης ή αποτυχία ταυτοποίησης. Η εκτέλεση του agentui project sync ως βήμα σε αυτοματοποιημένο build παράγει σήματα στα οποία μπορεί να βασιστεί ο αυτοματισμός. Ο έλεγχος ασφάλειας γίνεται βήμα της ροής, όχι βήμα εκτός της.
Πρακτική 4
Βάλτε σε έλεγχο εκδόσεων τις επιχειρησιακές διαδικασίες, όχι μόνο τον κώδικα
Ο έλεγχος εκδόσεων είναι θεμελιώδης πρακτική μηχανικής, όμως οι περισσότερες ομάδες τον εφαρμόζουν μόνο στα αποθετήρια κώδικα — όχι στις αυτοματοποιημένες ροές, στις ρυθμίσεις επιχειρησιακών διαδικασιών και στη λογική ενοποίησης που όλο και περισσότερο αποτελούν τον λειτουργικό πυρήνα μιας σύγχρονης επιχείρησης.
Σε περιβάλλον vibe coding, όπου η AI παράγει και τροποποιεί γρήγορα σύνθετη λογική ροών, αυτό το κενό δημιουργεί σοβαρό λειτουργικό ρίσκο. Αν ένας AI agent αλλάξει μια ροή επικοινωνίας με πελάτες, μια ροή οικονομικής έγκρισης ή ένα pipeline ενοποίησης δεδομένων και προκύψει απροσδόκητη συμπεριφορά, πόσο γρήγορα θα εντοπίσει η ομάδα τι άλλαξε, θα καταλάβει τον αντίκτυπο και θα επαναφέρει την προηγούμενη κατάσταση;
Το AgentUI το λύνει άμεσα. Κάθε αλλαγή σε αυτοματοποιημένη διαδικασία, πίνακα ελέγχου ή ενοποίηση καταγράφεται με πλήρες ιστορικό ελέγχου: ποιος άλλαξε τι, πότε, και ποια ήταν η προηγούμενη ρύθμιση. Οι ομάδες συγκρίνουν εκδόσεις, επαναφέρουν ακαριαία όταν μια αλλαγή δημιουργεί πρόβλημα και δοκιμάζουν βελτιώσεις σε απομονωμένα περιβάλλοντα πριν τις περάσουν στην παραγωγή.
Πρακτική 5
Θεσπίστε διακυβέρνηση που επιτρέπει την ταχύτητα, όχι που τη φρενάρει
Οι πιο γρήγορες ομάδες δεν είναι όσες δουλεύουν χωρίς κανόνες. Είναι όσες έχουν τους πιο ξεκάθαρους κανόνες — όπου κάθε προγραμματιστής ξέρει ακριβώς τι αναμένεται, χωρίς να ρωτήσει. Η διακυβέρνηση στο vibe coding δεν επιβραδύνει την AI. Δημιουργεί τις συνθήκες ώστε η AI να τρέχει με πλήρη ταχύτητα, με ασφάλεια και λογοδοσία.
Η αποτελεσματική διακυβέρνηση για ανάπτυξη με υποστήριξη AI περιλαμβάνει εγκεκριμένη λίστα βοηθών κώδικα και των απαιτούμενων ρυθμίσεών τους, σαφείς πολιτικές για το ποια δεδομένα δεν επιτρέπεται ποτέ να φτάσουν σε εξωτερικά μοντέλα — ευαίσθητα δεδομένα πελατών, πνευματική ιδιοκτησία της εταιρείας και διαπιστευτήρια δεν στέλνονται σε δημόσια εργαλεία AI σε καμία περίπτωση — και τον ορισμό του πότε ένα μεγάλο pull request από AI χρειάζεται επιπλέον έλεγχο από ειδικό.
Το AgentUI CLI επιβάλλει βασικά στοιχεία αυτού του μοντέλου διακυβέρνησης σε επίπεδο υποδομής. Η ασφάλεια πολλαπλών μισθωτών είναι μέρος της αρχιτεκτονικής: η επιλογή workspace είναι πάντα ρητή, ποτέ σιωπηρή, κάτι που εξαλείφει την κατηγορία σφαλμάτων όπου ένας agent ή ένας προγραμματιστής αλλάζει κατά λάθος άλλο έργο ή περιβάλλον. Ο ενσωματωμένος στην πλατφόρμα έλεγχος πρόσβασης βάσει ρόλων διασφαλίζει ότι οι σωστοί ρόλοι έχουν πρόσβαση στους σωστούς πόρους, χωρίς να γράψετε δική σας λογική εξουσιοδότησης.
Πρακτική 6
Επιλέξτε πλατφόρμα όπου ο ασφαλής δρόμος είναι ο προεπιλεγμένος
Οι παραπάνω πρακτικές στέκουν σε κάθε περιβάλλον ανάπτυξης. Η συνεπής εφαρμογή τους όμως εξαρτάται είτε από την ατομική πειθαρχία σε κάθε commit, κάθε μέρα, σε όλη την ομάδα — είτε από μια πλατφόρμα που τις κάνει προεπιλογή.
Η ατομική πειθαρχία έχει αξία. Οι προεπιλογές της πλατφόρμας είναι αξιόπιστες.
Να αντιμετωπίζετε την έξοδο της AI ως μη έμπιστη είσοδο, να σχεδιάζετε prompts με ενσωματωμένη ασφάλεια, να αυτοματοποιείτε την ασφάλεια στο CI/CD, να βάζετε σε έλεγχο εκδόσεων τις διαδικασίες μαζί με τον κώδικα, να ρυθμίζετε με σαφήνεια τη χρήση εργαλείων AI και να χτίζετε σε πλατφόρμα που επιβάλλει την ασφάλεια εξ ορισμού — αυτές είναι οι πρακτικές που ξεχωρίζουν τις ομάδες που πετυχαίνουν στο vibe coding από εκείνες που συσσωρεύουν τεχνικό χρέος και χρέος ασφάλειας με την ταχύτητα της AI.
Το AgentUI και το CLI του φτιάχτηκαν ώστε αυτές οι πρακτικές να είναι η προεπιλογή, όχι η φιλοδοξία. Ανοίξτε ένα τερματικό. Εγκαταστήστε το CLI. Φέρτε το δικό σας AI. Και χτίστε σωστά από την πρώτη κιόλας εντολή.
Η ταχύτητα ως θεμέλιο, όχι ως αντιστάθμισμα
Οι ομάδες ανάπτυξης που θα ορίσουν την επόμενη δεκαετία δεν είναι όσες διαλέγουν ανάμεσα στην ταχύτητα και στη σωστή δουλειά. Είναι όσες βρήκαν το μοντέλο λειτουργίας όπου ισχύουν και τα δύο ταυτόχρονα.
Καμία από αυτές τις έξι πρακτικές δεν απαιτεί να πάτε πιο αργά. Απαιτούν συνήθειες — στο prompt, στο pipeline και στην πλατφόρμα — που κάνουν την ασφάλεια και την ιχνηλασιμότητα τον δρόμο της μικρότερης αντίστασης αντί για ύστερη σκέψη. Το σωρευτικό όφελος είναι σημαντικό: οι ομάδες που τις υιοθετούν νωρίς ξοδεύουν λιγότερο χρόνο σε διορθώσεις ευπαθειών, λιγότερο σε απρόβλεπτα περιστατικά και περισσότερο σε λειτουργίες που μετράνε.
Το ερώτημα δεν είναι αν η ομάδα σας θα υιοθετήσει ανάπτυξη με υποστήριξη AI. Το έχει ήδη κάνει ή θα το κάνει. Το ερώτημα είναι αν θα το κάνει με την πειθαρχία που χωρίζει τη βιώσιμη ταχύτητα από το συσσωρευμένο ρίσκο. Το AgentUI και το CLI του υπάρχουν για να κάνουν αυτή την πειθαρχία προεπιλογή — ώστε ο σωστός και ο γρήγορος δρόμος να είναι ο ίδιος.