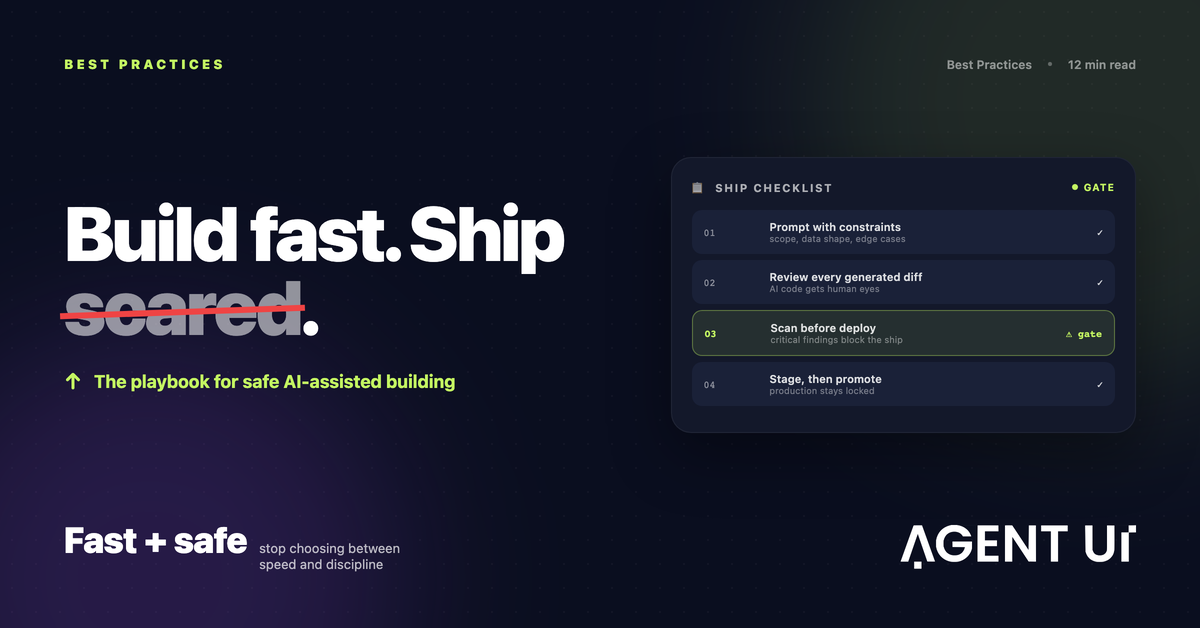
Il salto di produttività che il vibe coding rappresenta non è un'evoluzione graduale: è una discontinuità. Team che misuravano il rilascio delle funzionalità in settimane oggi lo misurano in giorni. Ma insieme all'opportunità arriva una sfida sempre più visibile man mano che il vibe coding matura: i team con i risultati migliori non sono semplicemente quelli che usano i modelli di IA più avanzati. Sono i team che hanno costruito pratiche disciplinate su come scrivono i prompt, revisionano, rilasciano, governano e mettono in sicurezza il codice generato dall'IA.
Il divario di disciplina nello sviluppo assistito dall'IA
Il vibe coding ha un divario di disciplina ben documentato. Quando gli assistenti IA generano in pochi secondi codice sintatticamente corretto e funzionalmente plausibile, la pressione psicologica a revisionarlo con lo stesso rigore del codice scritto a mano cala. È umano, comprensibile e pericoloso sul piano operativo.
Il codice generato da un modello di IA nasce da un sistema che non ha memoria storica del tuo codice, nessuna comprensione dei tuoi obblighi di conformità, nessuna consapevolezza delle scelte architetturali fatte dal tuo team sei mesi fa e nessuna responsabilità sulle conseguenze di una vulnerabilità che arriva in produzione. Produce ciò che è statisticamente plausibile in base ai dati di addestramento: cosa diversa dall'essere architetturalmente corretto, conforme sul piano della sicurezza e adatto al tuo contesto.
Le best practice che seguono servono a colmare questo divario in modo sistematico, su tutti i team e su larga scala.
Pratica 1
Tratta ogni output dell'IA come input non affidabile
Il cambio di modello mentale più importante nel vibe coding è applicare al codice generato dall'IA lo stesso scetticismo critico che i team maturi sulla sicurezza applicano alle dipendenze di terze parti. L'output dell'IA non è affidabile per definizione. È un punto di partenza che richiede validazione, non un prodotto finito da mettere semplicemente in produzione.
In pratica significa rendere obbligatoria la code review sui contributi assistiti dall'IA, chiedere agli sviluppatori di validare e testare le funzioni generate rispetto ai requisiti reali e non all'intento presunto, ed etichettare esplicitamente il codice assistito dall'IA nelle pull request, così chi revisiona sa dove guardare più a fondo.
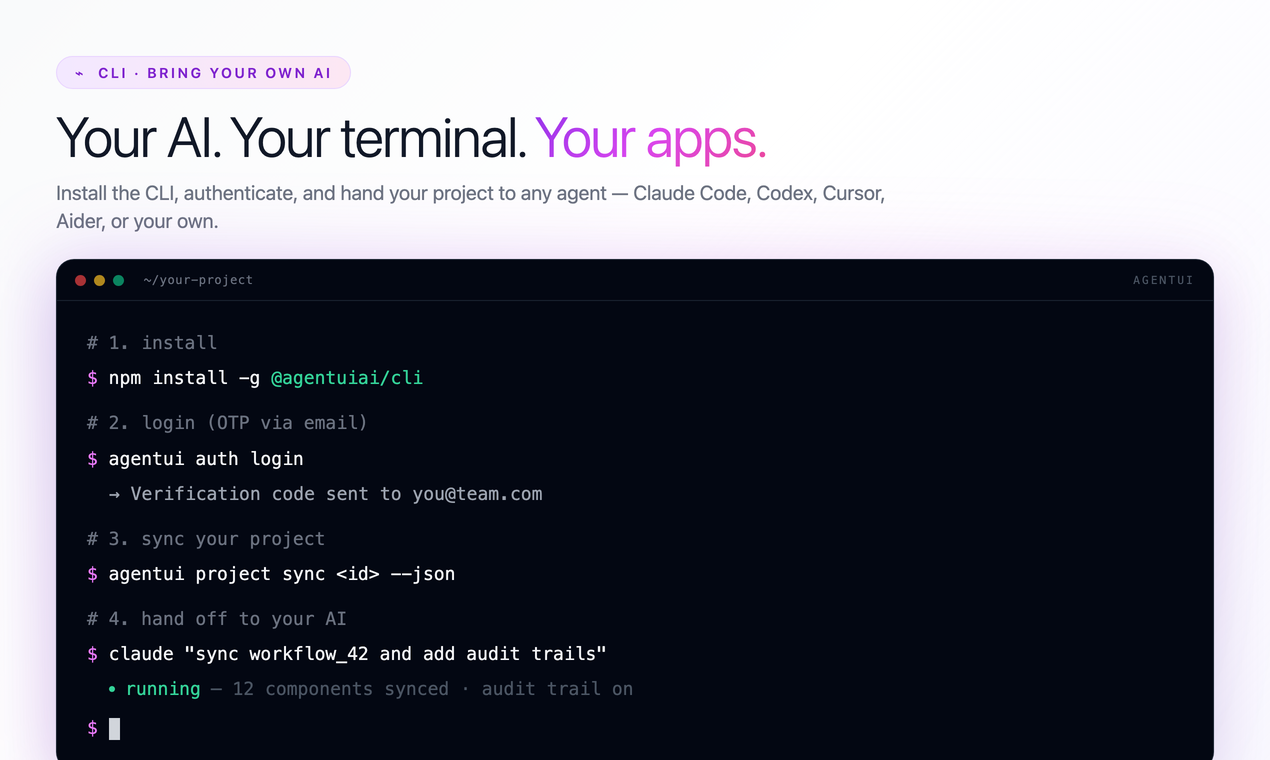
La CLI di AgentUI porta questo principio a livello di comando. Ogni comando che modifica qualcosa supporta un flag dry-run, così gli agenti IA possono pianificare e mostrare in anteprima le modifiche prima di applicarle. Un agente può proporre una sincronizzazione di progetto, una modifica a un workflow o l'aggiornamento di un componente — e il team rivede il piano prima che abbia effetto. L'agente propone; la persona o il criterio automatico decide.
Pratica 2
Progetta prompt con sicurezza e contesto già inclusi
La qualità del codice generato dall'IA dipende direttamente dalla qualità dei prompt che lo hanno prodotto. Prompt vaghi producono codice vago. Prompt che omettono i requisiti di sicurezza producono codice senza controlli di sicurezza. Prompt privi di contesto architetturale producono codice che funziona isolato ma rompe le assunzioni di sistema.
La differenza tra chiedere un endpoint di upload file e chiedere un endpoint che valida il MIME type contro una allowlist, impone un limite di 10MB, ripulisce i nomi dei file prima di salvarli e restituisce errori JSON strutturati in caso di rifiuto non è stilistica. È la differenza tra rilasciare codice con o senza una classe di vulnerabilità che gli attaccanti sfruttano attivamente.
Costruire template di prompt riutilizzabili con vincoli di sicurezza già inclusi è uno degli investimenti a maggior leva nelle prime fasi di adozione del vibe coding. La struttura dei comandi di AgentUI segue la stessa disciplina: ogni comando della CLI è esplicito e strutturato per scelta, riducendo la superficie per output ambigui o ciechi al contesto.
Pratica 3
Automatizza la sicurezza nella pipeline di rilascio dal primo giorno
Uno degli errori più persistenti nell'adozione del vibe coding è trattare la revisione di sicurezza come una fase successiva allo sviluppo. In un flusso assistito dall'IA ad alta velocità, quando avverrebbe una revisione tradizionale il codice è già andato molto oltre ciò che era stato esaminato. La sicurezza deve essere una proprietà continua e automatica del processo, non un controllo periodico.
Significa integrare i controlli di sicurezza direttamente nella pipeline CI/CD, così vengono eseguiti a ogni build, a ogni push e a ogni sincronizzazione. I test statici di sicurezza applicativa individuano pattern insicuri nel codice mentre viene scritto. L'analisi della composizione del software segnala dipendenze obsolete o vulnerabili prima che arrivino in produzione. La scansione dei segreti rileva credenziali esposte nel controllo di versione prima che diventino una notifica di violazione.
La CLI di AgentUI si inserisce naturalmente in questo modello. Ogni comando restituisce exit code deterministici, così i sistemi CI/CD possono reagire in modo diverso e preciso a successo, errore di validazione o errore di autenticazione. Eseguire agentui project sync come passo di una build automatica genera segnali su cui l'automazione può contare. I controlli di sicurezza diventano un passo del flusso, non un passo fuori dal flusso.
Pratica 4
Metti sotto controllo di versione i processi aziendali, non solo il codice
Il controllo di versione è una pratica di ingegneria fondamentale, ma quasi tutti i team lo applicano solo ai repository di codice — non ai workflow automatizzati, alle configurazioni dei processi aziendali e alla logica di integrazione che sempre più costituiscono il cuore operativo di un'azienda moderna.
In un ambiente di vibe coding, dove l'IA genera e modifica rapidamente logiche di workflow complesse, questo vuoto crea un rischio operativo serio. Se un agente IA modifica un flusso di comunicazione con i clienti, un'approvazione finanziaria o una pipeline di integrazione dati e il comportamento cambia in modo inatteso, quanto rapidamente il team capisce cosa è cambiato, ne misura l'impatto e ripristina lo stato precedente?
AgentUI risponde esattamente a questo. Ogni modifica a un processo automatizzato, a un cruscotto o a un'integrazione sulla piattaforma viene registrata con un audit trail completo: chi ha cambiato cosa, quando e qual era la configurazione precedente. I team possono confrontare le versioni, tornare indietro all'istante quando una modifica crea problemi e testare i miglioramenti in ambienti isolati prima di portarli in produzione.
Pratica 5
Definisci una governance che abilita la velocità, non che la frena
I team più veloci non sono quelli senza regole. Sono quelli con le regole più chiare, dove ogni sviluppatore sa esattamente cosa ci si aspetta senza doverlo chiedere. La governance nel vibe coding non serve a rallentare l'IA: serve a creare le condizioni in cui l'IA può andare a piena velocità in modo sicuro e tracciabile.
Una governance efficace per lo sviluppo assistito dall'IA prevede un elenco approvato di assistenti di codice e delle loro configurazioni obbligatorie, regole chiare su quali dati non possono mai finire in modelli esterni — dati sensibili dei clienti, proprietà intellettuale aziendale e credenziali non vanno mai inviati a strumenti di IA pubblici — e la definizione di quando una pull request ampia generata dall'IA richiede una revisione esperta aggiuntiva.
La CLI di AgentUI applica gli elementi chiave di questo modello di governance a livello di infrastruttura. La sicurezza multi-tenant è parte dell'architettura: la scelta del workspace è sempre esplicita, mai implicita, e questo elimina la classe di errori in cui un agente o una persona modifica per sbaglio il progetto o l'ambiente sbagliato. Il controllo degli accessi basato sui ruoli integrato nella piattaforma garantisce che le persone giuste accedano alle risorse giuste, assegnabile senza scrivere logica di autorizzazione su misura.
Pratica 6
Scegli una piattaforma in cui il percorso sicuro è quello predefinito
Le pratiche qui sopra funzionano in qualsiasi ambiente di sviluppo. Ma applicarle con costanza dipende o dalla disciplina individuale a ogni commit, ogni giorno, in tutto il team — oppure da una piattaforma che le rende il comportamento predefinito.
La disciplina individuale ha valore. I default della piattaforma sono affidabili.
Trattare l'output dell'IA come input non affidabile, progettare prompt con la sicurezza già dentro, automatizzare la sicurezza nella CI/CD, versionare i processi aziendali insieme al codice, governare con chiarezza l'uso degli strumenti di IA e costruire su una piattaforma che impone la sicurezza per impostazione predefinita: sono queste le pratiche che separano i team che adottano il vibe coding con successo da quelli che accumulano debito tecnico e di sicurezza alla velocità dell'IA.
AgentUI e la sua CLI sono fatti per rendere queste pratiche il default, non un proposito. Apri un terminale. Installa la CLI. Porta la tua IA. E inizia a costruire nel modo giusto già dal primo comando.
La velocità come fondamento, non come compromesso
I team di sviluppo che definiranno il prossimo decennio non sono quelli che scelgono tra andare veloci e costruire con integrità. Sono quelli che hanno trovato il modello operativo in cui entrambe le cose sono vere insieme.
Nessuna di queste sei pratiche richiede di rallentare. Richiedono abitudini — a livello di prompt, di pipeline e di piattaforma — che rendano sicurezza e tracciabilità la strada di minor resistenza invece di un ripensamento. L'effetto composto è rilevante: i team che le costruiscono presto passano meno tempo a rimediare vulnerabilità, meno tempo in incidenti non pianificati e più tempo a rilasciare ciò che conta.
La domanda non è se il tuo team adotterà lo sviluppo assistito dall'IA. Lo ha già fatto, o lo farà. La domanda è se lo farà con la disciplina che separa una velocità sostenibile dal rischio accumulato. AgentUI e la sua CLI esistono per rendere quella disciplina il comportamento predefinito — così il modo giusto e il modo veloce coincidono.