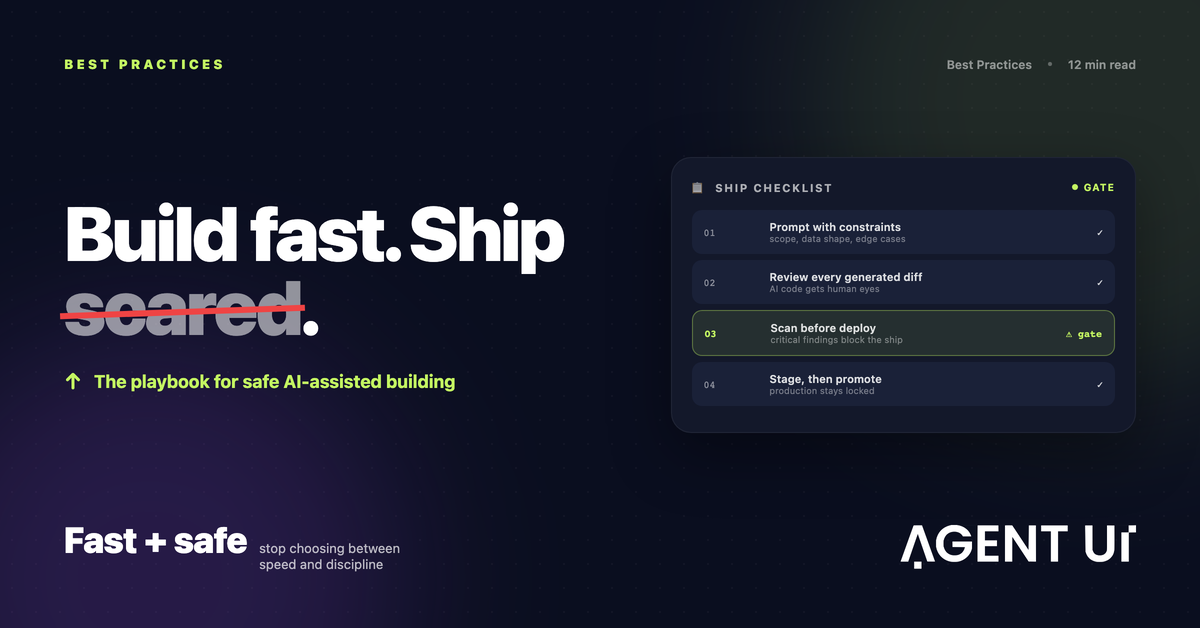
Le bond de productivité que représente le vibe coding n'est pas une évolution progressive — c'est une rupture. Des équipes qui mesuraient la livraison de fonctionnalités en semaines la mesurent aujourd'hui en jours. Mais avec l'opportunité vient un défi de plus en plus visible à mesure que le vibe coding mûrit : les équipes qui obtiennent les meilleurs résultats ne sont pas simplement celles qui utilisent les modèles d'IA les plus avancés. Ce sont celles qui ont bâti des pratiques disciplinées autour de la façon dont elles rédigent leurs prompts, relisent, déploient, encadrent et sécurisent le code généré par IA.
Le déficit de discipline dans le développement assisté par IA
Le vibe coding présente un déficit de discipline bien documenté. Quand un assistant IA produit en quelques secondes du code syntaxiquement correct et fonctionnellement plausible, la pression psychologique de le relire aussi rigoureusement que du code écrit à la main diminue. C'est humain, compréhensible, et dangereux en production.
Le code produit par un modèle d'IA vient d'un système sans mémoire institutionnelle de votre base de code, sans compréhension de vos obligations de conformité, sans connaissance des décisions d'architecture prises par votre équipe il y a six mois, et sans aucune responsabilité face aux conséquences d'une faille qui atteint la production. Il produit ce qui est statistiquement plausible au vu de ses données d'entraînement — ce qui n'est pas la même chose qu'architecturalement correct, conforme en sécurité et adapté à votre contexte.
Les bonnes pratiques ci-dessous sont conçues pour combler ce déficit de manière systématique, à l'échelle de toutes les équipes.
Pratique 1
Traitez chaque sortie d'IA comme une entrée non fiable
Le changement de modèle mental le plus important en vibe coding consiste à appliquer au code généré par IA le même scepticisme critique que les équipes matures en sécurité appliquent aux dépendances tierces. Une sortie d'IA n'est pas fiable par défaut. C'est un point de départ qui demande validation, pas un produit fini qu'il suffit de déployer.
En pratique, cela signifie imposer des revues de code obligatoires sur les contributions assistées par IA, demander aux développeurs de valider et de tester les fonctions générées face aux exigences réelles plutôt qu'à l'intention supposée, et signaler explicitement le code assisté par IA dans les pull requests pour que les relecteurs sachent où concentrer leur attention.
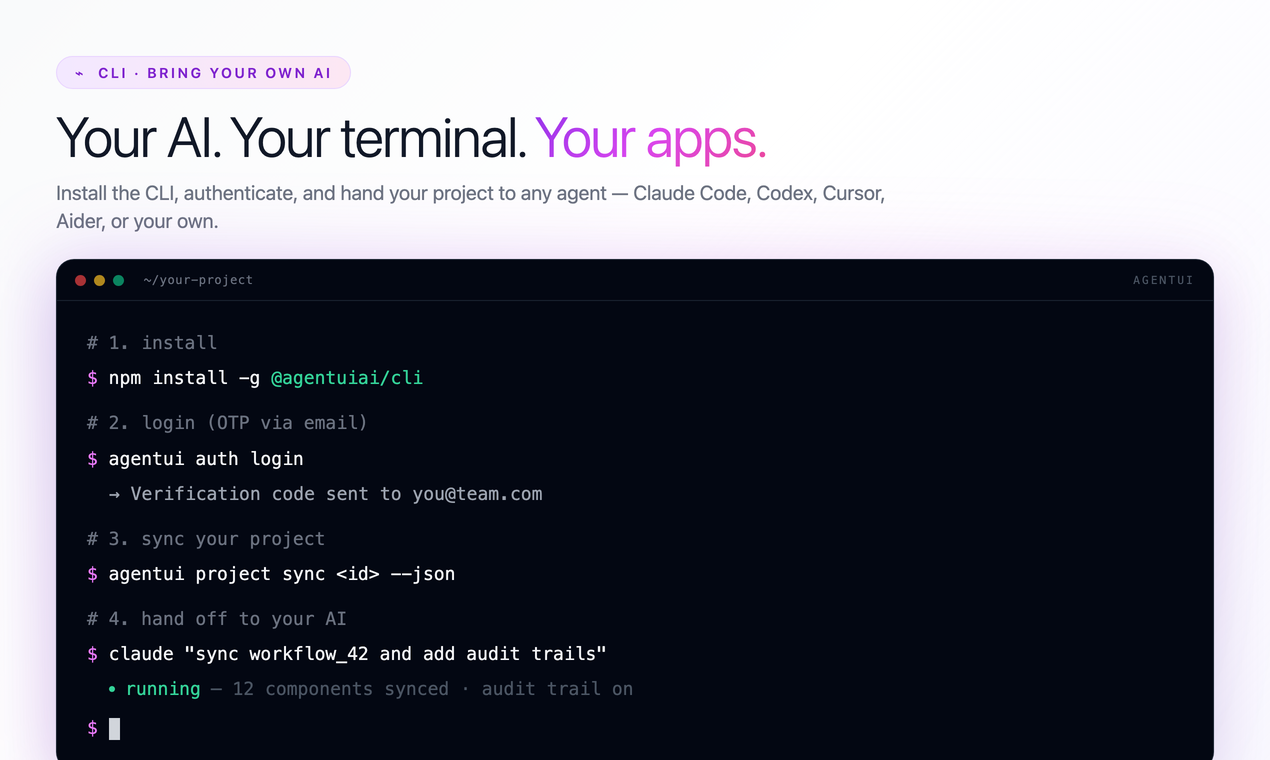
La CLI AgentUI applique ce principe au niveau de la commande. Chaque commande qui modifie quelque chose accepte un drapeau dry-run : l'agent IA peut planifier et prévisualiser les changements avant de les valider. Un agent peut proposer une synchronisation de projet, une modification de workflow ou une mise à jour de composant — et l'équipe relit le plan avant que quoi que ce soit ne prenne effet. L'agent propose ; l'humain ou la règle automatisée décide.
Pratique 2
Concevez des prompts avec la sécurité et le contexte intégrés
La qualité du code généré par IA dépend directement de la qualité des prompts qui l'ont produit. Des prompts vagues donnent du code vague. Des prompts qui omettent les exigences de sécurité donnent du code sans contrôle de sécurité. Des prompts sans contexte d'architecture donnent du code qui fonctionne isolément mais casse les hypothèses du système.
La différence entre demander un endpoint d'upload de fichiers et demander un endpoint qui valide le type MIME contre une liste d'autorisation, impose une limite de 10MB, assainit les noms de fichiers avant stockage et renvoie des erreurs JSON structurées en cas de rejet n'est pas stylistique. C'est la différence entre du code livré avec ou sans une classe de vulnérabilités que les attaquants exploitent activement.
Créer des modèles de prompts réutilisables avec des contraintes de sécurité intégrées est l'un des investissements les plus rentables au début de l'adoption du vibe coding. La structure de commandes d'AgentUI suit la même discipline : chaque commande de la CLI est explicite et structurée par conception, ce qui réduit la surface des sorties ambiguës ou aveugles au contexte.
Pratique 3
Automatisez la sécurité dans le pipeline de livraison dès le premier jour
L'une des erreurs les plus tenaces dans l'adoption du vibe coding est de traiter la revue de sécurité comme une phase qui suit le développement. Dans un flux assisté par IA à haute vitesse, au moment où une revue classique aurait lieu, la base de code a déjà largement dépassé ce qui avait été relu. La sécurité doit être une propriété continue et automatisée du processus, pas un contrôle périodique.
Cela signifie intégrer les contrôles de sécurité directement dans le pipeline CI/CD pour qu'ils s'exécutent à chaque build, chaque push et chaque synchronisation. Les tests de sécurité applicative statique repèrent les schémas non sécurisés dans le code au moment où il est écrit. L'analyse de composition logicielle signale les dépendances obsolètes ou vulnérables avant qu'elles n'atteignent la production. L'analyse des secrets détecte les identifiants exposés dans le gestionnaire de versions avant qu'ils ne deviennent une notification de violation.
La CLI AgentUI s'intègre naturellement à ce modèle. Chaque commande renvoie des codes de sortie déterministes : les systèmes CI/CD peuvent donc réagir précisément selon le succès, l'échec de validation ou l'échec d'authentification. Exécuter agentui project sync comme étape d'un build automatisé produit des signaux exploitables de façon fiable. Les contrôles de sécurité deviennent une étape du flux, pas une étape en dehors.
Pratique 4
Versionnez vos processus métier, pas seulement votre code
La gestion de versions est une pratique d'ingénierie fondamentale, mais la plupart des équipes la réservent aux dépôts de code — pas aux workflows automatisés, aux configurations de processus métier et à la logique d'intégration qui forment de plus en plus le cœur opérationnel d'une entreprise moderne.
Dans un environnement de vibe coding, où l'IA génère et modifie rapidement une logique de workflow complexe, cet écart crée un vrai risque opérationnel. Si un agent IA modifie un workflow de communication client, un circuit d'approbation financière ou un pipeline d'intégration de données et que le comportement dérape, en combien de temps l'équipe identifie-t-elle ce qui a changé, en mesure-t-elle l'impact et restaure-t-elle l'état précédent ?
AgentUI répond directement à ce besoin. Chaque changement apporté à un processus automatisé, à un tableau de bord ou à une intégration est tracé avec un journal d'audit complet : qui a changé quoi, quand, et quelle était la configuration précédente. Les équipes comparent les versions, reviennent en arrière instantanément quand une modification pose problème, et testent les améliorations dans des environnements isolés avant la mise en production.
Pratique 5
Mettez en place une gouvernance qui permet la vitesse, pas qui la bride
Les équipes les plus rapides ne sont pas celles qui travaillent sans règles. Ce sont celles dont les règles sont les plus claires — où chaque développeur sait exactement ce qui est attendu sans avoir à demander. La gouvernance en vibe coding ne consiste pas à ralentir l'IA. Elle crée les conditions dans lesquelles l'IA peut avancer à pleine vitesse, en sécurité et de façon traçable.
Une gouvernance efficace du développement assisté par IA comprend une liste approuvée d'assistants de code et de leurs configurations obligatoires, des règles claires sur les données qui ne doivent jamais partir vers des modèles externes — données clients sensibles, propriété intellectuelle de l'entreprise et identifiants n'ont en aucun cas leur place dans des outils d'IA publics — et une définition des cas où une pull request volumineuse générée par IA exige une relecture experte supplémentaire.
La CLI AgentUI applique les éléments clés de ce modèle de gouvernance au niveau de l'infrastructure. La sécurité multi-tenant est inscrite dans son architecture : la sélection de l'espace de travail est toujours explicite, jamais implicite, ce qui supprime la classe d'erreurs où un agent ou un développeur modifie par inadvertance le mauvais projet ou le mauvais environnement. Le contrôle d'accès basé sur les rôles intégré à la plateforme garantit que les bons profils accèdent aux bonnes ressources, attribuable sans écrire de logique d'autorisation sur mesure.
Pratique 6
Choisissez une plateforme où le chemin sûr est le chemin par défaut
Les pratiques ci-dessus tiennent dans n'importe quel environnement de développement. Mais leur application constante dépend soit de la discipline de chacun à chaque commit, chaque jour, dans toute l'équipe — soit d'une plateforme qui en fait le comportement par défaut.
La discipline individuelle a de la valeur. Les réglages par défaut de la plateforme, eux, sont fiables.
Traiter les sorties d'IA comme des entrées non fiables, concevoir des prompts avec la sécurité intégrée, automatiser la sécurité dans la CI/CD, versionner les processus métier avec le code, encadrer clairement l'usage des outils d'IA et bâtir sur une plateforme qui impose la sécurité par défaut — voilà ce qui sépare les équipes qui réussissent le vibe coding de celles qui accumulent de la dette technique et de sécurité à la vitesse de l'IA.
AgentUI et sa CLI sont conçus pour faire de ces pratiques la valeur par défaut, pas une bonne intention. Ouvrez un terminal. Installez la CLI. Amenez votre IA. Et construisez correctement dès la première commande.
La vitesse comme fondation, pas comme compromis
Les équipes qui définiront la prochaine décennie ne sont pas celles qui choisissent entre aller vite et construire avec rigueur. Ce sont celles qui ont trouvé le modèle de fonctionnement où les deux sont vrais en même temps.
Aucune de ces six pratiques n'exige de ralentir. Elles exigent des habitudes — au niveau du prompt, du pipeline et de la plateforme — qui font de la sécurité et de la traçabilité le chemin de moindre résistance plutôt qu'une réflexion après coup. L'effet cumulé est net : les équipes qui prennent ces habitudes tôt passent moins de temps à corriger des failles, moins de temps en gestion d'incidents imprévus, et plus de temps à livrer ce qui compte.
La question n'est pas de savoir si votre équipe adoptera le développement assisté par IA. C'est déjà fait, ou ce le sera. La question est de savoir si elle le fera avec la discipline qui sépare une vitesse tenable d'un risque accumulé. AgentUI et sa CLI existent pour faire de cette discipline la valeur par défaut — pour que la bonne façon et la façon rapide soient la même.