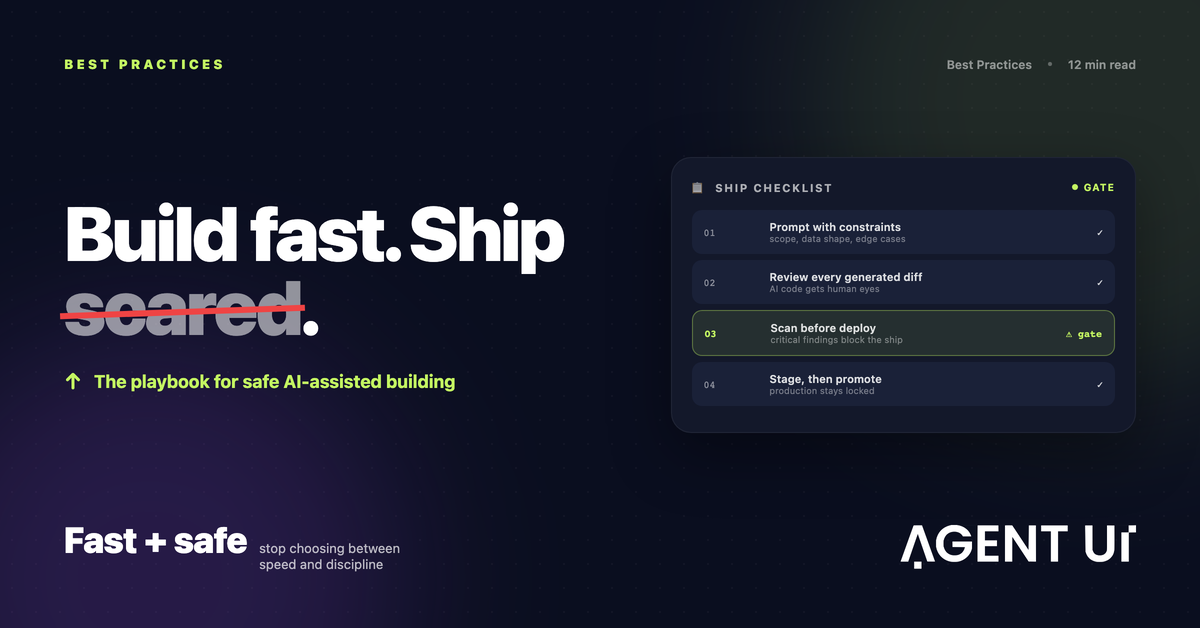
Der Produktivitätssprung, für den Vibe Coding steht, ist keine allmähliche Entwicklung — er ist ein Bruch. Teams, die Feature-Lieferung früher in Wochen gemessen haben, messen sie heute in Tagen. Mit der Chance kommt jedoch eine Herausforderung, die mit der Reife des Vibe Coding immer sichtbarer wird: Die Teams mit den besten Ergebnissen sind nicht einfach die mit den stärksten KI-Modellen. Es sind die Teams, die sich disziplinierte Praktiken dafür aufgebaut haben, wie sie Prompts schreiben, prüfen, ausliefern, steuern und KI-generierten Code absichern.
Die Disziplinlücke in der KI-gestützten Entwicklung
Vibe Coding hat eine gut dokumentierte Disziplinlücke. Wenn KI-Assistenten in Sekunden syntaktisch korrekten, funktional plausiblen Code erzeugen, sinkt der psychologische Druck, ihn so gründlich zu prüfen wie handgeschriebenen Code. Das ist menschlich, nachvollziehbar und im Betrieb gefährlich.
Von einem KI-Modell erzeugter Code stammt aus einem System ohne institutionelles Gedächtnis für Ihre Codebasis, ohne Verständnis Ihrer Compliance-Pflichten, ohne Kenntnis der Architekturentscheidungen, die Ihr Team vor sechs Monaten getroffen hat, und ohne jede Verantwortung für die Folgen einer Schwachstelle, die in Produktion landet. Es erzeugt, was statistisch naheliegt — und das ist nicht dasselbe wie architektonisch richtig, sicherheitskonform und für Ihren Kontext angemessen.
Die folgenden Best Practices sollen diese Lücke systematisch schließen — teamübergreifend und im großen Maßstab.
Best Practice 1
Behandeln Sie jede KI-Ausgabe als nicht vertrauenswürdige Eingabe
Die wichtigste mentale Verschiebung beim Vibe Coding ist, KI-generiertem Code dieselbe kritische Skepsis entgegenzubringen, die sicherheitsreife Teams Abhängigkeiten von Dritten entgegenbringen. KI-Ausgaben sind nicht automatisch vertrauenswürdig. Sie sind ein Ausgangspunkt, der Validierung braucht — kein fertiges Produkt, das nur noch ausgeliefert wird.
In der Praxis heißt das: verpflichtende Code-Reviews für KI-unterstützte Beiträge, Entwicklerinnen und Entwickler validieren und testen KI-generierte Funktionen gegen die tatsächlichen Anforderungen statt gegen die vermutete Absicht, und KI-unterstützter Code wird in Pull Requests ausdrücklich gekennzeichnet, damit Reviewer wissen, wo sie genauer hinsehen müssen.
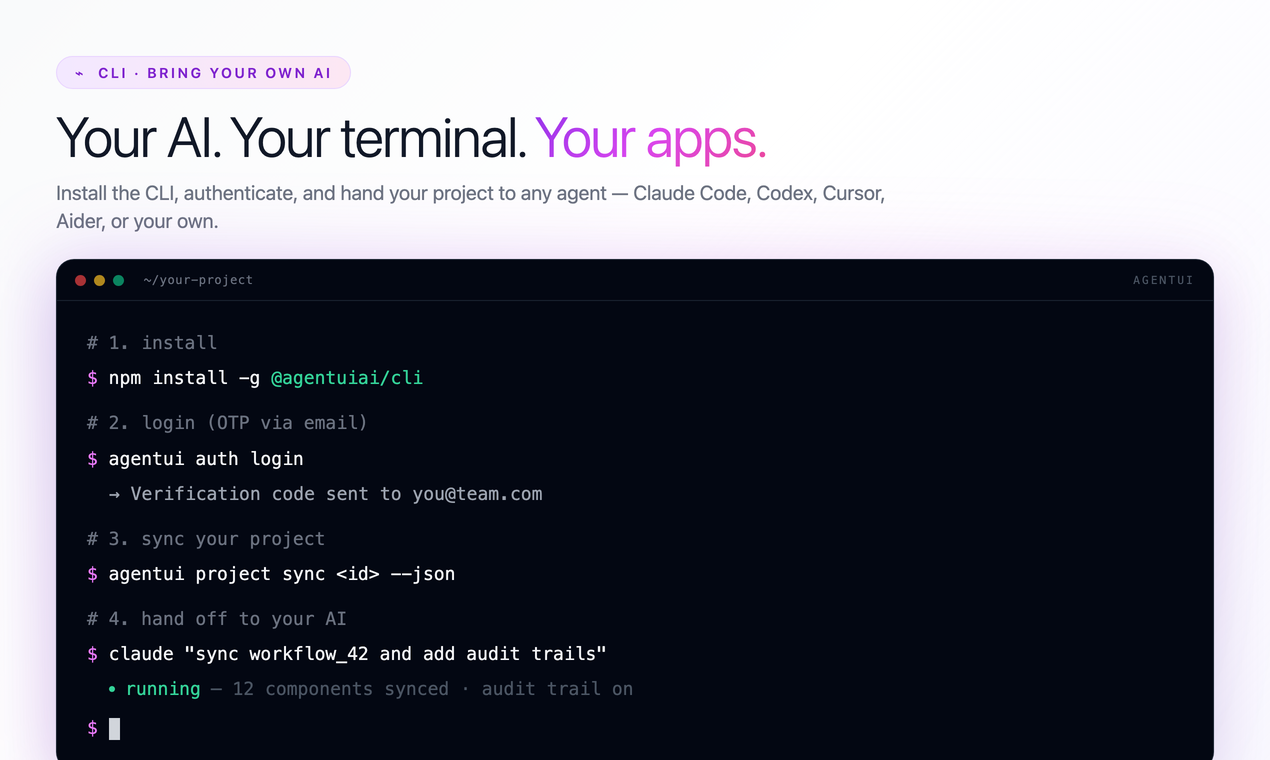
Die AgentUI CLI setzt dieses Prinzip auf Befehlsebene um. Jeder verändernde Befehl unterstützt ein Dry-Run-Flag, sodass KI-Agenten Änderungen planen und vorab anzeigen können, bevor sie wirksam werden. Ein Agent kann einen Projekt-Sync, eine Workflow-Änderung oder ein Komponenten-Update vorschlagen — und das Team prüft den Plan, bevor etwas greift. Der Agent schlägt vor; der Mensch oder das automatisierte Policy-Gate entscheidet.
Best Practice 2
Prompts mit eingebauter Sicherheit und eingebautem Kontext schreiben
Die Qualität KI-generierten Codes ist eine direkte Funktion der Prompts, die ihn erzeugt haben. Vage Prompts erzeugen vagen Code. Prompts ohne Sicherheitsanforderungen erzeugen Code ohne Sicherheitskontrollen. Prompts ohne Architekturkontext erzeugen Code, der isoliert funktioniert, aber Annahmen auf Systemebene bricht.
Der Unterschied zwischen der Bitte um einen Datei-Upload-Endpunkt und der Bitte um einen Endpunkt, der den MIME-Typ gegen eine Allowlist prüft, ein Limit von 10MB durchsetzt, Dateinamen vor der Speicherung bereinigt und bei Ablehnung strukturierte JSON-Fehler zurückgibt, ist nicht stilistisch. Es ist der Unterschied zwischen Code mit und ohne eine Klasse von Schwachstellen, die Angreifer aktiv ausnutzen.
Wiederverwendbare Prompt-Vorlagen mit eingebauten Sicherheitsvorgaben gehören zu den wirksamsten Investitionen früh in der Vibe-Coding-Einführung. Die Befehlsstruktur von AgentUI folgt derselben Disziplin: Jeder CLI-Befehl ist explizit und bewusst strukturiert, was die Fläche für mehrdeutige oder kontextblinde Ausgaben klein hält.
Best Practice 3
Sicherheit von Tag eins an in die Delivery-Pipeline automatisieren
Einer der hartnäckigsten Fehler bei der Einführung von Vibe Coding ist, Sicherheitsprüfung als Phase nach der Entwicklung zu behandeln. In einem schnellen, KI-gestützten Ablauf hat sich die Codebasis bis zum Zeitpunkt einer klassischen Sicherheitsprüfung längst weit über das Geprüfte hinausbewegt. Sicherheit muss eine kontinuierliche, automatisierte Eigenschaft des Prozesses sein — kein periodisches Gate.
Das heißt, Sicherheitsprüfungen direkt in die CI/CD-Pipeline einzubetten, damit sie bei jedem Build, jedem Push und jeder Synchronisation laufen. Statische Anwendungssicherheitstests finden unsichere Muster im Code, während er entsteht. Software Composition Analysis meldet veraltete oder verwundbare Abhängigkeiten, bevor sie in Produktion gelangen. Secrets-Scanning erkennt offengelegte Zugangsdaten in der Versionsverwaltung, bevor daraus eine Meldepflicht wird.
Die AgentUI CLI fügt sich natürlich in dieses Modell ein. Jeder Befehl liefert deterministische Exit-Codes, sodass CI/CD-Systeme präzise unterschiedlich auf Erfolg, Validierungsfehler oder Authentifizierungsfehler reagieren können. agentui project sync als Schritt in einer automatisierten Build-Pipeline erzeugt Signale, auf die sich Automatisierung verlassen kann. Sicherheitsprüfungen werden zu einem Schritt im Workflow, nicht daneben.
Best Practice 4
Versionieren Sie Ihre Geschäftsprozesse, nicht nur Ihren Code
Versionsverwaltung ist eine grundlegende Engineering-Praxis, doch die meisten Teams wenden sie ausschließlich auf Code-Repositories an — nicht auf die automatisierten Workflows, Prozesskonfigurationen und Integrationslogik, die zunehmend den operativen Kern eines modernen Unternehmens bilden.
In einer Vibe-Coding-Umgebung, in der KI komplexe Workflow-Logik schnell erzeugt und ändert, entsteht daraus ein ernsthaftes Betriebsrisiko. Wenn ein KI-Agent einen Kundenkommunikations-Workflow, eine Finanzfreigabe oder eine Datenintegration ändert und dabei unerwartetes Verhalten entsteht: Wie schnell erkennt das Team, was sich geändert hat, versteht die Auswirkung und stellt den vorherigen Stand wieder her?
AgentUI löst genau das. Jede Änderung an einem automatisierten Geschäftsprozess, Dashboard oder einer Integration wird mit vollständigem Audit-Trail festgehalten: wer was wann geändert hat und wie die vorherige Konfiguration aussah. Teams können Versionen vergleichen, sofort zurückrollen, wenn eine Änderung Probleme macht, und Verbesserungen in isolierten Umgebungen testen, bevor sie in Produktion gehen.
Best Practice 5
Governance etablieren, die Tempo ermöglicht statt es zu bremsen
Die schnellsten Teams sind nicht die ohne Regeln. Es sind die mit den klarsten Regeln — wo jede Entwicklerin und jeder Entwickler weiß, was erwartet wird, ohne nachfragen zu müssen. Governance im Vibe Coding heißt nicht, KI zu bremsen. Sie schafft die Bedingungen, unter denen KI sicher und nachvollziehbar mit voller Geschwindigkeit arbeiten kann.
Wirksame Governance für KI-gestützte Entwicklung umfasst eine freigegebene Liste von KI-Coding-Assistenten samt vorgeschriebener Konfiguration, klare Regeln dazu, welche Daten niemals an externe Modelle gehen dürfen — sensible Kundendaten, geistiges Eigentum des Unternehmens und Zugangsdaten gehören unter keinen Umständen in öffentliche KI-Werkzeuge — und eine Festlegung, ab wann große KI-generierte Pull Requests zusätzliche Prüfung durch Fachleute brauchen.
Die AgentUI CLI setzt zentrale Teile dieses Governance-Modells auf Infrastrukturebene durch. Mandantensicherheit steckt in der CLI-Architektur: Die Workspace-Auswahl ist immer explizit, nie implizit, womit die Fehlerklasse entfällt, bei der ein Agent oder Mensch versehentlich das falsche Projekt oder die falsche Umgebung ändert. Die in der Plattform eingebaute rollenbasierte Zugriffskontrolle sorgt dafür, dass die richtigen Rollen Zugriff auf die richtigen Ressourcen haben — zuweisbar ohne eigene Autorisierungslogik.
Best Practice 6
Wählen Sie eine Plattform, bei der der sichere Weg der Standardweg ist
Die Praktiken oben sind in jeder Entwicklungsumgebung sinnvoll. Ob sie konsequent angewendet werden, hängt aber entweder an der Disziplin jedes Einzelnen bei jedem Commit, jeden Tag, im ganzen Team — oder an einer Plattform, die sie zum Standard macht.
Individuelle Disziplin ist wertvoll. Plattform-Standards sind verlässlich.
KI-Ausgaben als nicht vertrauenswürdige Eingaben behandeln, Prompts mit eingebauter Sicherheit schreiben, Sicherheit in CI/CD automatisieren, Geschäftsprozesse neben dem Code versionieren, den Einsatz von KI-Werkzeugen klar regeln und auf einer Plattform bauen, die Sicherheit standardmäßig durchsetzt — das sind die Praktiken, die Teams mit erfolgreichem Vibe Coding von Teams trennen, die technische Schulden und Sicherheitsschulden im Tempo der KI anhäufen.
AgentUI und seine CLI sind gebaut, um diese Praktiken zum Standard zu machen, nicht zum Vorsatz. Terminal öffnen. CLI installieren. Eigene KI mitbringen. Und ab dem allerersten Befehl richtig bauen.
Tempo als Fundament, nicht als Kompromiss
Die Entwicklungsteams, die das nächste Jahrzehnt prägen, sind nicht die, die zwischen Tempo und Sorgfalt wählen. Es sind die, die ein Arbeitsmodell gefunden haben, in dem beides gleichzeitig gilt.
Keine dieser sechs Praktiken verlangt, langsamer zu werden. Sie verlangen Gewohnheiten — auf Prompt-, Pipeline- und Plattformebene — die Sicherheit und Nachvollziehbarkeit zum Weg des geringsten Widerstands machen statt zum Nachgedanken. Der Zinseszinseffekt ist groß: Teams, die diese Gewohnheiten früh aufbauen, verbringen weniger Zeit mit dem Beheben von Schwachstellen, weniger Zeit in ungeplanter Incident-Bearbeitung und mehr Zeit mit Features, die zählen.
Die Frage ist nicht, ob Ihr Team KI-gestützte Entwicklung einführt. Es hat es schon getan oder wird es tun. Die Frage ist, ob es das mit der Disziplin tut, die tragfähiges Tempo von angehäuftem Risiko trennt. AgentUI und seine CLI gibt es, um genau diese Disziplin zum Standard zu machen — damit der richtige Weg und der schnelle Weg derselbe sind.