Rewolucja programowania wspieranego przez AI nie jest już odległą wizją — działa dziś na produkcji w każdej branży. Programiści generują działający, gotowy do wdrożenia kod w kilka minut, używając wyłącznie poleceń w języku naturalnym. Wzrost produktywności jest realny, mierzalny i duży. Ale pod tą szybkością kryje się pytanie, które zbyt mało zespołów zadaje na głos: czy ten kod jest naprawdę bezpieczny?
Paradoks Bezpieczeństwa Vibe Codingu
Napięcie u podstaw bezpieczeństwa vibe codingu jest strukturalne, nie przypadkowe. Te same systemy AI, które przyspieszają pracę, powielają też wzorce z ogromnych repozytoriów publicznego kodu, na których je wytrenowano — wzorce obejmujące zarówno dobre praktyki, jak i dobrze udokumentowane podatności. Modele językowe nie rozumieją twojej logiki biznesowej, twoich obowiązków zgodności ani architektonicznych konsekwencji kodu, który tworzą. Generują to, co statystycznie pasuje do danych treningowych, więc równie chętnie powielają niebezpieczne ustawienia domyślne, co bezpieczne.
Efektem nie jest nowa kategoria podatności. To wzmocnienie tych dobrze znanych, w tempie, do którego tradycyjne procesy bezpieczeństwa nigdy nie były projektowane. W większości przypadków kod wygląda poprawnie. Ryzyko jest pod spodem.
Pięć Wzorców Podatności, Które Vibe Coding Wzmacnia
Zrozumienie, gdzie kod generowany przez AI zawodzi, to pierwszy krok do systematycznej odpowiedzi. Pięć najbardziej uporczywych wzorców, na jakie natrafiają zespoły bezpieczeństwa, nie jest egzotycznych — to te same słabości, które od lat otwierają OWASP Top 10, tylko pojawiają się teraz szybciej i na większą skalę.
Podatności na wstrzyknięcie pojawiają się częściej, bo modele pomijają sanityzację danych wejściowych, dopóki nie poprosi się o nią wprost. Badania pokazują, że LLM-y nie blokują cross-site scriptingu w większości przypadków testowych. Zaraz za nimi idzie zepsute uwierzytelnianie: API i dashboardy generowane przez AI rutynowo pomijają kontrolę dostępu, zostawiając endpointy otwarte dla każdego. Sekrety wpisane w kod — klucze API, hasła i tokeny umieszczone bezpośrednio w źródłach — należą do najczęstszych znalezisk w repozytoriach tworzonych z pomocą AI.
Poza podatnościami widocznymi na powierzchni AI potrafi podłożyć architektoniczne bomby zegarowe: subtelne błędy projektowe, które osłabiają integracje z kolejnymi systemami i tworzą ścieżki eskalacji uprawnień niewidoczne przy pobieżnym przeglądzie. Obraz dopełnia narażenie łańcucha dostaw — nieaktualne biblioteki ze znanymi CVE oraz zmyślone nazwy pakietów, które atakujący wykorzystują, publikując łudząco podobne biblioteki w npm lub PyPI. Badania konsekwentnie pokazują, że przy użyciu AI błędów składniowych ubywa, ale głębokich podatności architektonicznych wyraźnie przybywa.
Dlaczego Tradycyjny AppSec Nie Nadąża
Wyzwaniem w bezpieczeństwie vibe codingu nie jest charakter podatności — zespoły bezpieczeństwa od dekad bronią się przed wstrzyknięciami, zepsutym uwierzytelnianiem i wyciekiem sekretów. Wyzwaniem są skala i tempo.
Programista z asystentem AI tworzy w jedno popołudnie to, co kiedyś zajmowało tydzień ręcznej pracy. Taki wolumen przytłacza procesy przeglądu zaprojektowane dla ludzkiego tempa. Ręczny przegląd kodu nie nadąża. Jednorazowa analiza statyczna nie nadąża. Nie nadążają nawet doświadczeni inżynierowie bezpieczeństwa, jeśli automatyzacja nie jest wpięta w pipeline od początku. Wąskie gardło się przesunęło: nie chodzi już o to, by pisać kod wystarczająco szybko, lecz o to, by zweryfikować bezpieczeństwo ogromnych ilości kodu z AI bez blokowania wydań. Wymaga to bezpieczeństwa wbudowanego w moment tworzenia kodu, a nie ocenianego po wdrożeniu.
Jak CLI AgentUI Zamyka Lukę Bezpieczeństwa Vibe Codingu
To właśnie ten operacyjny problem rozwiązuje AgentUI. AgentUI jest bezpieczną platformą do vibe codingu: utwardza, skanuje i kontroluje każdą zbudowaną na niej aplikację, żeby to, co trafia na produkcję, naprawdę zasługiwało na zaufanie zespołów i użytkowników końcowych.
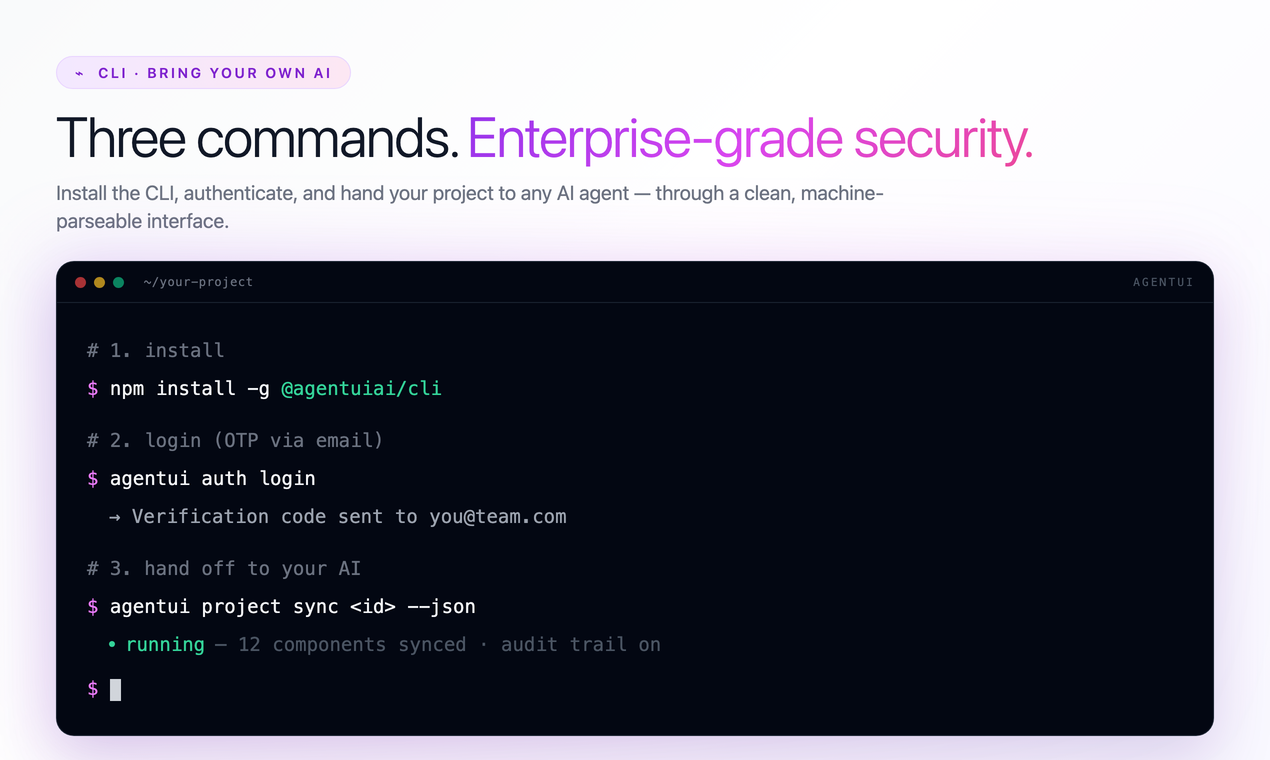
AgentUI CLI to praktyczne wejście do tego modelu bezpieczeństwa. Wystarczą trzy polecenia. npm install -g @agentuiai/cli instaluje CLI globalnie. agentui auth login uwierzytelnia przez kod OTP wysłany e-mailem, w tej samej sesji co webowy workspace AgentUI. agentui project sync przekazuje projekt wybranemu agentowi AI — Claude Code, Codex, Cursor, Aider lub własnemu — przez czysty, czytelny maszynowo interfejs.
Każde polecenie obsługuje flagę --json i zwraca deterministyczne kody wyjścia, więc agenci AI mogą jednoznacznie rozróżnić sukces, błąd walidacji i błąd uwierzytelnienia. Każde polecenie zapisujące ma flagę dry-run, dzięki czemu agent może zaplanować i podejrzeć zmiany przed ich zatwierdzeniem. Agent proponuje; platforma decyduje.
Bezpieczeństwo, Które Skaluje Się Razem z AI, a Nie Przeciw Niej
Szyfrowanie AES-256 chroni wszystkie dane w spoczynku i w tranzycie. Kontrola dostępu oparta na rolach jest wbudowana w każdy projekt: role Admin, User i Viewer przydzielisz bez jednej linijki kodu. Luki w kontroli dostępu, które regularnie zostawiają API generowane przez AI, są zamykane na poziomie infrastruktury, zanim aplikacja trafi do użytkowników.
Pełne logi audytowe zapisują każde działanie użytkownika i każdą zmianę w systemie, dając identyfikowalność wymaganą przez ramy zgodności takie jak GDPR i SOC 2. AgentUI wspiera zgodność SOC 2 dla aplikacji AI dzięki eksportowalnym logom audytowym zmapowanym na kryteria Trust Services — dowody, których oczekują audytorzy, powstają automatycznie w trakcie budowania, a nie jako ćwiczenie z dokumentacji na koniec projektu.
Kiedy bezpieczeństwo jest wbudowane domyślnie — w warstwie szyfrowania, kontroli dostępu i audytu — programiści i agenci AI nie muszą pamiętać o stosowaniu go przy każdym komponencie. Dziedziczą je po platformie. To właśnie odróżnia bezpieczną platformę do vibe codingu od platformy do vibe codingu z funkcjami bezpieczeństwa. Funkcje trzeba włączyć i konsekwentnie stosować. Bezpieczna platforma sprawia, że droga niebezpieczna jest trudna, a bezpieczna domyślna.
Szyfrowanie AES-256
Wszystkie dane szyfrowane w spoczynku i w tranzycie, domyślnie w każdym projekcie.
Wbudowany RBAC
Role Admin, User i Viewer bez pisania ani jednej linijki kodu autoryzacji.
Pełne logi audytowe
Każde działanie zapisane i gotowe do eksportu. Zgodność z SOC 2 i GDPR w standardzie.
Szybkość, którą daje vibe coding, naprawdę zmienia sposób pracy. Ale sama szybkość na niebezpiecznym fundamencie nie jest przewagą — to zobowiązanie narastające na produkcji. Każda podatność na wstrzyknięcie, każde poświadczenie wpisane w kod, każda zmyślona zależność to dług, który kiedyś trzeba spłacić, często kosztem znacznie większym niż zaoszczędzony czas.
Zespoły, które wygrywają w erze programowania wspieranego przez AI, to nie te, które wdrażają najszybciej. To te, które wdrażają najszybciej bez kompromisów. AgentUI i jego CLI dają programistom i agentom AI infrastrukturę właśnie do tego: budować w tempie AI i wdrażać z bezpieczeństwem klasy enterprise. Otwórz terminal. Zainstaluj CLI. Pozwól agentowi budować. Resztą zajmie się AgentUI.