A revolução do desenvolvimento assistido por IA não está mais no horizonte — ela já roda em ambientes de produção em todos os setores. Desenvolvedores geram código funcional e pronto para deploy em minutos, usando apenas prompts em linguagem natural. Os ganhos de produtividade são reais, mensuráveis e significativos. Mas embaixo dessa velocidade há uma pergunta que times demais não estão fazendo em voz alta: esse código é mesmo seguro?
O Paradoxo de Segurança do Vibe Coding
A tensão central da segurança no vibe coding é estrutural, não acidental. Os mesmos sistemas de IA que aceleram o desenvolvimento também reproduzem padrões dos enormes repositórios de código público em que foram treinados — padrões que incluem tanto boas práticas quanto vulnerabilidades bem documentadas. Os modelos de linguagem não entendem sua lógica de negócio, suas obrigações de conformidade nem as implicações arquiteturais do código que produzem. Eles geram o que faz sentido estatisticamente segundo os dados de treinamento, ou seja, reproduzem padrões inseguros com a mesma facilidade que os seguros.
O resultado não é uma nova categoria de vulnerabilidade. É a amplificação das vulnerabilidades já conhecidas, entregue num ritmo para o qual os processos de segurança tradicionais nunca foram desenhados. Na maioria dos casos, o código parece certo. O risco está embaixo.
Cinco Padrões de Vulnerabilidade que o Vibe Coding Amplifica
Entender onde o código gerado por IA falha é o primeiro passo para montar uma resposta sistemática. Os cinco padrões mais persistentes que os times de segurança encontram não são exóticos — são as mesmas fraquezas que lideram o OWASP Top 10 há anos, agora aparecendo mais rápido e em escala maior.
Falhas de injeção aparecem com mais frequência porque os modelos deixam de fora a sanitização de entrada a menos que o prompt peça explicitamente. Pesquisas mostram que LLMs não bloqueiam cross-site scripting na maioria dos casos de teste. A autenticação quebrada vem logo atrás: APIs e dashboards gerados por IA costumam omitir controles de acesso, deixando endpoints abertos a qualquer chamada. Segredos no código — chaves de API, senhas e tokens escritos direto no fonte — estão entre os achados mais comuns em repositórios assistidos por IA.
Além das vulnerabilidades de superfície, a IA pode plantar bombas-relógio arquiteturais: falhas sutis de projeto que enfraquecem integrações com outros sistemas e criam caminhos de escalada de privilégios invisíveis numa revisão superficial. Por fim, a exposição da cadeia de suprimentos fecha o quadro — bibliotecas desatualizadas com CVEs conhecidos e nomes de pacotes alucinados que atacantes exploram publicando bibliotecas parecidas no npm ou no PyPI. Pesquisas mostram de forma consistente que, embora os erros de sintaxe caiam com o uso de IA, a frequência de vulnerabilidades arquiteturais mais profundas sobe bastante.
Por Que o AppSec Tradicional Não Consegue Acompanhar
O desafio da segurança no vibe coding não é a natureza das vulnerabilidades — times de segurança se defendem de falhas de injeção, autenticação quebrada e exposição de segredos há décadas. O desafio é a escala e a velocidade.
Um desenvolvedor com um assistente de código de IA gera em uma tarde o que antes levava uma semana de implementação manual. Esse volume sobrecarrega processos de revisão desenhados para o ritmo humano. Revisão manual de código não acompanha. Análise estática pontual não acompanha. Nem mesmo engenheiros de segurança experientes acompanham, se a automação não estiver dentro do pipeline desde o início. O gargalo mudou de lugar: não se trata mais de escrever código rápido o bastante, e sim de validar a segurança de volumes enormes de código gerado por IA sem travar os lançamentos. Para isso, a segurança precisa estar no ponto do desenvolvimento — não avaliada depois do deploy.
Como o CLI da AgentUI Fecha a Lacuna de Segurança do Vibe Coding
Esse é o problema operacional que a AgentUI foi criada para resolver. A AgentUI é a plataforma segura de vibe coding: ela reforça, escaneia e controla cada aplicativo construído nela, para que o que chega à produção seja algo em que times de desenvolvimento e usuários finais possam realmente confiar.
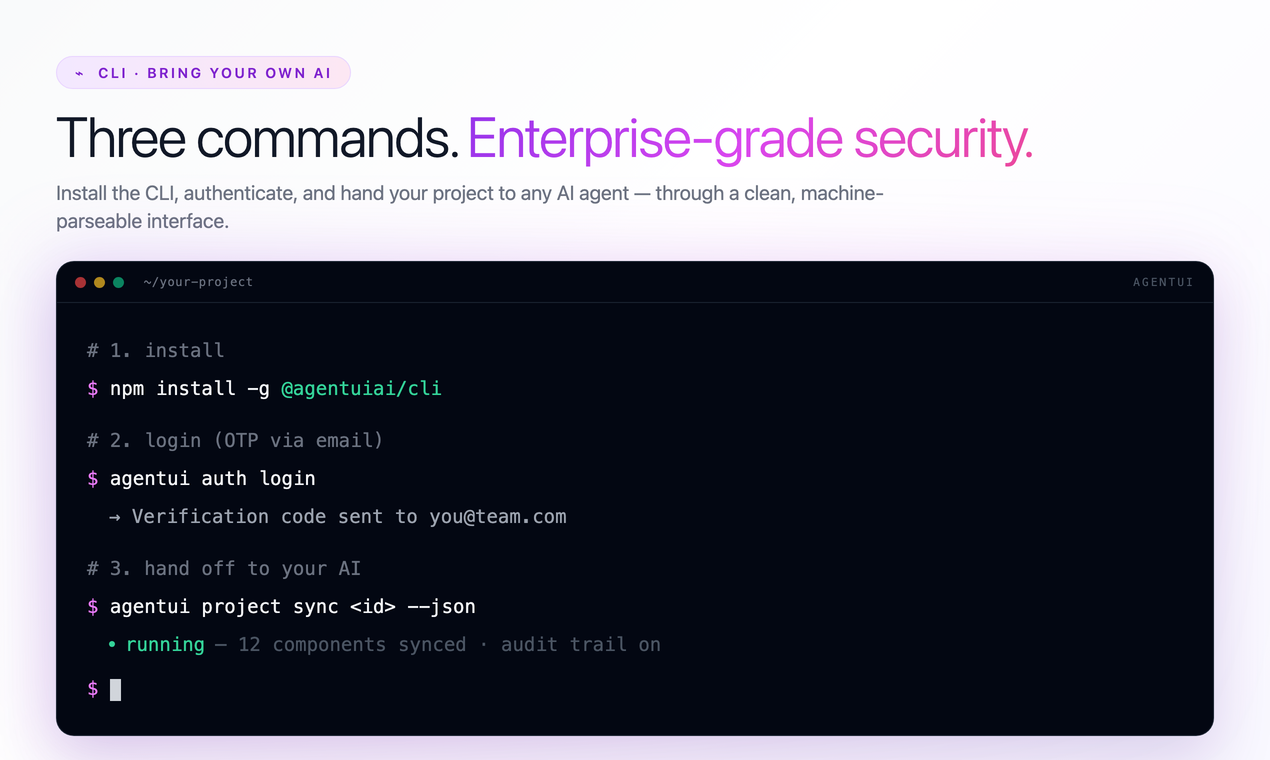
O AgentUI CLI é o ponto de entrada prático para esse modelo de segurança. Bastam três comandos. npm install -g @agentuiai/cli instala o CLI globalmente. agentui auth login autentica por OTP no e-mail, na mesma sessão do workspace web da AgentUI. agentui project sync entrega o projeto ao agente de IA escolhido — Claude Code, Codex, Cursor, Aider ou qualquer agente próprio — por uma interface limpa e legível por máquina.
Todo comando aceita a flag --json e devolve códigos de saída determinísticos, o que permite aos agentes de IA reagir de forma distinta a sucesso, falha de validação ou falha de autenticação, sem ambiguidade. Há uma flag de dry-run em todo comando que altera dados, então os agentes podem planejar e pré-visualizar mudanças antes de aplicá-las. O agente propõe; a plataforma controla.
Segurança Que Escala Com Sua IA, Não Contra Ela
A criptografia AES-256 protege todos os dados em repouso e em trânsito. O controle de acesso baseado em funções vem embutido em cada projeto, com papéis de Admin, Usuário e Viewer atribuíveis sem escrever uma linha de código. As lacunas de controle de acesso que APIs geradas por IA costumam deixar são fechadas no nível da infraestrutura, antes de a aplicação chegar aos usuários.
Logs de auditoria completos registram cada ação de usuário e cada alteração do sistema, dando a rastreabilidade que exigem marcos de conformidade como GDPR e SOC 2. A AgentUI apoia a conformidade SOC 2 de aplicações de IA com logs de auditoria exportáveis, mapeados aos critérios Trust Services — a evidência de segurança que auditores pedem é gerada automaticamente como subproduto de construir na plataforma, não como um exercício de documentação no fim do projeto.
Quando a segurança vem integrada por padrão — na camada de criptografia, na de controle de acesso e na de auditoria — desenvolvedores e agentes de IA não precisam lembrar de aplicar boas práticas em cada componente. Eles as herdam da própria plataforma. É isso que separa uma plataforma de vibe coding segura de uma plataforma de vibe coding que tem recursos de segurança. Recursos precisam ser ativados e aplicados com disciplina. Uma plataforma segura torna o caminho inseguro difícil e o caminho seguro o padrão.
Criptografia AES-256
Todos os dados criptografados em repouso e em trânsito, por padrão em todo projeto.
RBAC integrado
Funções de Admin, Usuário e Viewer sem escrever uma única linha de código de autorização.
Logs de auditoria completos
Cada ação registrada e exportável. Conformidade com SOC 2 e GDPR já integrada.
A velocidade que o vibe coding traz é de fato transformadora. Mas velocidade bruta sobre uma base insegura não é vantagem competitiva — é um passivo se acumulando em produção. Cada falha de injeção, cada credencial no código, cada dependência alucinada é uma dívida que um dia vence, muitas vezes por um custo bem maior que o tempo economizado no desenvolvimento.
Os times que lideram na era do desenvolvimento assistido por IA não são os que entregam mais rápido. São os que entregam mais rápido sem abrir mão de nada. A AgentUI e seu CLI dão a desenvolvedores e agentes de IA a infraestrutura para exatamente isso: construir na velocidade da IA e publicar com a confiança da segurança corporativa. Abra um terminal. Instale o CLI. Deixe o agente construir. A AgentUI cuida do resto.