Η επανάσταση της ανάπτυξης με τη βοήθεια AI δεν είναι πια στον ορίζοντα — τρέχει ήδη σε περιβάλλοντα παραγωγής σε κάθε κλάδο. Οι προγραμματιστές παράγουν λειτουργικό κώδικα, έτοιμο για deployment, μέσα σε λεπτά, με μόνο εργαλείο εντολές σε φυσική γλώσσα. Τα οφέλη στην παραγωγικότητα είναι πραγματικά, μετρήσιμα και σημαντικά. Κάτω όμως από την ταχύτητα κρύβεται ένα ερώτημα που ελάχιστες ομάδες θέτουν αρκετά δυνατά: είναι όντως ασφαλής αυτός ο κώδικας;
Το Παράδοξο Ασφάλειας του Vibe Coding
Η βασική ένταση στην ασφάλεια του vibe coding είναι δομική, όχι τυχαία. Τα ίδια συστήματα AI που επιταχύνουν την ανάπτυξη αναπαράγουν και μοτίβα από τα τεράστια αποθετήρια δημόσιου κώδικα στα οποία εκπαιδεύτηκαν — μοτίβα που περιλαμβάνουν τόσο καλές πρακτικές όσο και καλά τεκμηριωμένες ευπάθειες. Τα γλωσσικά μοντέλα δεν κατανοούν την επιχειρηματική σας λογική, τις υποχρεώσεις συμμόρφωσης ούτε τις αρχιτεκτονικές συνέπειες του κώδικα που παράγουν. Παράγουν ό,τι βγάζει στατιστικά νόημα με βάση τα δεδομένα εκπαίδευσης, άρα αναπαράγουν μη ασφαλείς προεπιλογές το ίδιο εύκολα με τις ασφαλείς.
Το αποτέλεσμα δεν είναι μια νέα κατηγορία ευπάθειας. Είναι η ενίσχυση των ήδη γνωστών, με ρυθμό για τον οποίο οι παραδοσιακές διαδικασίες ασφάλειας ποτέ δεν σχεδιάστηκαν. Στις περισσότερες περιπτώσεις ο κώδικας δείχνει σωστός. Ο κίνδυνος βρίσκεται από κάτω.
Πέντε Μοτίβα Ευπαθειών που Ενισχύει το Vibe Coding
Το να καταλάβεις πού αστοχεί ο κώδικας από AI είναι το πρώτο βήμα για μια συστηματική απάντηση. Τα πέντε πιο επίμονα μοτίβα που συναντούν οι ομάδες ασφάλειας δεν είναι εξωτικά: είναι οι ίδιες αδυναμίες που βρίσκονται χρόνια στην κορυφή του OWASP Top 10, μόνο που τώρα εμφανίζονται γρηγορότερα και σε μεγαλύτερη κλίμακα.
Οι ευπάθειες injection εμφανίζονται συχνότερα επειδή τα μοντέλα παραλείπουν τον καθαρισμό εισόδου αν δεν τους ζητηθεί ρητά. Έρευνες δείχνουν ότι τα LLM δεν μπλοκάρουν το cross-site scripting στην πλειονότητα των δοκιμών. Ακολουθεί η σπασμένη αυθεντικοποίηση: API και πίνακες ελέγχου από AI παραλείπουν συστηματικά τους ελέγχους πρόσβασης, αφήνοντας endpoints ανοιχτά σε οποιονδήποτε καλεί. Τα μυστικά γραμμένα μέσα στον κώδικα — κλειδιά API, κωδικοί και tokens απευθείας στον πηγαίο κώδικα — είναι από τα πιο συχνά ευρήματα σε αποθετήρια φτιαγμένα με AI.
Πέρα από τις επιφανειακές ευπάθειες, το AI μπορεί να αφήσει αρχιτεκτονικές ωρολογιακές βόμβες: λεπτά σφάλματα σχεδιασμού που αποδυναμώνουν τις ενσωματώσεις με επόμενα συστήματα και ανοίγουν διαδρομές κλιμάκωσης δικαιωμάτων, αόρατες σε έναν γρήγορο έλεγχο. Τέλος, η έκθεση της εφοδιαστικής αλυσίδας συμπληρώνει την εικόνα — παρωχημένες βιβλιοθήκες με γνωστά CVE και φανταστικά ονόματα πακέτων που κακόβουλοι εκμεταλλεύονται δημοσιεύοντας πανομοιότυπες βιβλιοθήκες στο npm ή στο PyPI. Οι έρευνες δείχνουν σταθερά ότι, ενώ τα συντακτικά λάθη μειώνονται με το AI, οι βαθύτερες αρχιτεκτονικές ευπάθειες αυξάνονται απότομα.
Γιατί το Παραδοσιακό AppSec Δεν Προλαβαίνει
Η πρόκληση στην ασφάλεια του vibe coding δεν είναι η φύση των ευπαθειών — οι ομάδες ασφάλειας αμύνονται εδώ και δεκαετίες απέναντι σε injection, σπασμένη αυθεντικοποίηση και έκθεση μυστικών. Η πρόκληση είναι η κλίμακα και η ταχύτητα.
Ένας προγραμματιστής με βοηθό AI παράγει σε ένα απόγευμα όσα παλιά απαιτούσαν μια εβδομάδα χειρωνακτικής δουλειάς. Αυτός ο όγκος υπερβαίνει διαδικασίες ελέγχου φτιαγμένες για ανθρώπινο ρυθμό. Ο χειροκίνητος έλεγχος κώδικα δεν προλαβαίνει. Η στατική ανάλυση μίας στιγμής δεν προλαβαίνει. Δεν προλαβαίνουν ούτε έμπειροι μηχανικοί ασφάλειας, αν ο αυτοματισμός δεν είναι μέσα στο pipeline από την αρχή. Το σημείο συμφόρησης μετακινήθηκε: δεν είναι πια αν γράφεις κώδικα αρκετά γρήγορα, αλλά αν επικυρώνεις την ασφάλεια τεράστιου όγκου κώδικα από AI χωρίς να κολλάς τις κυκλοφορίες. Αυτό απαιτεί ασφάλεια ενσωματωμένη τη στιγμή της ανάπτυξης, όχι αξιολόγηση μετά το deployment.
Πώς το CLI της AgentUI Κλείνει το Κενό Ασφάλειας του Vibe Coding
Αυτό ακριβώς είναι το λειτουργικό πρόβλημα που φτιάχτηκε να λύσει η AgentUI. Η AgentUI είναι η ασφαλής πλατφόρμα vibe coding: θωρακίζει, σαρώνει και ελέγχει κάθε εφαρμογή που χτίζεται πάνω της, ώστε ό,τι φτάνει στην παραγωγή να είναι κάτι που ομάδες ανάπτυξης και τελικοί χρήστες μπορούν πραγματικά να εμπιστευτούν.
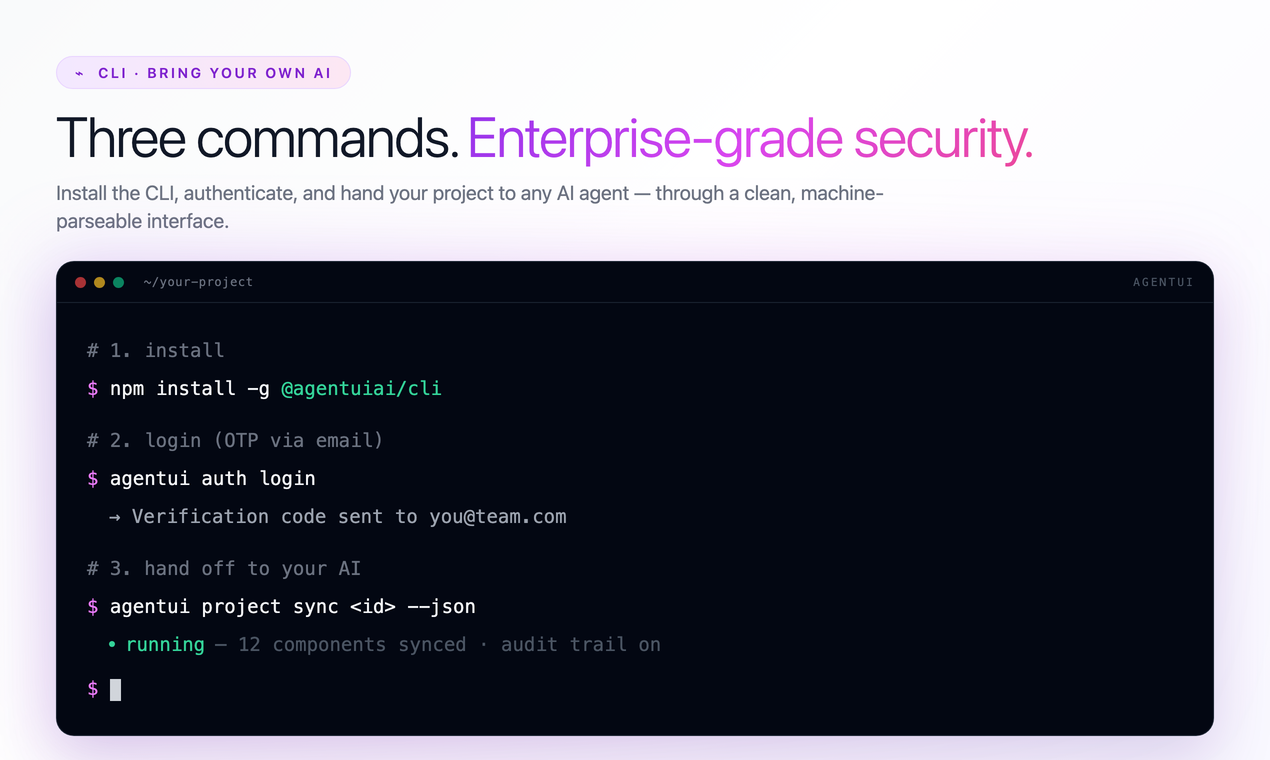
Το AgentUI CLI είναι το πρακτικό σημείο εισόδου σε αυτό το μοντέλο ασφάλειας. Αρκούν τρεις εντολές. Το npm install -g @agentuiai/cli εγκαθιστά το CLI καθολικά. Το agentui auth login κάνει αυθεντικοποίηση με OTP μέσω email, δεμένο στην ίδια συνεδρία με το web workspace της AgentUI. Το agentui project sync παραδίδει το έργο στον AI agent της επιλογής σας — Claude Code, Codex, Cursor, Aider ή οποιονδήποτε δικό σας — μέσα από μια καθαρή, αναγνώσιμη από μηχανές διεπαφή.
Κάθε εντολή υποστηρίζει τη σημαία --json και επιστρέφει ντετερμινιστικούς κωδικούς εξόδου, ώστε οι AI agents να ξεχωρίζουν χωρίς αμφισημία την επιτυχία, την αποτυχία επικύρωσης και την αποτυχία αυθεντικοποίησης. Σε κάθε εντολή που γράφει υπάρχει σημαία dry-run, ώστε οι agents να σχεδιάζουν και να βλέπουν τις αλλαγές πριν τις οριστικοποιήσουν. Ο agent προτείνει· η πλατφόρμα αποφασίζει.
Ασφάλεια που Κλιμακώνεται Μαζί με το AI σας, Όχι Εναντίον του
Η κρυπτογράφηση AES-256 προστατεύει όλα τα δεδομένα σε ηρεμία και κατά τη μεταφορά. Ο έλεγχος πρόσβασης βάσει ρόλων είναι ενσωματωμένος σε κάθε έργο: οι ρόλοι Admin, User και Viewer αποδίδονται χωρίς ούτε μία γραμμή κώδικα. Τα κενά πρόσβασης που αφήνουν συχνά τα API από AI κλείνουν σε επίπεδο υποδομής, πριν φτάσει η εφαρμογή στους χρήστες.
Πλήρη αρχεία ελέγχου καταγράφουν κάθε ενέργεια χρήστη και κάθε αλλαγή του συστήματος, δίνοντας την ιχνηλασιμότητα που απαιτούν πλαίσια συμμόρφωσης όπως το GDPR και το SOC 2. Η AgentUI υποστηρίζει τη συμμόρφωση SOC 2 για εφαρμογές AI με εξαγώγιμα αρχεία ελέγχου αντιστοιχισμένα στα κριτήρια Trust Services — τα τεκμήρια που ζητούν οι ελεγκτές παράγονται αυτόματα καθώς χτίζετε, όχι ως άσκηση τεκμηρίωσης στο τέλος.
Όταν η ασφάλεια είναι ενσωματωμένη εξ ορισμού — στο επίπεδο κρυπτογράφησης, πρόσβασης και ελέγχου — προγραμματιστές και AI agents δεν χρειάζεται να θυμούνται να την εφαρμόζουν σε κάθε στοιχείο. Την κληρονομούν από την ίδια την πλατφόρμα. Αυτό ξεχωρίζει μια ασφαλή πλατφόρμα vibe coding από μια πλατφόρμα vibe coding που απλώς έχει λειτουργίες ασφάλειας. Οι λειτουργίες θέλουν ενεργοποίηση και πειθαρχία. Μια ασφαλής πλατφόρμα κάνει τον επισφαλή δρόμο δύσκολο και τον ασφαλή προεπιλεγμένο.
Κρυπτογράφηση AES-256
Όλα τα δεδομένα κρυπτογραφημένα σε ηρεμία και κατά τη μεταφορά, εξ ορισμού σε κάθε έργο.
Ενσωματωμένο RBAC
Ρόλοι Admin, User και Viewer χωρίς ούτε μία γραμμή κώδικα εξουσιοδότησης.
Πλήρη αρχεία ελέγχου
Κάθε ενέργεια καταγράφεται και εξάγεται. Συμμόρφωση με SOC 2 και GDPR ενσωματωμένη.
Η ταχύτητα που φέρνει το vibe coding αλλάζει πραγματικά τον τρόπο δουλειάς. Όμως η σκέτη ταχύτητα πάνω σε ανασφαλή θεμέλια δεν είναι ανταγωνιστικό πλεονέκτημα· είναι υποχρέωση που συσσωρεύεται στην παραγωγή. Κάθε ευπάθεια injection, κάθε διαπιστευτήριο γραμμένο μέσα στον κώδικα, κάθε φανταστική εξάρτηση είναι ένα χρέος που κάποτε λήγει, συχνά με κόστος πολύ μεγαλύτερο από τον χρόνο που κερδήθηκε.
Οι ομάδες που πρωτοπορούν στην εποχή της ανάπτυξης με AI δεν είναι αυτές που κυκλοφορούν πιο γρήγορα. Είναι αυτές που κυκλοφορούν πιο γρήγορα χωρίς εκπτώσεις. Η AgentUI και το CLI της δίνουν σε προγραμματιστές και AI agents ακριβώς αυτή την υποδομή: να χτίζουν με την ταχύτητα του AI και να κυκλοφορούν με ασφάλεια επιπέδου enterprise. Ανοίξτε ένα τερματικό. Εγκαταστήστε το CLI. Αφήστε τον agent να χτίσει. Τα υπόλοιπα τα αναλαμβάνει η AgentUI.