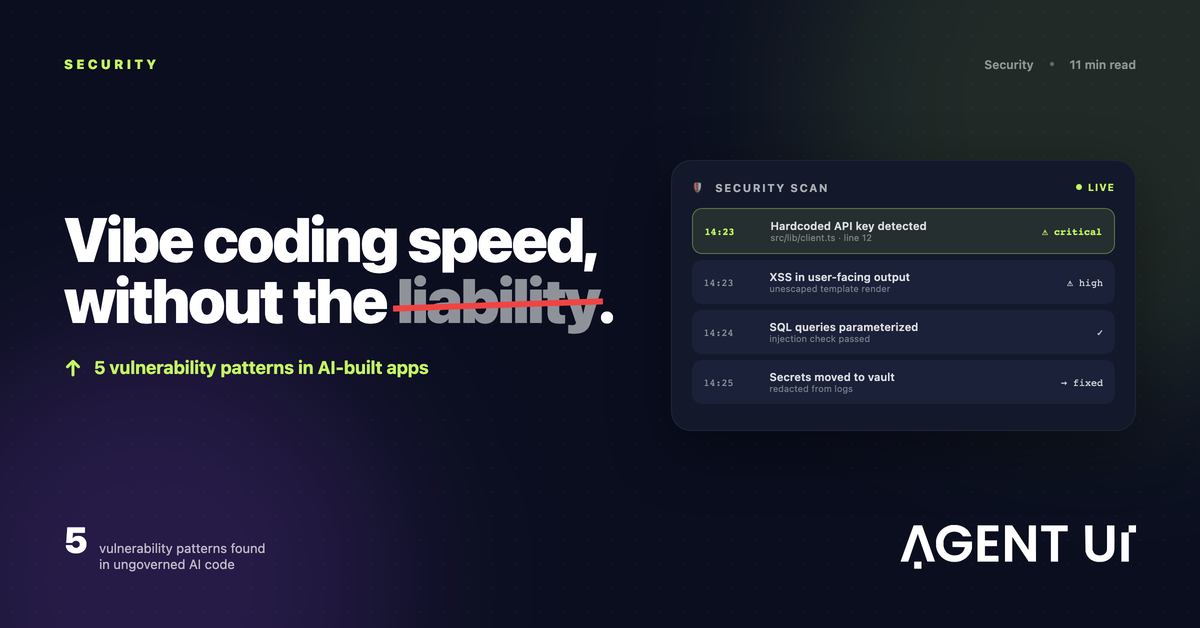
La révolution du développement assisté par l'IA n'est plus à l'horizon — elle tourne déjà en production dans tous les secteurs. Les développeurs génèrent en quelques minutes du code fonctionnel, prêt à être déployé, à partir de simples instructions en langage naturel. Les gains de productivité sont réels, mesurables et importants. Mais sous cette vitesse se cache une question que trop d'équipes ne posent pas assez fort : ce code est-il vraiment sécurisé ?
Le Paradoxe de Sécurité du Vibe Coding
La tension au cœur de la sécurité du vibe coding est structurelle, pas accidentelle. Les mêmes systèmes d'IA qui accélèrent le développement reproduisent aussi les schémas issus des immenses dépôts de code public sur lesquels ils ont été entraînés — des schémas qui contiennent autant de bonnes pratiques que de vulnérabilités bien documentées. Les modèles de langage ne comprennent ni votre logique métier, ni vos obligations de conformité, ni les conséquences architecturales du code qu'ils produisent. Ils génèrent ce qui est statistiquement probable d'après leurs données d'entraînement, et reproduisent donc les réglages par défaut non sécurisés aussi facilement que les bons.
Le résultat n'est pas une nouvelle catégorie de vulnérabilité. C'est l'amplification de celles que l'on connaît déjà, à un rythme que les processus de sécurité traditionnels n'ont jamais été conçus pour absorber. Dans la plupart des cas, le code a l'air correct. Le risque est en dessous.
Cinq Schémas de Vulnérabilité que le Vibe Coding Amplifie
Comprendre où le code généré par l'IA échoue est la première étape vers une réponse systématique. Les cinq schémas les plus tenaces que rencontrent les équipes sécurité n'ont rien d'exotique : ce sont les mêmes faiblesses qui dominent le OWASP Top 10 depuis des années, mais qui apparaissent désormais plus vite et à plus grande échelle.
Les failles d'injection apparaissent plus souvent parce que les modèles omettent l'assainissement des entrées tant qu'on ne le leur demande pas explicitement. Les travaux publiés montrent que les LLM ne bloquent pas le cross-site scripting dans la majorité des cas de test. L'authentification cassée suit de près : les API et tableaux de bord générés par l'IA omettent régulièrement les contrôles d'accès, laissant des endpoints ouverts à n'importe quel appelant. Les secrets en dur — clés d'API, mots de passe et jetons écrits directement dans le code source — comptent parmi les découvertes les plus fréquentes dans les dépôts assistés par IA.
Au-delà des vulnérabilités de surface, l'IA peut poser des bombes à retardement architecturales : des défauts de conception subtils qui fragilisent les intégrations avec les systèmes en aval et créent des chemins d'élévation de privilèges invisibles lors d'une revue rapide. Enfin, l'exposition de la chaîne d'approvisionnement complète le tableau — bibliothèques obsolètes affectées par des CVE connues et noms de paquets hallucinés que des acteurs malveillants exploitent en publiant des bibliothèques sosies sur npm ou PyPI. Les travaux de recherche convergent : avec l'IA, les erreurs de syntaxe diminuent, mais la fréquence des vulnérabilités architecturales profondes augmente fortement.
Pourquoi l'AppSec Traditionnel Ne Peut Pas Suivre
Le défi de la sécurité du vibe coding n'est pas la nature des vulnérabilités — les équipes sécurité se défendent depuis des décennies contre les injections, l'authentification cassée et l'exposition de secrets. Le défi, c'est l'échelle et la vitesse.
Un développeur équipé d'un assistant IA produit en un après-midi ce qui demandait une semaine d'implémentation manuelle. Ce volume sature des processus de revue conçus pour un rythme humain. La revue de code manuelle ne suit pas. L'analyse statique ponctuelle ne suit pas. Même des ingénieurs sécurité expérimentés ne suivent pas si l'automatisation n'est pas intégrée au pipeline dès le départ. Le goulot d'étranglement s'est déplacé : il ne s'agit plus d'écrire du code assez vite, mais de valider la sécurité de volumes massifs de code généré par l'IA sans bloquer les mises en production. Cela suppose une sécurité appliquée au moment du développement — et non évaluée après le déploiement.
Comment le CLI AgentUI Comble la Faille de Sécurité du Vibe Coding
C'est le problème opérationnel pour lequel AgentUI a été conçu. AgentUI est la plateforme de vibe coding sécurisée : elle durcit, analyse et contrôle chaque application qui y est construite, pour que ce qui part en production inspire réellement confiance aux équipes de développement comme aux utilisateurs finaux.
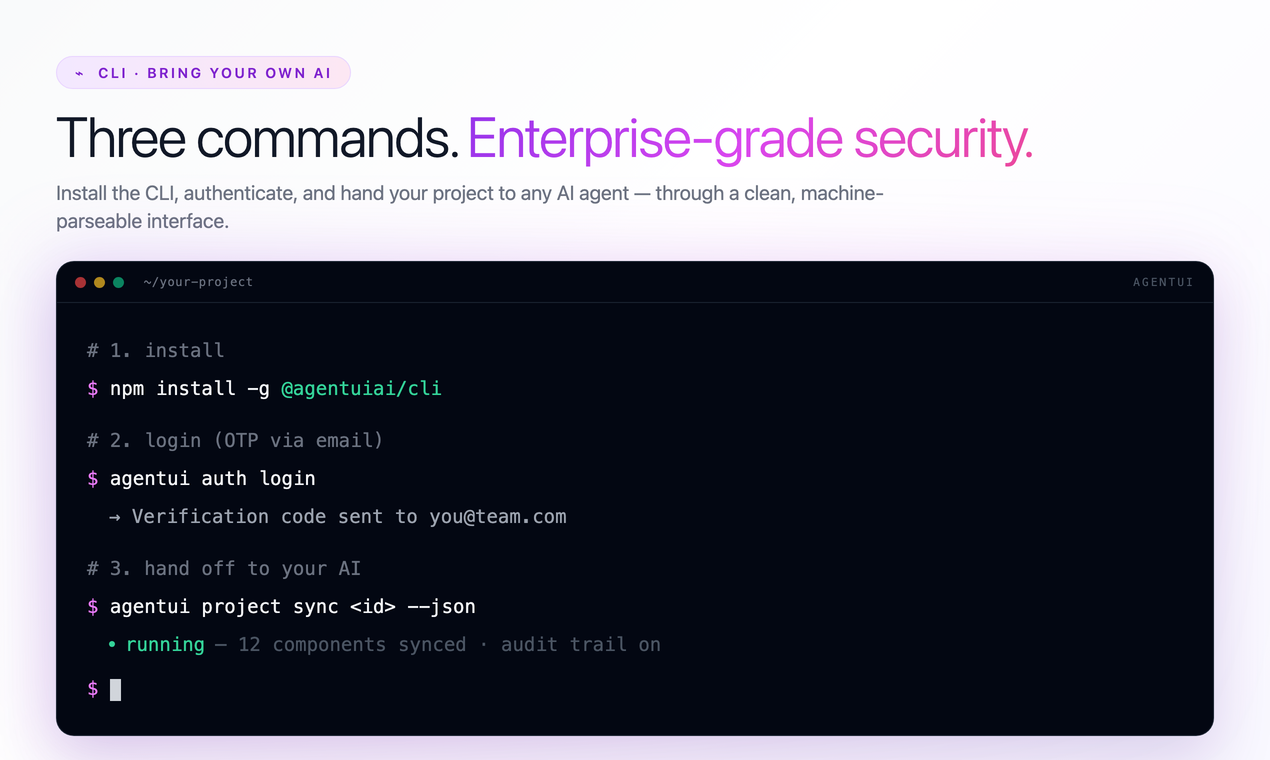
Le AgentUI CLI est le point d'entrée concret de ce modèle de sécurité. Trois commandes suffisent. npm install -g @agentuiai/cli installe le CLI globalement. agentui auth login authentifie par OTP envoyé par e-mail, rattaché à la même session que l'espace de travail web AgentUI. agentui project sync confie le projet à l'agent IA de votre choix — Claude Code, Codex, Cursor, Aider ou tout agent maison — via une interface propre et lisible par une machine.
Chaque commande accepte l'option --json et renvoie des codes de sortie déterministes : les agents IA peuvent donc distinguer sans ambiguïté un succès, un échec de validation et un échec d'authentification. Une option dry-run existe sur chaque commande qui écrit, afin que les agents puissent planifier et prévisualiser les changements avant de les valider. L'agent propose ; la plateforme décide.
Une Sécurité Qui Évolue Avec Votre IA, Pas Contre Elle
Le chiffrement AES-256 protège toutes les données au repos et en transit. Le contrôle d'accès basé sur les rôles est intégré à chaque projet : les rôles Admin, Utilisateur et Viewer s'attribuent sans écrire une ligne de code. Les failles de contrôle d'accès que laissent souvent les API générées par l'IA sont refermées au niveau de l'infrastructure, avant que l'application n'atteigne les utilisateurs.
Des journaux d'audit complets consignent chaque action utilisateur et chaque modification système, apportant la traçabilité qu'exigent des référentiels comme GDPR et SOC 2. AgentUI prend en charge la conformité SOC 2 des applications d'IA avec des journaux d'audit exportables et alignés sur les critères Trust Services : les preuves que réclament les auditeurs sont produites automatiquement pendant la construction, et non rédigées en fin de projet.
Quand la sécurité est intégrée par défaut — au niveau du chiffrement, du contrôle d'accès et de l'audit — les développeurs et les agents IA n'ont pas à penser à l'appliquer sur chaque composant. Ils en héritent de la plateforme. C'est ce qui distingue une plateforme de vibe coding sécurisée d'une plateforme de vibe coding dotée de fonctions de sécurité. Une fonction demande d'être activée et appliquée avec discipline. Une plateforme sécurisée rend le chemin risqué difficile et le chemin sûr par défaut.
Chiffrement AES-256
Toutes les données chiffrées au repos et en transit, par défaut sur chaque projet.
RBAC intégré
Rôles Admin, Utilisateur et Viewer sans écrire une seule ligne de code d'autorisation.
Journaux d'audit complets
Chaque action journalisée et exportable. Conformité SOC 2 et GDPR intégrée.
La vitesse qu'apporte le vibe coding transforme réellement le travail. Mais la vitesse brute sur des fondations non sécurisées n'est pas un avantage concurrentiel : c'est un passif qui s'accumule en production. Chaque faille d'injection, chaque identifiant en dur, chaque dépendance hallucinée est une dette qui finira par être exigible, souvent pour un coût bien supérieur au temps gagné pendant le développement.
Les équipes qui prennent de l'avance à l'ère du développement assisté par l'IA ne sont pas celles qui livrent le plus vite. Ce sont celles qui livrent le plus vite sans rien céder. AgentUI et son CLI donnent aux développeurs et aux agents IA l'infrastructure pour faire exactement cela : construire au rythme de l'IA, livrer avec la sécurité attendue en entreprise. Ouvrez un terminal. Installez le CLI. Laissez l'agent construire. AgentUI s'occupe du reste.