La rivoluzione dello sviluppo assistito dall'IA non è più all'orizzonte — gira già negli ambienti di produzione di ogni settore. Gli sviluppatori generano codice funzionante e pronto al rilascio in pochi minuti, usando solo prompt in linguaggio naturale. I guadagni di produttività sono reali, misurabili e rilevanti. Ma sotto la velocità c'è una domanda che troppi team non si pongono ad alta voce: quel codice è davvero sicuro?
Il Paradosso di Sicurezza del Vibe Coding
La tensione al centro della sicurezza del vibe coding è strutturale, non accidentale. Gli stessi sistemi di IA che accelerano lo sviluppo replicano anche i pattern dei vasti repository di codice pubblico su cui sono stati addestrati — pattern che includono tanto le buone pratiche quanto vulnerabilità ben documentate. I modelli linguistici non comprendono la tua logica di business, i tuoi obblighi di conformità né le implicazioni architetturali del codice che producono. Generano ciò che statisticamente ha senso in base ai dati di addestramento, e quindi riproducono impostazioni predefinite insicure con la stessa facilità di quelle sicure.
Il risultato non è una nuova categoria di vulnerabilità. È l'amplificazione di quelle già note, a una velocità per cui i processi di sicurezza tradizionali non sono mai stati progettati. Nella maggior parte dei casi il codice sembra corretto. Il rischio sta sotto.
Cinque Pattern di Vulnerabilità che il Vibe Coding Amplifica
Capire dove fallisce il codice generato dall'IA è il primo passo verso una risposta sistematica. I cinque pattern più persistenti che i team di sicurezza incontrano non sono esotici: sono le stesse debolezze in cima alla OWASP Top 10 da anni, che ora emergono più in fretta e su scala più ampia.
Le falle di injection compaiono più spesso perché i modelli tralasciano la sanificazione degli input se non viene chiesta esplicitamente. Le ricerche mostrano che gli LLM non bloccano il cross-site scripting nella maggior parte dei casi di test. L'autenticazione compromessa segue a ruota: API e cruscotti generati dall'IA omettono di routine i controlli di accesso, lasciando endpoint aperti a qualsiasi chiamante. I segreti scritti nel codice — chiavi API, password e token inseriti direttamente nel sorgente — sono tra i ritrovamenti più comuni nei repository assistiti dall'IA.
Oltre alle vulnerabilità di superficie, l'IA può piazzare bombe a orologeria architetturali: difetti di progettazione sottili che indeboliscono le integrazioni con i sistemi a valle e aprono percorsi di escalation dei privilegi invisibili a una revisione rapida. Infine, l'esposizione della catena di fornitura completa il quadro — librerie non aggiornate con CVE note e nomi di pacchetti allucinati che gli attaccanti sfruttano pubblicando librerie sosia su npm o PyPI. Le ricerche mostrano con costanza che, mentre gli errori di sintassi calano usando l'IA, la frequenza delle vulnerabilità architetturali più profonde sale nettamente.
Perché l'AppSec Tradizionale Non Riesce a Stare al Passo
La sfida della sicurezza nel vibe coding non è la natura delle vulnerabilità — i team di sicurezza si difendono da decenni da injection, autenticazione compromessa ed esposizione di segreti. La sfida è la scala e la velocità.
Uno sviluppatore con un assistente di codice IA produce in un pomeriggio ciò che prima richiedeva una settimana di lavoro manuale. Questo volume travolge processi di revisione pensati per un ritmo umano. La revisione manuale non tiene il passo. L'analisi statica una tantum non tiene il passo. Non lo tengono nemmeno security engineer esperti, se l'automazione non è dentro la pipeline fin dall'inizio. Il collo di bottiglia si è spostato: non è più scrivere codice abbastanza in fretta, ma validare la sicurezza di volumi enormi di codice generato dall'IA senza bloccare i rilasci. Serve quindi una sicurezza applicata nel momento dello sviluppo, non valutata dopo il rilascio.
Come il CLI di AgentUI Colma il Divario di Sicurezza del Vibe Coding
È questo il problema operativo per cui AgentUI è stata creata. AgentUI è la piattaforma di vibe coding sicura: irrobustisce, analizza e controlla ogni applicazione costruita al suo interno, così che ciò che arriva in produzione sia davvero affidabile per i team di sviluppo e per gli utenti finali.
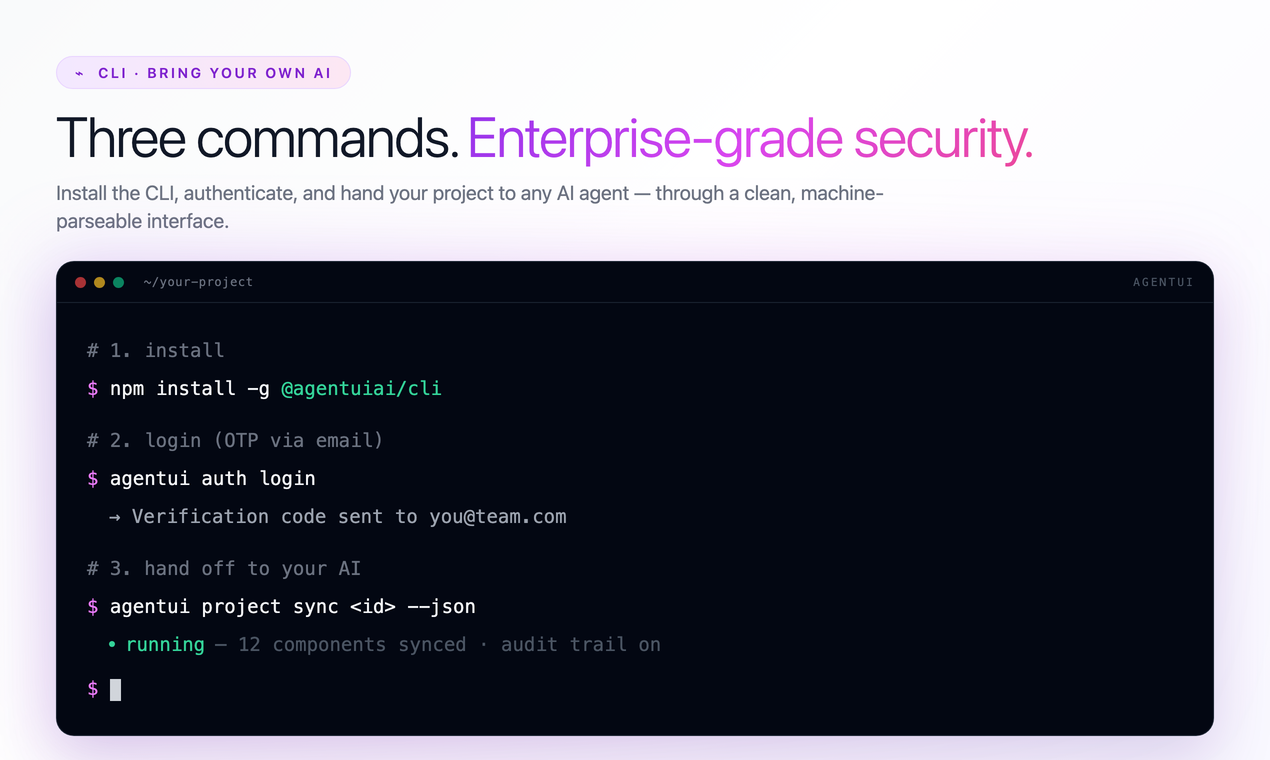
Il AgentUI CLI è il punto di ingresso pratico di questo modello di sicurezza. Bastano tre comandi. npm install -g @agentuiai/cli installa il CLI a livello globale. agentui auth login autentica tramite OTP via e-mail, legato alla stessa sessione del workspace web di AgentUI. agentui project sync consegna il progetto all'agente IA scelto — Claude Code, Codex, Cursor, Aider o un agente personalizzato — attraverso un'interfaccia pulita e leggibile dalle macchine.
Ogni comando supporta il flag --json e restituisce exit code deterministici: gli agenti IA possono così distinguere senza ambiguità successo, errore di validazione ed errore di autenticazione. Un flag dry-run è disponibile su ogni comando che scrive, così gli agenti possono pianificare e vedere in anteprima le modifiche prima di confermarle. L'agente propone; la piattaforma decide.
Sicurezza Che Cresce Con la Tua IA, Non Contro di Essa
La crittografia AES-256 protegge tutti i dati a riposo e in transito. Il controllo degli accessi basato sui ruoli è integrato in ogni progetto: i ruoli Admin, User e Viewer si assegnano senza scrivere una riga di codice. Le lacune di controllo degli accessi che le API generate dall'IA lasciano spesso aperte vengono chiuse a livello di infrastruttura, prima che l'applicazione arrivi agli utenti.
Log di audit completi registrano ogni azione degli utenti e ogni modifica di sistema, fornendo la tracciabilità richiesta da framework di conformità come GDPR e SOC 2. AgentUI supporta la conformità SOC 2 per le applicazioni IA con log di audit esportabili e mappati sui criteri Trust Services: le prove che servono agli auditor nascono automaticamente mentre si costruisce, non come esercizio documentale a fine progetto.
Quando la sicurezza è integrata per impostazione predefinita — a livello di cifratura, di controllo degli accessi e di audit — sviluppatori e agenti IA non devono ricordarsi di applicarla su ogni singolo componente. La ereditano dalla piattaforma. È questo che distingue una piattaforma di vibe coding sicura da una piattaforma di vibe coding con funzioni di sicurezza. Le funzioni vanno attivate e applicate con disciplina. Una piattaforma sicura rende difficile la strada insicura e predefinita quella sicura.
Crittografia AES-256
Tutti i dati cifrati a riposo e in transito, per impostazione predefinita su ogni progetto.
RBAC integrato
Ruoli Admin, User e Viewer senza scrivere una sola riga di codice di autorizzazione.
Log di audit completi
Ogni azione registrata ed esportabile. Conformità SOC 2 e GDPR incluse.
La velocità che porta il vibe coding cambia davvero le cose. Ma la velocità pura su fondamenta insicure non è un vantaggio competitivo: è una passività che si accumula in produzione. Ogni falla di injection, ogni credenziale scritta nel codice, ogni dipendenza allucinata è un debito che prima o poi scade, spesso a un costo molto superiore al tempo risparmiato in sviluppo.
I team che guidano nell'era dello sviluppo assistito dall'IA non sono quelli che rilasciano più in fretta. Sono quelli che rilasciano più in fretta senza rinunce. AgentUI e il suo CLI danno a sviluppatori e agenti IA l'infrastruttura per farlo: costruire alla velocità dell'IA e rilasciare con la sicurezza che serve in azienda. Apri un terminale. Installa il CLI. Lascia costruire l'agente. Al resto pensa AgentUI.