Die Revolution der KI-gestützten Entwicklung liegt nicht mehr in der Zukunft — sie läuft längst in Produktivumgebungen quer durch alle Branchen. Entwickler erzeugen in Minuten funktionsfähigen, deploy-fertigen Code, allein aus Prompts in natürlicher Sprache. Die Produktivitätsgewinne sind real, messbar und erheblich. Doch unter dem Tempo liegt eine Frage, die zu wenige Teams laut genug stellen: Ist dieser Code eigentlich sicher?
Das Sicherheitsparadox des Vibe Codings
Die zentrale Spannung der Vibe-Coding-Sicherheit ist strukturell, nicht zufällig. Dieselben KI-Systeme, die die Entwicklung beschleunigen, geben auch Muster aus den riesigen öffentlichen Code-Repositories wieder, mit denen sie trainiert wurden — Muster, die bewährte Praktiken ebenso enthalten wie gut dokumentierte Schwachstellen. Sprachmodelle verstehen weder Ihre Geschäftslogik noch Ihre Compliance-Pflichten noch die architektonischen Folgen des Codes, den sie erzeugen. Sie erzeugen, was auf Basis der Trainingsdaten statistisch naheliegt — und geben unsichere Voreinstellungen damit genauso bereitwillig wieder wie sichere.
Das Ergebnis ist keine neue Kategorie von Schwachstelle. Es ist die Verstärkung der altbekannten, in einem Tempo, für das klassische Sicherheitsprozesse nie gedacht waren. Meist sieht der Code richtig aus. Das Risiko liegt darunter.
Fünf Schwachstellenmuster, die Vibe Coding verstärkt
Zu verstehen, wo KI-generierter Code versagt, ist der erste Schritt zu einer systematischen Antwort. Die fünf hartnäckigsten Muster, auf die Sicherheitsteams stoßen, sind nicht exotisch — es sind dieselben Schwächen, die seit Jahren die OWASP Top 10 anführen, nur tauchen sie jetzt schneller und in größerem Umfang auf.
Injection-Fehler treten häufiger auf, weil Modelle die Eingabevalidierung weglassen, solange man sie nicht ausdrücklich dazu auffordert. Untersuchungen zeigen, dass LLMs Cross-Site-Scripting in der Mehrzahl der Testfälle nicht verhindern. Kaputte Authentifizierung folgt dicht dahinter: KI-generierte APIs und Dashboards lassen Zugriffskontrollen regelmäßig aus und geben Endpunkte für jeden Aufrufer frei. Hartkodierte Secrets — API-Schlüssel, Passwörter und Tokens direkt im Quellcode — gehören zu den häufigsten Funden in KI-gestützten Repositories.
Über die offensichtlichen Schwachstellen hinaus kann KI architektonische Zeitbomben legen: feine Designfehler, die nachgelagerte Systemintegrationen schwächen und Pfade zur Rechteausweitung schaffen, die bei einer oberflächlichen Prüfung unsichtbar bleiben. Schließlich rundet die Lieferkette als Angriffsfläche das Bild ab — veraltete Bibliotheken mit bekannten CVEs und halluzinierte Paketnamen, die Angreifer ausnutzen, indem sie ähnlich benannte Bibliotheken auf npm oder PyPI veröffentlichen. Untersuchungen zeigen durchgängig: Syntaxfehler nehmen mit KI ab, tiefere architektonische Schwachstellen dagegen deutlich zu.
Warum klassische AppSec nicht mithalten kann
Die Herausforderung der Vibe-Coding-Sicherheit liegt nicht in der Art der Schwachstellen — Sicherheitsteams wehren seit Jahrzehnten Injection-Fehler, kaputte Authentifizierung und offengelegte Secrets ab. Die Herausforderung sind Umfang und Tempo.
Eine Entwicklerin mit KI-Assistenz erzeugt an einem Nachmittag, wofür früher eine Woche Handarbeit nötig war. Dieses Volumen überfordert Review-Prozesse, die für menschliches Tempo gebaut wurden. Manuelles Code-Review kommt nicht mit. Punktuelle statische Analyse kommt nicht mit. Und auch erfahrene Security-Engineers kommen nicht mit, wenn Automatisierung nicht von Anfang an in der Pipeline steckt. Der Engpass hat sich verschoben: Es geht nicht mehr darum, schnell genug Code zu schreiben, sondern darum, riesige Mengen KI-generierten Codes zu prüfen, ohne Releases auszubremsen. Dafür muss Sicherheit im Moment der Entwicklung greifen — nicht erst nach dem Deployment.
Wie die AgentUI CLI die Sicherheitslücke des Vibe Codings schließt
Genau dieses operative Problem löst AgentUI. AgentUI ist die sichere Vibe-Coding-Plattform: Sie härtet, scannt und kontrolliert jede darauf gebaute Anwendung, damit das, was in Produktion geht, für Entwicklungsteams und Endnutzer wirklich vertrauenswürdig ist.
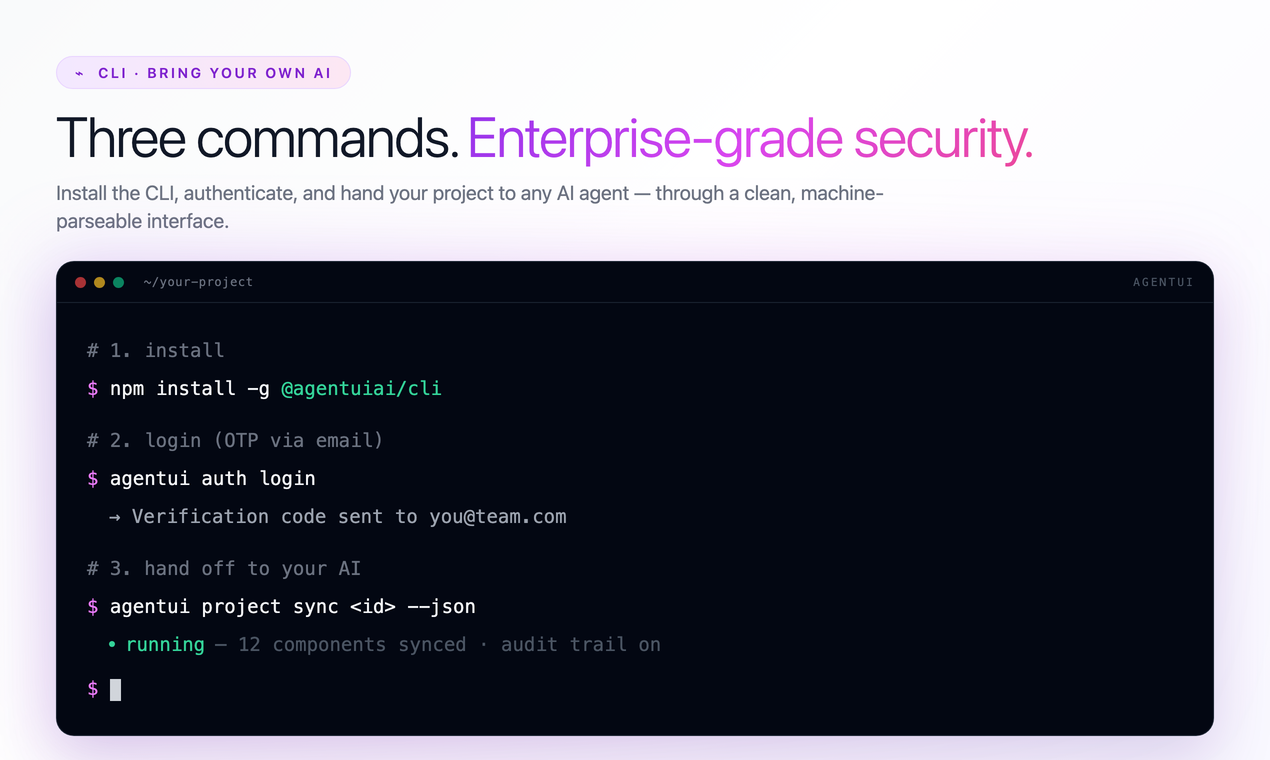
Die AgentUI CLI ist der praktische Einstieg in dieses Sicherheitsmodell. Drei Befehle genügen. npm install -g @agentuiai/cli installiert die CLI global. agentui auth login authentifiziert per E-Mail-OTP, gebunden an dieselbe Session wie der AgentUI-Web-Workspace. agentui project sync übergibt das Projekt an den KI-Agenten Ihrer Wahl — Claude Code, Codex, Cursor, Aider oder einen eigenen Agenten — über eine saubere, maschinenlesbare Schnittstelle.
Jeder Befehl unterstützt das Flag --json und liefert deterministische Exit-Codes. KI-Agenten können damit eindeutig zwischen Erfolg, Validierungsfehler und Authentifizierungsfehler unterscheiden. Für jeden schreibenden Befehl gibt es ein Dry-Run-Flag, sodass Agenten Änderungen planen und vorab ansehen können, bevor sie sie festschreiben. Der Agent schlägt vor; die Plattform entscheidet.
Sicherheit, die mit Ihrer KI skaliert — nicht gegen sie
AES-256-Verschlüsselung schützt alle Daten im Ruhezustand und bei der Übertragung. Rollenbasierte Zugriffskontrolle steckt in jedem Projekt: Admin-, User- und Viewer-Rollen lassen sich ohne eine Zeile Code vergeben. Die Lücken in der Zugriffskontrolle, die KI-generierte APIs regelmäßig hinterlassen, werden auf Infrastrukturebene geschlossen, bevor die Anwendung Nutzer erreicht.
Vollständige Audit-Logs erfassen jede Nutzeraktion und jede Systemänderung und liefern damit die Nachvollziehbarkeit, die Compliance-Rahmenwerke wie GDPR und SOC 2 verlangen. AgentUI unterstützt SOC-2-Compliance für KI-Anwendungen mit exportierbaren Audit-Logs, die den Trust-Services-Kriterien zugeordnet sind — die Nachweise, die Prüfer brauchen, entstehen automatisch beim Bauen auf der Plattform statt als Dokumentationsübung am Projektende.
Wenn Sicherheit standardmäßig eingebaut ist — in der Verschlüsselungsschicht, der Zugriffsschicht und der Audit-Schicht — müssen Entwickler und KI-Agenten nicht daran denken, sie an jeder einzelnen Komponente anzuwenden. Sie erben sie von der Plattform. Genau das unterscheidet eine sichere Vibe-Coding-Plattform von einer Vibe-Coding-Plattform mit Sicherheitsfunktionen. Funktionen muss man aktivieren und diszipliniert anwenden. Eine sichere Plattform macht den unsicheren Weg schwer und den sicheren zum Standard.
AES-256-Verschlüsselung
Alle Daten ruhend und bei der Übertragung verschlüsselt — standardmäßig in jedem Projekt.
Integriertes RBAC
Rollen für Admin, User und Viewer — ohne eine einzige Zeile Autorisierungscode.
Vollständige Audit-Logs
Jede Aktion protokolliert und exportierbar. SOC-2- und GDPR-Konformität inklusive.
Das Tempo, das Vibe Coding bringt, verändert wirklich etwas. Doch rohes Tempo auf unsicherem Fundament ist kein Wettbewerbsvorteil, sondern eine Verbindlichkeit, die sich in Produktion ansammelt. Jeder Injection-Fehler, jeder hartkodierte Zugangsschlüssel, jede halluzinierte Abhängigkeit ist eine Schuld, die irgendwann fällig wird — oft zu einem Preis, der die eingesparte Entwicklungszeit weit übersteigt.
Die Teams, die in der Ära der KI-gestützten Entwicklung vorn liegen, sind nicht die, die am schnellsten ausliefern. Es sind die, die am schnellsten ohne Abstriche ausliefern. AgentUI und seine CLI geben Entwicklern und KI-Agenten genau dafür die Infrastruktur: im Tempo der KI bauen und mit der Sicherheit eines Enterprise-Setups ausliefern. Terminal öffnen. CLI installieren. Den Agenten bauen lassen. Den Rest übernimmt AgentUI.