لم تعد ثورة التطوير بمساعدة الذكاء الاصطناعي أمرًا قادمًا — فهي تعمل بالفعل في بيئات الإنتاج عبر كل القطاعات. يولّد المطورون كودًا يعمل وجاهزًا للنشر خلال دقائق، اعتمادًا على أوامر بلغة طبيعية فقط. مكاسب الإنتاجية حقيقية وقابلة للقياس وكبيرة. لكن تحت هذه السرعة يكمن سؤال لا تطرحه فرق كثيرة بصوت عالٍ بما يكفي: هل هذا الكود آمن فعلًا؟
مفارقة الأمان في الـ Vibe Coding
التوتر الجوهري في أمان الـ Vibe Coding بنيوي، لا عرضي. فأنظمة الذكاء الاصطناعي نفسها التي تسرّع التطوير تعيد أيضًا إنتاج أنماط من مستودعات الكود العامة الضخمة التي تدرّبت عليها — أنماط تضم الممارسات الجيدة والثغرات الموثّقة جيدًا على حد سواء. النماذج اللغوية لا تفهم منطق عملك ولا التزاماتك التنظيمية ولا الأثر المعماري للكود الذي تنتجه. إنها تولّد ما يبدو منطقيًا إحصائيًا وفق بيانات التدريب، ما يعني أنها تعيد إنتاج الإعدادات الافتراضية غير الآمنة بالسهولة نفسها التي تعيد بها إنتاج الآمنة.
النتيجة ليست نوعًا جديدًا من الثغرات، بل تضخيم للثغرات المعروفة بوتيرة لم تُصمّم لها عمليات الأمان التقليدية. في أغلب الحالات يبدو الكود سليمًا. المخاطرة تكمن تحته.
خمسة أنماط من الثغرات يضخّمها الـ Vibe Coding
فهم المواضع التي يفشل فيها الكود المولَّد بالذكاء الاصطناعي هو الخطوة الأولى نحو استجابة منهجية. الأنماط الخمسة الأكثر إلحاحًا التي تواجهها فرق الأمان ليست غريبة — إنها نقاط الضعف نفسها التي تتصدّر OWASP Top 10 منذ سنوات، لكنها تظهر الآن أسرع وعلى نطاق أوسع.
تظهر ثغرات الحقن أكثر لأن النماذج تُغفل تنقية المدخلات ما لم يُطلب منها ذلك صراحةً. وتُظهر الأبحاث أن النماذج اللغوية تفشل في منع البرمجة عبر المواقع (XSS) في غالبية حالات الاختبار. يليها مباشرةً تعطّل المصادقة: فواجهات API ولوحات التحكم المولَّدة بالذكاء الاصطناعي كثيرًا ما تُسقط ضوابط الوصول، فتترك نقاط النهاية مفتوحة لأي طرف. أما الأسرار المكتوبة داخل الكود — مفاتيح API وكلمات المرور والرموز المضمّنة مباشرةً في الشيفرة المصدرية — فهي من أكثر النتائج شيوعًا في المستودعات المبنية بمساعدة الذكاء الاصطناعي.
وخلف الثغرات الظاهرة، قد يزرع الذكاء الاصطناعي قنابل موقوتة معمارية: عيوب تصميم دقيقة تُضعف التكامل مع الأنظمة اللاحقة وتفتح مسارات لتصعيد الصلاحيات لا تظهر في مراجعة سطحية. وأخيرًا تكتمل الصورة بـانكشاف سلسلة التوريد — مكتبات قديمة تحمل ثغرات CVE معروفة، وأسماء حزم متخيَّلة يستغلها المهاجمون بنشر مكتبات مشابهة على npm أو PyPI. وتُظهر الأبحاث باستمرار أن أخطاء الصياغة تقل مع استخدام الذكاء الاصطناعي، بينما ترتفع بوضوح وتيرة الثغرات المعمارية الأعمق.
لماذا لا يستطيع أمن التطبيقات التقليدي مجاراة الوتيرة
التحدي في أمان الـ Vibe Coding ليس طبيعة الثغرات — فقد ظلت فرق الأمان تتصدى لعقود لثغرات الحقن وتعطّل المصادقة وتسريب الأسرار. التحدي هو الحجم والسرعة.
مطوّر واحد يستخدم مساعد كود بالذكاء الاصطناعي يولّد في فترة بعد ظهر واحدة ما كان يستغرق أسبوعًا من العمل اليدوي. هذا الحجم يُغرق عمليات المراجعة المصمَّمة لإيقاع بشري. المراجعة اليدوية للكود لا تلحق. التحليل الساكن في لحظة واحدة لا يلحق. وحتى مهندسو الأمان المخضرمون لا يلحقون إن لم تكن الأتمتة مدمجة في مسار التسليم من البداية. لقد انتقل عنق الزجاجة: لم تعد المسألة كتابة الكود بسرعة كافية، بل التحقق من أمان كميات هائلة من الكود الذي ينتجه الذكاء الاصطناعي دون تعطيل الإصدارات. وهذا يتطلب أمانًا مدمجًا في لحظة التطوير، لا تقييمًا بعد النشر.
كيف يسدّ AgentUI CLI فجوة الأمان في الـ Vibe Coding
هذه هي المشكلة التشغيلية التي وُجدت AgentUI لحلّها. AgentUI هي منصة الـ Vibe Coding الآمنة: تُحصّن كل تطبيق يُبنى عليها وتفحصه وتضبط ما يمر منه، ليكون ما يصل إلى الإنتاج شيئًا تثق به فرق التطوير والمستخدمون النهائيون فعلًا.
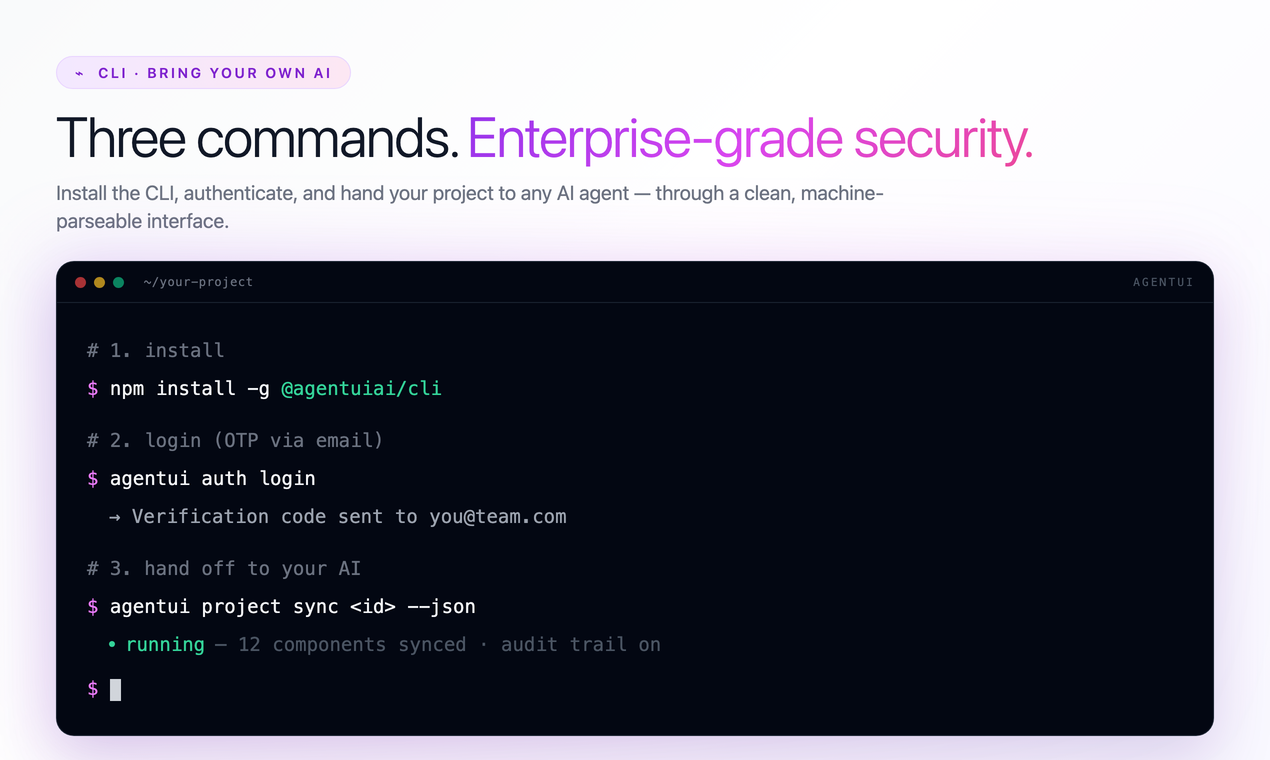
AgentUI CLI هو المدخل العملي إلى هذا النموذج الأمني. ثلاثة أوامر تكفي. الأمر npm install -g @agentuiai/cli يثبّت الـ CLI عالميًا. والأمر agentui auth login يوثّق الدخول عبر رمز OTP بالبريد الإلكتروني، مرتبطًا بالجلسة نفسها التي تستخدمها مساحة عمل AgentUI على الويب. والأمر agentui project sync يسلّم المشروع إلى وكيل الذكاء الاصطناعي الذي تختاره — Claude Code أو Codex أو Cursor أو Aider أو أي وكيل خاص بك — عبر واجهة نظيفة يسهل على الآلة تحليلها.
كل أمر يدعم راية --json ويعيد رموز خروج حتمية، ما يتيح لوكلاء الذكاء الاصطناعي التمييز بوضوح بين النجاح وفشل التحقق وفشل المصادقة. وتتوفّر راية dry-run في كل أمر يُجري تعديلًا، فيستطيع الوكيل التخطيط ومعاينة التغييرات قبل تثبيتها. الوكيل يقترح، والمنصة تقرر.
أمان يتوسّع مع ذكائك الاصطناعي لا ضدّه
يحمي تشفير AES-256 جميع البيانات أثناء التخزين والنقل. والتحكم في الوصول القائم على الأدوار مدمج في كل مشروع، مع أدوار Admin و User و Viewer يمكن إسنادها دون كتابة سطر واحد من الكود. أما ثغرات التحكم في الوصول التي تتركها عادةً الواجهات البرمجية المولَّدة بالذكاء الاصطناعي فتُغلق على مستوى البنية التحتية قبل أن يصل التطبيق إلى المستخدمين.
تسجّل سجلات التدقيق الكاملة كل إجراء للمستخدم وكل تعديل في النظام، فتوفّر التتبّع الذي تطلبه أطر الامتثال مثل GDPR وSOC 2. وتدعم AgentUI امتثال SOC 2 لتطبيقات الذكاء الاصطناعي بسجلات تدقيق قابلة للتصدير ومرتبطة بمعايير Trust Services — فالأدلة التي يطلبها المدققون تُنتَج تلقائيًا أثناء البناء على المنصة، لا كعمل توثيقي في نهاية المشروع.
حين يكون الأمان مدمجًا افتراضيًا — في طبقة التشفير وطبقة التحكم في الوصول وطبقة التدقيق — لا يحتاج المطورون ولا وكلاء الذكاء الاصطناعي إلى تذكّر تطبيقه على كل مكوّن. إنهم يرثونه من المنصة نفسها. هذا ما يفرّق بين منصة vibe coding آمنة ومنصة vibe coding تحتوي على مزايا أمان. المزايا تحتاج تفعيلًا والتزامًا مستمرًا. أما المنصة الآمنة فتجعل الطريق غير الآمن صعبًا والطريق الآمن هو الافتراضي.
تشفير AES-256
تشفير كل البيانات أثناء التخزين والنقل، بشكل افتراضي في كل مشروع.
RBAC مدمج
أدوار Admin و User و Viewer دون كتابة سطر واحد من كود الصلاحيات.
سجلات تدقيق كاملة
كل إجراء مسجَّل وقابل للتصدير. الامتثال لـ SOC 2 و GDPR مدمج.
السرعة التي يتيحها الـ Vibe Coding تُحدث فرقًا حقيقيًا. لكن السرعة وحدها فوق أساس غير آمن ليست ميزة تنافسية، بل التزامًا يتراكم في بيئة الإنتاج. كل ثغرة حقن، وكل بيانات اعتماد مكتوبة داخل الكود، وكل اعتمادية متخيَّلة، دَيْنٌ يحين موعده يومًا ما، وغالبًا بتكلفة تفوق بكثير الوقت الذي وفّرته أثناء التطوير.
الفرق التي تتصدّر في عصر التطوير بمساعدة الذكاء الاصطناعي ليست الأسرع في الإطلاق، بل الأسرع في الإطلاق دون تنازلات. تمنح AgentUI وواجهة CLI الخاصة بها المطورين ووكلاء الذكاء الاصطناعي البنية اللازمة لذلك بالضبط: البناء بسرعة الذكاء الاصطناعي والإطلاق بأمان على مستوى المؤسسات. افتح الطرفية. ثبّت الـ CLI. دع الوكيل يبني. وAgentUI تتكفّل بالباقي.